

ZEC急落、半値以下に暴落の背景:悪用されたかどうか証明できない「無限発行」の脆弱性

TL;DR
· Orchardにて、無制限かつ検出不可能な偽造ZECを生成できる脆弱性が発見されました。修正は行われたものの、コミュニティは過去約4年間にこの脆弱性が悪用されていないことを証明できていません。
· ZECが30%以上急落した本質は、市場がZcashの供給量の信頼性を再び疑い始めたことにあります。
関連銘柄:ZEC(Zcash)、Anthropic(未上場)
6月5日、Zcashの創設者Zooko Wilcox氏が、異例のセキュリティ検証に関する長文を公開しました。
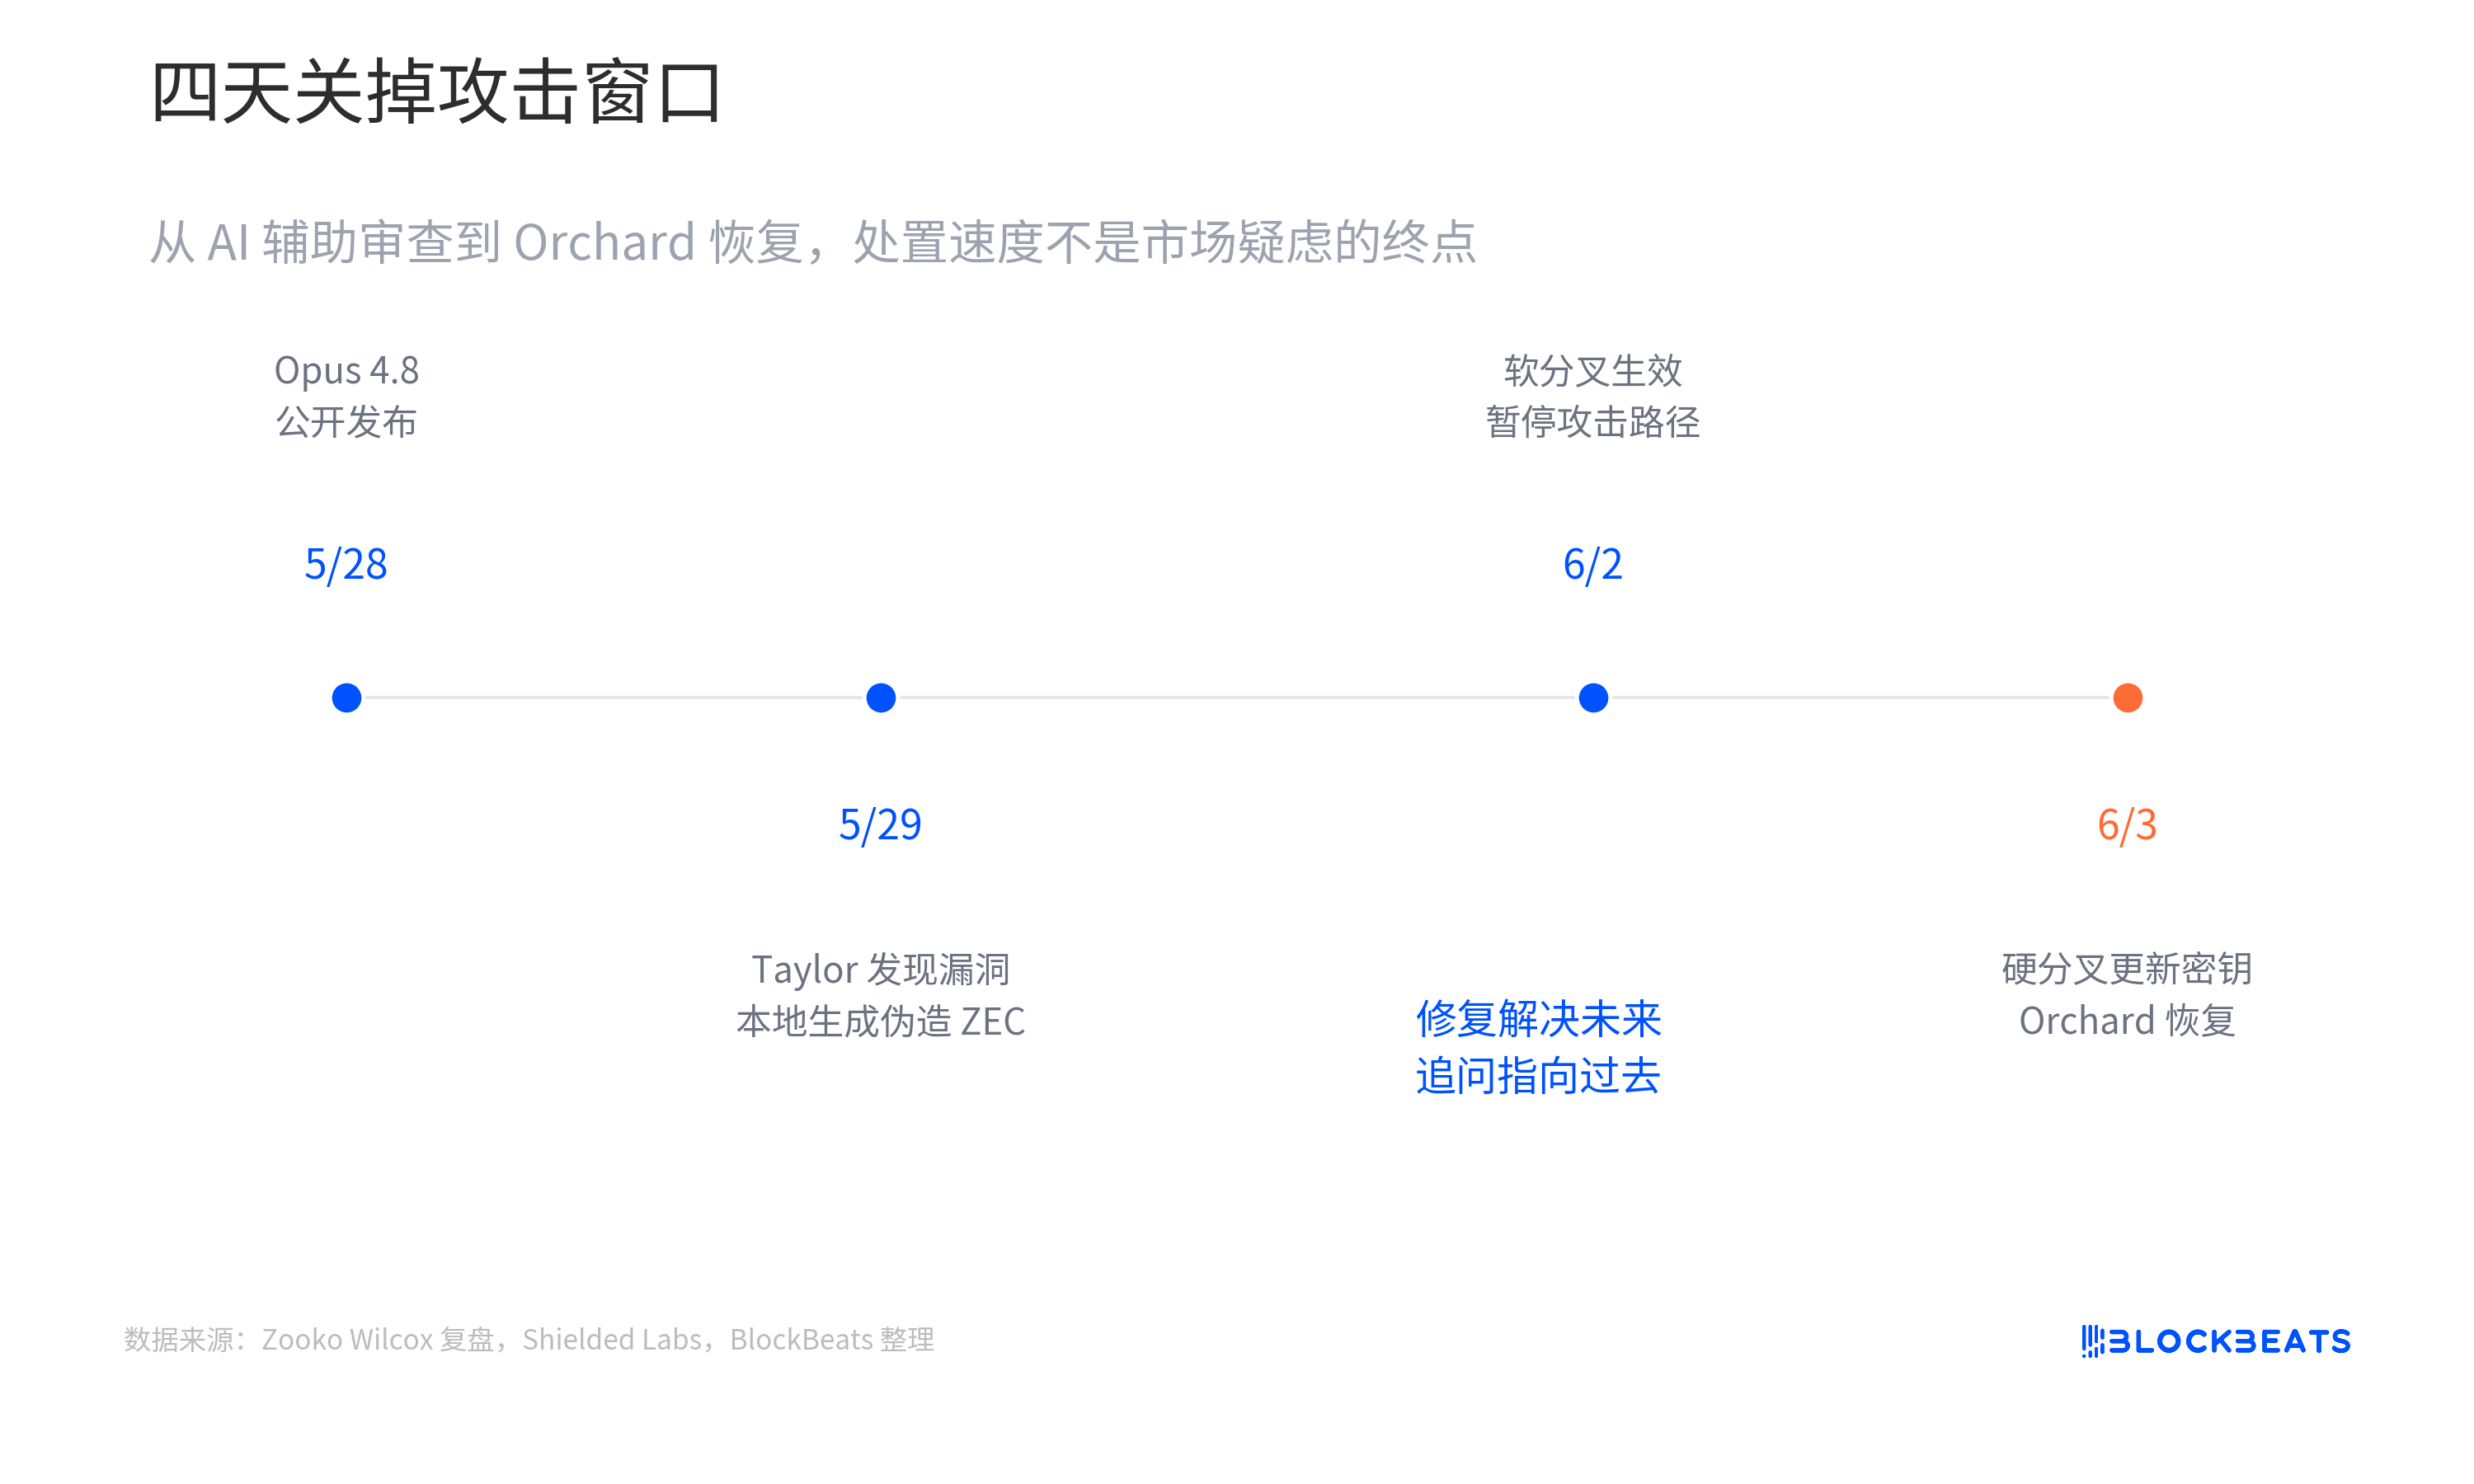
記事によると、セキュリティ研究者のTaylor Hornby氏が5月29日に、Zcashの最新世代プライバシープール「Orchard」に深刻な偽造脆弱性を発見しました。攻撃者は本来検証を通過すべきでないトランザクションを構築し、Orchard内部で無制限かつ検出不可能な偽造ZECを生成できる可能性があります。
これは理論上のリスクにとどまりません。Taylor氏はローカルテスト環境で完全な悪用プログラムを作成し、実際に偽造ZECを生成しました。同じプログラムがメインネットに展開された場合、攻撃者は理論上、自身のメインネットウォレット内で無制限の偽造資産を生成できることになります。
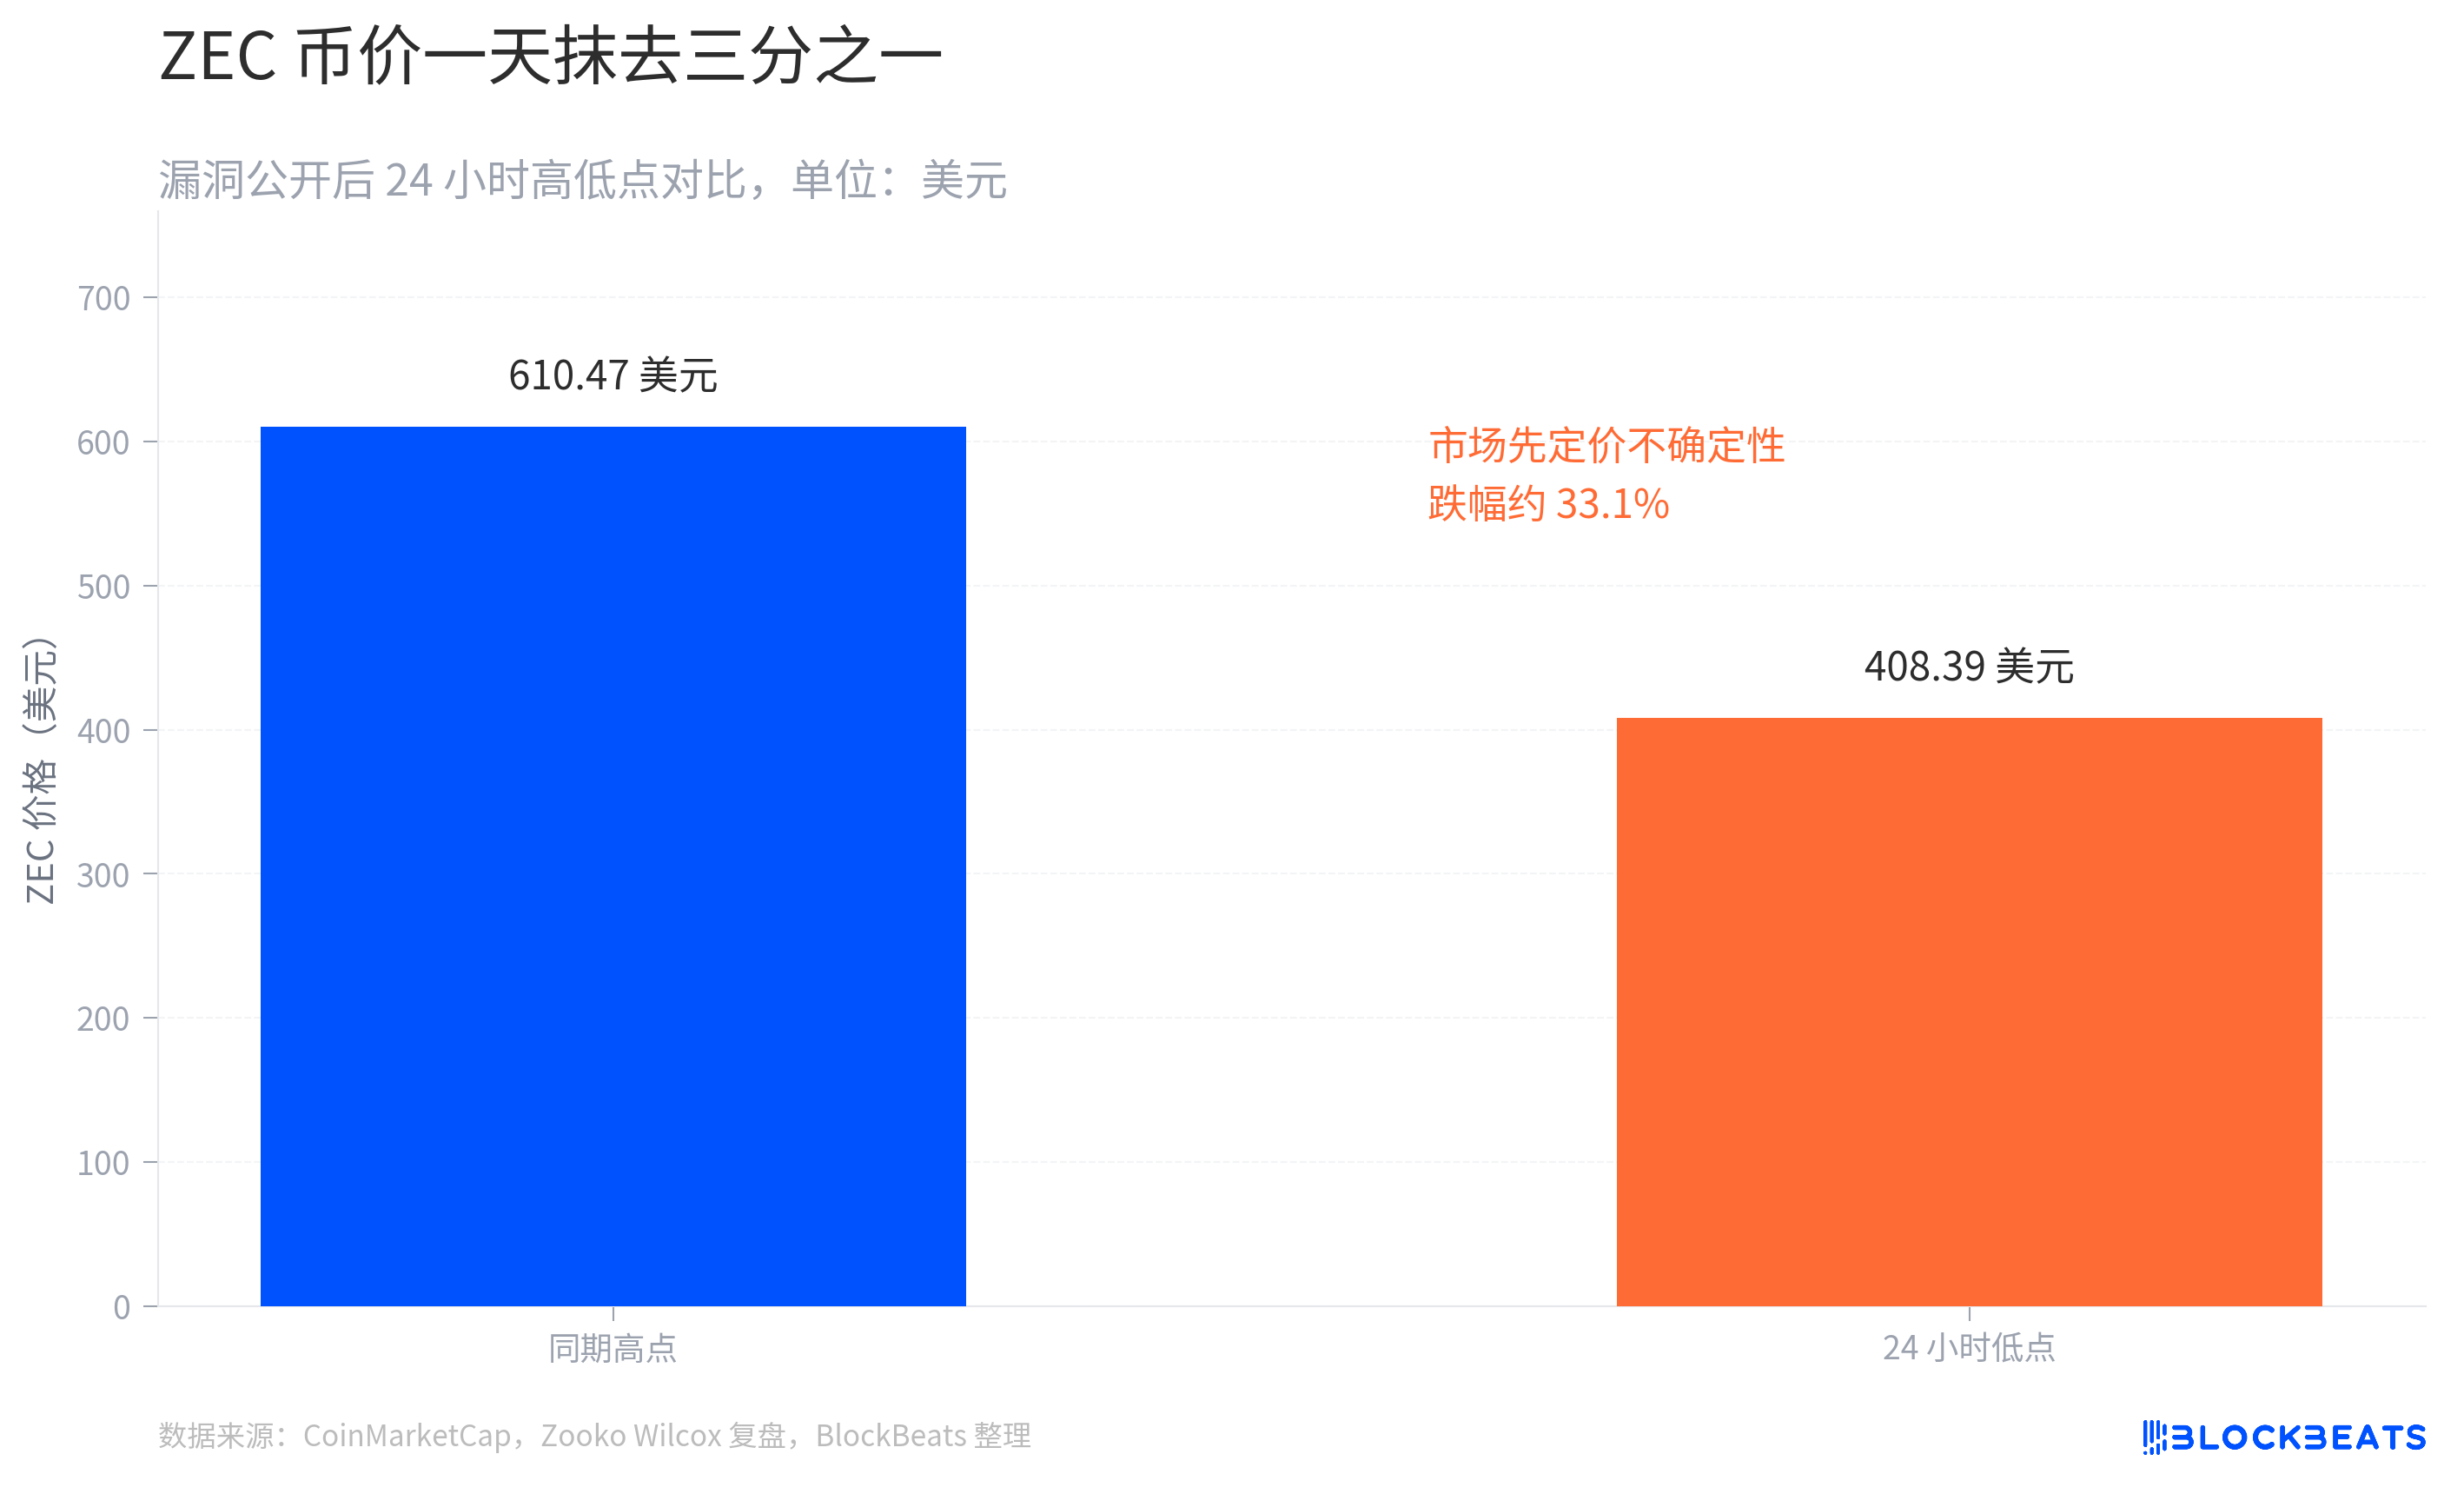
この情報が公開された後、ZECは一時30%以上下落しました。CoinMarketCapのデータによると、ZECは24時間以内に最低408.39ドルまで下落し、同期間の高値610.47ドルから約3分の1の価値を失いました。残念ながら、これは仮想通貨市場において最近では数少ない優れた富効果を持つ銘柄であり、多くの著名人が期待する好材料を持っていましたが、この脆弱性によって完全に打ち砕かれました。
結果だけを見れば、これはまたおなじみの暗号資産セキュリティインシデントのように思えます。脆弱性が発見され、開発者が緊急修正を行い、市場がパニックに陥るという流れです。
しかし、Orchard事件の本当に厄介な点は、脆弱性は修正されたものの、Zcashコミュニティが別のよりセンシティブな質問に直接答えられないことです。
過去4年間に、誰かがこの脆弱性を悪用していた可能性はあるのか?
4日間の緊急修正、Orchardは一時停止
Orchardは、Zcashが2022年に導入した次世代プライバシー決済プロトコルであり、現在Zcashが主に使用するプライバシープールの1つです。ユーザーは残高、取引金額、資金の流れを隠蔽しつつ、ゼロ知識証明を通じてネットワークに取引がルールに従っていることを証明できます。
Zooko、Shielded LabsおよびZcashコミュニティが開示したタイムラインによると、Taylor氏は5月29日にOrchard回路のセキュリティ審査を実施中に異常を発見し、直ちに脆弱性をZcash Open Development Lab(ZODL)に非公開で報告した。Shielded Labsはスイスに拠点を置き、寄付によって運営される独立したZcashエコシステム支援組織であり、長年にわたりZcashのプロトコル開発、セキュリティ、ネットワークの持続可能性構築に携わっているが、Zcash FoundationやZODLの傘下にはない。
ZODLのエンジニアは報告を受け取った数時間以内に問題が実際に存在することを確認し、修正方法の模索を開始した。コードパッチを直接公開すると脆弱性の原理が露呈する可能性があるため、チームはまずOrchardを一時的に停止することを選択した。すなわち、新しいOrchard出力の作成を禁止し、Orchard内に既に存在する資金の支出も禁止した。
開発者、マイナー、ノードオペレーター、取引所、インフラサービスプロバイダーが協調してアップグレードを行った後、緊急ソフトフォークが6月2日に発効した。その後、Zcashはハードフォークアップグレードを通じてOrchard回路の検証キーを更新し、6月3日にOrchard機能を復旧した。この間、透過アドレスとSaplingプライバシープールは引き続き稼働可能であった。
脆弱性の開示から修正完了まで、全プロセスはわずか数日で完了した。緊急対応の速度で評価すれば、これは極めて成功した対処と言える。
しかし、市場は脆弱性の修正によって平静を取り戻したわけではない。なぜなら、修正が解決したのは未来であり、過去ではないからだ。
市場が懸念するのは攻撃がまだ発生する可能性ではなく、攻撃がすでに発生している可能性である
通常のセキュリティインシデントでは、比較的明確な損失規模が存在する。スマートコントラクトがハッキングされた場合、チェーン上で攻撃者がどの程度の資産を移動させたかを追跡できる。クロスチェーンブリッジに脆弱性があった場合も、資金の流れや影響を受けたアドレスを統計できる。
Orchard事件は異なる。
Shielded Labsの説明によると、この脆弱性はOrchard内部で無限かつ検出不可能な偽造ZECを生成するために悪用される可能性があった。Orchard自体がプライバシー特性を持つため、外部からは暗号学的手法のみで、脆弱性修正前に誰かがこの攻撃経路を利用したかどうかを確実に証明することはできない。
これは、市場が確定した損失額ではなく、定量化が困難な不確実性に直面していることを意味する。
もし過去に実際に誰かがこの脆弱性を発見し悪用していた場合、Orchard内部にはすでに偽造ZECが存在しているのだろうか?存在する場合、その規模はどれほどなのか?これらの資産は依然としてプライバシープール内に留まっているのか?それとも通常の取引を通じて徐々に流出したのか?
さらに重要なのは、このリスクウィンドウは5月29日から始まったわけではないということだ。Shielded Labsによると、この脆弱性はOrchardが2022年5月に有効化されて以来存在しており、2026年6月の緊急修正が完了するまで続いていた。言い換えれば、問題は約4年間潜伏していたことになる。
市場が本当に懸念しているのは、5月29日から6月2日の間に何が起きたかではなく、過去4年間に直接観測できない異常がすでに発生していたかどうかだ。
これこそがZECが30%以上急落した核心的な理由である。
市場が売却しているのは単なる脆弱性ではなく、供給量の信頼性に対する再評価である。
数学的制約の欠落が、どのようにして「無限発行」リスクへと発展したか
「無限発行の脆弱性」という言葉を聞くと、私たちの第一反応はハッカーが管理者権限を掌握したか、何らかのプロトコルのバックドアを入手したということだ。
実際の状況はもっと根本的なものである。
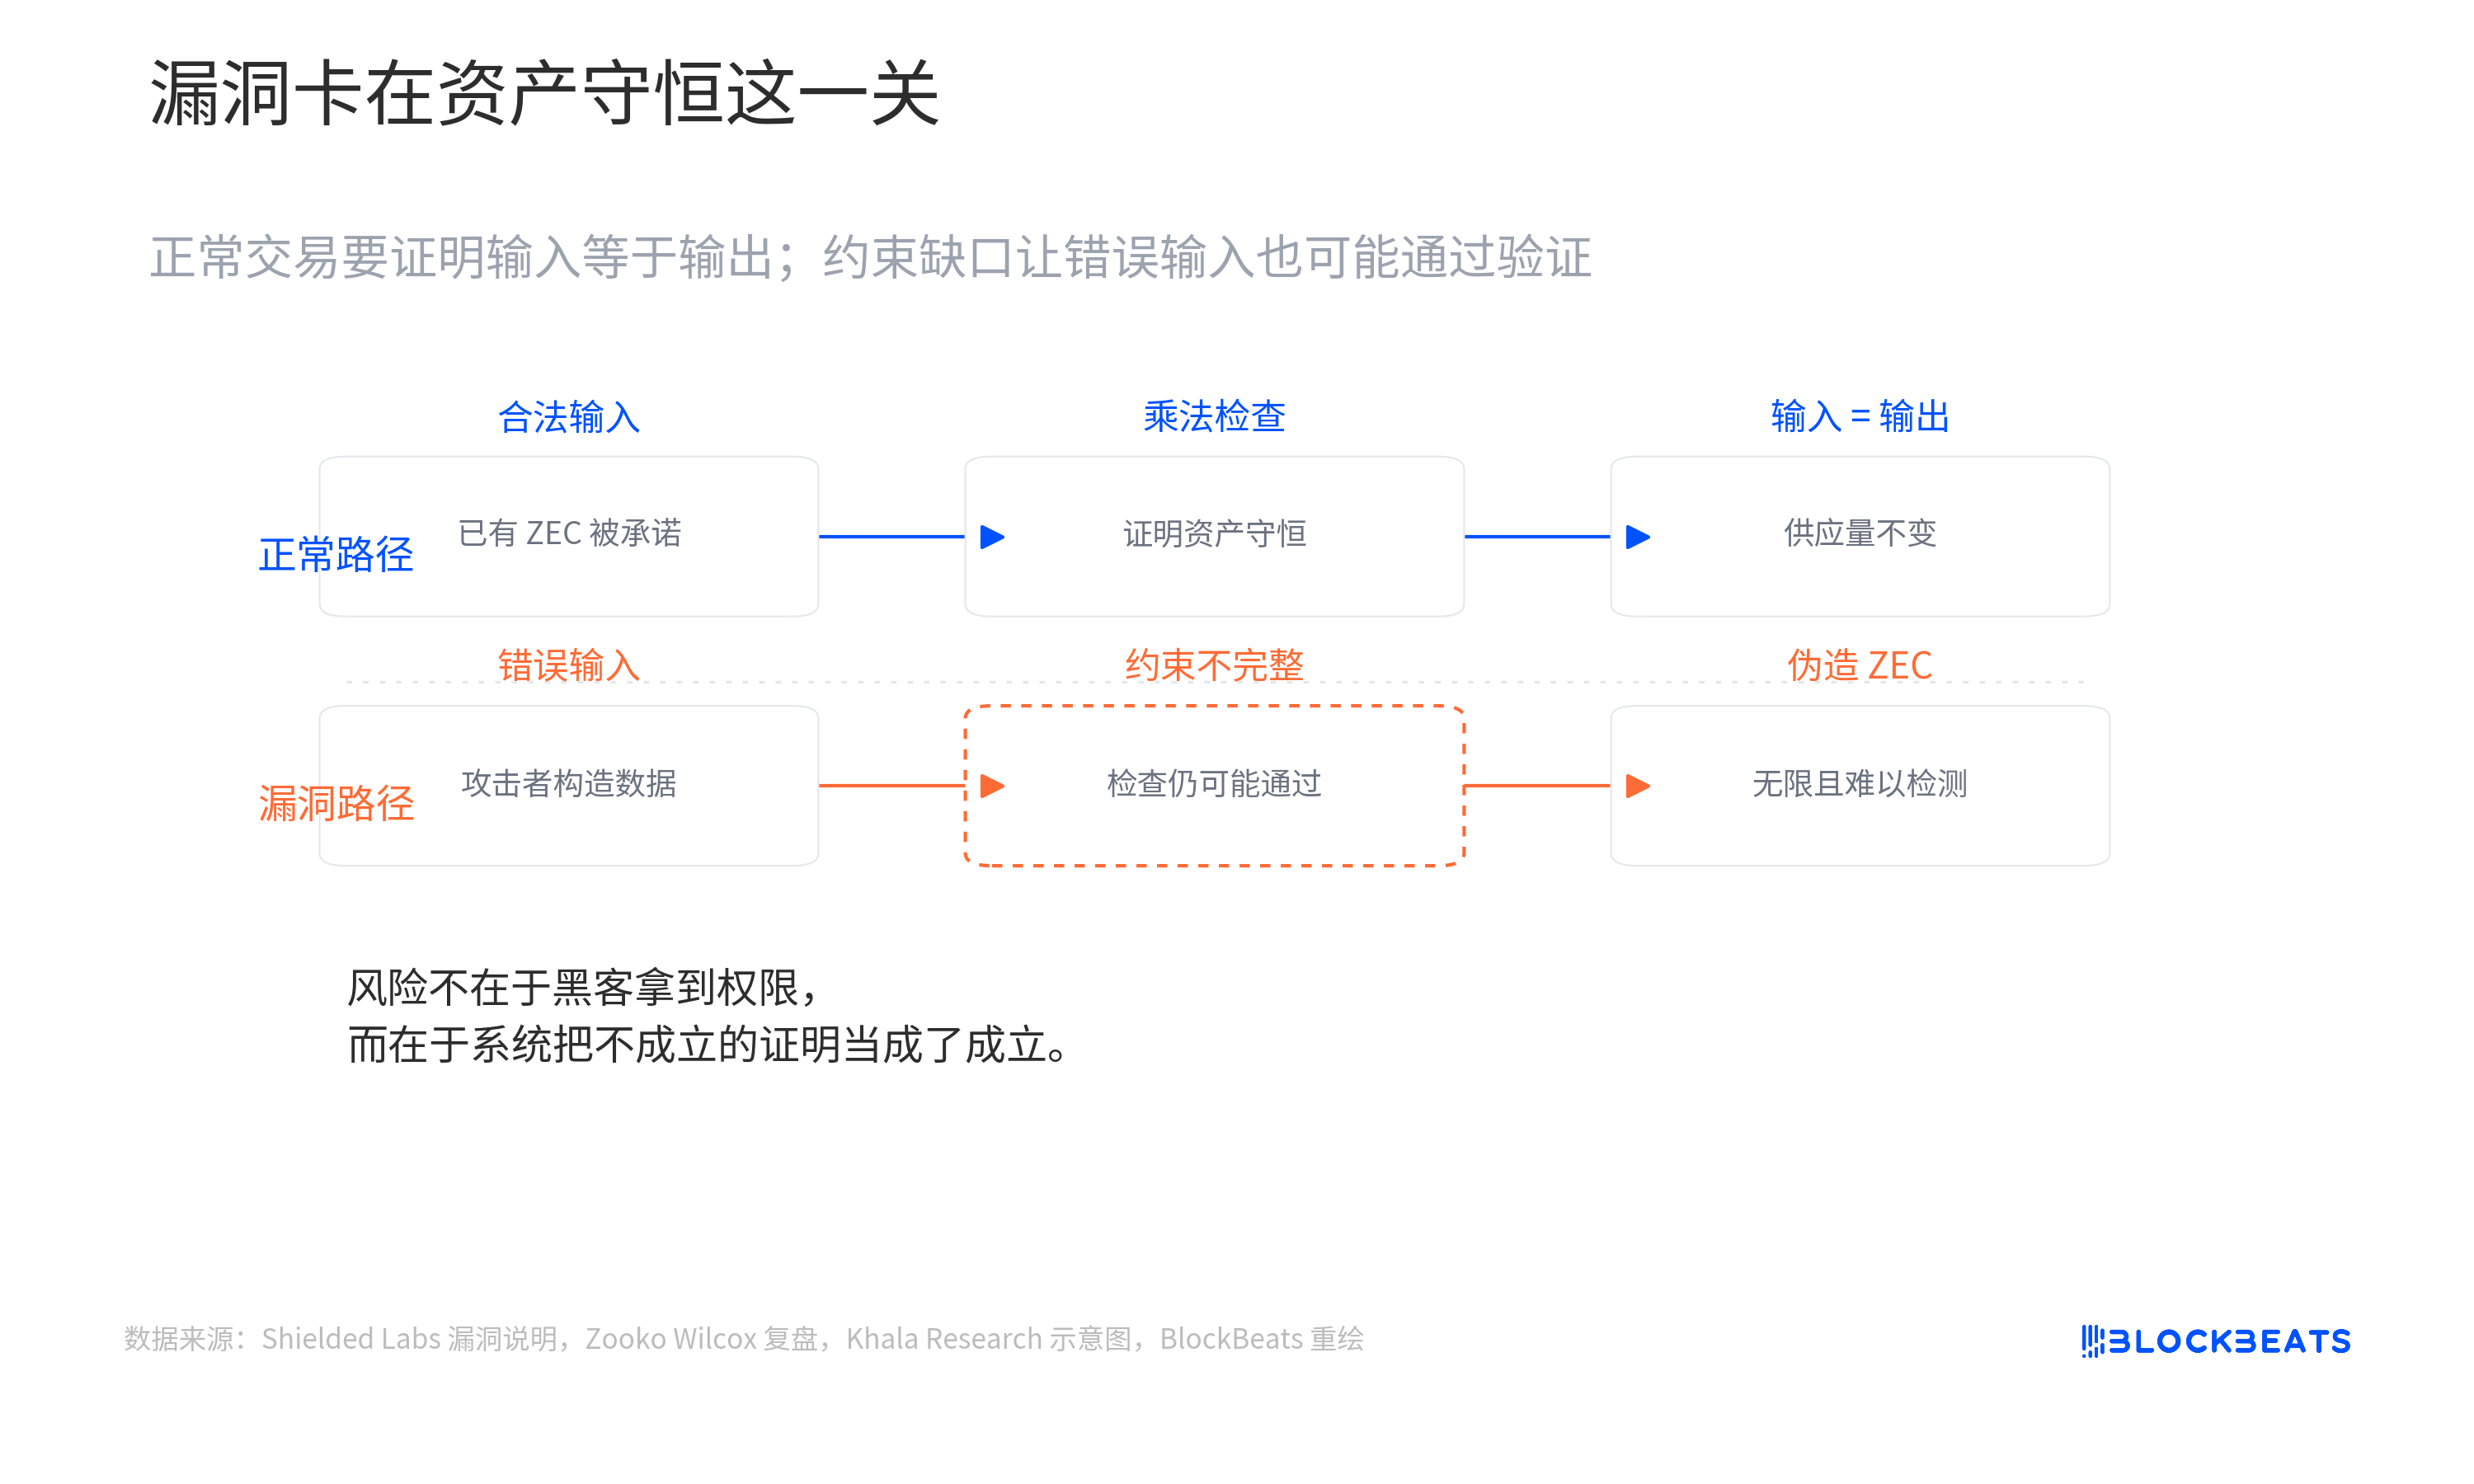
Orchardのセキュリティは、ゼロ知識証明回路(Orchard circuit)に依存している。ユーザーは取引の具体的な内容を隠すことができるが、ネットワークに対して自分の取引がプロトコルルールを満たしていることを証明しなければならない。その中で最も重要なルールの一つが資産保存則である:取引は新しい価値を無から生み出してはならない。
簡単に言えば、ユーザーは自分がどれだけのZECを持っているかを公開する必要も、誰にどれだけのZECを送ったかを公開する必要もないが、ネットワークは以下を確認できなければならない:
支出された資産が確かに正当な入力から来ていること。
Taylorが発見した問題は、Orchard回路における楕円曲線乗算チェックに現れた。
Shielded Labsはこれを「under-constrained element」、すなわち制約が不完全な回路要素と説明している。関連する数学的関係が完全に制約されていないため、攻撃者は楕円曲線乗算プロセスに任意の誤ったデータを入力できるが、検証プロセスは依然として通過を返す可能性がある。
言い換えれば、攻撃者は暗号アルゴリズムを解読する必要も、ネットワークノードを制御する必要もない。
彼らは、本来成立すべきでないデータを構築し、システムが誤って取引が依然として資産の保存を満たしていると信じ込ませるだけでよい。
この誤った証明がネットワークに受け入れられると、本来存在しないZECが合法資産として扱われ、Orchard内に留まり続けることができる。
これこそが、Shielded Labsが極めて厳しい表現を用いた理由である:
unlimited, undetectable counterfeit ZEC(無制限で検出不可能な偽造ZEC)
本当に危険なのは「無制限」であることだけでなく、「検出不可能」であることにある。
二つの表現の間には、重要な違いが存在する
Zcash Foundationはアップグレード完了後の発表で、現在のところ脆弱性が悪用された証拠は見つかっておらず、不正な価値創造は検出されておらず、ユーザーの資金とプライバシーは影響を受けていないと述べている。また、Zcashの既存のTurnstile Accountingメカニズムが、異なる資金プール間の価値の流れを追跡し、2100万ZECの総供給量上限を保護していると強調している。
一方で、Shielded Labsは、暗号学的証明のみでOrchardの歴史において偽造ZECが一度も存在しなかったことを証明することはできないと明確に述べている。
これらの二つの主張は一見矛盾しているように見えるが、実際には異なる二つのレベルの問題に焦点を当てている。
Zcashの既存のTurnstile Accountingは、異なる資金プール間の「ゲート」と理解できる。システムは、Orchardにどれだけの合法資産が入ったかを集計し、Orchardから流出できる資産の規模を制限することができる。
仮にOrchardに元々100万ZECの合法資産しかなかった場合、攻撃者が内部でさらに多くの資産を偽造しても、システムは合法規模を超える資産がすべて流出することを許可しない。これにより、Zcashネットワーク全体の総供給量上限が容易に突破されるのを防ぐことができる。
しかし、このメカニズムはOrchard内部で偽造コインが一度も発生しなかったことを直接証明するものではない。
偽造資産が依然としてOrchard内に留まっている場合、または合法流出枠内で徐々に実際の資産と置き換えられる場合、既存の集計メカニズムは必ずしも完全な歴史的結論を提供できるわけではない。
この、ほぼ最も歴史のある暗号プライバシープロジェクトについて、私たちが知り得るのは、現時点では異常な増発の証拠は見つかっていないが、コミュニティは依然としてOrchard内部で偽造資産が一度も存在しなかったことを直接証明できないということだけである。
これこそが市場が最も対処しにくいリスクの種類だ。
問題は、どれだけの偽造コインが発見されたかではなく、誰も偽造コインが一度も存在しなかったことを完全に確認できない点にある。
Zcash はどのように Orchard に偽造コインがないことを再証明するのか?
脆弱性の修正は第一歩に過ぎない。
Shielded Labs は、他の Zcash 開発者とともに新たなネットワークアップグレードの提案を研究中であると発表している。この案には、新しいプライバシープールの導入と、Orchard から移行されるすべての資産に対する Turnstile Accounting の強制執行が含まれる。
これは、Orchard に新たな移行ゲートを設置するようなものだ。
旧 Orchard 内の資産が新しいプライバシープールに入るためには、検証可能なルールに従って移行を完了する必要がある。システムは、移行された正当な資産の規模を再集計し、正常に移行できない余分な ZEC が存在するかどうかを判断できる。
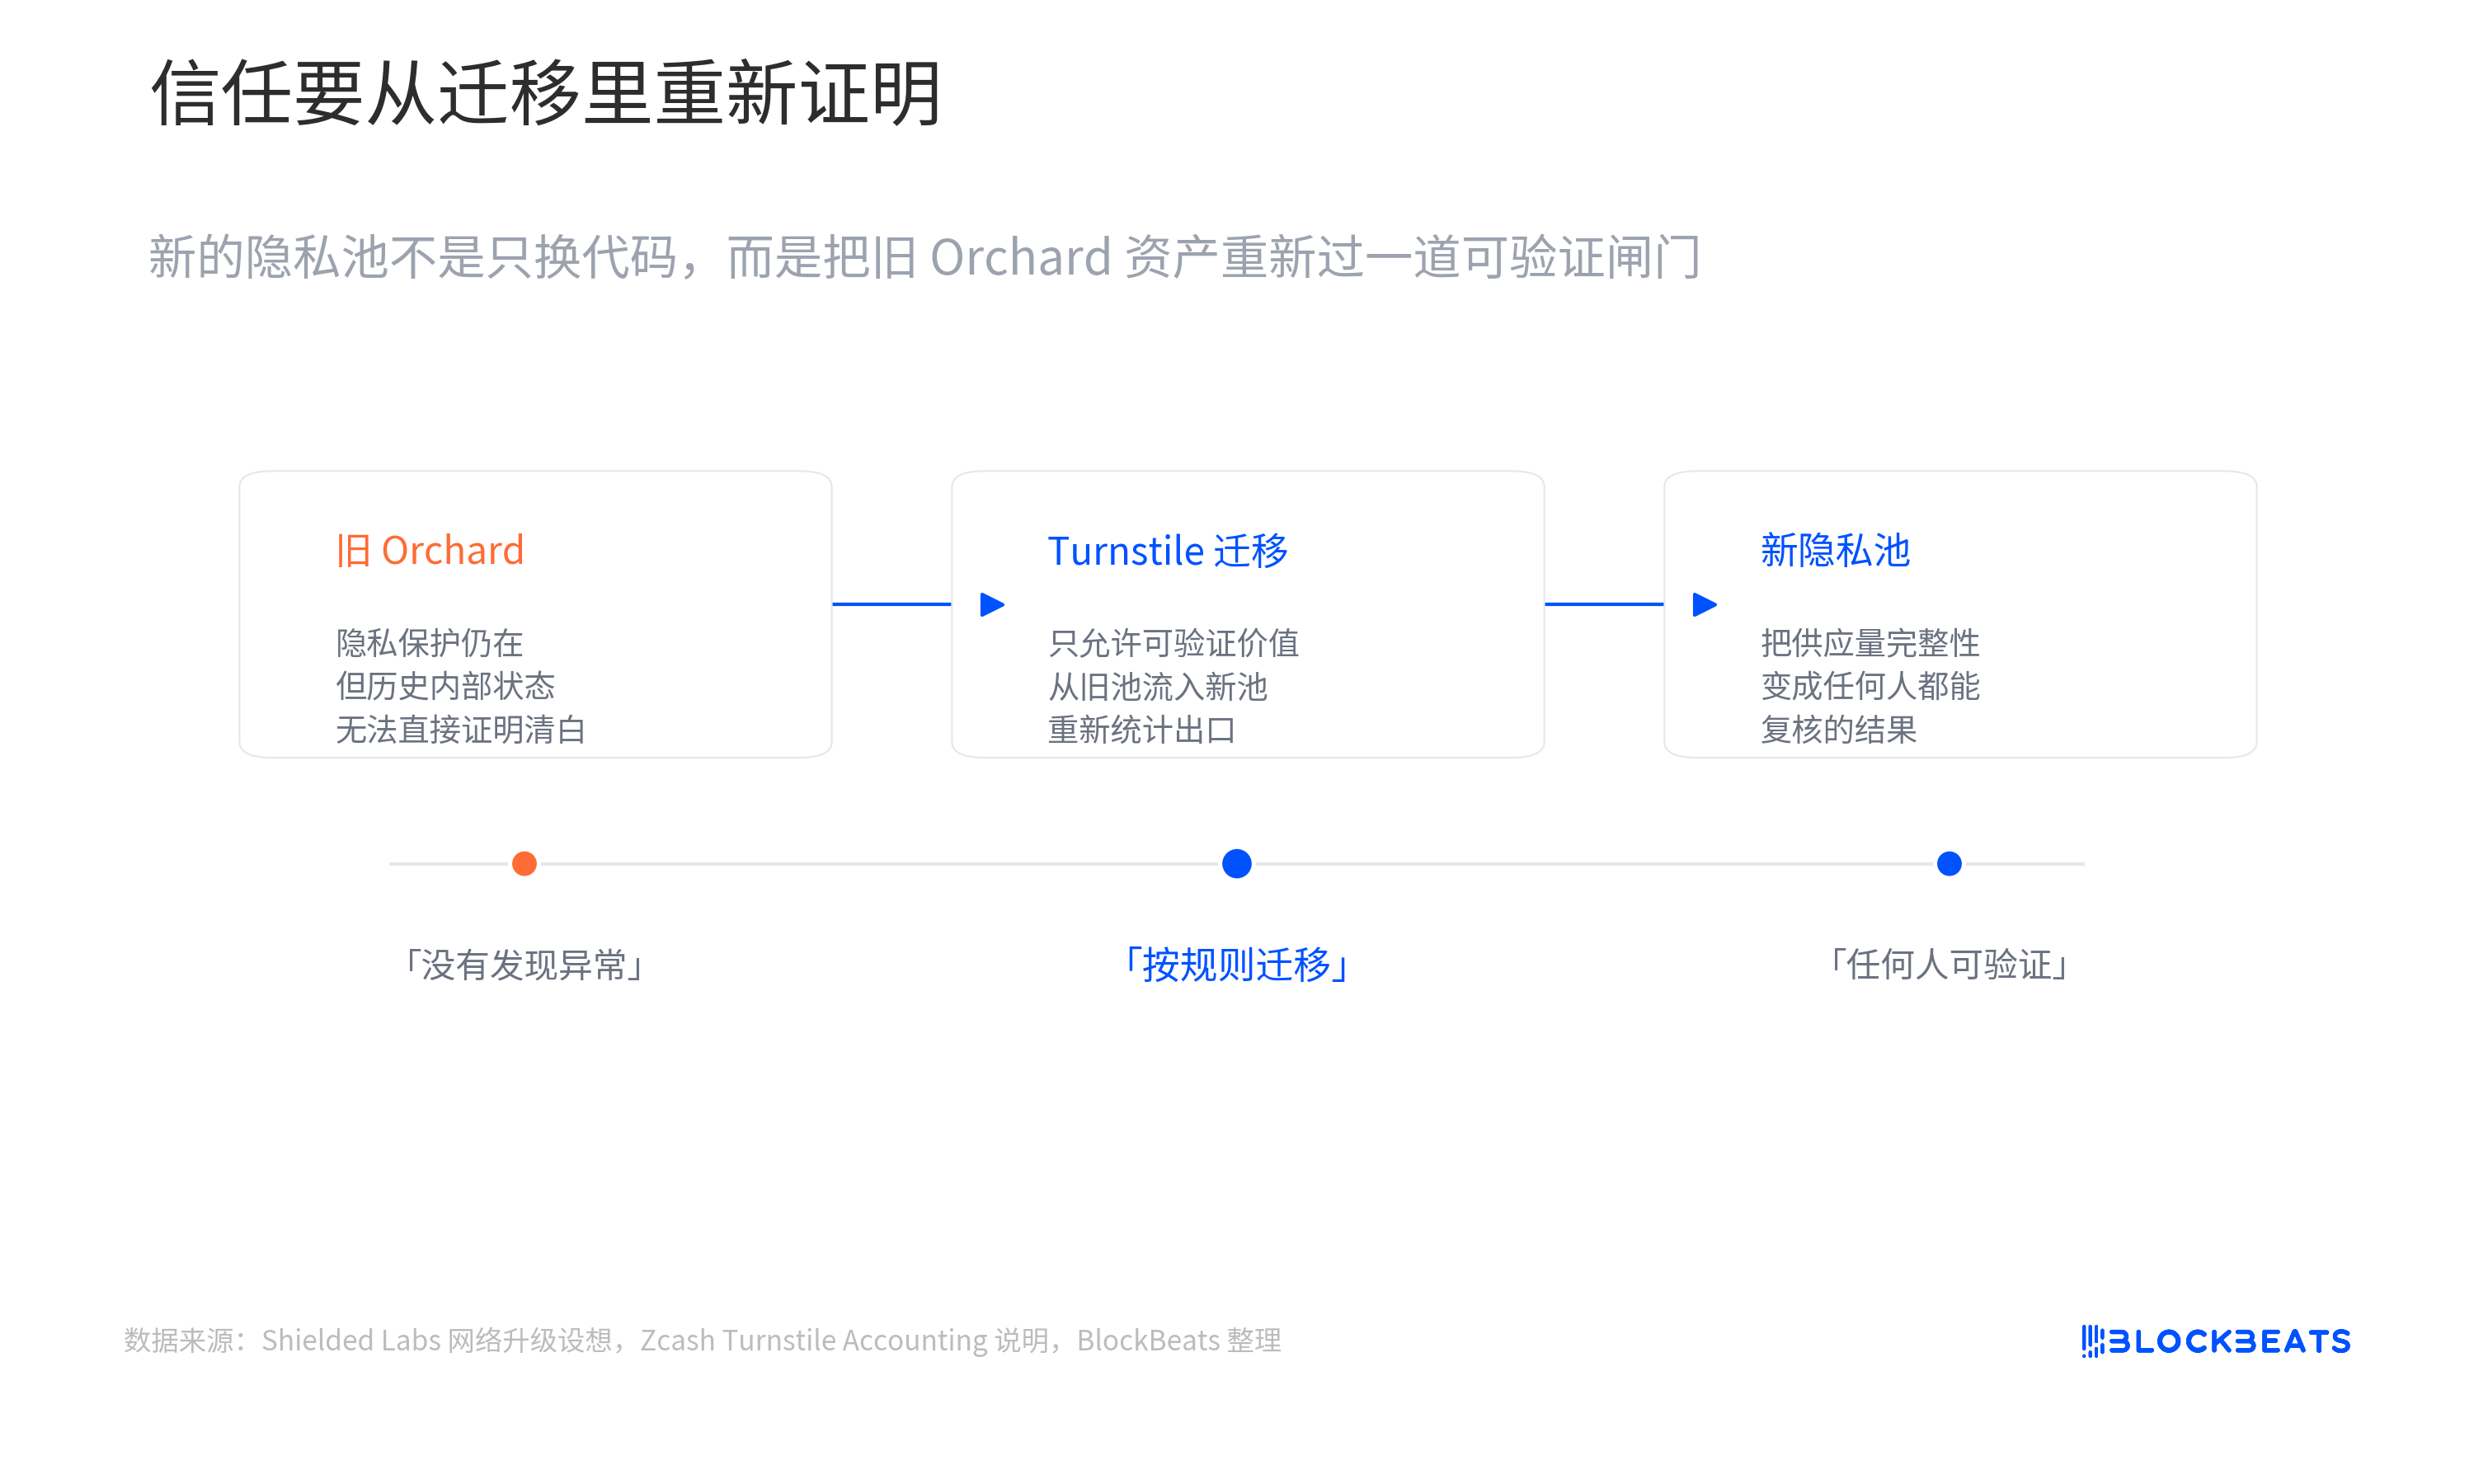
アップグレードが無事完了すれば、誰でも Zcash の供給量の完全性を検証し、さらに Orchard 内に偽造資産が存在しないことを証明できるようになる。
この提案の意義は、単にコードを修正することではなく、Orchard に対する市場の信頼を再構築することにある。
なぜなら、プライバシーシステムにおいて、信頼は「攻撃は発生しなかったと我々が考えること」からではなく、「誰でも攻撃が発生しなかったことを検証できること」から生まれるべきだからだ。
Shielded Labs 自身も、悪用される可能性はこれまで低かったと認めている。脆弱性は長年にわたり隠されており、発見は極めて困難だった。Taylor は専門のセキュリティ研究プロジェクトでこの種の問題を積極的に探していた。脆弱性が開示された後、エコシステムは数日以内に攻撃の窓を迅速に閉鎖した。
しかし、Shielded Labs は同時に、ユーザーが開発チームの主観的な判断だけに依存すべきではないと強調している。
市場が必要としているのは証明だ。
4年間隠されていた脆弱性が、なぜ今になって発見されたのか?
Orchard 事件には、市場が見落としがちなもう一つの詳細がある。
5月28日、Anthropic が Claude Opus 4.8 をリリースした。
その翌日、Taylor が Orchard の脆弱性を発見した。
ZookoとShielded Labsの振り返りによると、TaylorはOpus 4.8のリリース直後に、これを高度にターゲットされたOrchard回路のレビューに使用し、5月29日に問題を発見した。その後、Opus 4.8の支援を受けて完全なエクスプロイトを作成し、ローカル環境で無制限かつ検出不可能な偽造ZECを生成した。
この詳細が注目に値するのは、AIがすでに単独で暗号監査を完了できるからではない。
公開情報はそのような誇張された結論を支持していない。
Taylor自身は経験豊富なセキュリティ研究者である。Shielded Labsも、彼が従来のセキュリティ研究方法、カスタマイズされたAIツールフレームワーク、特別に設計されたプロンプトを同時に使用したと述べている。Opus 4.8はレビュープロセスにおける重要なツールであったが、唯一の要因ではない。
本当に注目すべきは、TaylorがAnthropicがサイバーセキュリティシナリオ向けに制限付きで公開したClaude Mythos Previewではなく、リリースされたばかりの汎用モデルOpus 4.8を使用した点である。
AnthropicはMythos Previewを、顕著な脆弱性発見と悪用能力を持つ最先端モデルとして位置づけている。潜在的な悪用リスクのため、Anthropicはこのモデルを一般公開せず、Project Glasswingを通じて選別されたパートナーにアクセス権を提供している。
対照的に、Opus 4.8は一般の開発者がアクセスできる汎用モデルである。Anthropicはリリースノートで、コード分析、複雑なタスク実行、コード欠陥の識別において改善されたと強調している。
これにより、Orchard事件はさらに注目すべきシグナルを発している:
高価値の脆弱性を発見する能力が、限られた専用セキュリティモデルから汎用モデルへと拡散しつつある。
公開からわずか1日の汎用モデルが、専門の研究者の指導のもとで、複雑なゼロ知識証明回路のレビューに参加し、約4年間隠されていた重要な脆弱性の発見を支援した。
これは暗号専門家がもはや重要でないことを意味するわけではない。
むしろ逆で、Taylorの経験、レビュー対象の選択、モデル出力の検証能力は、依然としてプロセス全体の中核である。
しかし、専門家とAIの組み合わせにより、複雑な脆弱性を発見するコストが大幅に低下している。
脆弱性は修正されたが、市場は依然として答えを待っている
Zcashにとって、最も緊急な攻撃の窓口はすでに閉じられた。
Orchard機能は復旧され、検証回路も更新され、現在のところ脆弱性が悪意を持って利用された証拠はない。
しかし、ZECが30%以上急落したことは、市場がコードの修正だけを気にしているわけではないことを示している。
市場は依然として、より徹底的な答えを待っている:
過去約4年間、Orchard内部で実際に偽造ZECが発生したのか?
新しいプライバシープールとTurnstile Accountingのアップグレードが順調に実装されれば、コミュニティは最終的に供給量の完全性を証明し、市場の信頼を再構築できる可能性がある。
しかし、この証明が完了するまでは、Orchard事件には簡単に回避できない疑問が残る:
理論上無限に生成可能な偽造ZECは、そもそも存在しなかったのか、それとも誰にも直接見えない場所に隠されていたのか。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

