「無限刷札」の脆弱性が4年間潜伏、プライバシーコインZECが一日で半値に
原文タイトル:「『無限増刷』の脆弱性が4年間潜伏、プライバシーコインZECが一日で半値に」
原文著者:Asher、Odaily 星球日報
6月5日未明、Zcashの創設者Zooko Wilcox氏が、Zcashが2022年に導入した新世代プライバシープール「Orchard」に重大な偽造脆弱性が存在したことを確認したと発表した。Zcash公式は脆弱性が修正済みであり、悪用される可能性は低いと強調しているが、市場のパニックの広がりを抑えることはできなかった。
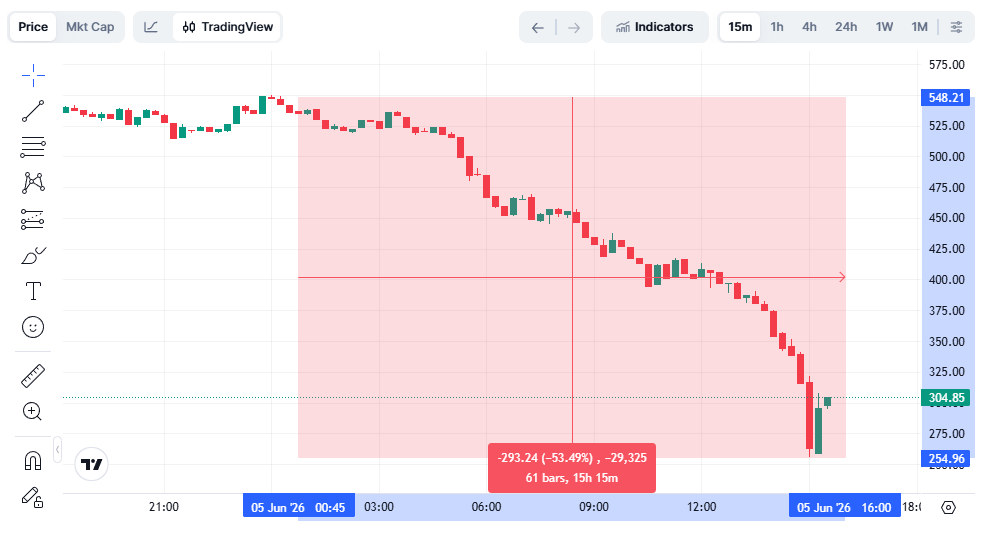
このニュースが広がると、ZcashのトークンZECは急落し、短時間で30%以上の下落を記録。午後に入っても売りは止まらず、恐怖感がさらに拡大し、価格は一時250ドル近くまで下落し、日中での下落率は50%以上に拡大した。
セキュリティ研究者のTaylor Hornby氏は5月29日にこの問題を発見後、ローカル環境で脆弱性の検証を完了し、テスト版の偽造ZECを生成することで、この脆弱性が実行可能な攻撃経路であることをさらに確認した。現在、Zcashをめぐる最大の論点は2つある:1つは、過去4年間にプライバシープール内で偽造ZECが実際に発生したかどうか。もう1つは、公式がどのようにして偽造ZECがプライバシープールに流入していないことを証明するかであり、その反証は極めて困難である。
「無限発行」のZECはどこから来たのか?
Orchard(Zcashのプライバシー保護「シールドプール」)の安全性はゼロ知識証明回路に依存しており、中核ルールは資産保存則である:各取引の支出は正当なインプットから来なければならず、ZECを無から創造することはできない。ユーザーは残高や取引金額を隠すことができるが、システムは取引の正当性を検証しなければならない。
セキュリティ研究者のTaylor Hornby氏は、Orchard回路内の1つの制約が不完全(under-constrained)であることを発見した。攻撃者は本来通過すべきでないデータを入力できるが、検証が成功を返す可能性がある。つまり、管理者権限を取得したりノードを制御したりする必要はなく、バックドア脆弱性でもない。システムが誤って取引を正当と認識すれば、本来存在しないZECがOrchard内で正当な資産として記録される可能性がある。
Shielded Labsはこれを「unlimited, undetectable counterfeit ZEC」(無制限で検出不可能な偽造ZEC)と呼んでいる。
脆弱性は修正されたが、歴史的な問題は未解決のまま
通常のセキュリティ事故で最も恐ろしいのは損失の大きさだが、Zcashの今回の危機で最も厄介なのは、損失を直接定量化できない点だ。
攻撃が透明チェーン上で発生した場合、市場は少なくとも攻撃アドレス、資金の流れ、影響を受けた資産を確認できる。しかし、Orchardの取引金額、残高、資金経路はそもそも隠されている。偽造ZECが一度プール内に現れた場合、それがまだOrchard内に留まっているのか、通常の取引を通じて徐々に流出しているのか、外部から判断するのは難しい。
さらに重要なのは、Orchardが完全に隔離されたブラックボックスではないという点だ。ユーザーは異なる資金プール間で資産を移行でき、本物のZECと潜在的な偽造ZECがプール内で混ざり合う可能性がある。
Zcashエコシステムは、現時点で脆弱性が悪用された証拠は見つかっていないと強調し、悪用される確率が低いと説明することもできる。しかし、トレーダーにとっては、「異常が確認されていない」ことと「問題がないことが証明された」ことは全く別の話だ。
これこそが、ZECの下落が拡大し続ける核心的な理由である。Orchard内に偽のZECが存在したかどうかが証明されるまでは、ZECの供給の信頼性は常に影に覆われたままとなる。
Arthur Hayesのポジション清算が市場の信頼危機を引き起こす
ZECの脆弱性が露呈した後、BitMEXの共同創業者Arthur Hayesが保有する全ZECを公開清算したことで、市場のパニックはさらに拡大した。
Arthur HayesはXプラットフォームで、自身が保有する全てのZECポジションを売却したと述べた。Hayesは、昨日この攻撃事件を知ったが、それが自身のナラティブフレームワークと矛盾することに気づかなかったと説明。ZECが30%下落したことで再考を促され、このポジションを全額利益確定することに決めたと述べた。さらに、追加の鋳造が発生する可能性は極めて低いと考えているが、暗号学的にその不可能性を正式に証明することはできないと補足。判断を継続的に再評価し、仮定が反証された場合は再び買い戻す意向で、より低い価格でのポジション構築を望んでいると述べた。プライバシーはプライスレスであり、より高い価格で再購入することも厭わないとしている。
これはZECにとって大きな打撃となった。過去しばらくの間、Arthur HayesはZECのナラティブを推進する重要な人物の一人だった。彼が注目していたのは、AI、政府監視、大手テクノロジー企業の拡大を背景に、プライバシー資産が再び価格付けされるという長期的なロジックである。そのため、彼のポジション清算は単なる大口の利益確定ではなく、ZECの現在のナラティブに対する公的な格下げのように映る。
主要なナラティブ支持者が先に離脱を選ぶと、もともと信念と期待で支えられていたロングポジションは、集団的な利確とリスク回避へと傾きやすくなる。
コミュニティの感情が悪化、ZECが価格調整から信頼危機へ
Arthur Hayesの清算の影響か、ZECに関するコミュニティの議論はすぐに「底値拾いすべきか」から「まだ信じられるのか」へと変わった。
一方で、コミュニティはバグ自体の深刻さを繰り返し強調している。短期的な下落幅よりも、多くのユーザーが気にしているのは、理論上無限の偽造コインを生み出せるバグがOrchardに約4年間潜伏していたことだ。彼らにとって、価格下落は表面的な現象に過ぎず、本当に揺らいだのはZcashの最も中核的なセキュリティ前提に疑問符がついたことだ。
他方で、AIがバグ発見を支援したプロセスがさらなる不信感を増幅させた。Taylor HornbyはAIツールの支援を受け、Orchard回路を対象に審査を行い、最終的にバグを発見し、悪用プログラムを作成してローカル環境で偽造ZECを生成した。AIが単独で監査を完了したわけではないが、コミュニティは「長年存在した重大なバグがAIによって短期間で補助的に発見された」というナラティブをすぐに記憶し、この話は急速に広まった。
これにより、批判の矛先はZcashの開発および監査体制に向けられた。コミュニティは、なぜ2022年から存在していたバグがメインネット上で長年発見されずにいたのかと疑問視する。もし中核的なプライバシープールで制約の欠落が起こり得るなら、ユーザーはどうやってZcashの供給量とプライバシーセキュリティへの約束を再び信頼できるのか?
したがって、今回の下落は単なる利確売りではない。Zcashがより説得力のある証明を示すまでは、誰もZECを長期保有しようとは思わない。
原文リンク
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia