

UXLINKが約1130万ドルを盗まれた:テクニカル分析
原題:「UXLINK盗難事件:約1,130万ドルのテクニカル分析」
原文出典:ExVul Security
インシデント概要
9月23日、UXLINKプロジェクトのマルチシグウォレットの秘密鍵が漏洩し、約1,130万ドル相当の暗号資産が盗難されました。これらの資産は、複数の中央集権型(CEX)取引所と分散型(DEX)取引所に分散されていました。攻撃直後、私たちはUXLINKと協力して攻撃の調査・分析を行い、資金の流れを監視しました。UXLINKは主要取引所に緊急連絡し、疑わしい資金の凍結を要請し、警察および関係機関に報告書を提出して法的支援と資産回収を求めました。ハッカーの資産の大部分は主要取引所によって凍結され、コミュニティへのさらなるリスクは最小限に抑えられました。プロジェクトはコミュニティへの透明性の維持に尽力しており、ExVulは引き続きこのインシデントの分析と監視を行います。
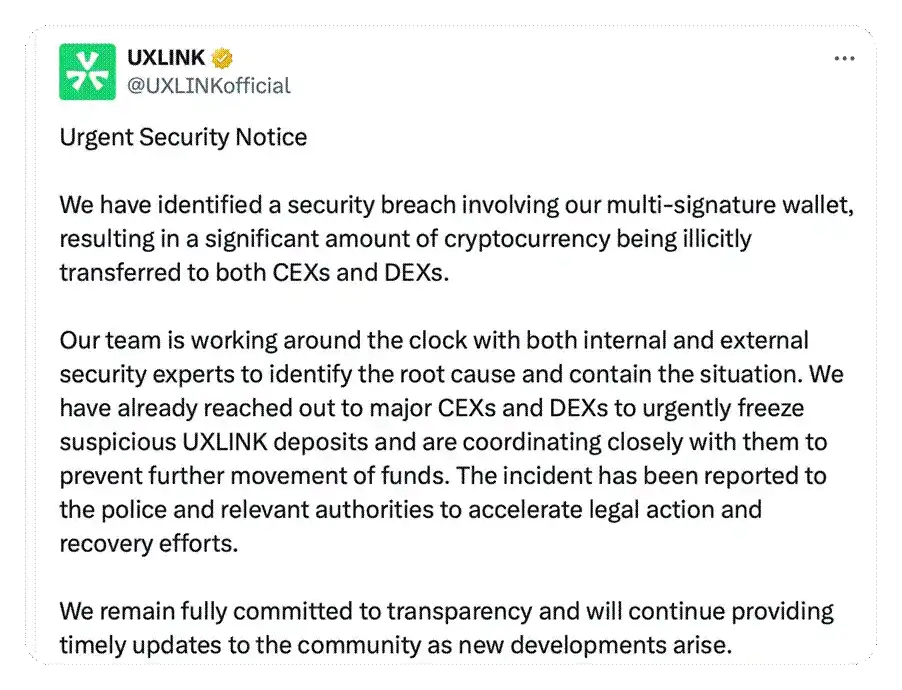
(https://x.com/UXLINKofficial/status/1970181382107476362)
最新の動向
ハッカーの資金移動プロセス中に、取引所に流入する資金は凍結されました。予備的なオンチェーン追跡により、以前UXLINK資産を盗んだハッカーは、Inferno Drainerフィッシング攻撃の被害者であった疑いがあることが明らかになりました。検証の結果、「承認されたフィッシング」を通じて約5億4,200万ドルのUXLINKトークンが不法に盗まれたことが明らかになりました。
ハッキングされたフィッシング取引: https://arbiscan.io/tx/0xa70674ccc9caa17d6efaf3f6fcbd5dec40011744c18a1057f391a822f11986ee
許可されていない 1B $UXLINK の鋳造: https://arbiscan.io/tx/0x2466caf408248d1b6fc6fd9d7ec8eb8d8e70cab52dacff1f94b056c10f253bc2
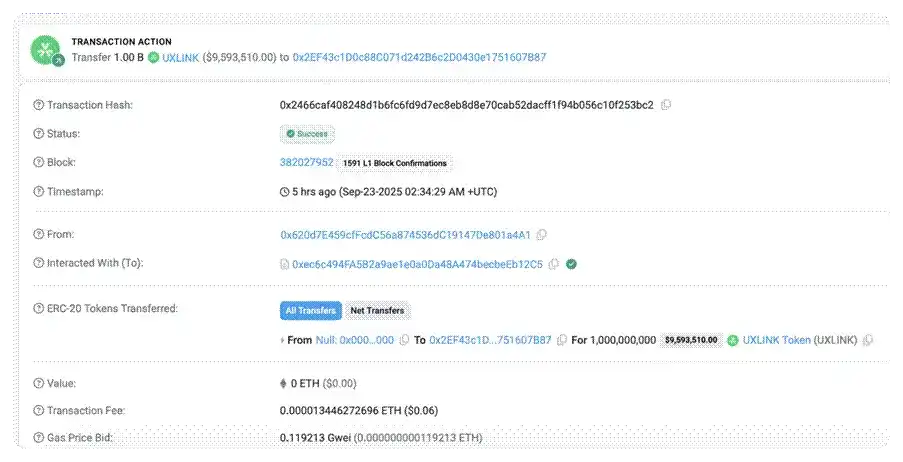
攻撃分析
1.以前の契約はオーナーによって重複署名されていました。悪意のある操作または秘密鍵の漏洩により、悪意のあるアドレスがマルチ署名アカウントとして追加され、契約の署名しきい値が1にリセットされました。つまり、契約の実行には単一のアカウント署名のみが必要でした。ハッカーは新しいオーナーアドレス0x2EF43c1D0c88C071d242B6c2D0430e1751607B87を設定しました。2. 攻撃者はまず、Gnosis Safe ProxyコントラクトのexecTransaction関数を呼び出します。この関数は、マルチシグネチャメンバーを悪意を持って削除するためのエントリポイントとして機能し、以降のすべての悪意のある操作はこのトランザクション内で実行されます。
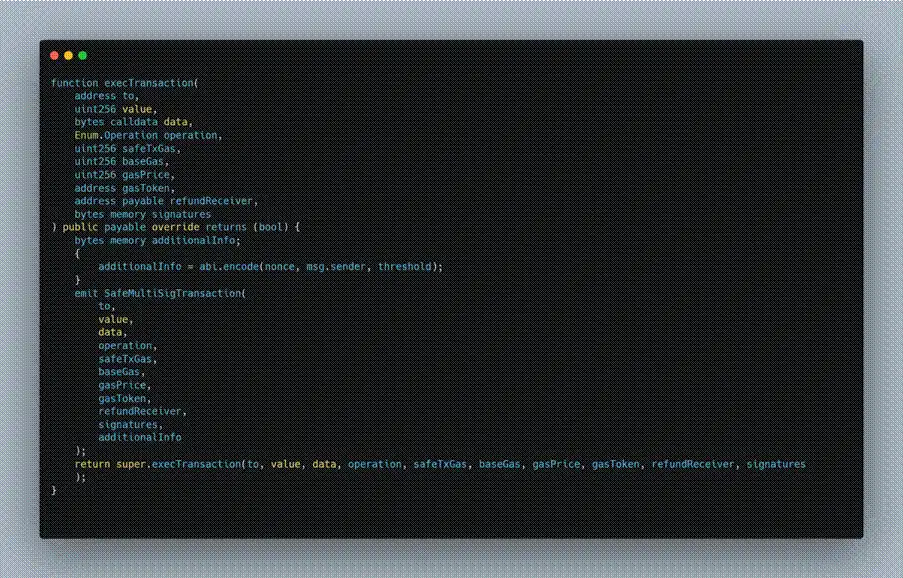
(https://arbiscan.io/address/0x7715200141cfd94570bc9d97260ec974ee747972#code)
3. execTransactionを呼び出す際、攻撃者はデータパラメータに悪意のある操作を指定しました。delegatecallを介してSafe: Multi Send Call Only 1.3.0実装コントラクトを呼び出します。4. Safe: Multi Send Call Only 1.3.0のmultiSend関数では、実行フローがGnosis Safe ProxyコントラクトのremoveOwner関数をコールバックします。具体的には、攻撃者はまず、プロキシコントラクトのdelegatecallを介してMultiSend実装コントラクトを呼び出し、プロキシコントラクトのコンテキスト内でmultiSendを実行します。その後、multiSendは攻撃者が作成したパラメータを使用してGnosis Safe Proxyコントラクト自体をコールバックし、removeOwner関数をトリガーして既存のオーナーアドレスを削除します。
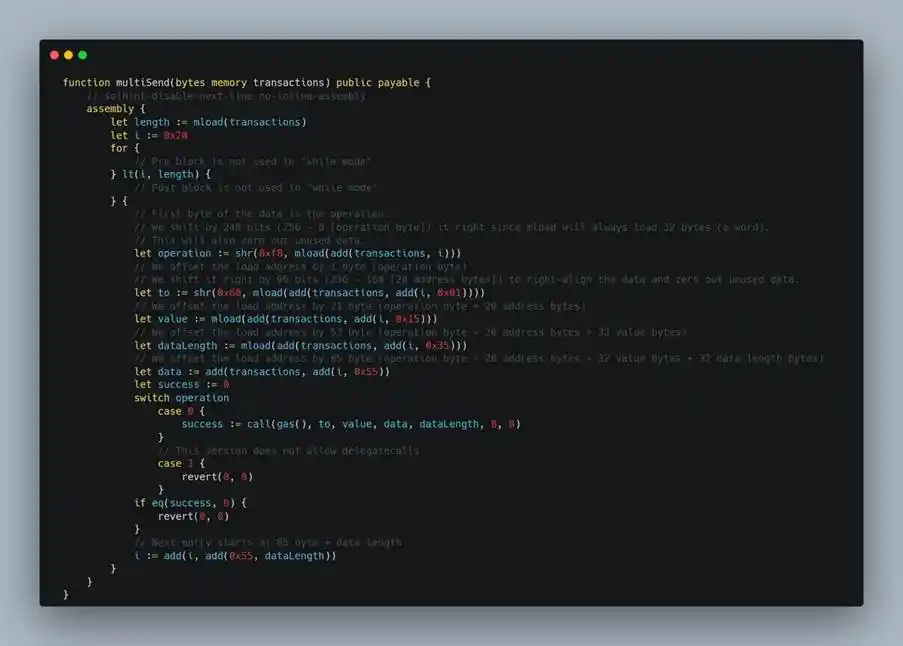
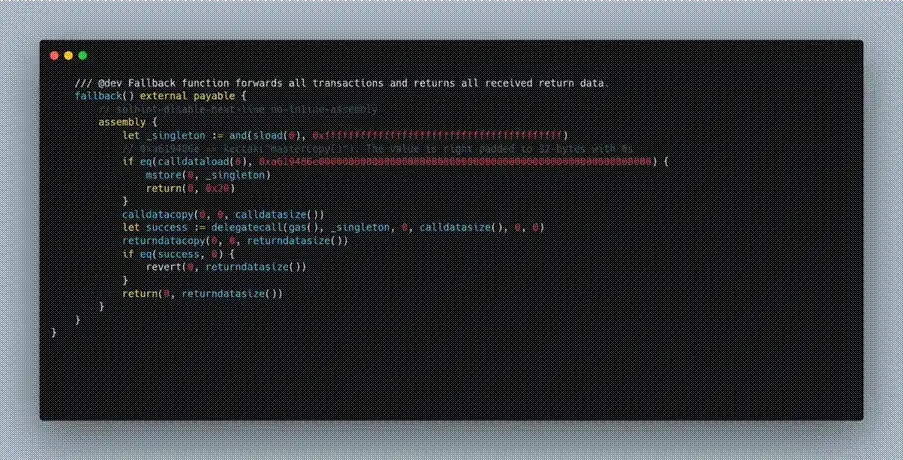
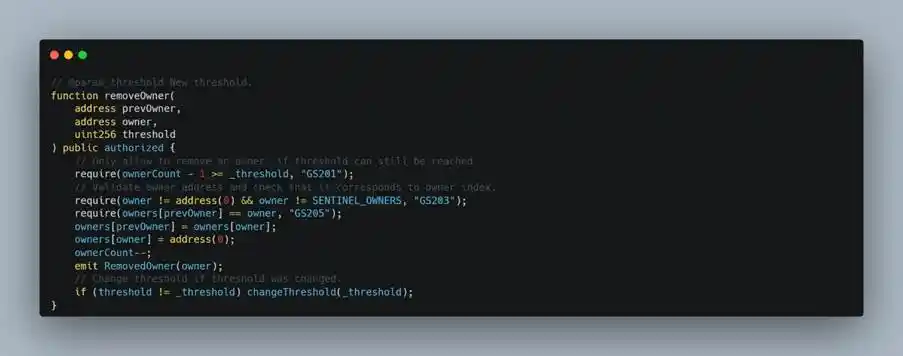
(https://arbiscan.io/address/0x40a2accbd92bca938b02010e17a5b8929b49130d#code)
5 呼び出しを成功させる鍵は、条件 msg.sender == address(this) が満たされていることです。removeOwner 関数では、外部からの直接呼び出しを防ぐために、コントラクトは承認済み検証を設定します。その内部ロジックでは通常、呼び出し元はコントラクト自体である必要があります (msg.sender == address(this))。したがって、removeOwner は、コントラクトの内部プロセスが自身にコールバックした場合にのみ正常に実行されます。6. ハッカーはこの方法を使用して、マルチシグに残っている所有者を徐々に削除し、マルチシグのメカニズムを混乱させ、最終的にコントラクトを乗っ取ります。 7. これらの手順を繰り返すことで、攻撃者は既存のマルチシグセキュリティメカニズムを完全に破ります。この時点で、悪意のある所有者1人の署名がマルチシグ検証を通過できるようになり、契約を完全に制御できるようになります。
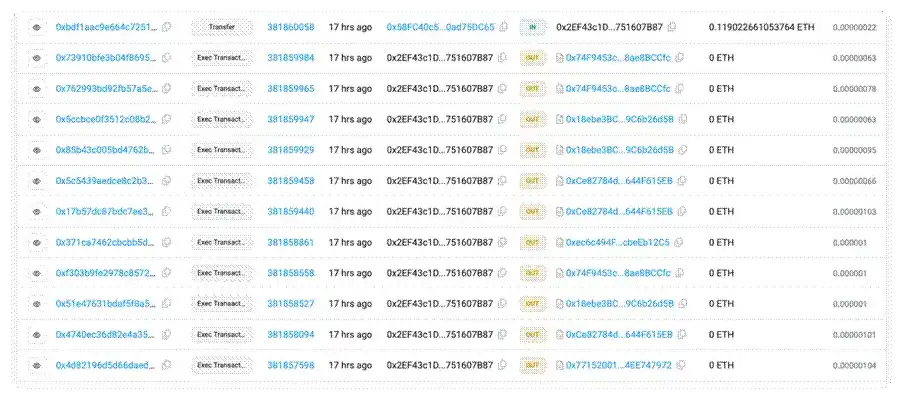
(https://arbiscan.io/txs?a=0x2ef43c1d0c88c071d242b6c2d0430e1751607b87&p=2)
概要
マルチシグ所有者による悪意のある活動または秘密鍵の漏洩により、攻撃者は悪意のあるアドレスをマルチシグメンバーとして追加し、Gnosis Safe Proxyの署名しきい値を1に設定することで、元のマルチシグセキュリティ設計を完全に破りました。これにより、悪意のある所有者1人がマルチシグ検証を通過できるようになりました。攻撃者はその後、徐々に他の所有者を契約から排除し、最終的に契約を完全に掌握し、契約資産の移転をさらに進め、悪意を持ってオンチェーン上で$UXLINKトークンを鋳造しました。この攻撃は、ブロックチェーンセキュリティにおけるマルチ署名管理の重要性を浮き彫りにしています。プロジェクトはSafeマルチ署名メカニズムを採用し、複数のマルチ署名アカウントを構成していましたが、管理上の欠陥により、最終的にマルチ署名設計は機能しなくなってしまいました。ExVulチームは、マルチ署名メカニズムが意図したセキュリティ保護を確実に実現するために、異なるメンバーが個別に秘密鍵を保管したり、多様な秘密鍵保管方法を採用したりするなど、分散型マルチ署名管理をプロジェクトが優先することを推奨しています。
付録
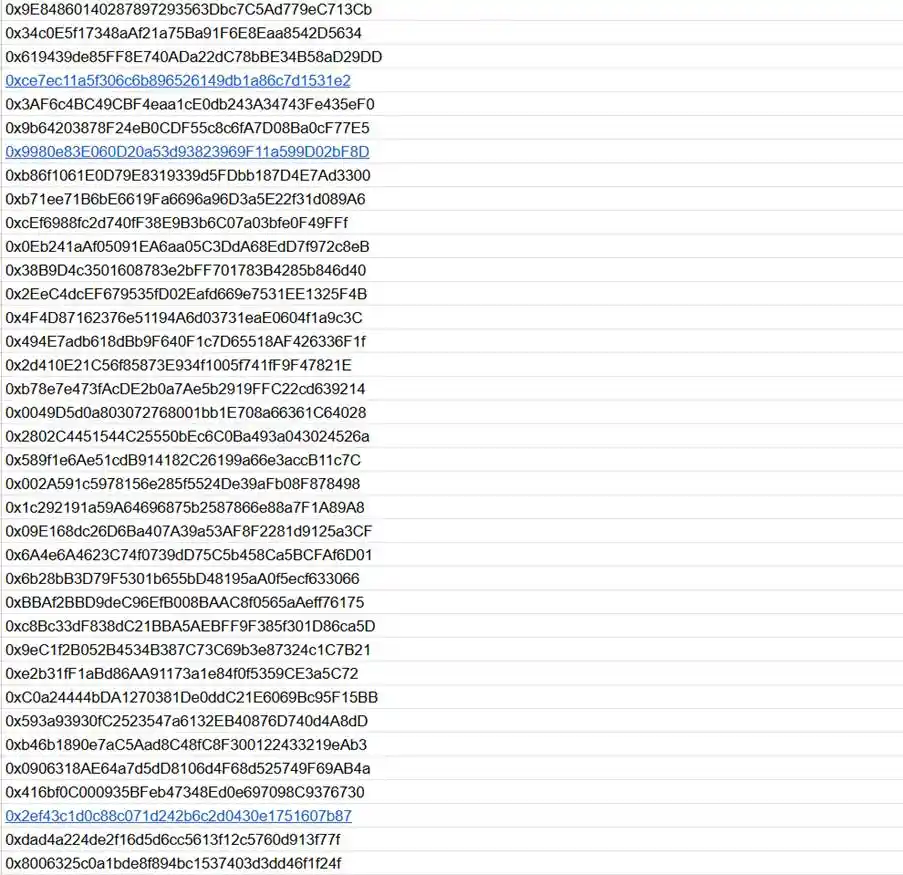
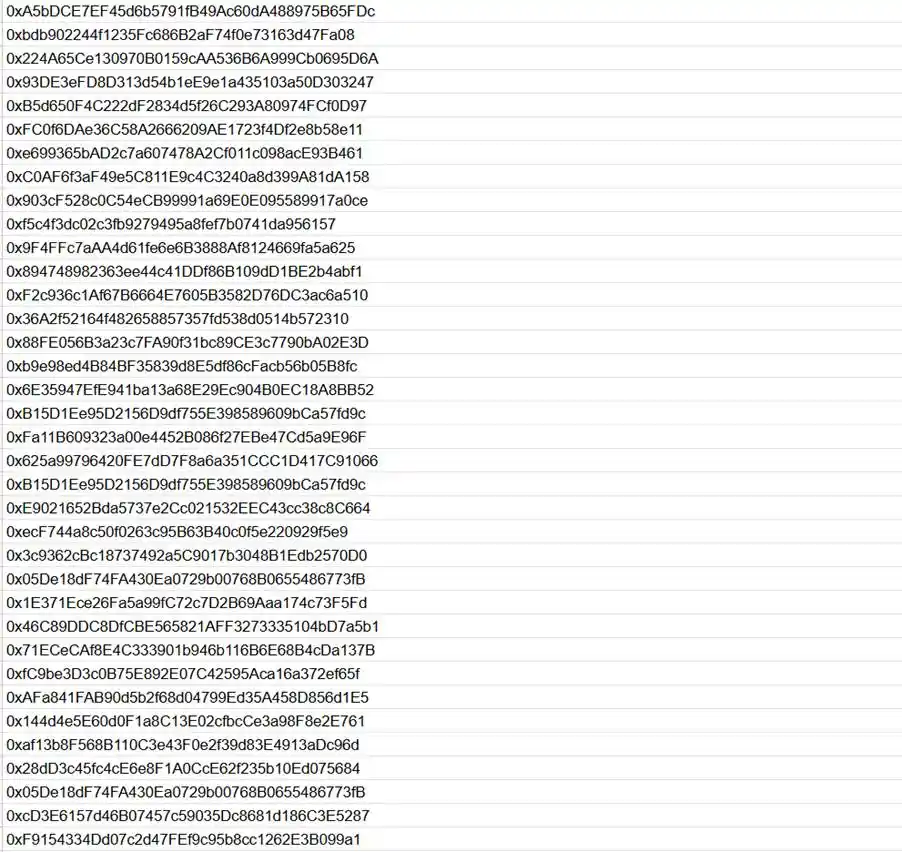
以下は、ExVul チームがチェーン上で追跡したハッカーの疑いのあるアドレスです。
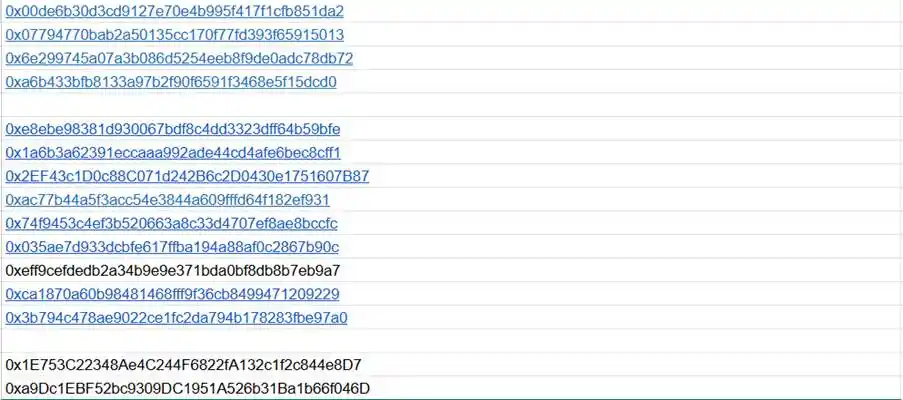
この記事は投稿によるもので、BlockBeats の見解を代表するものではありません。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia







