Balancer のコード問題により、1 億ドルを超える損失が発生し、DeFi 業界に壊滅的な打撃を与えました。
原題:「確立されたDeFiプラットフォームが崩壊:Balancer V2コントラクトの脆弱性により1億1600万ドル以上の盗難に遭う」
原著者:Wenser、Odaily Planet Daily
Rhythmからの注記:本日、DeFiプロトコルBalancerがハッカー攻撃を受け、盗難された資金は1億1600万ドルを超えました。複数のプロジェクトが自主的な救済措置を講じています。Lidoは影響を受けていないBalancerのポジションを撤回しました。 Berachainは、BEXにおけるBalancer V2関連の脆弱性を修正するため、緊急ハードフォークを実施するためのネットワーク停止を直接発表しました。
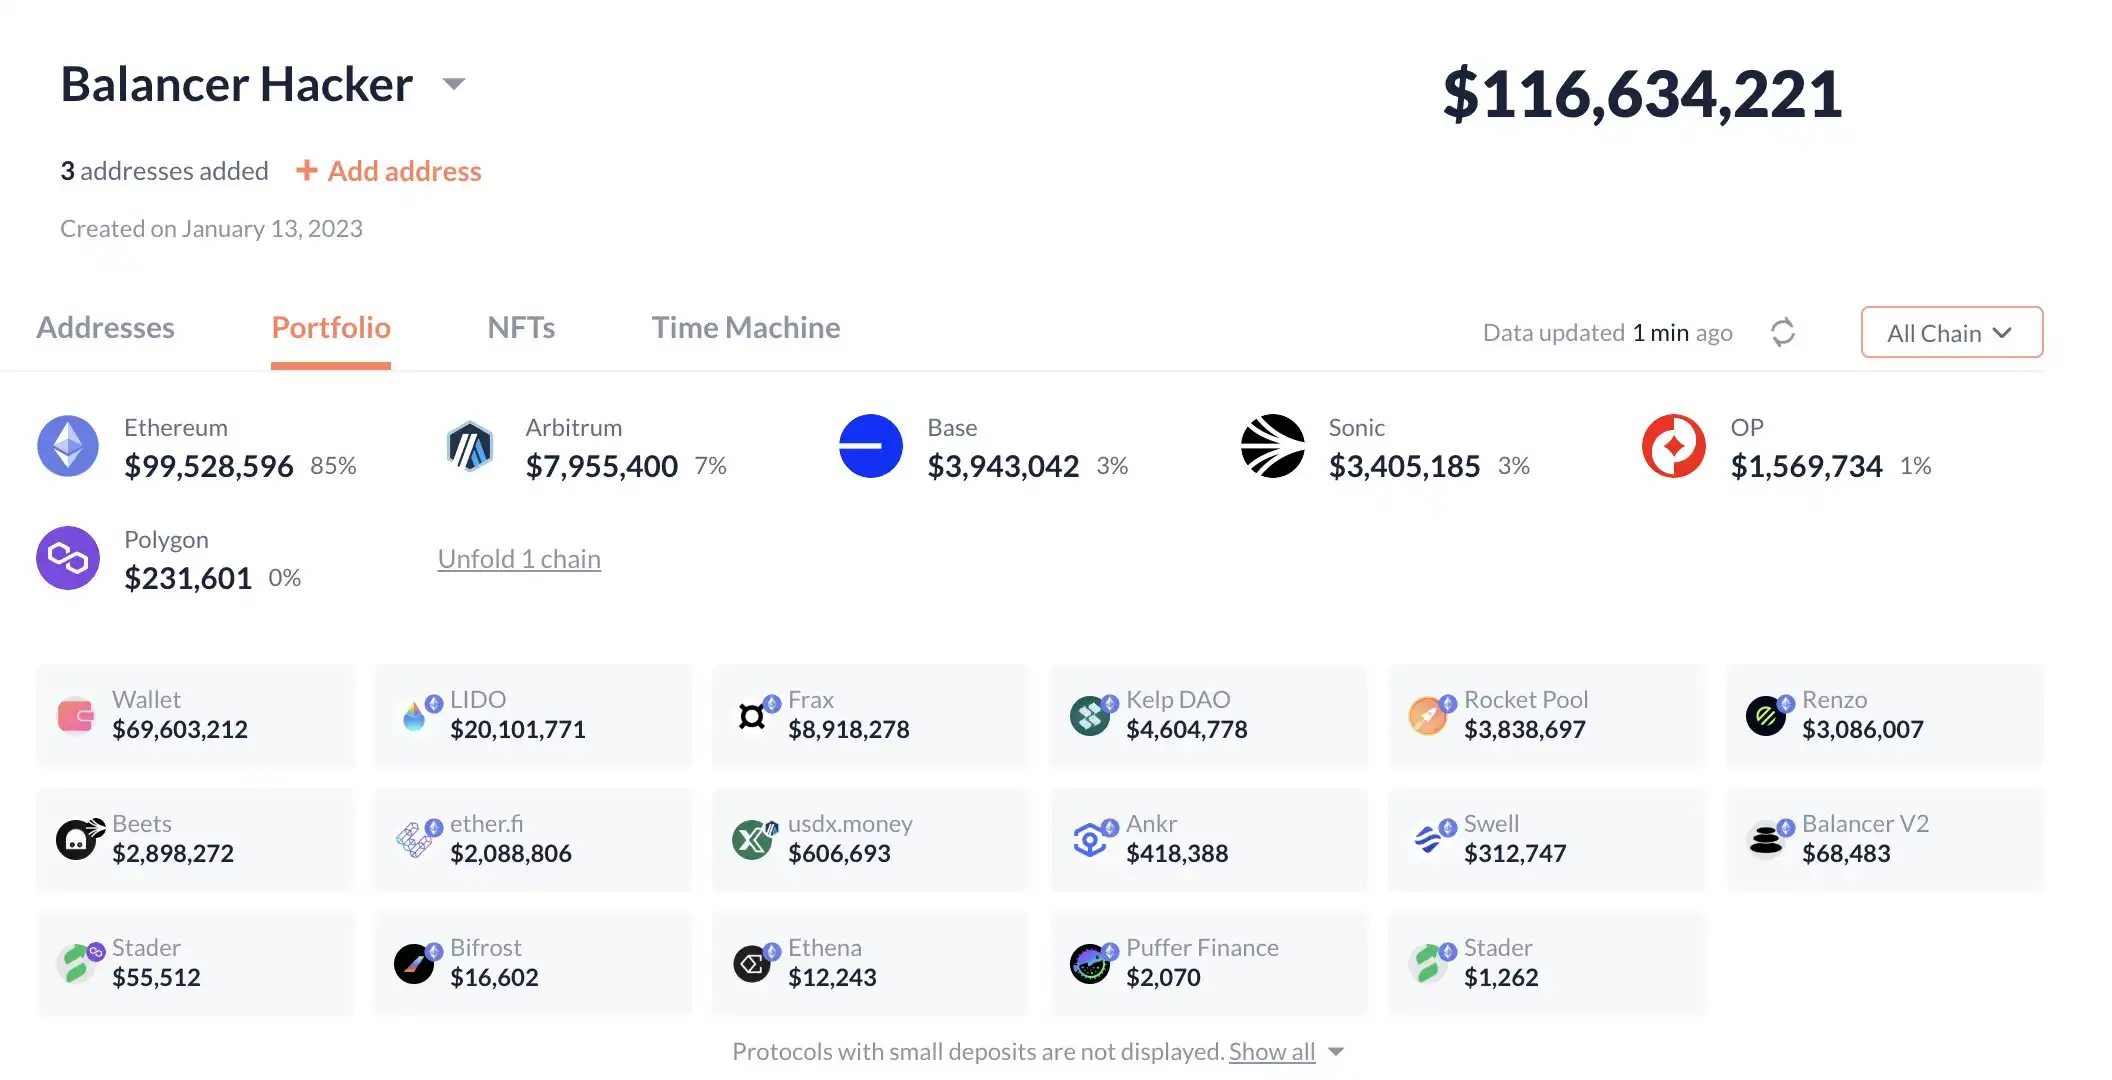
さらに、Flashbotsの戦略ディレクター兼Lidoの戦略アドバイザーであるHasu氏は、「Balancer v2は2021年にリリースされて以来、最も注目され、頻繁にフォークされるスマートコントラクトの1つとなっています。これは非常に憂慮すべき事態です。長期間オンライン化されたコントラクトが攻撃を受けるたびに、DeFiの普及は6~12か月遅れてしまいます。」と述べています。以下は原文です。11月3日、定評のあるDeFiプロトコルBalancerが7,000万ドル以上の資産を盗難されたと報じられました。その後、このニュースは複数の情報源によって確認され、盗難額は増加し続けています。本稿執筆時点で、Balancerから盗難された資産額は1億1,600万ドルを超えています。Odaily Planet Dailyは、本記事でこの件について簡潔に分析します。 Balancer盗難の詳細:損失額は1億1,600万ドル超、主な原因はv2 Poolスマートコントラクトの脆弱性オンチェーン情報によると、Balancer攻撃者は1億1,600万ドル以上を盗みました。主な盗難資産にはWETH、wstETH、osETH、frxETH、rsETH、rETHが含まれ、ETH、Base、Sonicを含む複数のチェーンに分散されています。具体的には、次のとおりです。
· Ethereum オンチェーン盗難資産: 約 1 億ドル。
· Arbitrum オンチェーン盗難資産: 約 800 万ドル。
· Base オンチェーン盗難資産: 約 395 万ドル。
· Sonic オンチェーン盗難資産: 340 万ドル以上。
Optimism ブロックチェーンから 157 万ドルが盗難されました。
· Polygon オンチェーン盗難資産: 約 230,000 ドル。
暗号 KOL の Adi 氏は、予備調査の結果、攻撃は主に Balancer の V2 ボールトと流動性プールを標的とし、スマート コントラクトの相互作用における脆弱性を悪用したことが示されていると述べました。オンチェーンの調査員は、悪意を持って展開されたコントラクトが流動性プールの初期化中にボールトの呼び出しを操作したと指摘しました。不適切な認証およびコールバック処理により、攻撃者は保護を回避し、相互接続された流動性プール間での不正なスワップ交換や残高操作を可能にし、数分以内に資産を急速に盗難することができました。
入手可能な情報に基づくと、秘密鍵の漏洩はありませんでした。これは純粋にスマートコントラクトの脆弱性です。
監査担当者Kebabsec氏とCitrea開発者@okkothejawa氏も、「@moo9000氏が言及したチェックエラーは、すべての「manageUserBalance」呼び出しでops.sender == msg.senderであるため、根本原因ではない可能性があります。資産引き出しコントラクトが作成される前のトランザクションでセキュリティ脆弱性が発生し、Balancerの金庫の状態が一部変更された可能性があります。」と投稿しました。Balancerは公式に回答し、「公式チームはBalancer v2プールに影響を与える潜在的な脆弱性を認識しています。当社のエンジニアリングチームとセキュリティチームは、これを最優先で調査しています。詳細がわかり次第、検証済みの更新情報とフォローアップ手順を共有します。」と述べました。資産損失の潜在的なリスクに直面しているBerachainも、すぐに回答しました。 Berachain Foundationの声明を受けて、Berachain創設者のSmokey The Bera氏は次のように述べています。「Beraノードグループは、BEX(主にUSDeの3つのプール)に影響を与えるBalancerの脆弱性への影響を防ぐため、パブリックチェーンの運用を積極的に停止しました。具体的には、以下の措置を実施しました。• EthenaチームによるBeraブリッジの無効化。• レンディング市場におけるUSDeの入金の無効化/停止。• HONEYトークンの発行と交換の停止。• CEXとの通信により、ハッカーのアドレスがブラックリストに登録されていることを確認する。私たちの目標は、資金を可能な限り迅速に回収し、すべてのLPの安全を確保することです。Berachainチームは、準備が整い次第、関連するノードバリデーターとサービスプロバイダーにバイナリをリリースします(プールには非ネイティブ資産が含まれているため、Beraトークン残高の変更だけでなく、スロットの再構築も行います)。」
Balancer攻撃者に関する詳細なオンチェーン情報については、https://intel.arkm.com/explorer/entity/cd756cb8-6a84-4f40-9361-f6c548544430 を参照してください。
Balancerがハッキングされ、暗号通貨のクジラが最も不安を感じている
長年確立されたDeFiプロトコルであるBalancerユーザーが、間違いなくこの盗難による最も直接的な影響を受けています。現在、ユーザーは以下のアクションを実行できます。
· さらなる損失を避けるため、Balancer v2 プールから資金を引き出します。
· 承認を取り消す: Revoke、DeBank、または Etherscan を使用して、Balancer アドレスのスマート コントラクト権限を取り消し、潜在的なセキュリティ リスクを回避します。
· 警戒を怠らない: Balancer 攻撃者の次の動きと、それが他の DeFi プラットフォームに影響を与えるかどうかを注意深く監視します。
この合意には連鎖効果があります。さらに、この盗難事件では、3 年間休眠状態にあった仮想通貨クジラが市場の注目を集めています。 LookonChain のモニタリングによると、3 年間休眠状態にあった仮想通貨クジラ 0x0090 は、Balancer プラットフォームの脆弱性が発生した後、目覚めたばかりで、Balancer から関連資産 650 万ドルを引き出そうとしています。オンチェーン情報は、https://intel.arkm.com/explorer/address/0x009023dA14A3C9f448B75f33cEb9291c21373bD8 で確認できます。
続報:ハッカーがトークン交換パターンを開始
オンチェーンアナリストの Yu Jin 氏の監視によると、Balancer 盗難に関与したハッカーは、多数の Liquidity Staking Token(LST)を ETH に交換しようと試み始めています。以前は、10 osETH を 10.55 ETH に交換していました。
オンチェーン情報によると、ハッカーは複数のチェーンから盗んだ資産を、Cow プロトコルを介して ETH や USDC などの資産と継続的に交換しています。現時点では、盗まれた資産を回収できる見込みはほとんどありません。
Balancer がプロトコル コントラクトの脆弱性を迅速に特定し、盗まれた資産を回収するか、対応するソリューションを提供できるよう、Odaily は引き続きフォローアップしていきます。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia