

2025年のガーディアンシップ:50億ドルと7000万インターセプト|OKX 年記
原文来源:OKX
過去には「ハッカーが大規模プロジェクトを乗っ取り、数日間ニュースが騒がれる」といった単発のサプライズ崩壊が一般的でした。しかし、今年になると、リスクは徐々に見える操作の各所へ浸透しています:たとえば、チェーン上のプロトコルアップデートによってもたらされる利便性が、新たなフィッシング入口となっています;偽のウェブサイトがピクセル単位でなりすましを行う;悪意のあるアプリがバックグラウンドでクリップボードを静かに監視するなど;ソーシャルメディアがハイジャックされた後のフィッシングリンクは公式以上に「公式的」です;そして、かつて認可された古いコントラクトでさえも、ある夜にハッカーによって目覚めさせられる可能性があります。
Chainalysisのレポートによると、2025年半ばまでに、取引プラットフォーム、ウォレット、カストディ業務などを含む暗号プラットフォーム関連サービスから盗まれた額はすでに217億ドルを超えており、公表された事案のトレンドに従えば、一年中持続的に増加する見込みです。2025年における最大の問題はもはや「リスクの有無」ではなく、リスク環境の中で一般ユーザーがどのようにして本当のセキュリティ保護を得られるかという点ですか?
これまでにさまざまなデータや出来事が何度も示しているように、リスクを事前にブロックし、ユーザーが簡単に使用し、操作の敷居の低いセルフサービスツール(たとえば一括取り消しやデバイススキャンなど)を組み合わせることで、個人の損失を実質的に削減し、ユーザーが「セキュリティは自分自身の手中にある」と実感できるようになるのです。これこそが、2025年にOKXがユーザーにもたらす「セキュリティ感」の瞬間です。過去1年間(2025年1月〜2025年11月)、OKXウォレットはユーザーが回復した総額が50億ドルを超え、ブラックリストトラッキングの平均応答時間はわずか3秒であり、総数7000万件以上のさまざまなリスク情報をマークおよびブロックしました。
Image: OKX Wallet provides end-to-end security protection
一、変異するセキュリティリスク
CertiKの報告によると、2025年上半期には、ウォレットの盗難、フィッシング、詐欺、サーバーアタックなどを含む総暗号資産損失額は約247〜250億ドルでした。
2024年から2025年にかけて、業界のセキュリティ状況は並行して2つの傾向を示しています:一部の大規模取引プラットフォームやサーバーがハッキングされ、高額の損失を被った一方、個人側もフィッシング、悪意のあるソフトウェア、ソーシャルエンジニアリング詐欺などに続けざまに遭遇し、頻繁な小額損失を被っています。大規模な損失(プラットフォーム)と頻繁な小額損失(ユーザー)が両方存在することで、業界全体のセキュリティは二重の圧力を受けています。
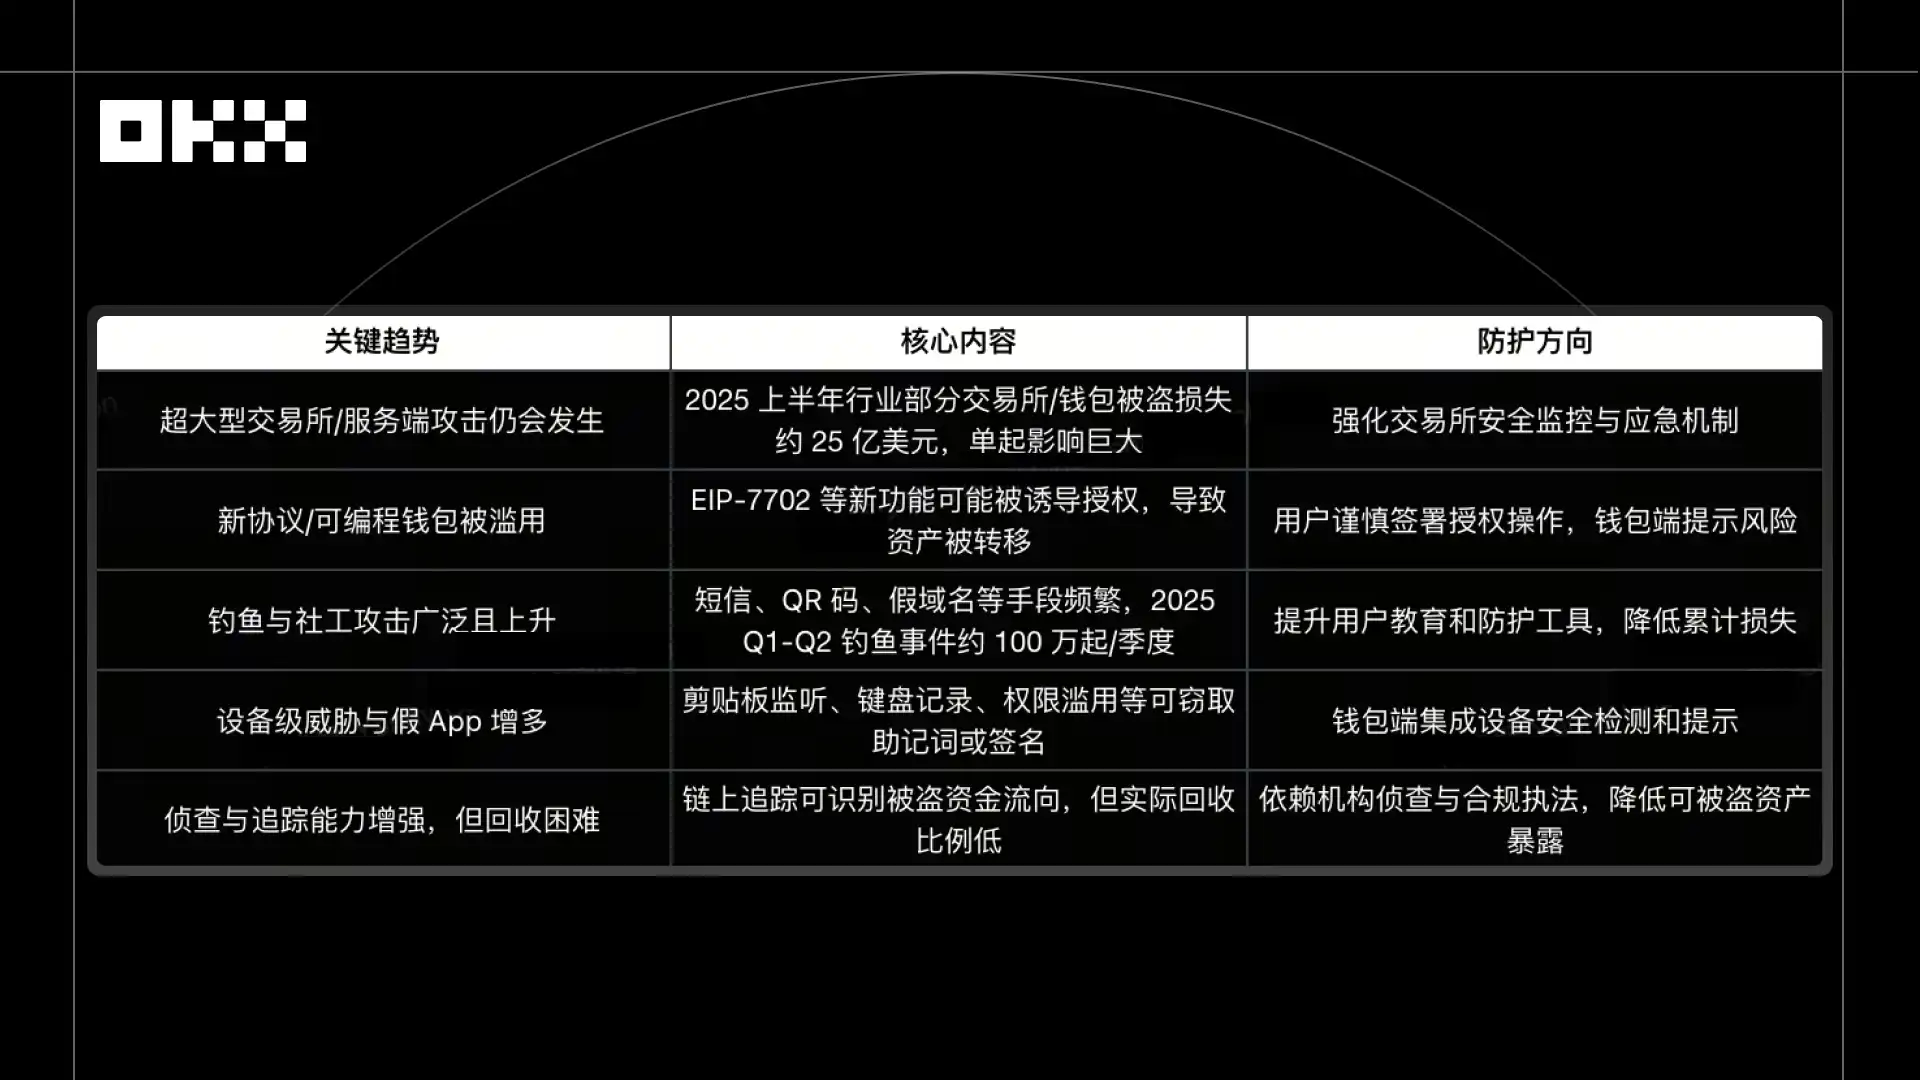
その中で、フィッシングとソーシャルエンジニアリング攻撃は2025年上半期に高頻度で発生し続けています。APWGのデータによると、Q1-Q2の累計攻撃件数は213万件を超え、Q2はQ1に比べて13%増加しています。特に、広範なセキュリティインシデントは、ユーザーが「あまりにも無知」だからではなく、リスクが既に一般人にとって区別が難しい姿に「変形」しているためです:
一見正常なアドレスは、非常に似ている偽のアドレスであり、コピーするだけで資金が誤送金される可能性があります。
馴染みのある公式ウェブサイトのリンクは、乗っ取られたか偽装されたフィッシングミラーであり、区別が難しいです。
一見安全なチェーン上の操作は、悪意のあるアップグレードリクエストを隠しており、マルチシグや認証操作を誘導し、資金が盗まれる可能性があります。
一見無害なプラグインは、バックグラウンドでニーモニックフレーズや署名操作を記録している可能性があります。
一般的なウォレットやスマートコントラクトでも、認証やアップグレード中に濫用される可能性があり、リスクは隠れており、ユーザーは脆弱性を引き起こさずに資産を失う可能性があります。
2025年のセキュリティイベントは、ハッカーの攻撃が直接コードの脆弱性を悪用することから、ユーザーの心理と操作習慣を悪用する方向に移行していることを示しています。CertiK、Chainalysis、Ledger、Krollなどの多数のセキュリティ機関の年次報告によると、この種の攻撃は総損失の70%以上を占めています。1回あたりの金額は小さいですが、ほとんど防げない攻撃であり、ユーザーはしばしば「何も間違ったことをしていないのに被害を受ける」ことがあります。過去の大規模なプロジェクトの破綻や一目で分かるようなものとは異なり、この種の「変形」リスクは隠れており、普及しており、トリガー条件が低く、脆弱性に依存せず、1回の承認や署名、クリックのみで被害をもたらすことができます。経験豊富なユーザーであっても罠にかかる可能性があります。したがって、契約の監査やチェーン上の監視だけでは不十分であり、保護にはウォレットのローカルセキュリティ、契約ホワイトリスト、信頼システム、およびフィッシング防止の視覚化メカニズムを組み合わせる必要があります。
2. OKXがもたらす「安心感」の瞬間
瞬間01:スマートフォン内の「スパイ」が摘発されました
2025年、あるNFTコレクターユーザーがAndroidスマートフォンに「購入支援(仮名)」というアプリをダウンロードし、人気のNFTプロジェクトの購入に参加しました。ダウンロード後、彼はウォレット操作に異常があることに気づきましたが、初回検査では未承認の取引は見つかりませんでした。このアプリは一見普通の補助ツールのように見えますが、実際にはクリップボードの内容を盗み、キーボード入力を監視し、障害のないアクセス権を悪用する高リスクな行動を持っており、一度アクティブ化されるとニーモニックフレーズとプライベートキーを窃取し、ユーザーの資産の安全を脅かす可能性があります。
ユーザーは、OKXウォレットの「デバイスセキュリティスキャン」機能を有効にすると、Androidデバイスにリアルタイムでアクティブスキャンを実行し、このプラグインがクリップボードとキーボード入力を監視しようとしている行動を正確に識別しました。OKXのデバイスレベルの保護は、Windowsシステム、ブラウザプラグイン、モバイルデバイスをカバーしており、ローカルの潜在的な悪意のあるソフトウェアを検出し、そのニーモニックフレーズ、プライベートキー、および取引セキュリティへの脅威レベルを評価します。スキャンレポートによると、このプラグインにはハイリスクな行動があり、システムはユーザーにリスクを明確に知らせました。ユーザーは通知を受けて、即座にこのプラグインをアンインストールし、潜在的な脅威を排除しました。

タイムスタンプ 02:フィッシングサイトにアクセス?セーフティーインターセプト済み
2025 年、あるユーザーは特定のプロジェクトの新規参加イベントに参加する準備をしており、ソーシャルメディアプラットフォーム経由でプロジェクトチームのページにアクセスしました。しかし、そのプロジェクトの公式アカウントがハイジャックされ、詐欺的なステーキングプラットフォームへのリンクが公開されていることにユーザーは気付きませんでした。ユーザーがリンクをクリックすると、ページが完全に読み込まれる前に、OKX ウォレットが自動的に赤色の警告ボックスを表示し、そのウェブサイトが高リスクなフィッシングサイトとしてマークされていることを示し、ユーザーにウォレットの接続や署名操作を行わないよう警告しました。
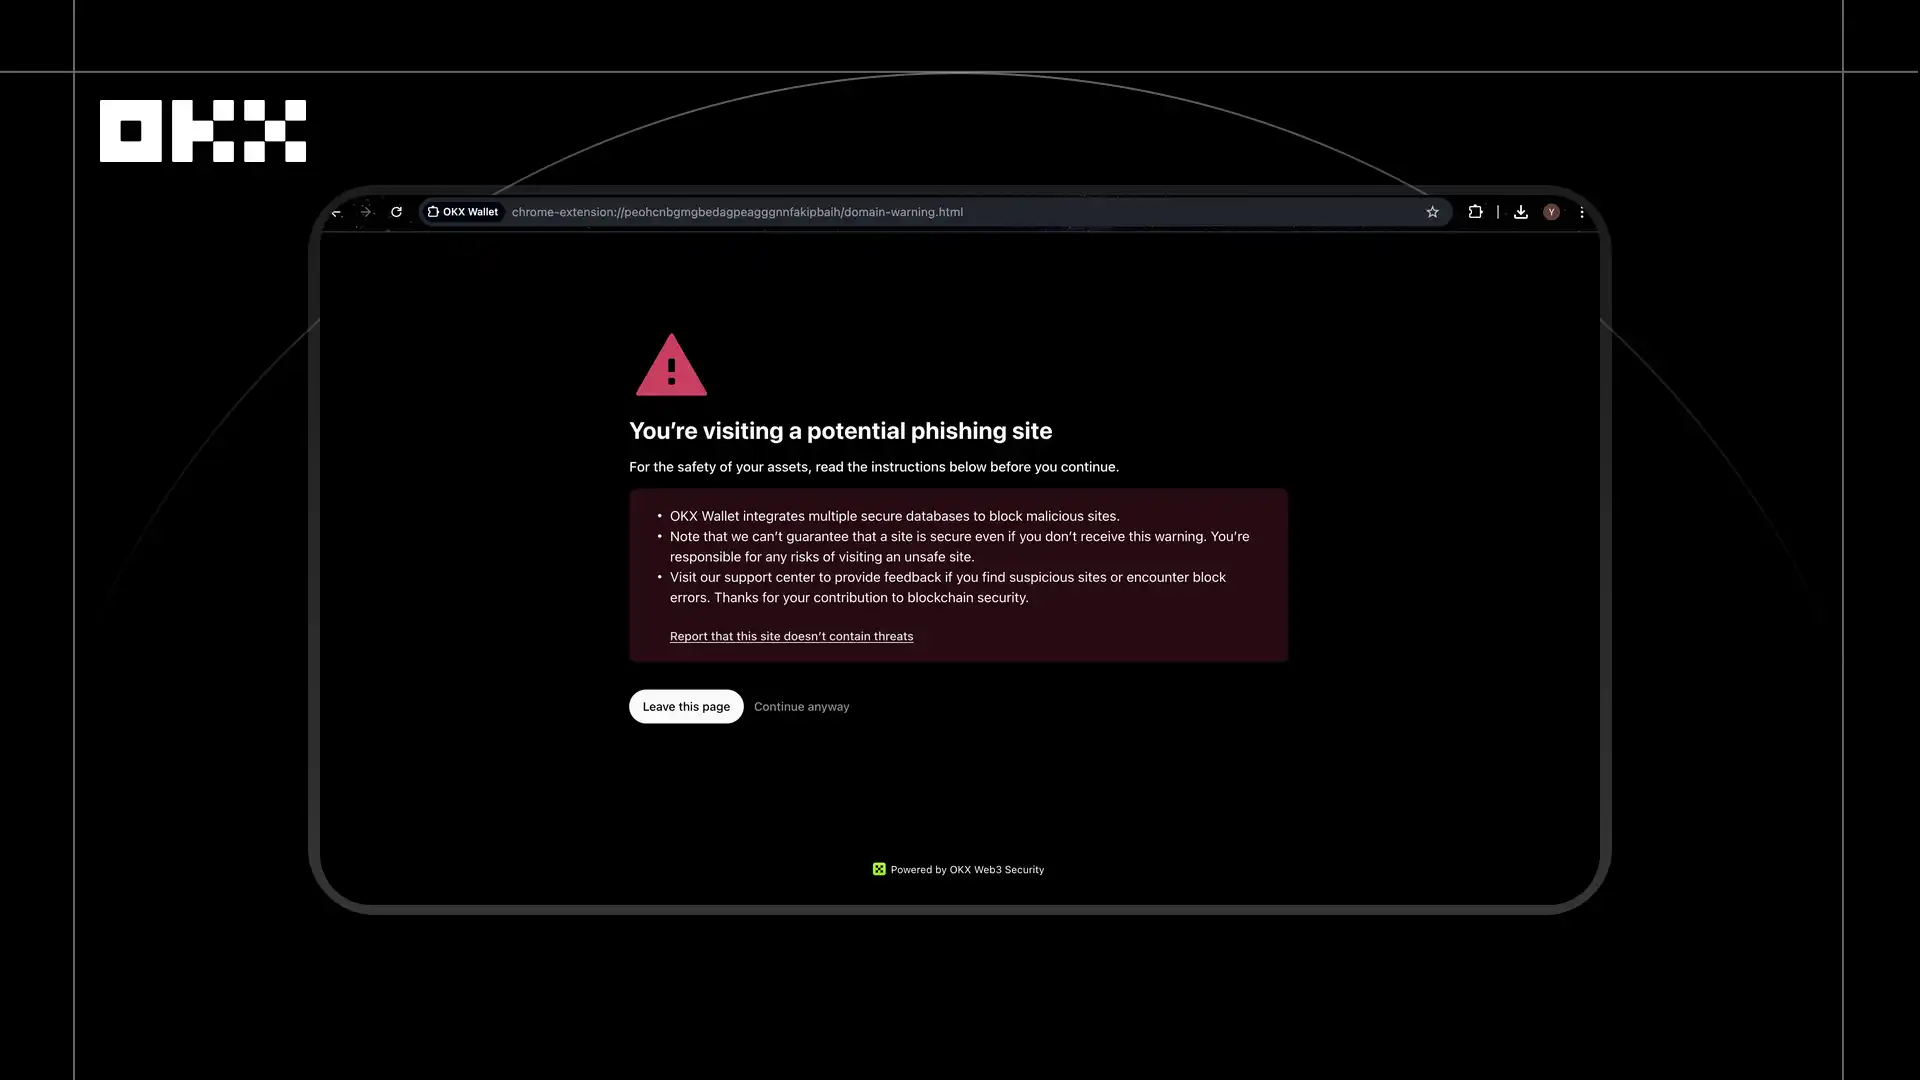
このインターセプトは OKX の悪意ある DApp および URL 検知システムに基づいています。システムはユーザーがアクセスする前に、リンクや DApp ページを静的および動的にセキュリティスキャンし、ページの偽装特徴、悪意のリダイレクト動作、高リスクなコントラクト呼び出し、および異常なスクリプト活動を識別し、リアルタイムに更新される URL リスクデータベースに基づいてランク付けされます。フィッシングサイトや不正コンテンツが検出されると、システムはユーザーがページとやり取りを行う前に即時にアクセスをブロックし、誤った認可による資産の盗難を回避します。
タイムスタンプ 03:リスク権限の一括取り消し
2025 年、さまざまなオンチェーンプロジェクトに長年参加してきたユーザーが、過去のトランザクション履歴を確認していると、以前に使用していたプロジェクトコントラクトが権限乗っ取りのリスクを抱えていることが発覚しました。空投、DeFi、NFT プロジェクトに頻繁に参加してきたため、このユーザーは大量のアイドル権限を蓄積しており、潜在的な資産の不正利用を回避するために迅速に清算する必要がありました。例えば、かつて権限を与えたプロトコルはいつでも運用を停止し、権限を与えた資金を引き出すことができるし、またハッカーによる攻撃を受けた場合も資金が送金されてしまう可能性があります。そのため、アイドル権限を取り消すことは非常に重要です。しかしながら、トランザクションごとの取り消しは時間がかかり、Gas 費用も高額になり、処理効率が非常に低い状況となります。
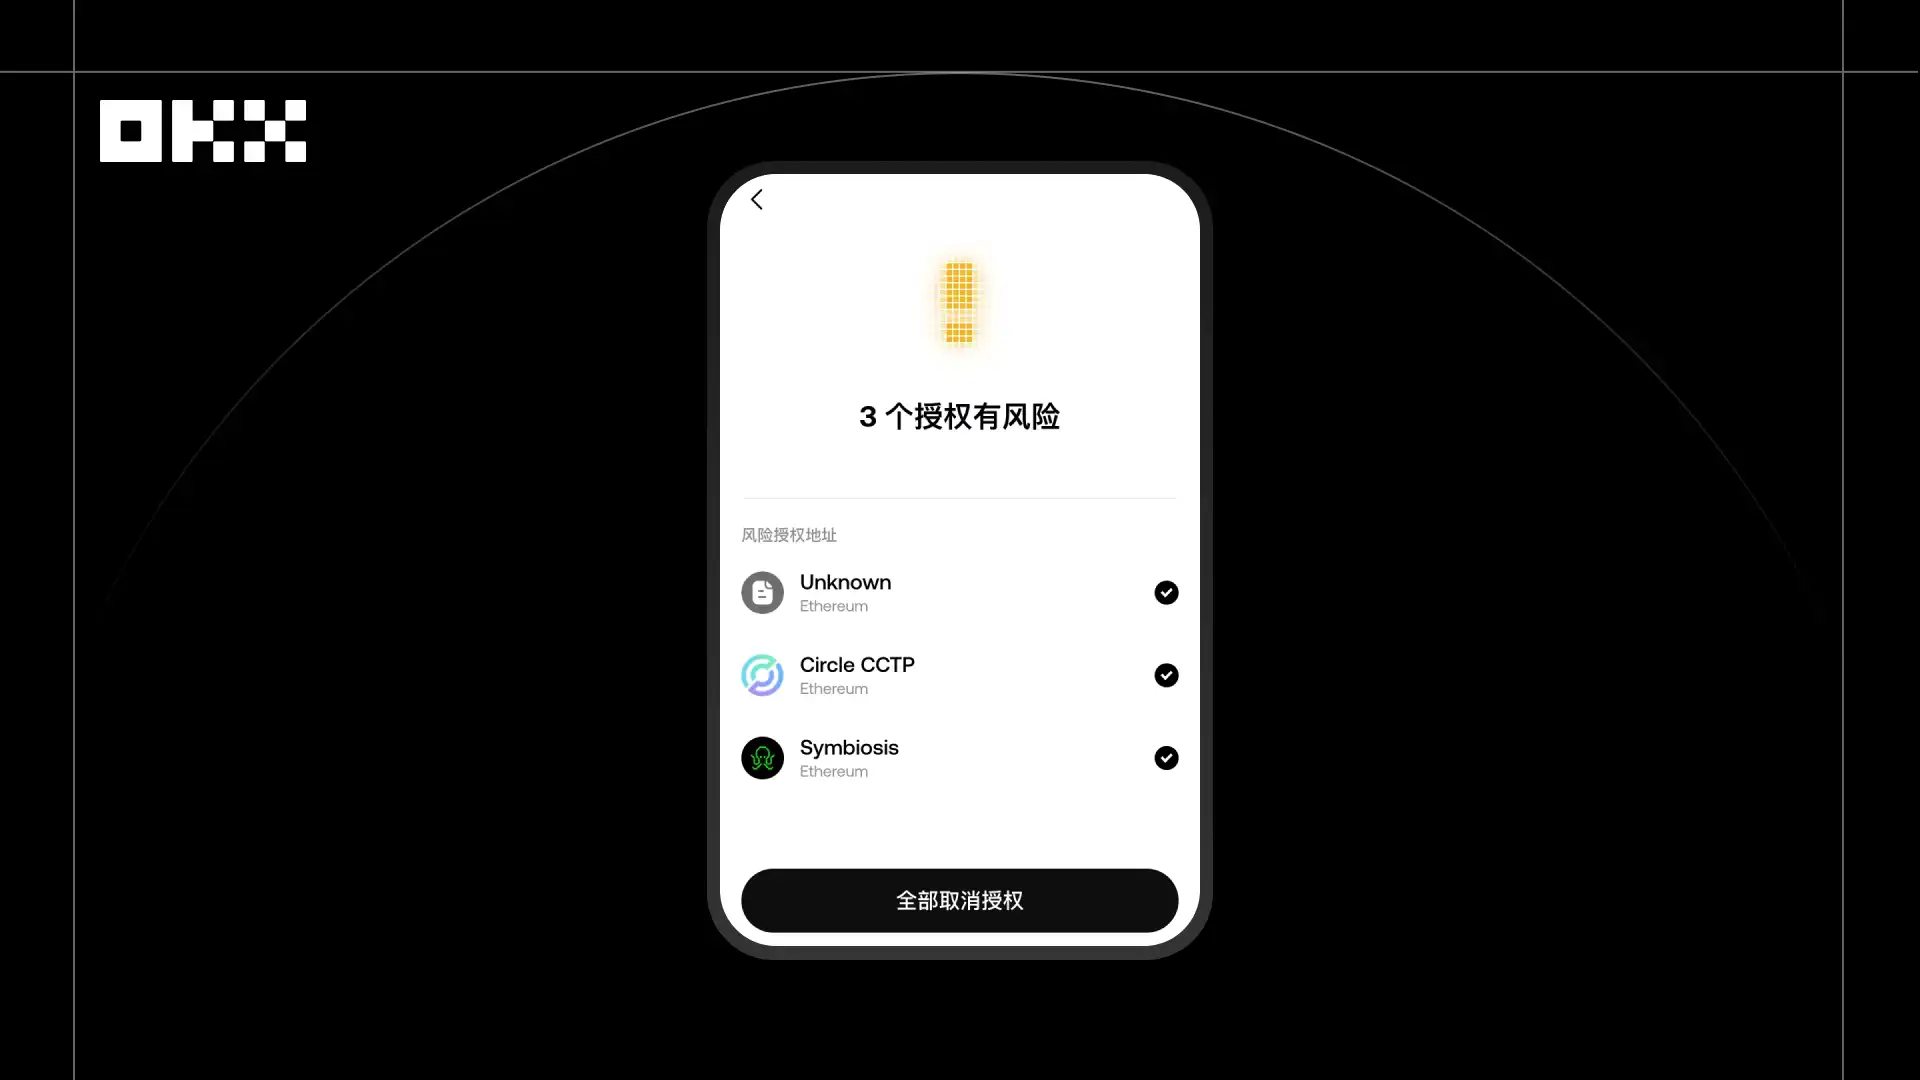
OKX ウォレットの権限管理ツールを使用すると、システムが過去の権限リストを自動的にスキャンし、一括で取り消す機能が提供されます。ユーザーは複数のリスク権限を選択した後、1 回のオンチェーン操作のみで全体を取り消すことができます。EIP-7702 の委任契約をサポートしているユーザーには、この機能によってすべての権限を無料で取り消すことができ、トランザクションごとの取り消しと比較して、処理効率が著しく向上し、Gas 費用が平均で 30% 以上削減されることが示されています。
タイムスタンプ 04:Gas 費用の送金前に、ウォレットから「ストップ」との警告
EIP-7702 フィッシング攻撃のインターセプトイベント。2025 年、EIP-7702 の公開時に、あるユーザーはソーシャルメディア上で誰かが気前よく助記詞を共有しているのを見て、好奇心からそれを EVM アドレスウォレットにインポートし、少額の Gas 費用をそのアドレスに送金して USDT 資産を引き出そうとしました。一見すると、そのアドレスは通常の EVM ウォレットのように見え、ユーザーは安全だと考えました。しかし実際には、そのアドレスは EIP-7702 標準によって通常の受信アドレスに偽装されており、委任契約のデプロイヤーは高度な権限を持っており、ユーザーが Gas 費用を送金すると、資金が直ちに引き出される可能性があります。
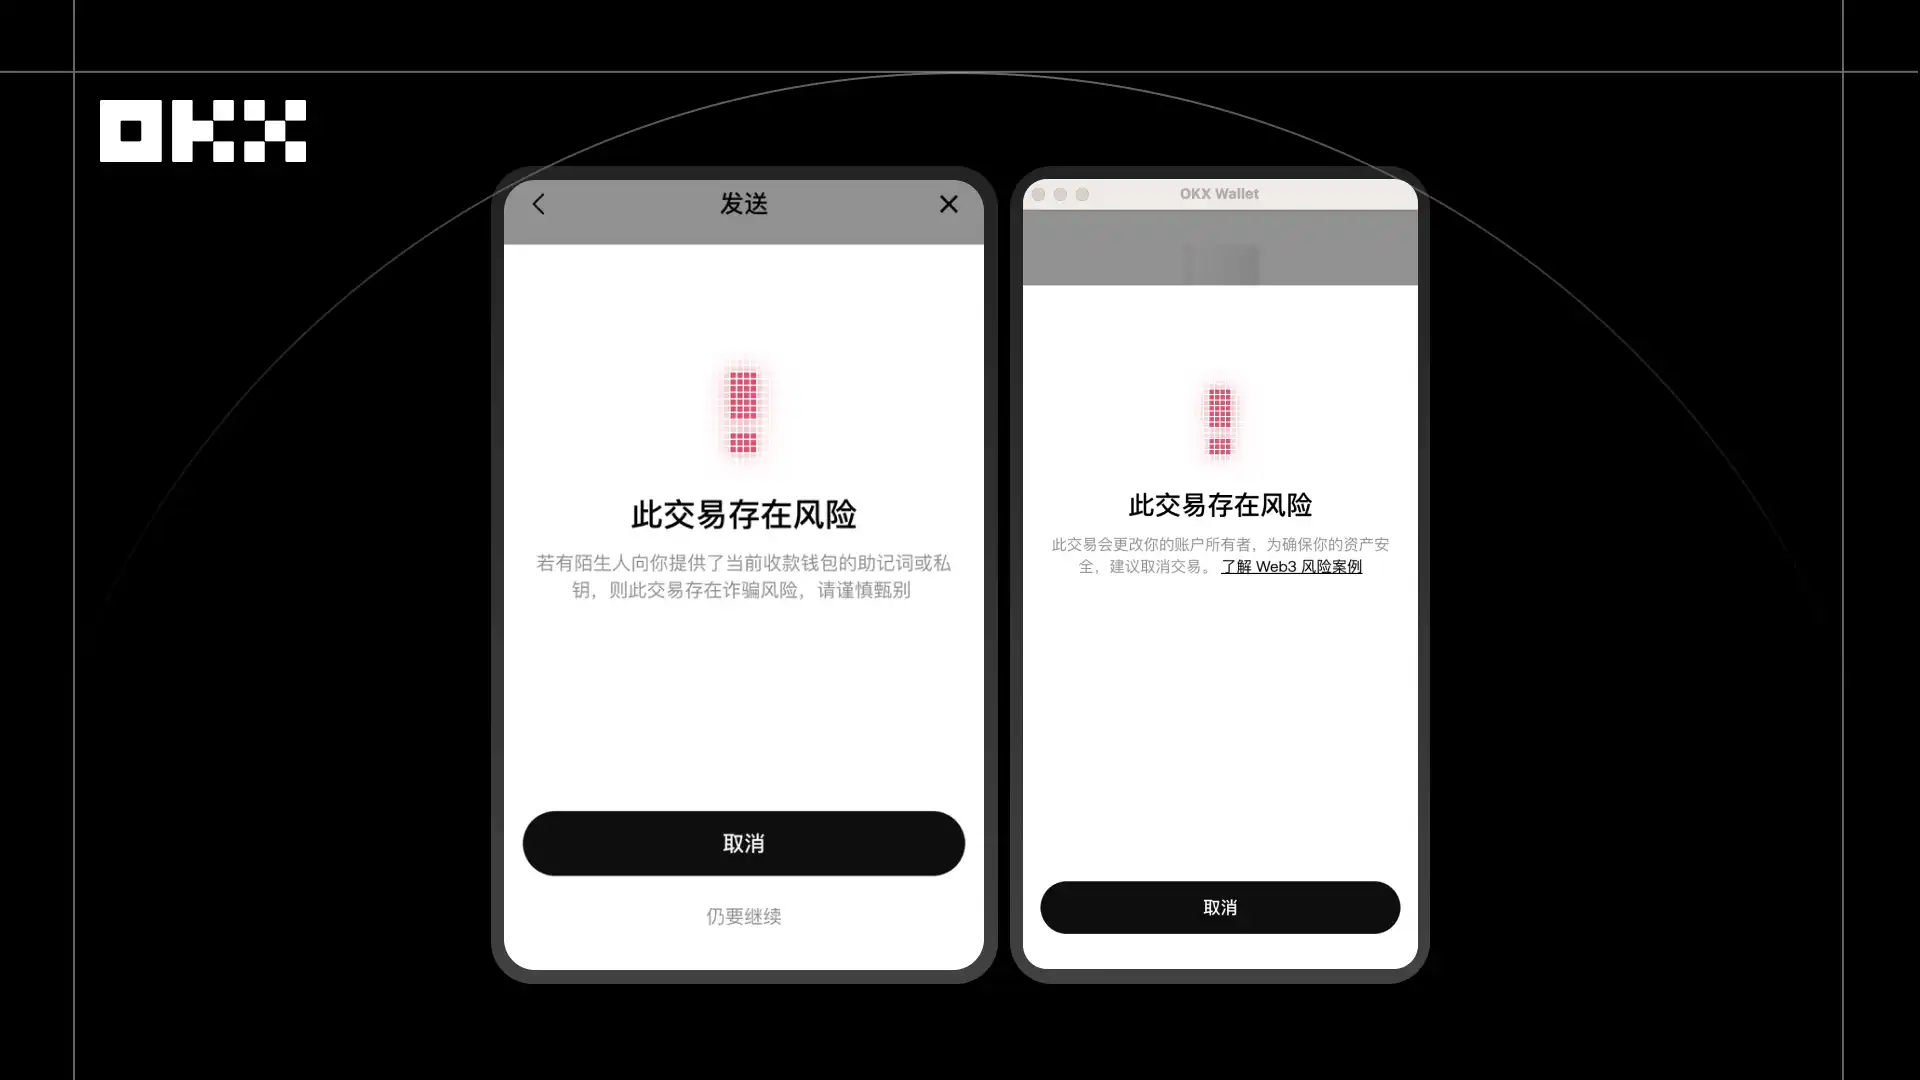
ユーザーが送金を試みた際、OKXウォレットのリアルタイムリスク管理システムが即座にその取引をハイリスクモードとして識別し、インターセプトをトリガーしました。このシステムはオンチェーン行動分析、取引履歴、スマートコントラクトロジックの検出によって、契約に偽装された通常のアドレス、ユーザーに承認またはGas料金の支払いを誘導するEIP-7702フィッシング攻撃、およびユーザーの操作習慣と異なる異常な契約の相互作用を含む、潜在的なリスクを正確に識別しました。同時に、AptosなどのMoveシリーズの公開チェーンの台頭を受けて、資金を盗むために公私鍵マッピングリレーションシップを改ざんするMove仮想マシン攻撃への対策として、OKXウォレットはMoveVMの相互作用をリアルタイムで分析し、鍵の改ざんリスクを検出すると、取引を積極的に中断し、資産の盗難を回避しました。取引は確認段階で中断され、ユーザーに「この受信アドレスはハイリスクアドレスです。送金資金が盗まれる可能性があります」と明確に警告するインターフェースが表示され、資金の損失が防止されました。イベントの後、ユーザーは経済的損失を回避するだけでなく、攻撃原理とリスクモデルを説明する通知を通じて、フロントラインのオンチェーン脅威に対する認識を高めました。
タイム05:アドレスが改ざんされ、引き出しが緊急停止!
OKXウォレットに加え、この種の「セキュリティ感覚」はOKX取引所でも同様に表れます。
2025年、ユーザーはソーシャルアプリで友人からのオンチェーン受け取りアドレスを受け取りましたが、携帯電話に潜んでいた悪意のあるプログラムがメッセージの内容をこっそり改ざんしていたことに気付きませんでした。元々友人から送信されるはずだったアドレスはABC123**456DEFでしたが、ユーザーが見たのはABC234**567DEFに改ざんされていました。ユーザーがこの誤ったアドレスに送金しようとすると、OKXシステムが異常を迅速に検出し、OKXの指摘に従い、ユーザーがアドレスの異常を発見し、損失を回避し、ユーザーにオンチェーン詐欺手法に対する認識を高めるのを助けました。
このような潜在的に危険な改ざん攻撃に対して、OKXプラットフォームは専用のアドレス改ざん防御戦略を導入しました。ユーザーが引き出しを開始する前に、システムはリアルタイムで受け取りアドレスをチェーン上の行動分析とリスクモデルで検出し、アドレス改ざんのリスクを正確に識別します。異常が検出されると、プラットフォームはその引き出しを一時的に制限し、リスクガイドフローを介してユーザーにリスクの原因とトラブルシューティング方法を示し、ユーザーがアドレスを確認および修正し、資産がハッカーのアカウントに誤って送金されるのを防ぎます。
タイム06:アカウントが乗っ取られましたか? 送金制限と安全なトラブルシューティングを実施します
2025年、ユーザーのアカウントは異常な取引が発生する前に「詐欺的リンク内にいる可能性がある」とシステムに事前に識別されました。このアカウントの資金の流れ、行動特性、およびデバイスの関連性は、典型的なクロスボーダーコマース詐欺被害者のパターンを示していました。OKXシステムはすぐに保護的な凍結を実行し、カスタマーサービスがユーザーにリスクの確認を依頼しました。
このような詐欺は近年頻繁に発生しています。 詐欺師は「クロスボーダーeコマース起業」をおとりにし、広告を通じてユーザーを引き付け、OKXに登録させ、「ストア運営には海外ウォレットが必要である」と主張し、その後運営を委託するという理由でキーワード認証などの重要なセキュリティ情報を要求します。 ユーザーが入金を完了すると、詐欺師はすぐにアカウントを乗っ取り、資金をすべて引き出します。 このような詐欺の特徴に対応して、OKXは関連するリスク識別モデルを構築し、自動処理ポリシーを展開しました。 ユーザーが外部に操作される可能性があると検出されると、アカウントの主要機能がすぐに制限され、潜在的な転送がブロックされ、同時にユーザーにリスク確認とセキュリティチェックを完了するよう通知されます。 この事件では、ユーザーは同日に保護プロセスに組み込まれました。 カスタマーサポートは、ユーザーがアカウントを詐欺師に委託するよう誘導されていることを確認し、システムのインターセプトが資金が移動される前に利益を保護するのに役立ちました。
3. セキュリティサービス、後退修復から事前遮断への進化
ブロックチェーンの世界は、高速で回転する都市のようであり、資産、権限、契約、DApp、アドレスが絶えず移動しており、リスクもますます賢く、巧妙になり、毎回のクリック、確認、ためらいの瞬間に潜んでいます。 安全感覚は、技術や機能の輝きの中にはなく、操作が間違っていないときの確信、潜在的な脅威が静かに阻止される瞬間の安心感、複雑なシステムが静かに見守る瞬間の安らぎにあります。
過去1年間、OKXウォレットは安全性の防護と先進的な防御を継続的に強化しており、高リスクドメイン、スパムエアドロップ、フィッシングアドレス、ブラックリストアドレスなど全プロセスの監視をカバーしています。 リスクをリアルタイムで監視し識別するだけでなく、多次元および多戦略の保護メカニズムを介して、潜在的な損失と詐欺リスクをユーザーの資産外で早期に阻止することで、「異常が発生する前に保護」の安全コンセプトを実現しています。
最近、OKXウォレットは新たにセキュリティランディングページ監査レポートを公開し、セキュリティ保護システムを発表しました。 いつでもどこでも閲覧できるようにユーザーをサポートしています。
この世界では、保護はもはや時折のリマインダーではなく、常態化された能力です:リスクをリアルタイムで認識し、脅威を段階的にブロックし、潜在的な損失を事前に阻止することで、安全を認識および依存できるものにします。2046年には、より多くのユーザーが恐れるのではなく、見える守護のためにこの魅力的で複雑な都市で足を止め、オンチェーンワールドの無限の可能性を探求するかもしれません。
この記事は投稿から転載されたものであり、BlockBeatsの見解を代表するものではありません。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia






