出金再開後、資金は減少せず逆に増加、Bitgetはどうやって5日間で形勢を挽回したのか?
原文著者:WhiteRunner
過去数年間、取引所が大規模なセキュリティインシデントに見舞われることは珍しくなく、攻撃の入口はホットウォレットや署名システムから、次第に内部権限やサードパーティサービスへと広がってきた。システムが複雑化するにつれ、取引所が防御すべき境界もますます大きくなっている。
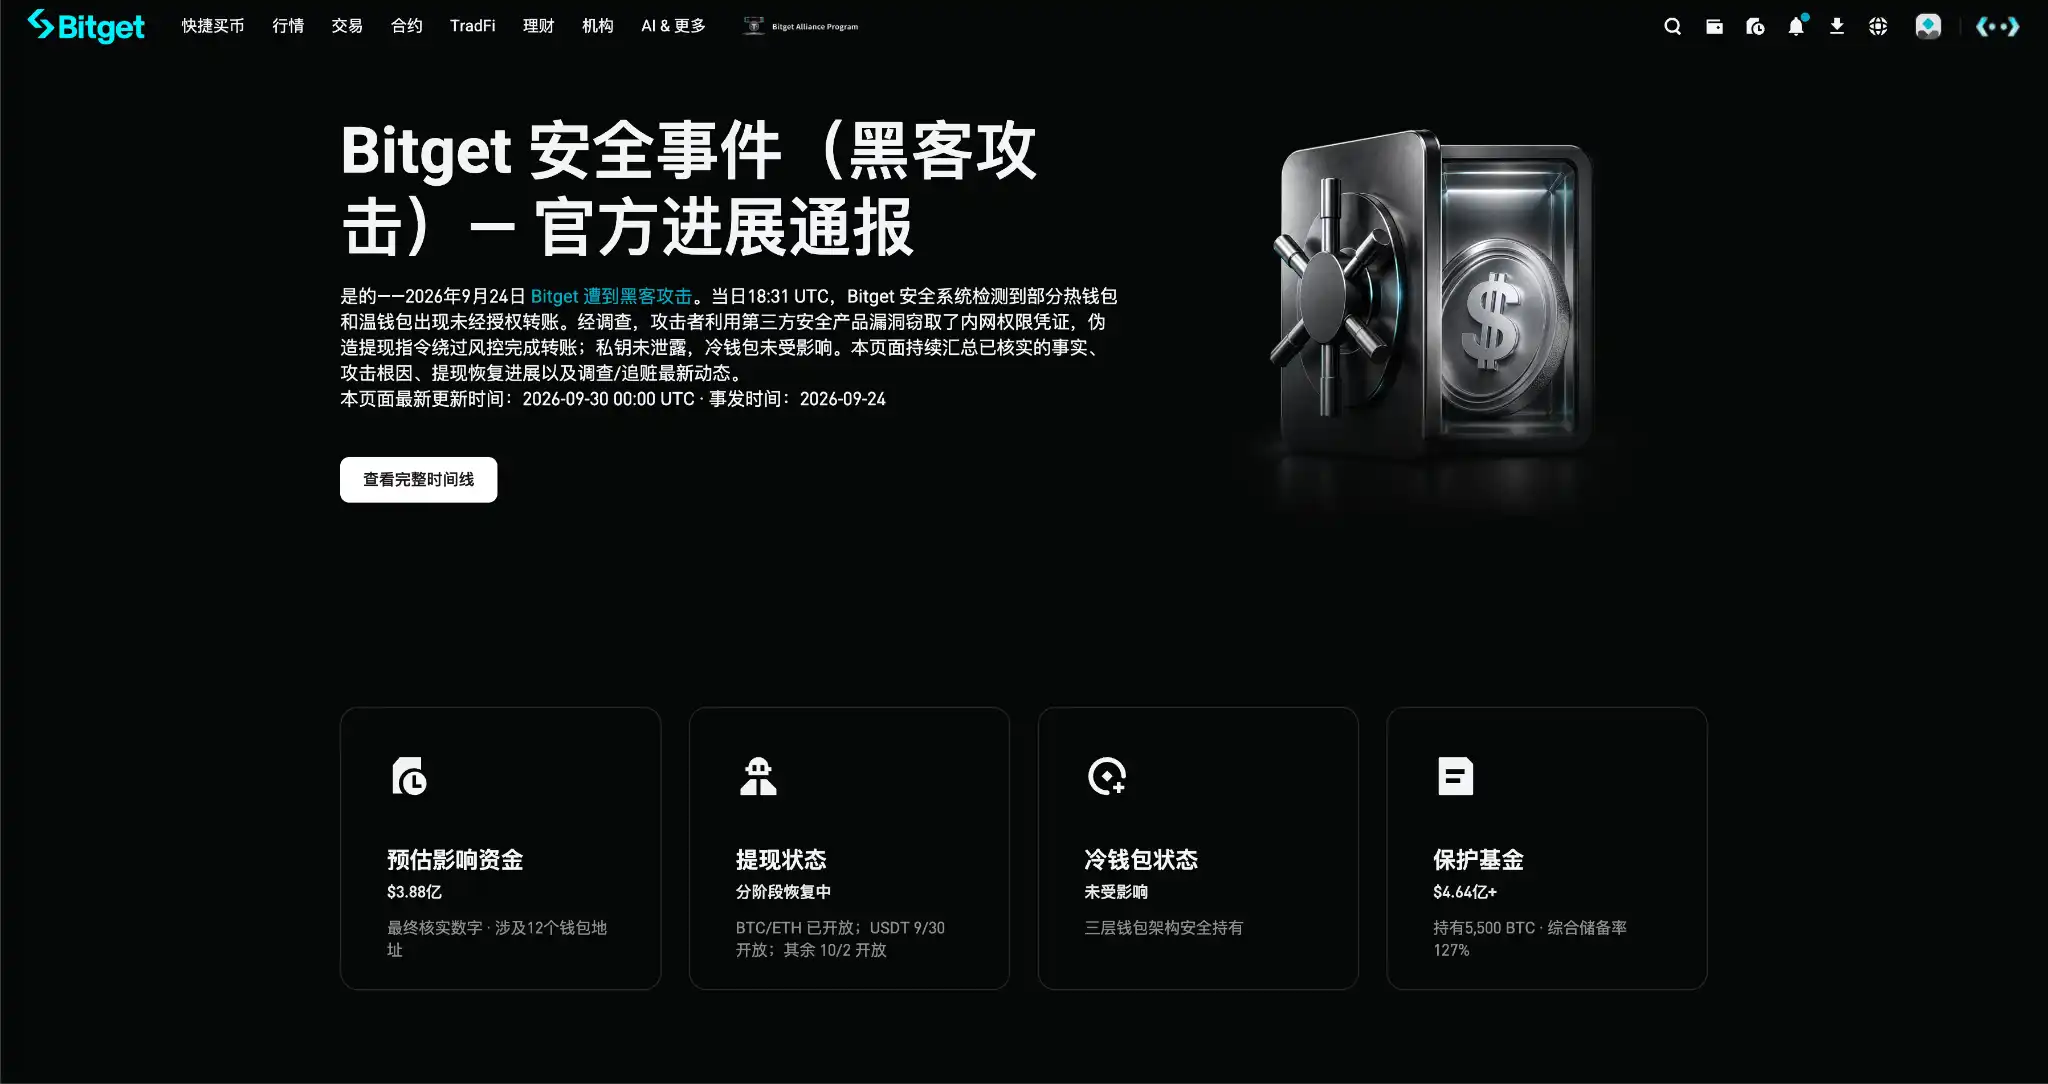
9月25日、Bitgetはセキュリティインシデントに遭遇し、最終的に約3億8,800万ドル相当の資産が影響を受けたことを確認した。CEOのGracy Chen氏はその後ライブ配信で、これはプラットフォーム運営8年間で初めて発生したこの種のセキュリティインシデントであると述べた。SlowMistが公表した調査結果によると、最初に発見された悪意ある活動は、サードパーティ製セキュリティ製品のノードにおけるゼロデイ脆弱性に関連していた。MandiantとSlowMistの調査はいずれも、攻撃経路がサードパーティのセキュリティインフラの侵害に起因し、最終的にBitgetのウォレット環境に侵入したことを示している。
事故発生後、Bitgetはユーザー保護基金が損失を負担すると発表した。事故当時、この2022年に設立された基金は5,500 BTCを保有し、価値は4億6,400万ドルを超えていた。Gracy氏は、保護基金は使用後1週間以内に3億ドルまで補充し、2022年の設立時に定められた基準規模に回復させると約束した。9月30日、この約束は予定通り履行された。
出金も以前公表されたスケジュールに従って再開された。9月28日16:00にBTCが最初に出金を開放し、29日にETHが出金を再開すると、関連するホットウォレットは純流出から急速に純流入へと転じ、まもなく残高は出金開放前の初期水準をわずかに上回るまでになった。ユーザーの信頼は戻りつつある。本稿執筆時点で、すべての通貨が出金を再開している。
約4億ドルの盗難から、出金再開、資金の再流入まで、わずか数日しか経過していない。ハッカーは一体どのようにして秘密鍵が漏洩していない状態で資産を移したのか。4年間準備されてきた保護基金はどのようにして実際に役立ったのか。Bitgetは何を行い、事態に転機が現れ始めたのか。
一、ハッカーがゼロデイ脆弱性を利用してサードパーティ製セキュリティ製品を突破
今回の攻撃のやや特殊な点は、Bitgetの秘密鍵が漏洩しておらず、コールドウォレットも突破されておらず、ましてやスマートコントラクトの脆弱性でもないことだ。ハッカーが見つけた突破口は、なんとプラットフォームが使用していたサードパーティ製セキュリティ製品であった。
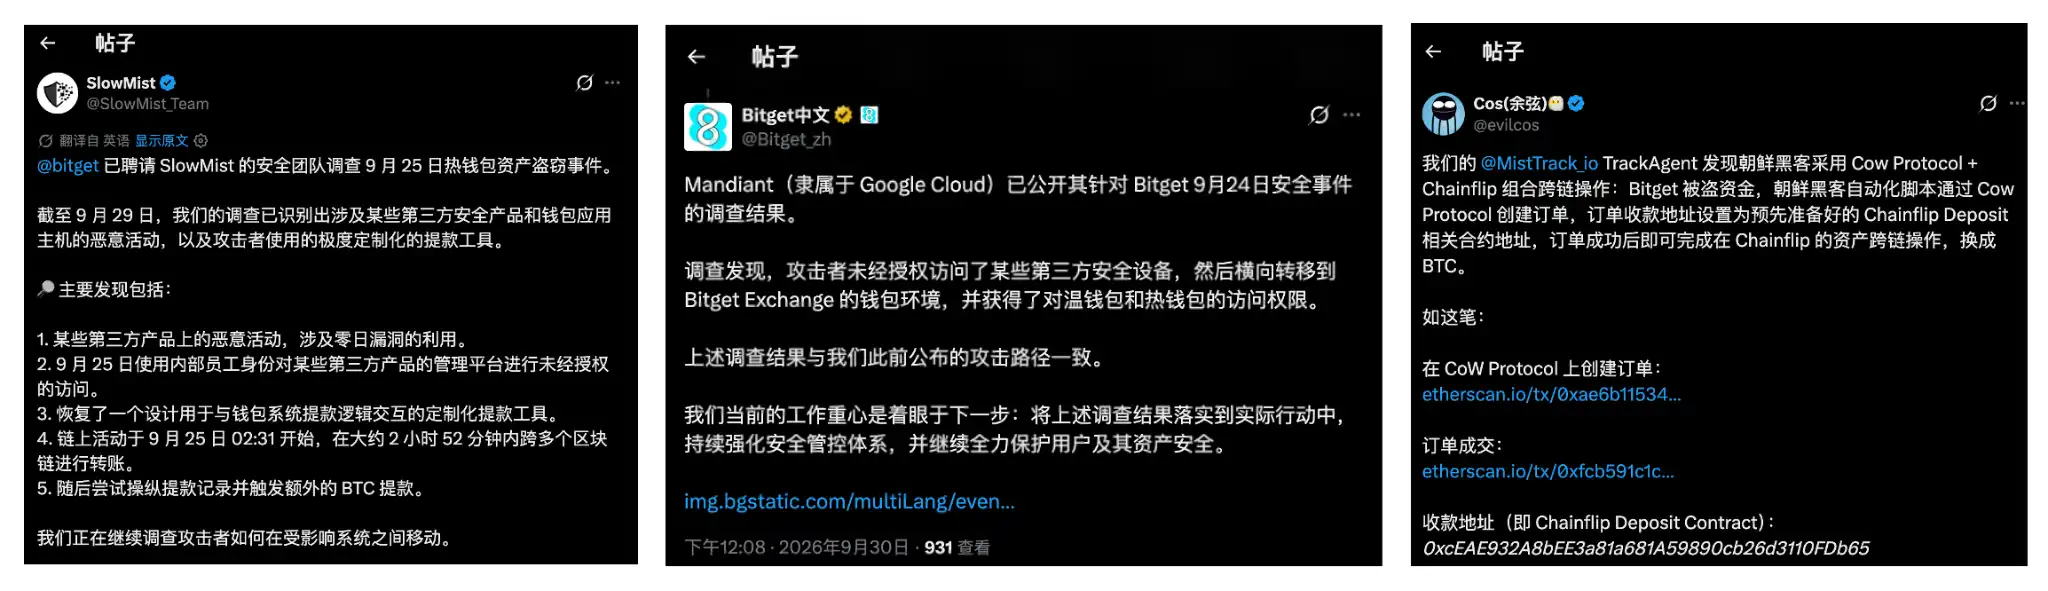
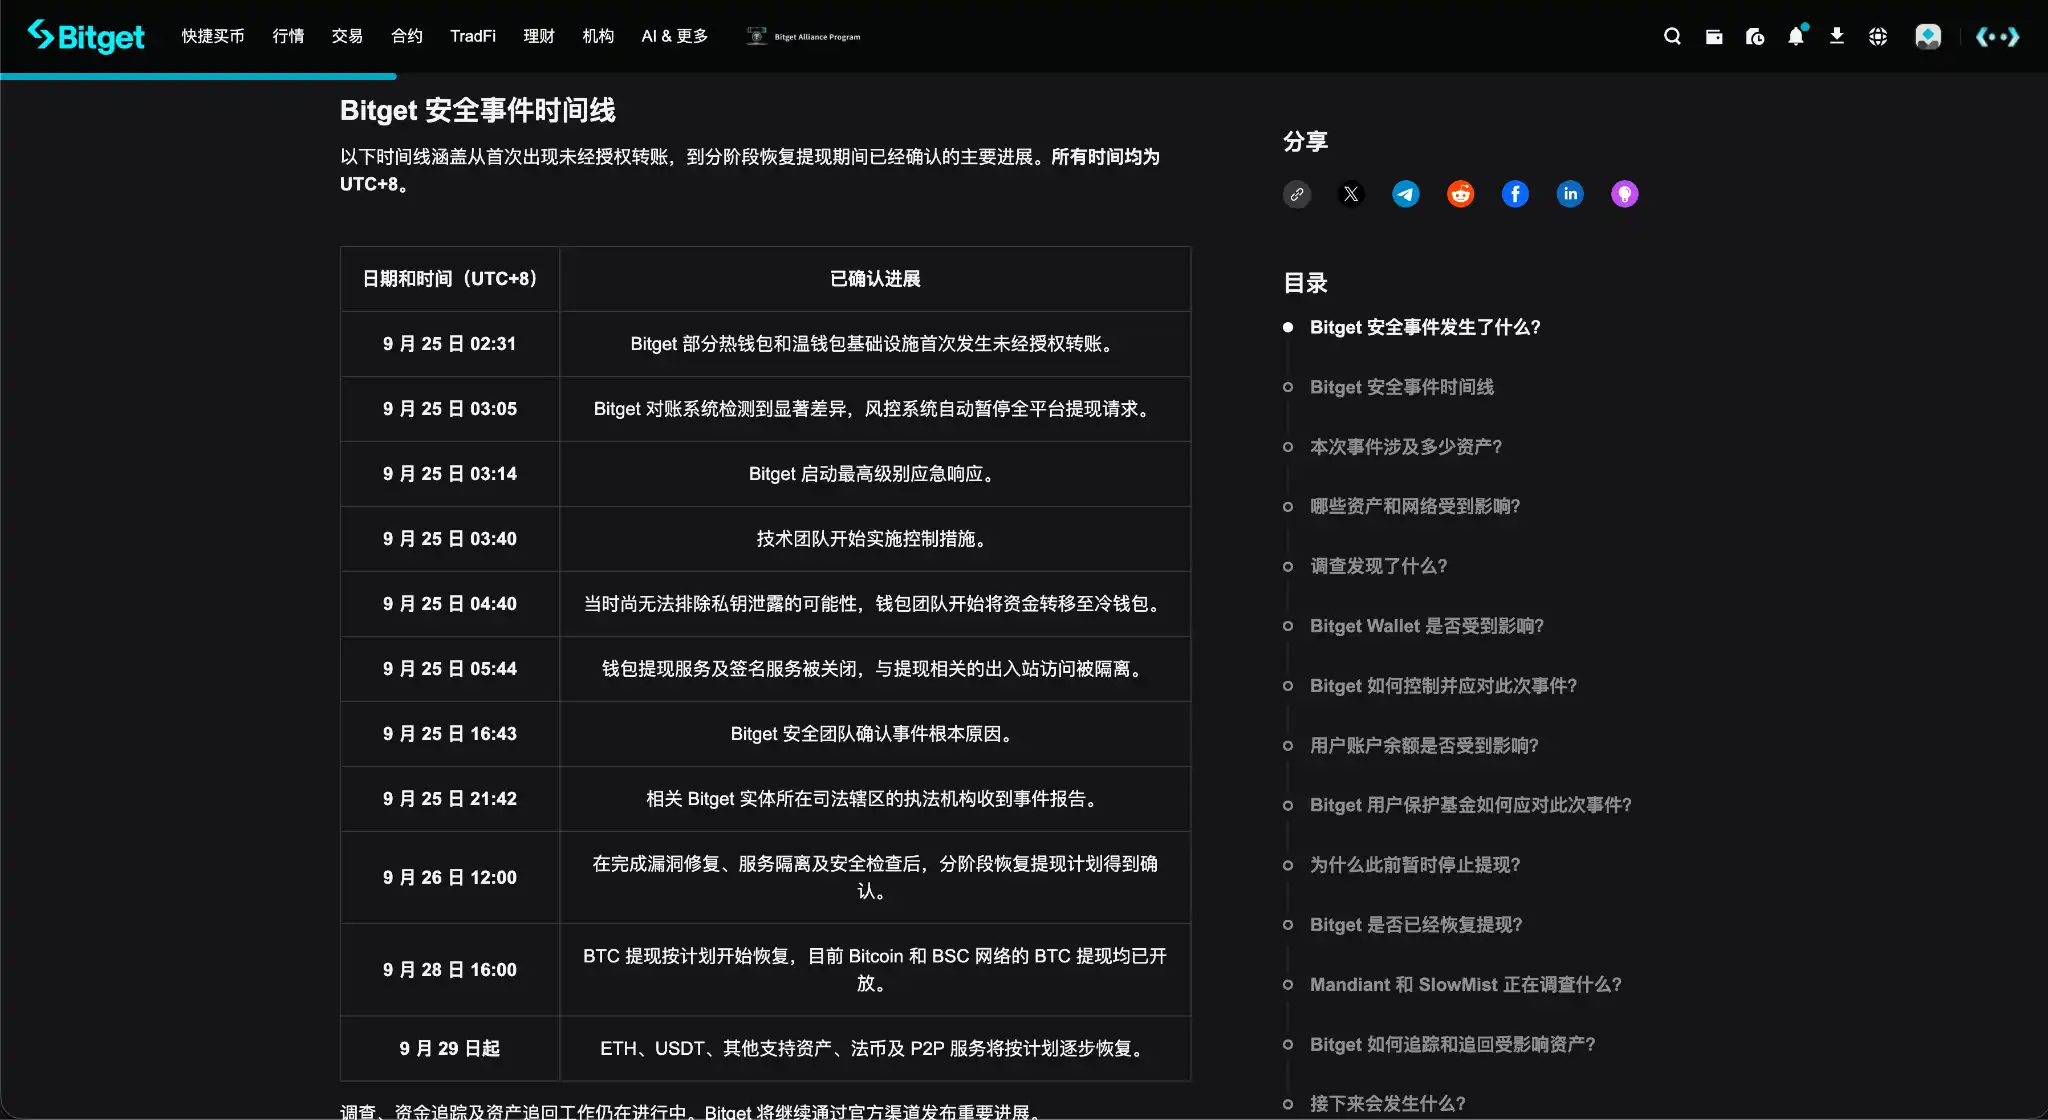
Bitgetが現在開示している調査結果によると、北京時間9月25日02:31頃、オンチェーンで最初に確認された関連の少額送金が出現し、その後より大規模な資産移動が始まった。
Gracy氏はThe Blockの取材に対し、02:58から04:09にかけて、攻撃者がEthereum、XRP、Zcash、BNB Chain、Base、Arbitrum、Optimism、Avalancheなど複数のネットワークを通じて17件の大口取引を実行したと述べた。その後の集計の補足により、Bitgetは最終的に今回の事件で約3億8800万ドル相当の資産が影響を受けたと確認した。
03:05、つまり最初の大口送金が発生してから約7分後、Bitgetの照合システムが明らかな資金差異を検知し、全プラットフォームの出金ブロックを発動した。03:14には、プラットフォームは最高レベルの緊急対応を開始した。当時、秘密鍵の漏洩を排除できなかったため、ウォレットチームはその後資産をコールドウォレットへ移動し、ウォレットの出金および署名サービスを停止した。
その後、セキュリティチームが事件の根本原因を確認した。現在公表されている攻撃チェーンによると、ハッカーが利用したのは、サードパーティ製セキュリティ製品に以前は知られていなかったゼロデイ脆弱性である。
いわゆるゼロデイ脆弱性とは、ベンダーおよび利用者が以前は把握しておらず、事前に展開できる既存のパッチも存在しないセキュリティ上の欠陥を指す。言い換えれば、これは以前は知られていなかった攻撃経路である。次に起きたことこそが、今回の約4億ドル近い損失を理解する鍵となる。
この脆弱性を利用し、攻撃者はサードパーティ製セキュリティ製品の脆弱性を通じて内部ネットワークの権限認証情報を窃取し、ウォレットシステムに対して出金命令を偽造し、ウォレットを欺いてリスク検証を回避した異常送金を実行させた。この一連の過程で秘密鍵は漏洩せず、コールドウォレットも影響を受けなかった。
Gracy氏はその後、攻撃者が操作を完了した後に一部の関連痕跡を削除し、調査および攻撃過程の再現の難易度を高めたことも明らかにした。
Bitgetはその後、影響を受けたサードパーティ機能を停止し、内部認証情報を再発行し、高機密権限を回収および再分割するとともに、出金に独立した検証を追加した。MandiantとSlowMistは現在も独立したフォレンジック調査および資金追跡に参加している。
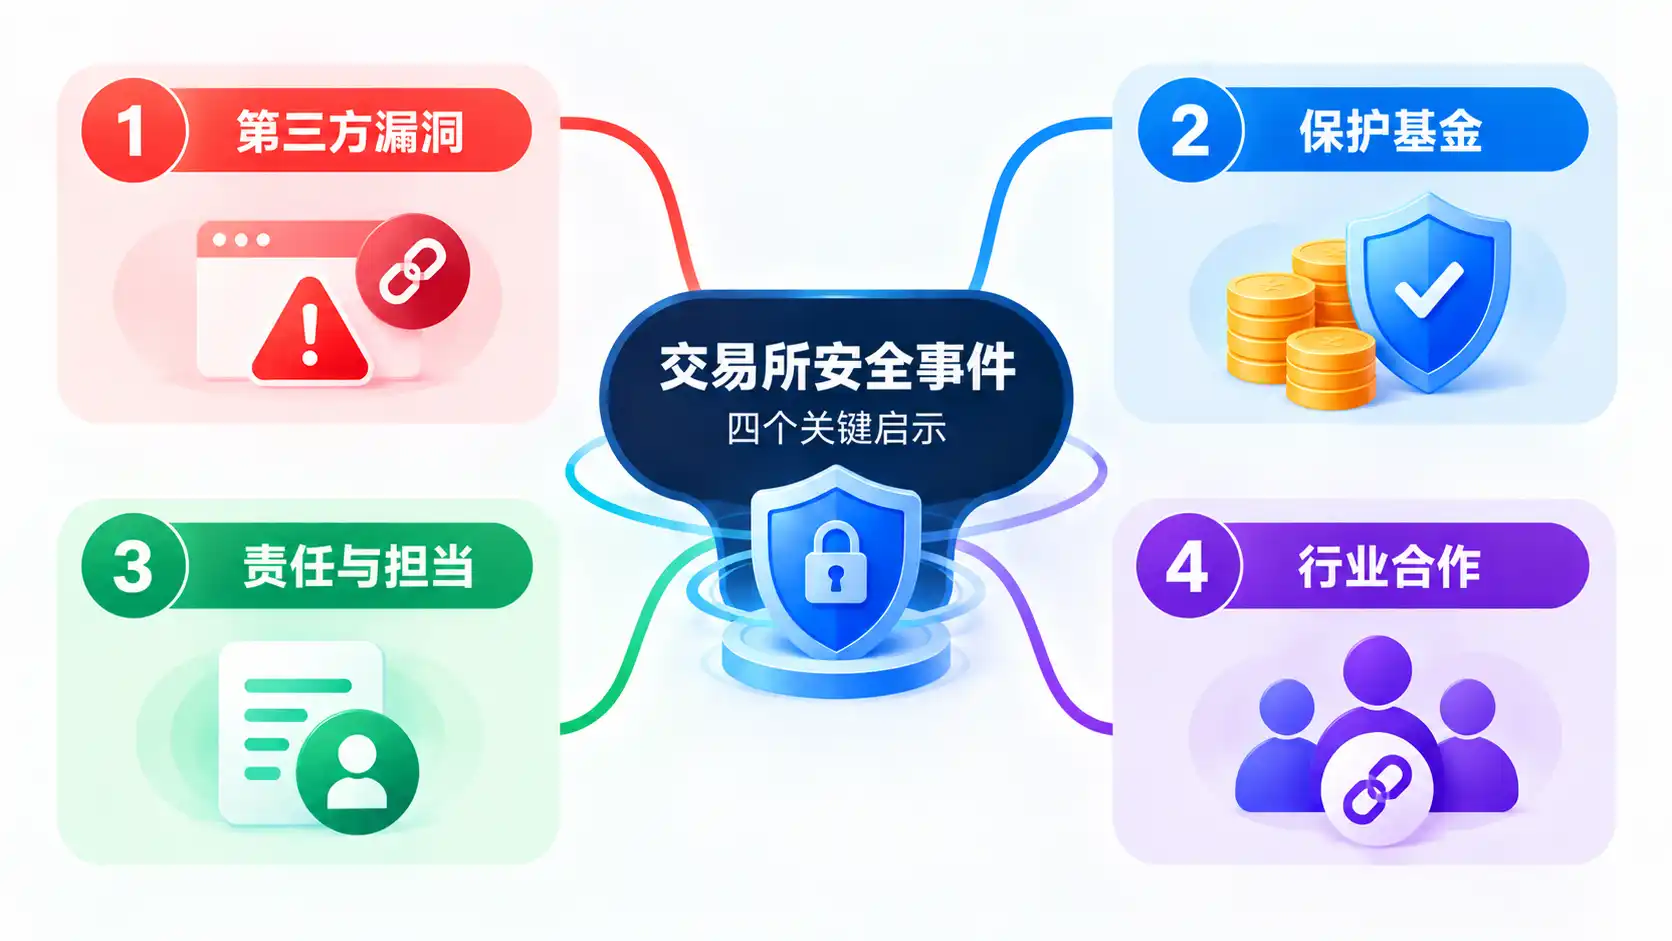
今回の事件が業界に残した直接的な警告は、取引所のセキュリティ境界はもはや秘密鍵とコールドウォレットだけではないということである。セキュリティソフトウェア、ウォレットインフラ、その他コアシステムに接触できるサードパーティサービス自体も、攻撃経路となり得る。
二、保護基金の取り崩しが始まり、出金はタイムテーブルに従って再開
事件発生後、次に本当に取引所が試されるのは、損失を誰が負担するのかという局面において、経営陣がどのようにユーザーと向き合い、安心させるかである。
Bitget はまず保護基金を投入しました。
この基金は2022年に設立され、長期的に3億ドルを基準規模としています。事故発生時、基金は5,500 BTCを保有しており、その価値は4.64億ドルを超え、最終的に確認された約3.88億ドルの損害額を十分にカバーできるものでした。
Bitget はその後、今回の事件による資金への影響は保護基金が負担し、ユーザーの口座残高には影響がないことを明確に表明しました。
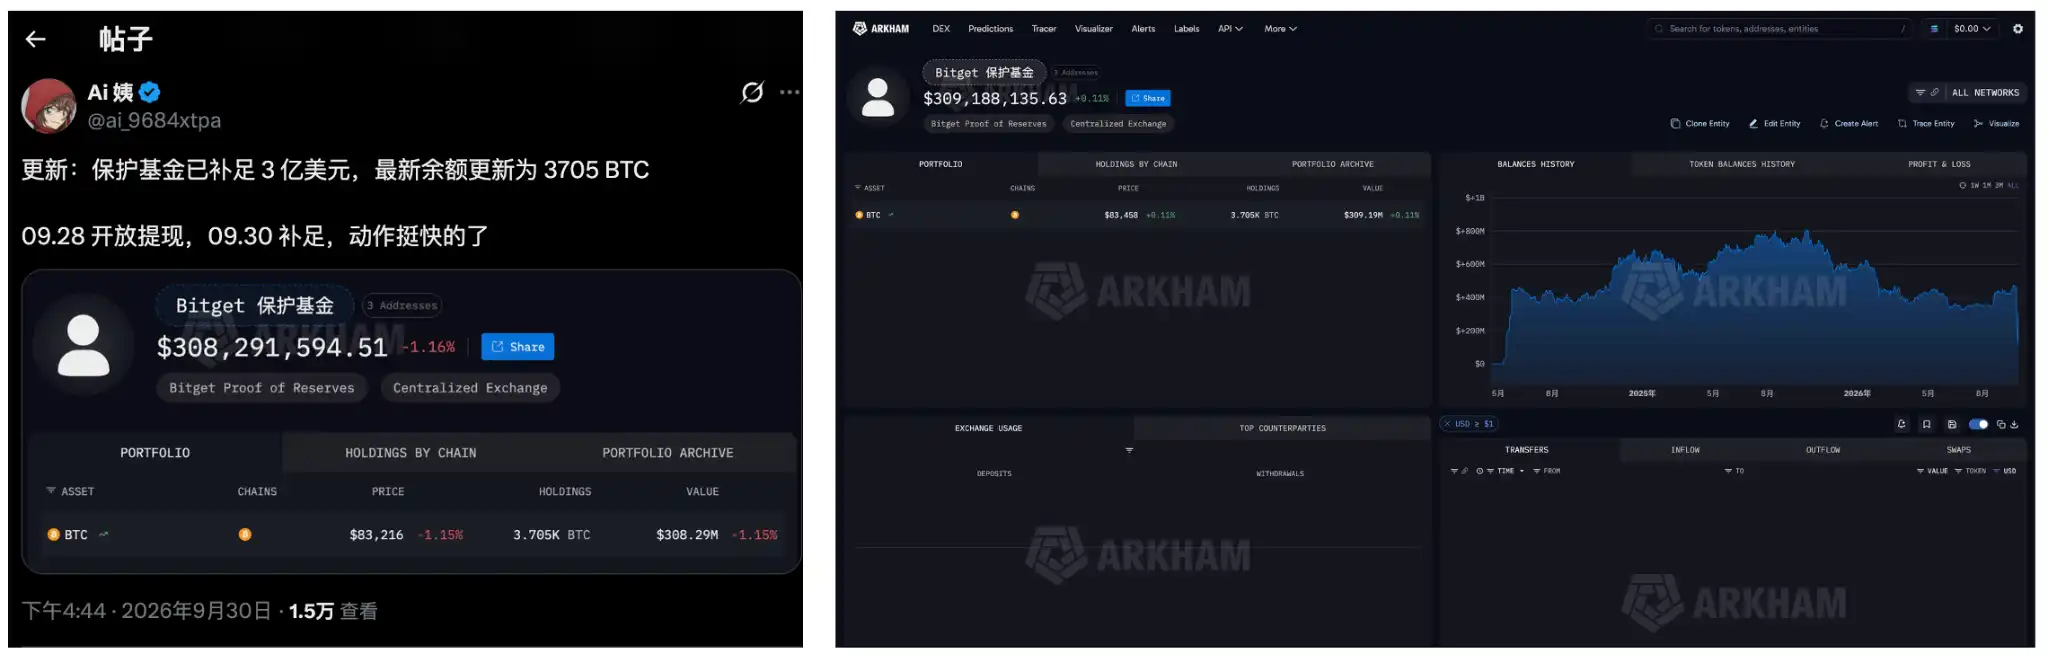
9月28日にBTCの出金が再開される前に、オンチェーン上で保護基金がホットウォレットへ資産を移動し始めたことがすでに確認できました。オンチェーンアナリストのAi姨(アイ・イー)が監視したところ、当初2,042.28 BTCが関連する保護基金のアドレスからBitgetのホットウォレットに送金されました(Bitget保護基金オンチェーン監視)。
これはBitgetの今回の対応の中で、業界が最も参考にすべき点の一つです。
この保護基金は、事故発生後に急遽発表された賠償案ではなく、4年前にすでに設立されていたものです。資金は長期的に備蓄され、ウォレットアドレスは公開されて誰でも確認でき、明確な規模基準も存在します。実際に事故が発生した後に実際に活用され、使用後は元の基準に従って補充されます。
保護基金は損失負担の問題を解決しました。今回、約4億ドルの損失は最終的にユーザーに転嫁されませんでした。Gracyは、Bitgetが1週間以内に保護基金を少なくとも3億ドルまで再補充すると述べ、オンチェーン監視の状況から見て、予定通りに履行されました。
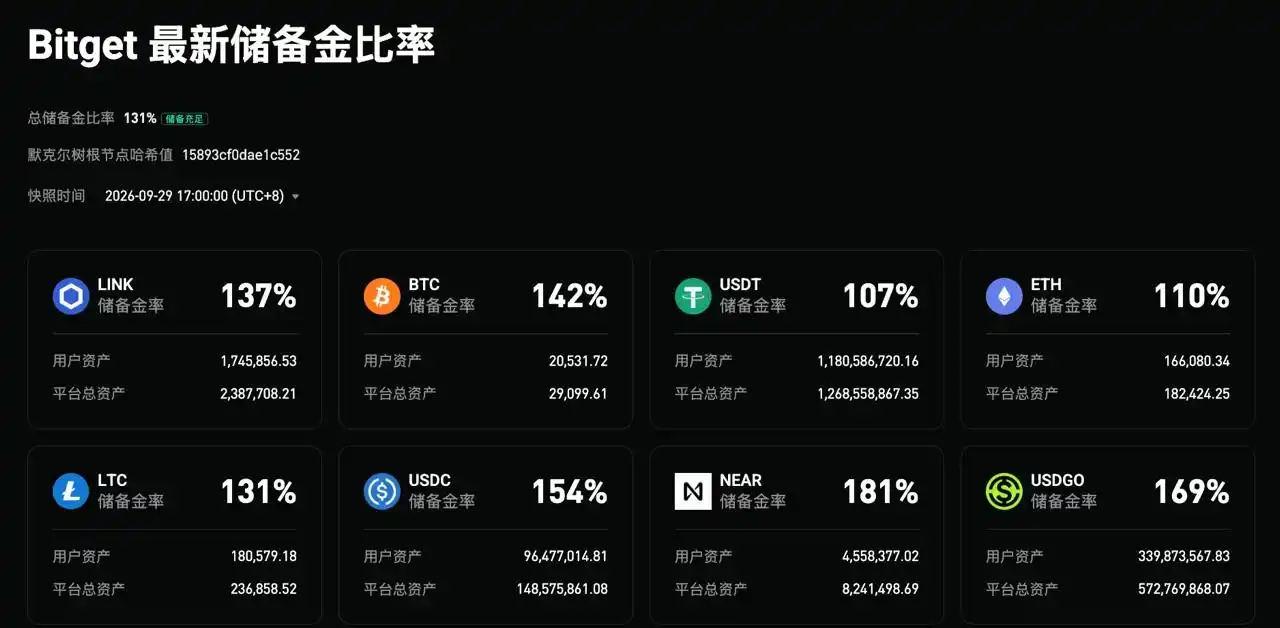
Bitgetはまた、9月30日に第47回準備金証明(PoR)を発表し、総準備金率は131%で、19種類の資産をカバーしています。うち、BTC、ETH、USDTおよびUSDCの準備金率はそれぞれ142%、110%、107%、154%でした。
資金面以外にも、Bitgetのこの数日間のコミュニケーション方法も同様に注目に値します。
Gracyはコミュニティ向けのライブ配信で約3時間にわたり連続して回答し、謝家印(シエ・ジアイイン)もソーシャルメディアとコミュニティを通じて継続的に進捗を更新しました。ライブ配信が3時間に及んだこと自体が重点ではなく、より重要なのは、事故が最も混乱していた数日間、経営陣が常に前面に立って問題に回答し続けたことです。
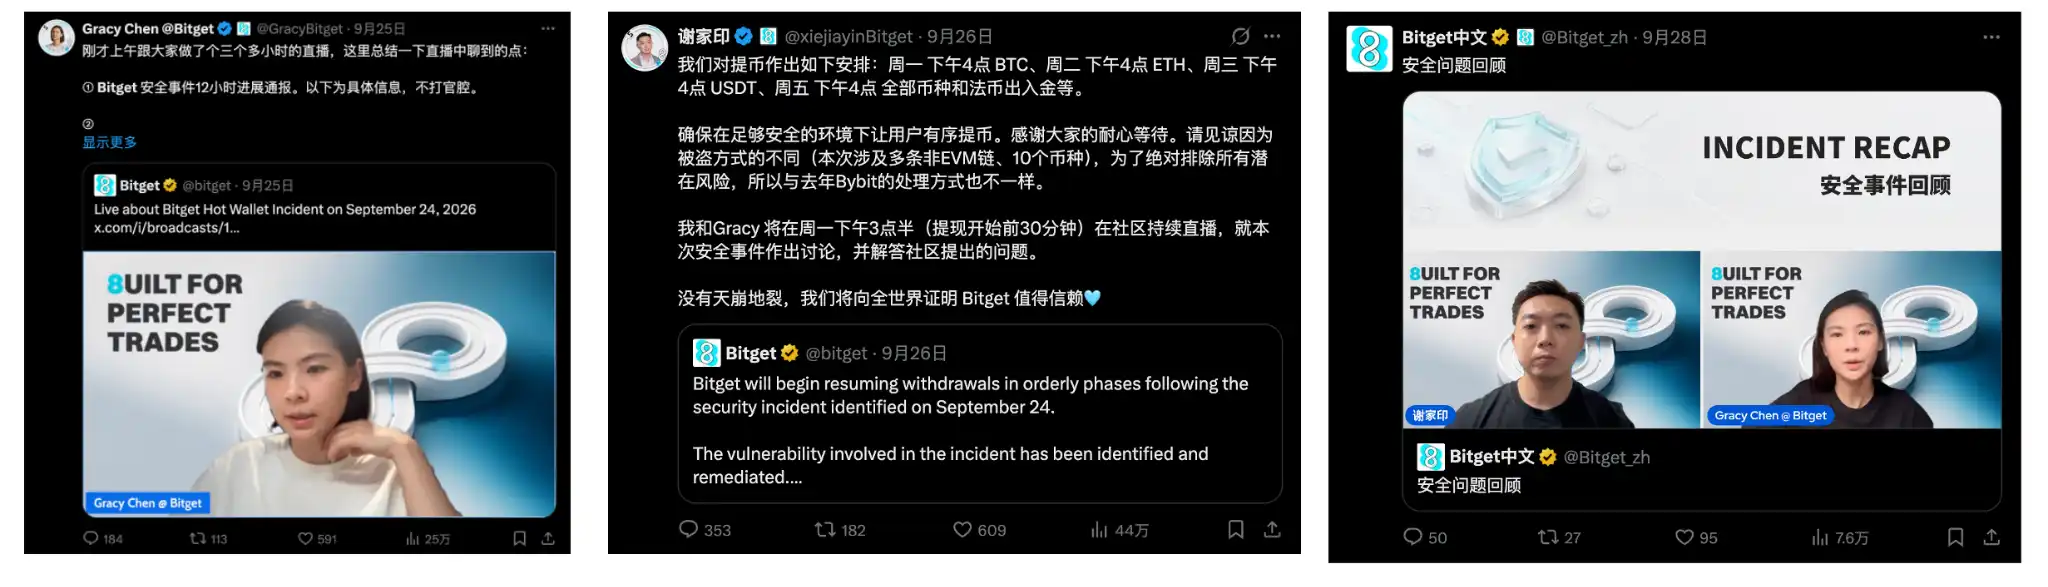
しかも、いくつかの重要な発言ではほぼ明確な情報や次のステップの方案が示されていた。
損失を誰が負担するかは、すぐに保護基金がカバーすると明確にされた。影響金額は3億5,160万ドルから3億8,800万ドルに調整された後、数字が変化した原因が説明された。攻撃の入口が確認される前は、攻撃者の身元や攻撃方法について結論を急がなかった。調査が進展した後になって、第三者セキュリティ製品、ゼロデイ脆弱性、高権限凭证、偽造出金指示などの詳細が順次公表された。
出金再開も同様だ。
今回の事件は複数の通貨と複数のネットワークに関わり、調査範囲は一つのウォレットに限定されなかった。Bitgetは全出金を一括で再開せず、関連するウォレット、ネットワーク、リスク排除を一つずつ確認した上で段階的に開放した。
9月26日、プラットフォームは具体的な再開スケジュールを公表した。9月28日にBTC、9月29日にETHおよび関連ネットワーク、9月30日にUSDTおよび関連ネットワーク、その他のトークン、法定通貨、C2Cサービスは10月2日に再開する予定とした。記事執筆時点で、すべて予定通り再開されたことが確認されている。
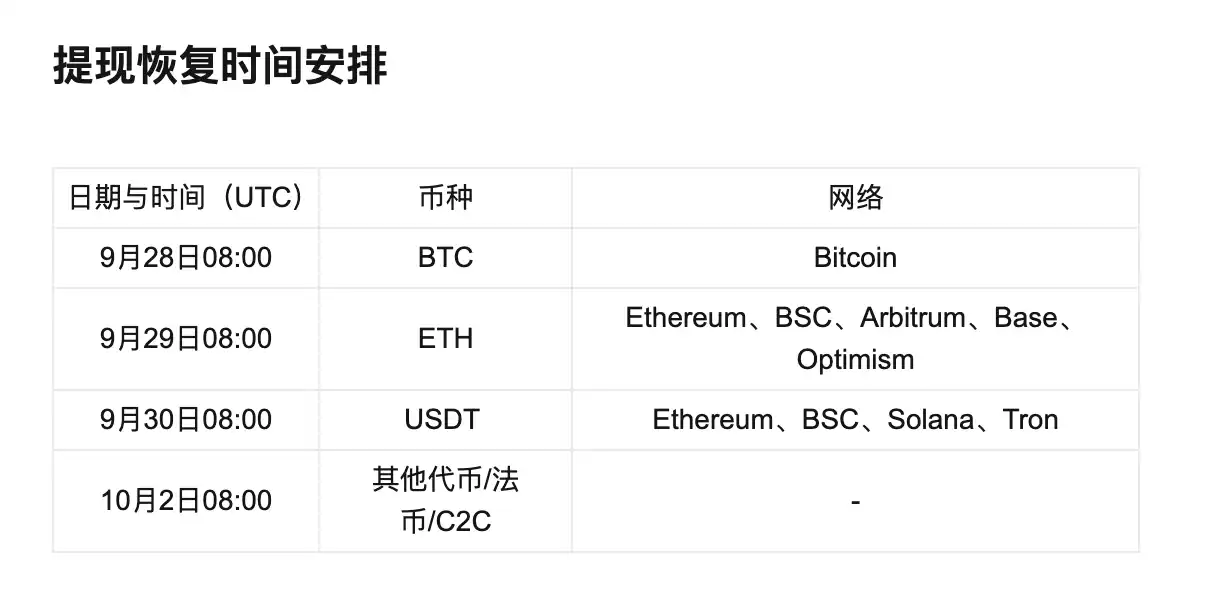
複数の通貨、複数のネットワーク、第三者ソフトウェア、内部権限に関わる大規模なセキュリティ事故であることを考慮すると、まず日時まで具体的な再開計画を示し、それを一つずつ実行した点は評価に値する。
保護基金は4年前から事前に準備され、実際に問題が発生した際に取り出して使用された。経営陣は継続的にコミュニティと向き合い、確定した情報は速やかに公表し、不確実な情報については急いで結論を下さない。復旧計画には明確なタイムラインを示し、その通りに実行した。
この一連の潔い行動により、多くの人々がBitgetをより前向きに評価するようになった。
三、事件の転換点が現れ、資金が再び純流入
9月29日にETHの出金が再開された後、オンチェーンですぐに注目すべき変化が現れた。
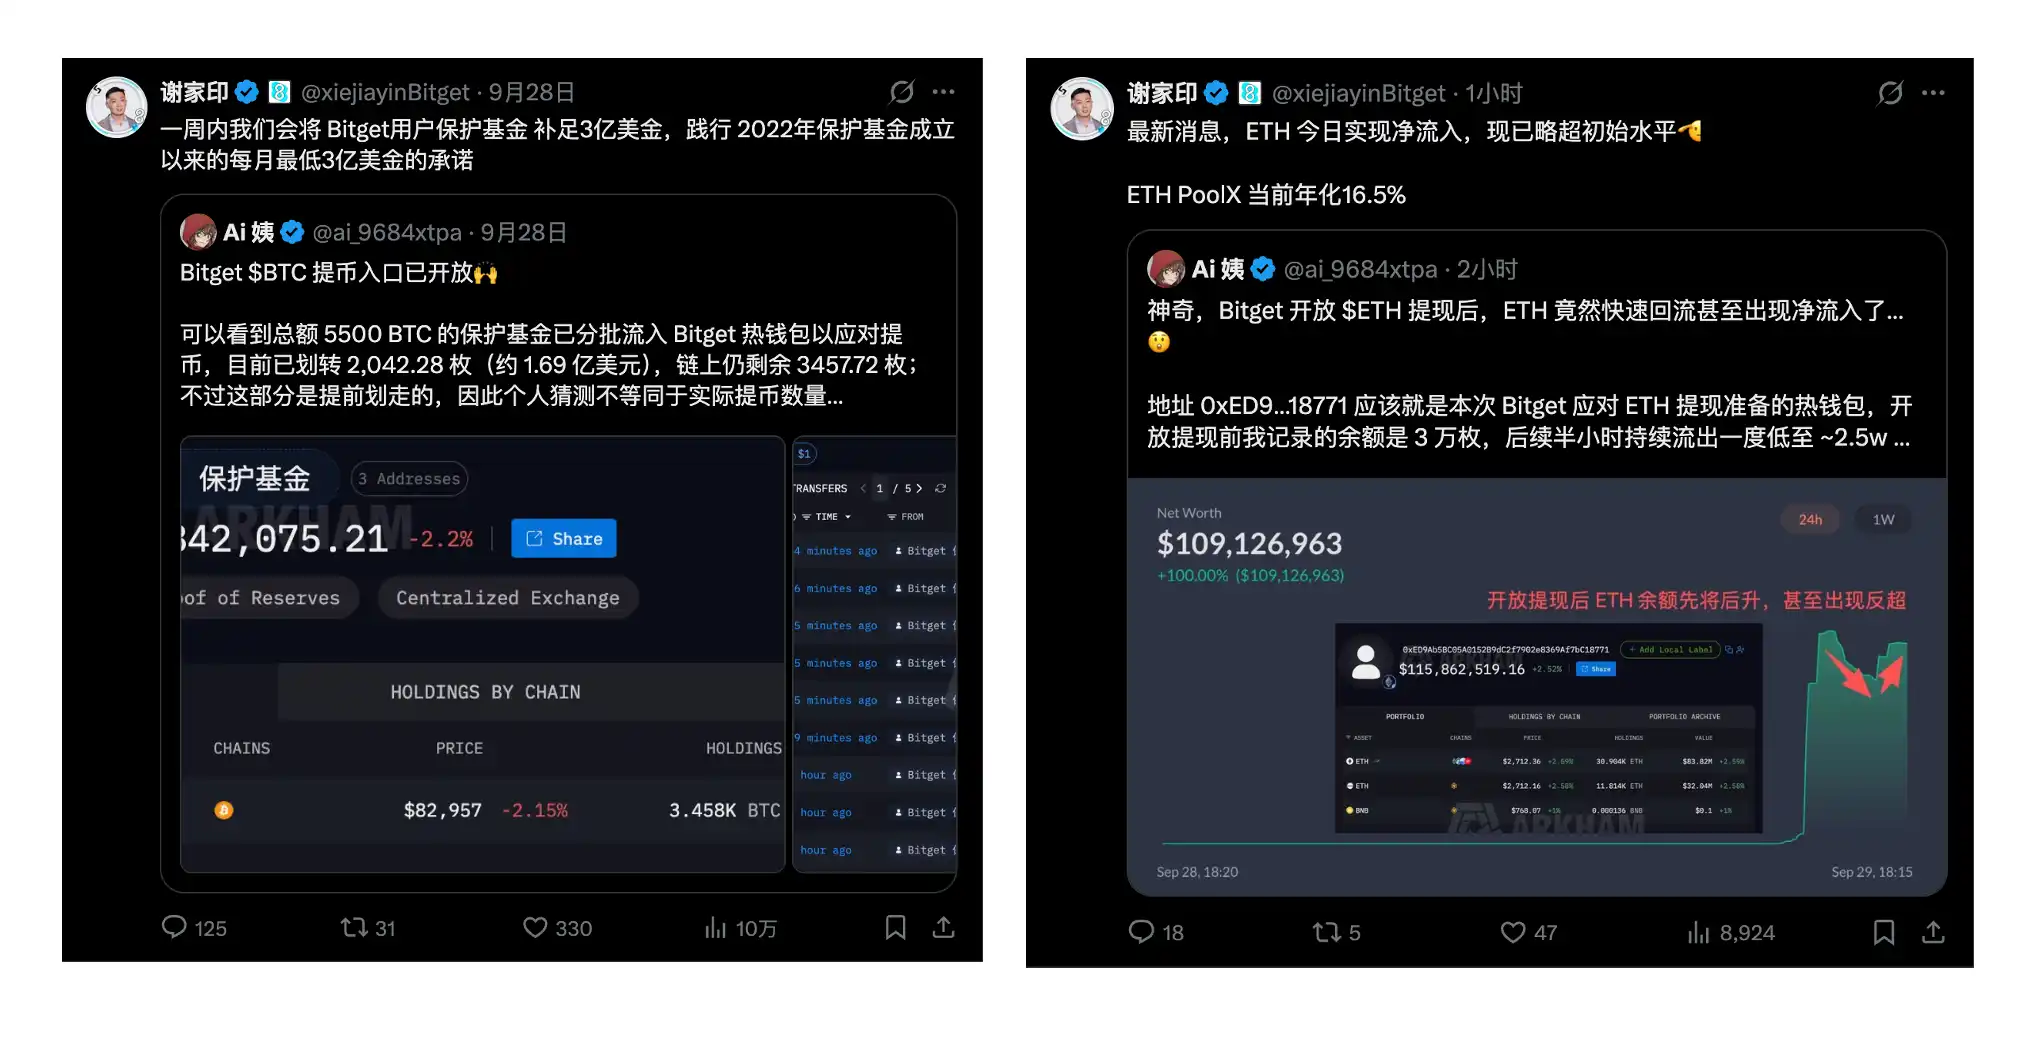
オンチェーンアナリストのAi姨の監視によると、BitgetがETH出金対応のために準備した関連ホットウォレットは、出金再開後30分以内に残高が再び3万ETH以上に戻り、初期値を超えた。
Bitgetがその後公表したデータによると、出金再開後の最初の1時間で、ETHの流入は約9,674枚、流出は約9,023枚、純流入は約651 ETHであった。9月30日のデータでは、24時間のプラットフォーム資金流入額は2.31億ドルに達し、今年8月の1日平均資金流入額2.45億ドルに近く、市場が以前懸念していた一方向的な資金流出は発生せず、むしろ市場の信頼回復が見られた。
同時に、ユーザーの信頼に応えるため、Bitgetは複数のインセンティブキャンペーンも開始した。
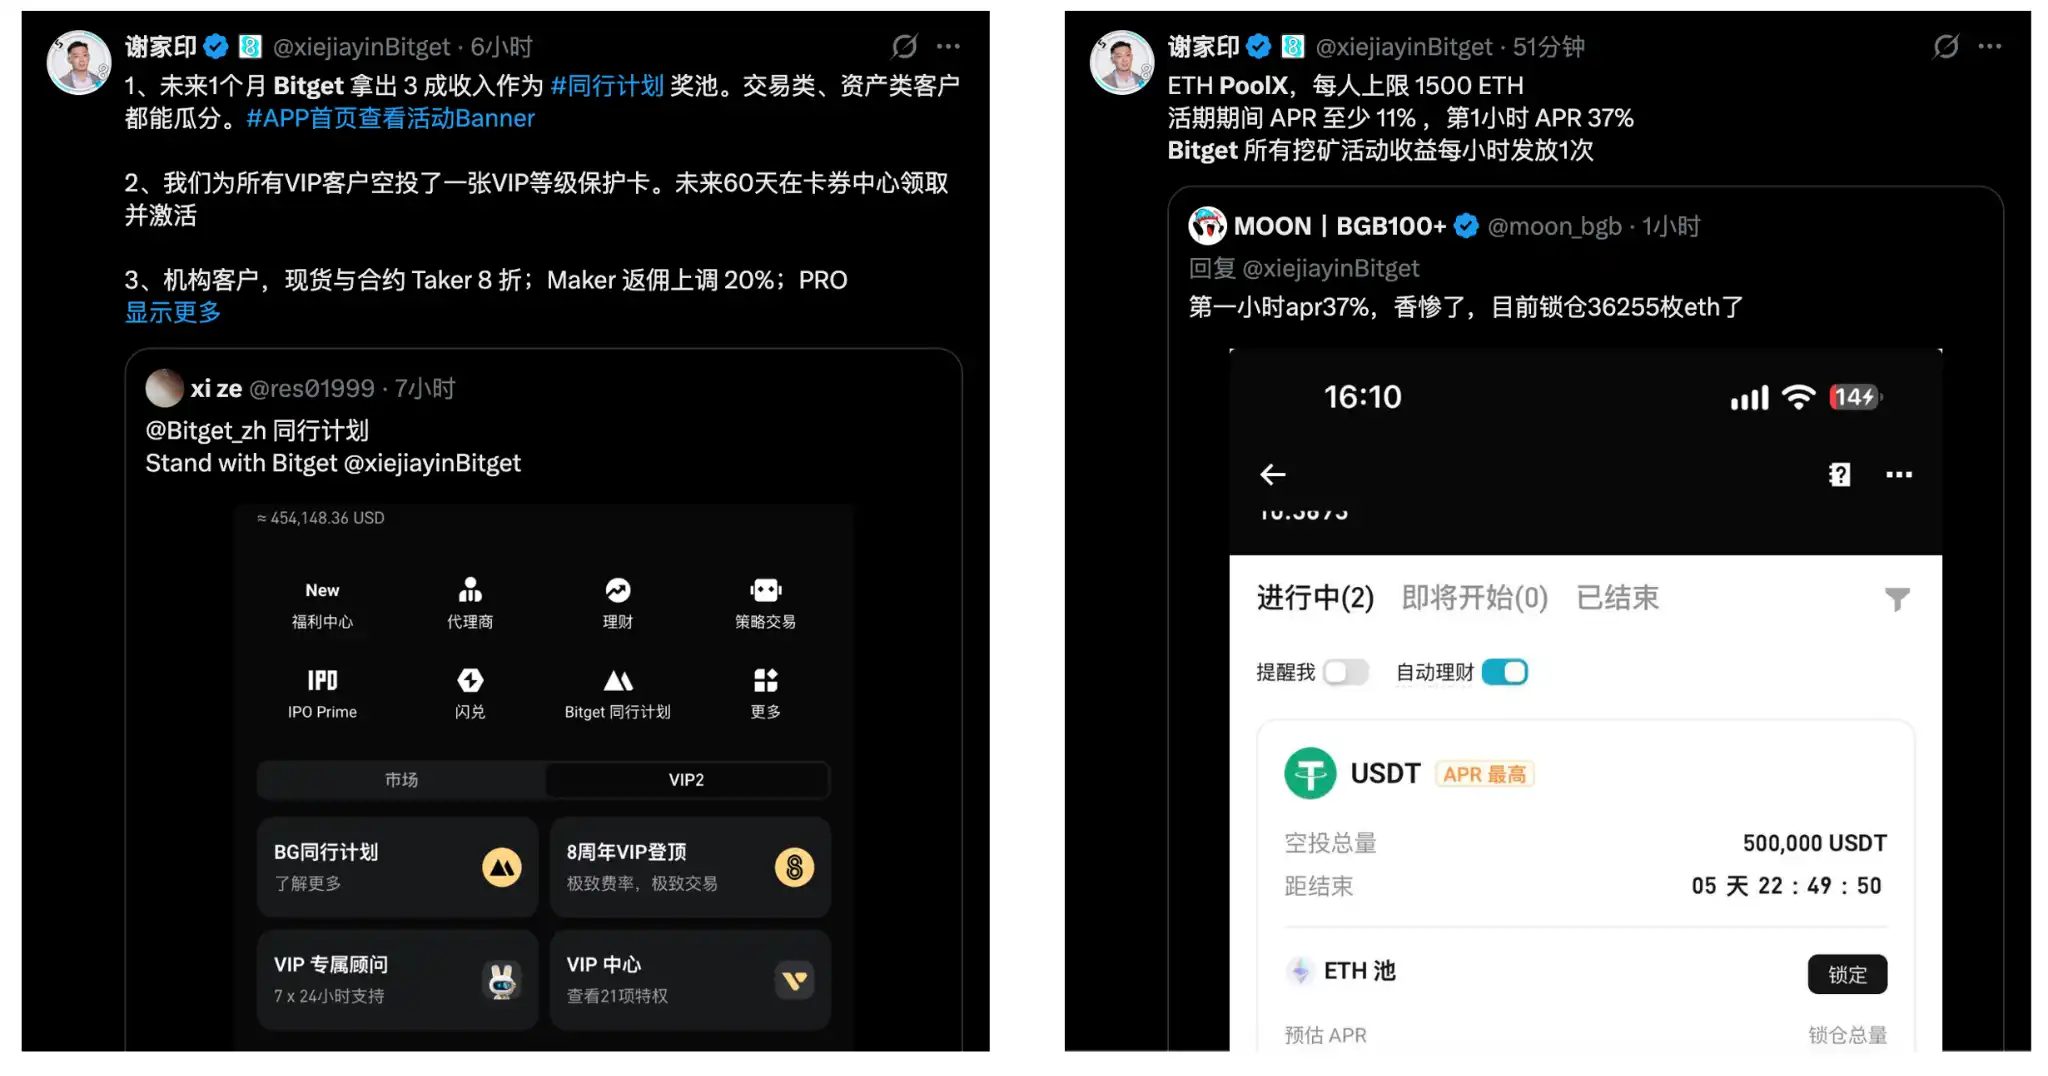
ETH PoolXは50万USDTの賞金プールを提供し、ユーザーはETHをロックすることで参加・分配を受けられる。キャンペーン初期のページでは予想APRが一時約37.11%に達し、その後参加資金の増加に伴い動的に低下した。
BTC PoolXもその後開始され、10万BGBの賞金プールを提供し、ユーザーの過去15日間のBTC保有量に応じて追加ボーナスが付与される。
ステーブルコインに関しては、Bitgetは同時期にUSDTとUSDGOの普通預金型運用キャンペーンを開始し、いつでも入出金が可能で、期間限定のAPRはそれぞれ10%と12%に達した。「同行計画」では、キャンペーン期間中の条件を満たす取引手数料収入の30%をユーザー賞金プールに組み入れ、そのうち60%を取引量に応じて、40%を資産量に応じて分配した。10月2日、Bitgetの公式データによると、初回報酬はすでに配布され、累計763,543名のユーザーに1,907,455 USDTが配布された。
これらのキャンペーンの意図は理解しやすい。出金再開はユーザーの「出られるかどうか」という問題を解決し、その後に打ち出された一連のキャンペーンは、取引、運用、資金の滞留を再始動させるものだった。
まもなく、多くのユーザーが資金で投票し、Bitgetへの信頼とキャンペーンへの熱意を示した。
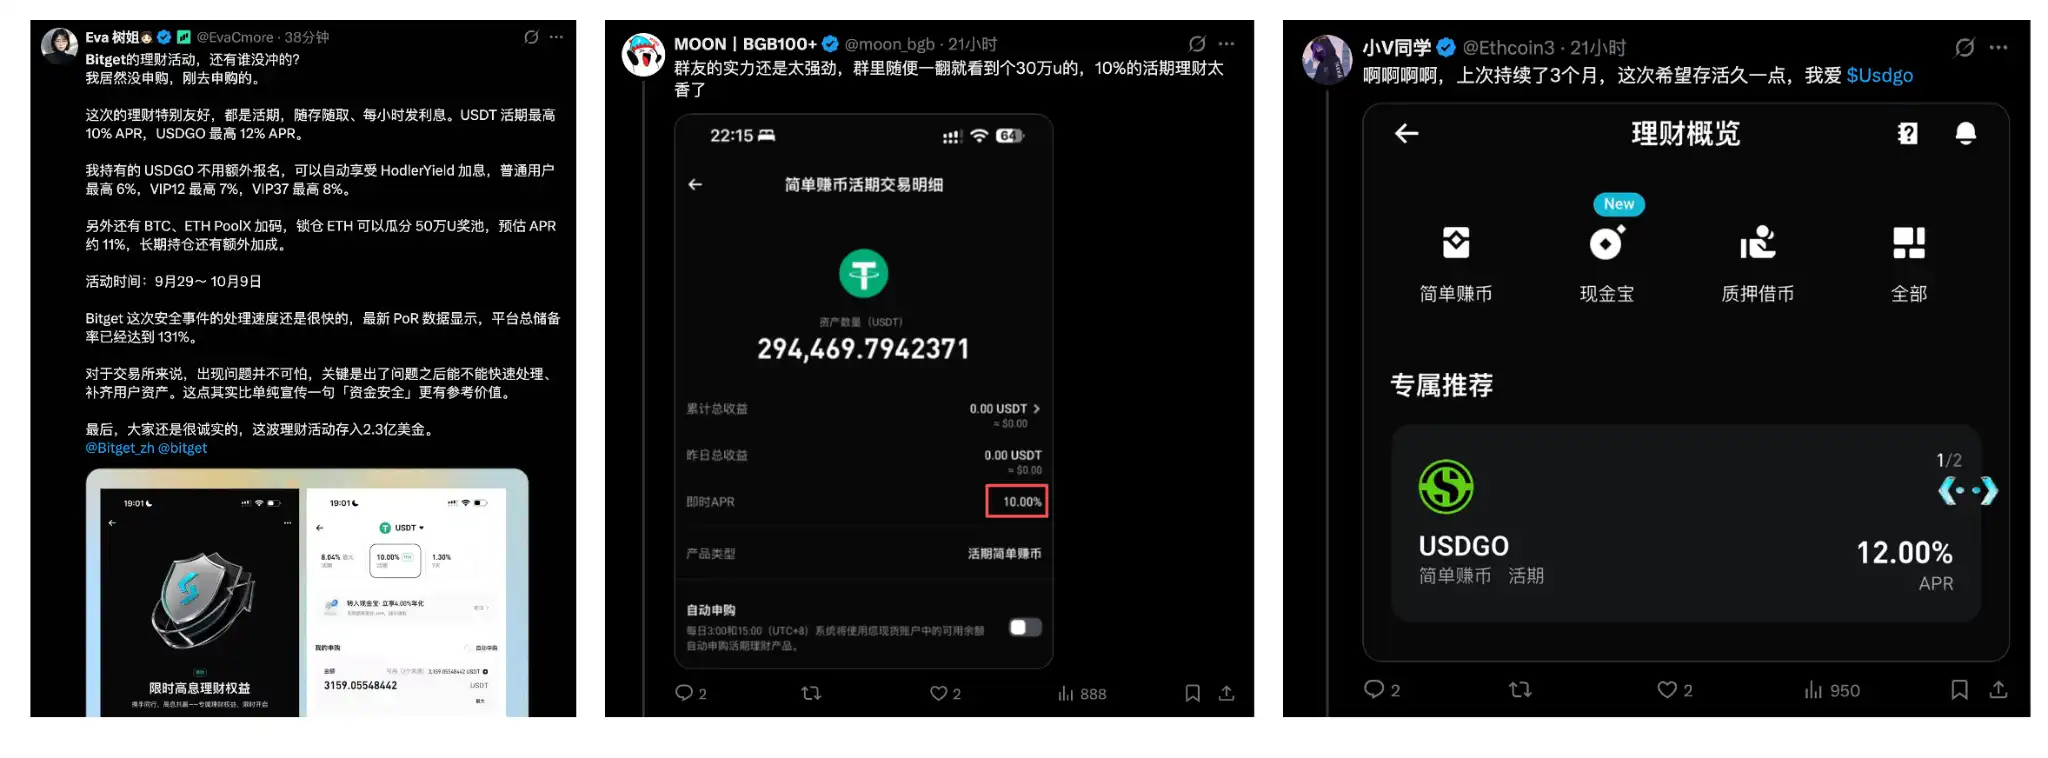
数日前まで、市場が最も気にしていたのは「いつ資金を出金できるのか」だった。出金再開に伴い、問題は「どのキャンペーンに参加すればより高いAPRを得られるのか」へと変わっていった。
事態が転換点を迎えたシグナル。
取引所にとって、ユーザー信頼の回復を示す最も直接的な証拠は、自由に出し入れできる状況でも資金を残しておきたいと思ってもらえることだ。
四、一度のセキュリティ事故が、取引所業界に何を残したか
Bitgetの今回の事件後、業界の「半壁江山」とも言える支援を受けた。
その中で最も特筆すべきはBybitだ。
2025年2月、Bybitは約14億ドルのセキュリティ事件に遭った。攻撃発生から約5時間後、BitgetはBybitに40,000 ETHを提供し、当時の価値は1億ドルを超えていた。この40,000 ETHには利息も担保もなく、固定の返済期限も定められていなかった。Bybitはその後3日以内に全額を返済した。
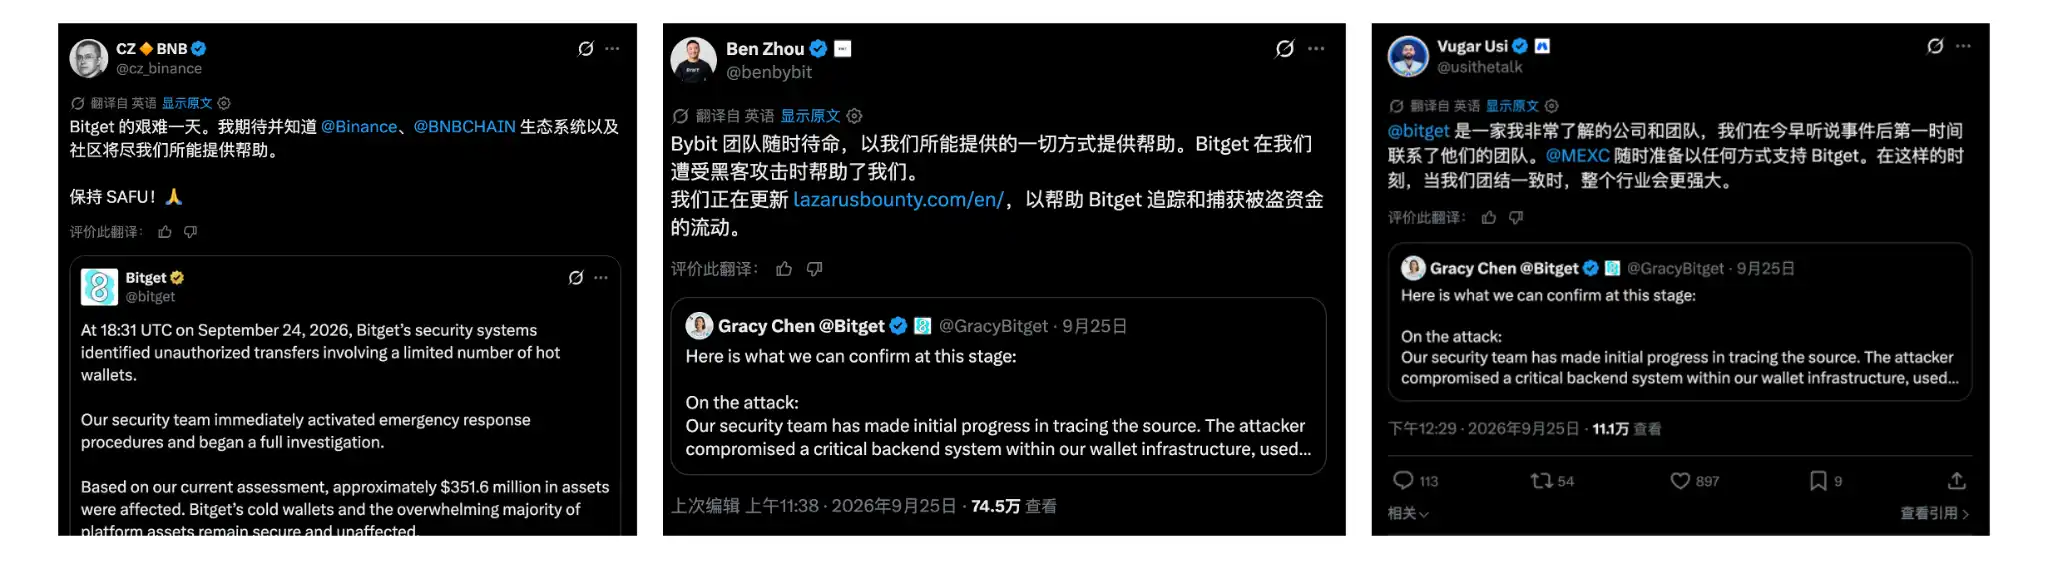
1年以上後、双方の立場は入れ替わった。Bitgetの事件後、Bybit CEOのBen Zhou氏はすぐに支援を申し出る意向を公に示し、「私たちがハッカー攻撃を受けた時、Bitgetはかつて私たちを助けてくれた」と特に言及した。その後Bybitは、関連する盗難資金をLazarusBountyシステムに組み込んで追跡した。
名乗りを上げたのはBybitだけではなかった。CZは事件後に公に声援を送り、Binanceのセキュリティチームはその後Bitgetと協力し、脅威インテリジェンスの共有、盗難資金の追跡、資産回収の支援などを行った。MEXC CEOのVugar Usi氏も自らBitgetに連絡し、支持を表明した。取引所以外では、MandiantやSlowMistが調査とフォレンジックに参加し、CircleやTetherが関連資産の凍結に参加した。
これらのニュースを見たとき、確かに少し血が沸き立った。
暗号資産業界に競争が絶えたことはない。取引所同士がユーザーを奪い合い、流動性を争い、市場シェアを競う。しかし、数億ドル規模のセキュリティ危機に直面したとき、同業者として互いに助け合うこともある。
そして、Bitgetがプラットフォームとして業界で本当に信頼と尊敬を得ているかどうかは、危機の時に最も如実に現れる。
しかし、この出来事を単に「困難な時にこそ真の友情がわかる」で終わらせるなら、その意義を過小評価することになる。
暗号資産業界には統一された機関が最後の砦として存在するわけではないが、保護基金、同業者間の協力、セキュリティ機関、オンチェーン追跡が独自のリスク処理ネットワークを形成しつつある。同時に、ホットウォレット、署名システムからサードパーティ製ソフトウェア、内部権限に至るまで、取引所が防御すべき境界はますます広がっている。攻撃はますます複雑化しており、業界は手を携えて対応する必要がある。
そして、保護基金の設立、事後の公開性と透明性の維持と約束の遵守、そして業界協力は、今や危機対応の優れたパラダイムとなっており、Bitgetはそれを真剣に実演してみせた。
過去2年間、暗号資産業界はMass Adoptionについて語り続けてきた。ETF、ステーブルコイン、RWA、トークン化証券がより多くの伝統的金融資金を呼び込み、米国の規制枠組みも徐々に整備されつつある。ここまで来ると、業界が証明すべきはもはやイノベーションと成長だけでなく、リスクを処理する能力でもある。
Bitgetは今回、4億ドルで危機に直面した際のプラットフォームの責任感を検証した。危機はプラットフォームを終わらせないが、担当することでプラットフォームを再定義できる。
主流金融へと向かいつつある暗号資産業界にとって、これもまた必ず経験しなければならない試練である。いかなる金融システムも「永遠に問題が起きない」という仮定の上に成り立つことはできない。実際に問題が起きたとき、賠償できるか、説明できるか、回復できるかが、責任と底线を試すことになる。
金融世界が最終的に暗号資産業界をどう見るかは、それが最悪の一日にどう正しく対応するかにかかっているかもしれない。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia