

ビットコインの公開鍵の露出は、おそらく2027年で最も注目すべき話題だろう。
数日前、イーサリアムのコア研究者Justin Drakeは、業界に対して「シェルターモード」に入り、公開鍵がまだ露出していない新しいアドレスに資産を移すよう呼びかけた。彼は、AIによる数学的突破が、広く使用されているデジタル署名アルゴリズムであるECDSAを、量子脅威が現実になる前に実用的な攻撃にさらすことを懸念している。最悪の場合、保有者に残された時間は数ヶ月しかない。
価格が下落する時、人々はまだ評価とサイクルについて議論できる。秘密鍵の安全性が疑われ始めると、問題はこうなる:ウォレットの中のお金は、果たして自分のものと言えるのか。これは暗号通貨の根幹を揺るがすものだ。
内部告発
Drakeが懸念する状況は、AIが人類がまだ発見していない数学的手法を見つけ出し、攻撃者が既存のハードウェアを使って公開情報からウォレットの秘密鍵を復元できるようになることだ。彼は「解読」をかなり具体的に描写しており、例えば大規模なGPUクラスターを使用して、約1週間で対象の秘密鍵を復元するといったものだ。
量子脅威には対応するハードウェア能力が必要だ。AIがもたらすリスクはアルゴリズムの突破を指す:過去に解くのが困難とされてきた数学的問題に対して、より効率的な方法が現れれば、従来の計算コストは低下する。防御側はもともと量子コンピュータを待ち受けていたが、今や古典アルゴリズム自体の変化にも警戒しなければならない。
楕円曲線は豊富な数学的構造を持っており、これがDrakeが特にそれを懸念する理由だ。人類がまだ見つけていない解法が、より強力なAIによって見つかるのではないか?過去に蓄積されたセキュリティの経験は、未来においても同じ保証を提供できるのか?
Vitalikの応答もこの可能性を真剣に受け止めている。彼は懸念をさらに格子暗号にまで広げ、ML-DSAなどの耐量子方案を含めている。これらの方案も同様に特定の数学的問題の求解が困難であることに依存しており、もしAIによって加速された研究が求解方法を変えたなら、既存のパラメータが提供するセキュリティ余裕も再評価する必要がある。
したがって、「耐量子」というラベルだけではすべてのAIリスクに答えるには不十分だ。Vitalikはむしろ、適用可能な署名と証明においてハッシュ構築を採用し、複雑な数学的構造への依存を減らすことを好む。彼はまた、公開鍵暗号にはより扱いにくい制約があり、この路線を直接踏襲することはできないと注意を促している。
Drakeの声明に反対する者も少なくなく、主な反論点は、Drakeが主張する「数ヶ月」があまりにセンセーショナルすぎるというものだ。
NEARの創設者Illiaは、AIが人々の数学的複雑さに対する認識に挑戦していることを認めつつも、楕円曲線への実用的な攻撃のタイムラインに実質的な変化はまだ見られないとしている。彼は特に、複雑な移行操作が保有者に新たなリスクを負わせることを懸念し、暗号技術の交換を通常の能力とすべきだと主張している。
暗号研究者のSean Boweは、警告の強度と新たに追加された証拠との間のギャップを批判した。専門家は非専門家の保有者が不確実性に対処できるよう支援する必要があり、過度に緊迫した表現は人々を戸惑わせ、その後のリスクコミュニケーションの信頼性をも損なう。
BTCの3割の公開鍵がすでに公開されている
攻撃がいつ実行可能になるかについてはなお議論があるが、対処が必要な資産の規模はすでに統計を取ることができる。
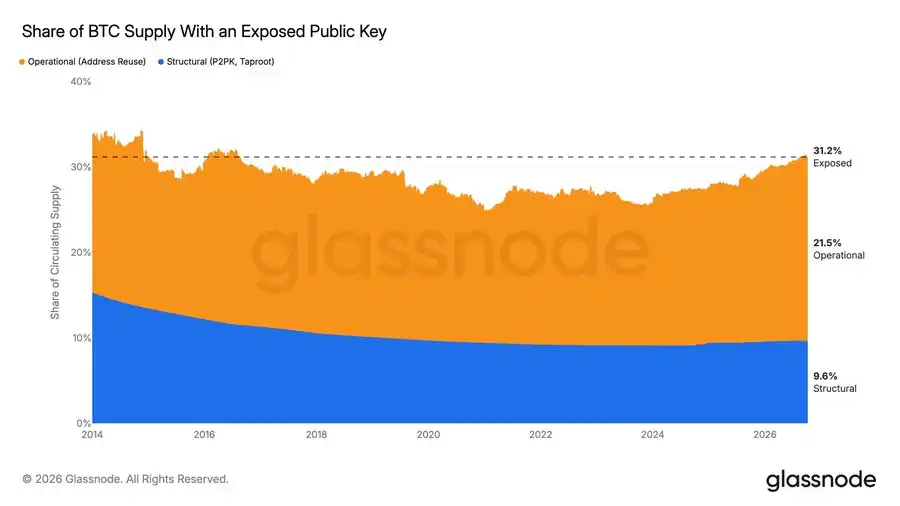
Glassnodeの研究者Rafaelが示した数字は、約626万BTCに対応する公開鍵がすでにオンチェーンで可視化されており、発行済み量の31.2%を占め、2021年初頭の24.8%を上回っているというものだ。
この部分のBTCがなぜ露出しているのかを理解するには、まず公開鍵と秘密鍵を区別する必要がある。
秘密鍵は送金を承認するデジタル署名を生成するために使われ、公開鍵はネットワークが署名を検証するために用いられる。公開鍵が公開されていること自体は暗号システムの設計に沿ったものであり、安全性は攻撃者が公開鍵から秘密鍵を逆算することが困難であることに依存している。十分に強力な量子コンピュータがこの前提を変えてしまえば、すでに公開された公開鍵は攻撃材料となる。
一部のBTCアドレスは当初、公開鍵をハッシュ演算した要約だけをオンチェーンに表示し、公開鍵そのものは暫時公開しない。しかし保有者が資金を支出する際に、公開鍵は公開される。その後も同じ鍵の管理下に資金を置き続けたり、そこへ引き続き受取を行ったりすれば、それらの残高はすでに公開された公開鍵に対応することになる。
これがアドレスの再利用によって生じる露出である。Rafaelの統計によれば、この部分は約433万BTCに上る。資金を、公開鍵が依然としてハッシュの背後に隠れている適切な新アドレスへ移せば、現在の長期的な露出を減らすことができる。
また約194万BTCについては事情が異なり、公開鍵はスクリプトタイプによって直接公開されている。初期のP2PKは公開鍵を直接オンチェーンに記録しており、Taproot出力も公開鍵を公開する。こうした資金はまだ支出されていなくても、公開鍵はすでに見えている。それらを扱うには、アドレスが採用している構造を考慮する必要があり、アドレスが使われたことがあるかどうかだけを見てはならない。
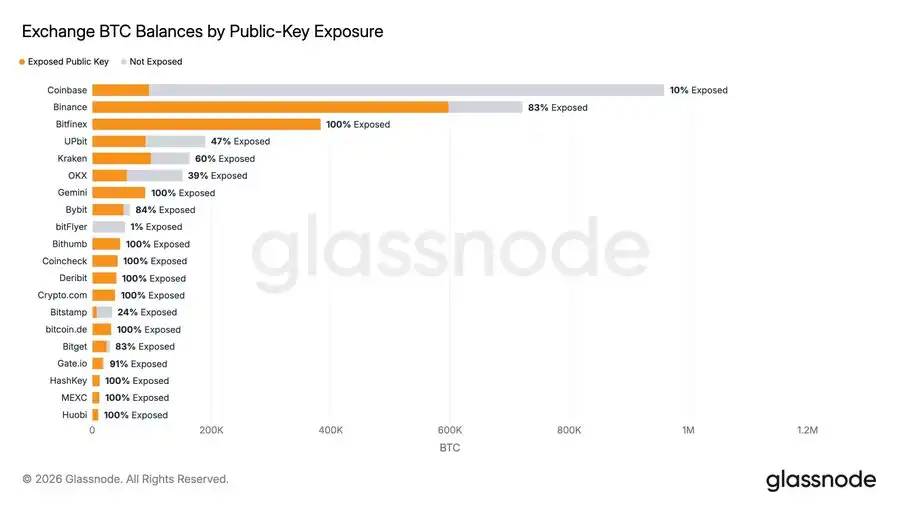
取引所は比較的大きな行動可能なグループである。マークされた取引所保有分のうち、約179万BTCの公開鍵が可視化されており、これらの保有分の57%を占め、5月の55%を上回っている。5月の報告以降、全体の露出残高は約22.2万BTC増加したが、同期間のBTCの新規供給は約6.4万BTCにすぎない。
露出を減らすことは、完全な暗号学的アップグレードの代替にはならない。公開鍵が暫時隠されている資金も、将来支出され公開鍵が公開される時には依然として攻撃の窓に直面する。しかしこれらのデータは少なくとも、業界の防御作業の一部は前もって行うことができ、その進展も観察できることを示している。
これで暗号資産を諦める人もいる
こうした不確実性により、一部の投資家は関心を失っている。
トレーダーのmetavestorはTwitterで、スポットの大部分を売却したと述べた。AI数学研究の新しいニュースを見るたびに、取り返しのつかない損失を受けるのではないかと疑いたくないし、古いビットコインアドレスの送金を見るたびに、秘密鍵がすでに解読されたのではないかと推測したくないのだ。
彼はもともと技術楽観主義者として暗号資産に参入したが、今はむしろAIとバイオテクノロジーに関心を向けたいと考えている。暗号資産を持ち続けることは、AIの進歩を空売りしているように感じさせる。次の強気相場を逃しても受け入れるつもりで、他にも取引できる資産はある。
「銀行も暗号学に依存している」という指摘は彼の懸念を払拭しなかった。その後の説明で、彼は銀行のセキュリティチームと防御能力を強調し、重大な攻撃後の追跡と政府救済にも期待を寄せている。オンチェーン資産に対しては、同じ自信を持てない。
攻撃はすべての暗号システムを同時に無効化する必要はない。あるアドレスの秘密鍵を復元するコストが、取得できる資産価値を下回るだけで、攻撃者には試みる動機が生まれる。資産が移しやすいか、攻撃が換金しやすいか、損失が取り戻せるかが、リスクの分布に影響する。
しかし、BTCも初期にはカストディ、採用、規制などの生存リスクに直面しており、投資家がこれらのリスクを引き受けたことこそがリターンの一部の源泉だという反論もある。リスクの存在だけでは、ある資産を保有する価値があるかどうかを単独で決めることはできない。
反論者は、政府救済を事前に保証と見なせることにも同意しない。信頼できる機関が普遍的により大きな攻撃圧力を受けるなら、許可不要の通貨の相対的価値には再評価の余地がある。反論者から見れば、Drakeの警告は業界により真剣な予防措置を促すものであり、その変化は最終的に良いことになる可能性がある。
まだ定量化が難しいリスクを引き受けることを選ぶ人もいれば、それを継続的に監視する精神的コストが期待収益を上回ったと考える人もいる。
ただし、個人が撤退を決めることから、業界全体に未来がないと判断するまでの間には、防御側が何をできるかを評価する必要がある。
再構築
暗号資産にはすでに脅威に対処するための具体的な措置がいくつかある。
イーサリアムのEIP-8141提案は、アカウント検証をプログラマブルにし、アカウントが取引承認の確認方法を選択できるようにして、固定された署名アルゴリズムへの依存を減らそうとしている。イーサリアム財団メンバーのbinjiの紹介によれば、今後のロードマップには最小限の実用的な耐量子L1という目標も含まれている。
この種の暗号学的アジリティの意義は、システムに検証方式を交換する余地を残すことにある。資産を長期保有することは、今日選んだ一組のアルゴリズムに永遠に依存することと同じである必要はない。
SolanaのJacob Creechは、秘密のシードに基づく復元パスを紹介した。署名鍵はシードから派生し、彼は正当な保有者がハッシュ証明を通じて自分がシードを知っていることを示し、その後新しい署名方式へ移行することを望んでいる。
Illiaが述べたNEARのアカウントモデルも、鍵管理とローテーションを強調している。彼の紹介によれば、NEARはすでにML-DSAをサポートしており、ハッシュ方式の追加も計画している。Vitalikの格子暗号への懸念と合わせて見ると、認証方式を継続的に調整できること自体が、あるアルゴリズムの安全性を約束するだけよりも価値がある。
これらのパスは、すべての資金が期限内にアップグレードを完了できることをまだ保証していない。ウォレットは新しい検証方式に対応する必要があり、機関はカストディの移行を手配する必要があり、保有者も操作の中で資産を守る必要がある。Vitalikは特に、自身が誤った移行で失った金額は、ハッカー攻撃による損失よりも多いと注意を促している。防御にはこれらのコストも併せて計算に入れる必要がある。
しかしAIの能力は防御側にも入り込む。binjiは、AIが暗号学研究を加速し、形式検証を支援し、実装をより厳格な検査に耐えさせることを可能にすると述べている。より強力なツールは攻撃手法の発見を助けると同時に、誤りの発見や新しい方式の検証も助けることができる。
AIはなりすまし、欺瞞、ソーシャルエンジニアリング攻撃も強化する。暗号学が十分に強くても、重要な権限を持つ人は依然として攻撃を受ける。セキュリティ基盤を更新しつつ、単一の個人や機関が掌握された後の影響を減らせるシステムは、より強力なAIの前でもなお有用である。
これも相対的に楽観を保つ理由である。技術の進歩は攻撃能力、防御能力、そして人々の信頼できるシステムへの需要を同時に変えるのであり、後者二つだけを固定して、攻撃者の進歩を一路終局まで演繹することはできない。
これらの変化に沿って見れば、暗号学のアップグレードとカストディの移行は2027年の重要なテーマになるだろう。
Cryptoの安全感は再構築される必要がある。セキュリティ基盤を継続的に更新し、重要な権限の集中を減らせるシステムは、AI時代においてこそより価値が高まる。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia






