量子計算はBitcoinを殺すことはありませんが、実際のリスクが迫っています
Original Title: 「わたしが200時間かけて量子コンピューティングの論文を読んだので、あなたが読む必要はありません。 ビットコインはF.」
Original Source: nvk
Original Translation: Saoirse, Foresight News
TL;DR
・ ビットコインは暗号化を使用しておらず、代わりにデジタル署名を使用しています。ほとんどの記事がこの点を誤解しており、その違いは非常に重要です。
・ 量子コンピューターは9分でビットコインを解読することはできません。これは理論上の回路の説明であり、実際の機械は存在せず、少なくとも10年は登場しません。
・ 量子マイニングは物理的に不可能です。そのために必要なエネルギーは、太陽が放射する総エネルギーよりも大きいです。
・ ビットコインは完全にアップグレード可能です—過去にも成功したアップグレードが行われてきました(SegWit、Taproot)、関連する作業も始まっています(BIP-360)。ただし、コミュニティは速度を上げる必要があります。
・ アップグレードの真の理由は量子脅威ではなく、従来の数学がすでに無数の暗号システムを破ってきたことで、secp256k1 が次に破られる可能性が高いということです。量子コンピューターは今のところどの暗号システムも破っていません。
・ 実際の脅威が存在することは事実です:約626万ビットコインの公開鍵が露出しています。これはパニックに陥る価値はありませんが、事前に準備する価値はあります。
Core Message
私が伝えたいすべての内容を一文で要約すると:
ビットコインに対する量子の脅威は実在しますが、まだ先の話です;メディアの報道は一般的に誇張されており、最も危険なのは量子コンピュータではなく、危機感や無関心を装った心理状態です。
「ビットコインがもうすぐ終わる」と叫ぶ人も、「何も問題ない、大袈裟すぎる」と主張する人も、両方とも間違っています。真実を見抜くには、両方の事柄を同時に受け入れる必要があります:
・ 現時点でビットコインに対する量子の脅威は迫り来るものではなく、実際の脅威は見出しに書かれているものよりもはるかに遠い可能性があります。
・ ただし、ビットコインコミュニティは事前に準備をしておくべきであり、アップグレードプロセス自体には数年かかる必要があります。
これはパニックの理由ではなく、行動の理由です。
以下では、データと論理を使って説明します。
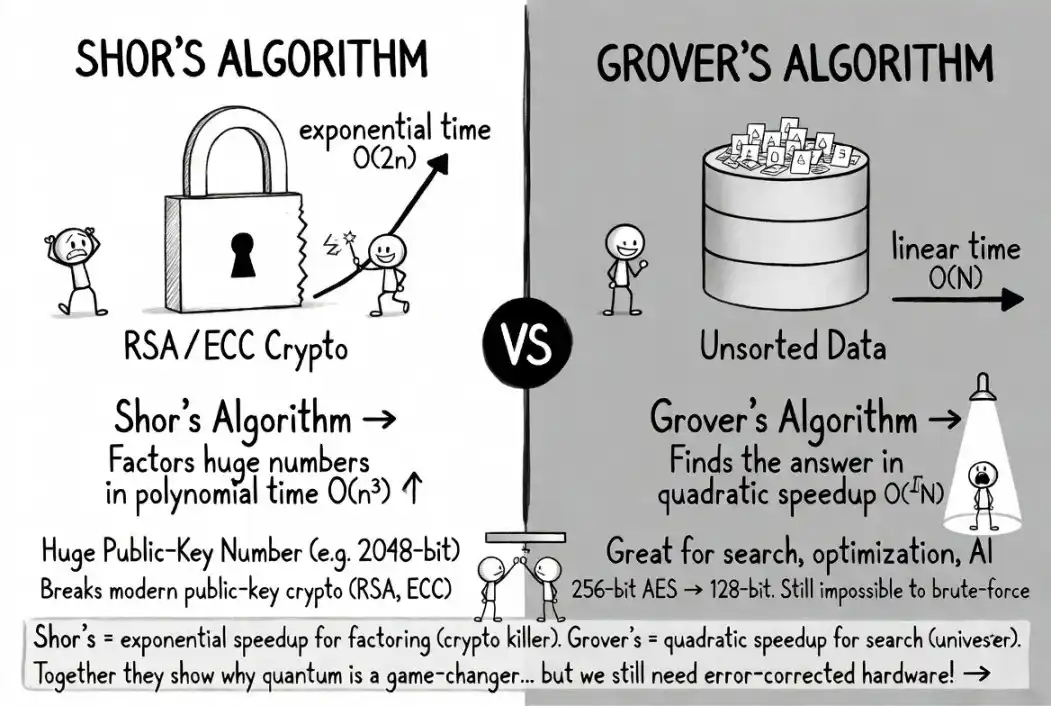
この図は、2つの主要な量子アルゴリズムを比較しています:ショアのアルゴリズム(左)は、大きな数値の分解を指数関数的に加速し、RSA/ECCなどの公開鍵暗号を直接破る「パスワードキラー」です。一方、グローバーのアルゴリズム(右)は、非順序の検索を平方関数的に加速する汎用量子アクセラレータであり、両方が量子計算の破壊的性質を示していますが、現在はエラー訂正ハードウェアの大規模展開が制約されています。
メディアのトリック:見出しからのリスクが最も大きい
数ヶ月ごとに、同様のストーリーが繰り返されます:
・ ある量子コンピューティング研究所が、厳密で多くの制限条件を伴う研究論文を発表します。
・ テックメディアはすぐに「Quantum Computer Cracks Bitcoin in 9 Minutes!」という見出しにします。
・ 暗号コミュニティは、Twitterで「Bitcoin is Doomed.」と簡略化します。
・ あなたの親戚や友人があなたに急いで売却するように尋ねるメッセージを送ります。
・ しかし、元の論文はそう言っていないのです。
2026年3月、Google Quantum AIチームは、Bitcoinの楕円曲線暗号を解読するために必要な物理量子ビット数を50万未満に削減できると指摘する論文を発表しました。これは確かに重要な研究です。Googleは非常に慎重であり、実際の攻撃回路は公開せず、ゼロ知識証明のみを公開しています。
しかし、論文は決して「Bitcoinが今すぐ解読される、明確なスケジュールがある、または誰もがパニックする必要がある」とは言っていませんでした。
しかし、見出しは「9分でBitcoinがクラックされる」と書かれています。
CoinMarketCapは以前、「AIによる加速された量子計算が2026年にBitcoinを破壊するか?」という記事を公開しましたが、本文では答えはほぼ確実に「いいえ」だと説明されています。これは典型的な手法です:センセーショナルな見出しで注目を集め、本文では慎重で正確に説明します。しかし、59%のリツイートされたリンクは実際に誰もクリックしていませんでした。ほとんどの人にとって、見出し自体が情報そのものです。
ある言葉がまさに的を射ています:「市場はリスクに対して非常に速く価格付けします。あなたは一度手に入れたものをすぐにゼロにすることはできません。」もし量子コンピュータがすべてを転覆させるのであれば、Google自体(同様の暗号を使用しています)の株価はすでに崩壊していました。しかし、Googleの株価は安定しています。
結論:タイトルこそが真の噂。研究自体は真実で理解に値するものであり、真剣に考えましょう。
量子コンピュータが本当に脅かすもの、脅かさないもの
最大の誤解:「暗号化」
量子とビットコインについて語るほぼすべての記事が「暗号化」という言葉を使っています。これは間違いであり、全体に影響を及ぼしています。
ビットコインは資産を保護するために暗号化を使っているのではなく、デジタル署名(ECDSA、後に Taproot によって Schnorr を使用)を使っています。ブロックチェーン自体が公開されており、すべての取引データは常に誰にでも見える状態です。何も「復号化」する必要はありません。
ビットコインの白書でも言及されている Hashcash の発明者であるAdam Backは「暗号化はデータを隠し、解読可能であることを意味します。ビットコインのセキュリティモデルは署名に基づいており、秘密鍵を露出せずに所有権を証明するために使用されています。」と述べています。
これは細かい定義の問題ではありません。これは量子領域における最も緊急かつ「今収集、後で解読」の脅威が、ビットコインの資産セキュリティにはほとんど関係ないことを意味します。収集すべき暗号化データはありません。公開鍵は元々チェーン上で公開されています。
2つの量子アルゴリズム: 脅威と無視できるもの
・ ショアアルゴリズム(真の脅威):デジタル署名の基礎となる数学的問題に指数関数的な加速を提供し、公開鍵から秘密鍵を逆推定し、取引署名を偽造することができます。これこそが本当に心配すべきことです。
・ グローバーのアルゴリズム(脅威ではない):SHA-256などのハッシュ関数に対して二乗の加速を提供します。恐ろしいように聞こえますが、実際に計算してみると完全に現実的でないことが分かります。
2025年の論文「カルダショフ段階の量子コンピューティングとビットコインマイニング」によると、ビットコインの現在の難しさの下で、量子マイニングには次のものが必要です:
・ 約10²³個の物理量子ビット(現在、世界には約1500個しかありません)
・ 約10²⁵ワットのエネルギー(太陽の総出力は約3.8×10²⁶ワット)
量子コンピュータを使用してビットコインをマイニングするには、約太陽の総出力の3%に相当するエネルギーが必要です。人類は現在、0.73次のカルダショフ文明でしかなく、量子コンピュータを使用してマイニングを行うには、物理的に不可能に近いほどのエネルギーが必要です。
(注:カルダショフ文明レベルに基づく:Type I:惑星(地球)のすべてのエネルギーを完全に利用できる;Type II:恒星(太陽)のすべてのエネルギーを利用できる)
比較すると:量子マイニングマシンの理想的な設計に基づいても、ハッシュレートは約 13.8 GH/s しかありません。一方、一般的なアントマイナー S21 は 200 TH/s に達します。伝統的な ASIC マイニングマシンの速度は、量子マイニングマシンの 1.45 万倍です。
結局のところ、量子マイニングはまったく実現不可能です。今の時点でも、50年後でも、そして永遠に不可能です。誰かが量子コンピュータが「Bitcoinマイニングを破る」ことができると言ったら、それは完全に異なる2つのアルゴリズムを混同していることになります。
広まっている8つの主張のうち、7.5つは間違っています
主張1:「量子コンピュータが登場すると、すべてのBitcoinが一夜にして盗まれる」
実際には、公開鍵が既に露出しているBitcoinのみがセキュリティリスクを抱えています。現代のBitcoinアドレス(P2PKH、P2SH、SegWit)は、送金を行う前には公開鍵を公開しません。アドレスを再利用したことがなく、またそのアドレスから資産を送金したことがなければ、公開鍵はブロックチェーン上に表示されません。
具体的には次のように分類されます:
・Aランク(直接的なリスク):約170万BTCが古いP2PK形式を採用しており、公開鍵が完全に公開されています。
・Bランク(リスクありが修正可能):約520万BTCが再利用アドレスおよびTaprootアドレスにあり、ユーザーはリスクを回避するために移行できます。
・Cランク(一時的な露出):各トランザクションはパッケージ化を待つメモリプール内で約10分間、公開鍵が一時的に露出します。
Chaincode Labsの推定によると、合計約626万BTCが公開鍵露出のリスクにさらされており、総供給量の約30%–35%を占めています。数は確かに少なくありませんが、「すべてのBitcoin」ではありません。
主張2:「サトシのコインは盗まれ、直ちに価値をゼロにされる」
半分正解、半分誤解:サトシが持つ約110万BTCは、P2PK形式を採用しており、公開鍵が完全に露出しており、確かに高リスク資産です。しかし:
・これらのプライベートキーを解読できる量子コンピュータは現在存在しません。
・初期の量子技術を持つ国は、情報と軍事システムを優先的に標的にするでしょう。「Bitcoinを公開的に盗む」劇を上演するよりも(Quantum Canary研究グループの言葉で)。
· 現在の約1500量子ビットから数十万量子ビットまで拡大するには、数年のエンジニアリングの突破が必要であり、進捗は非常に不確かです。
主張3: 「Bitcoinはアップグレードできない—進捗が遅すぎるし、ガバナンスが混沌としている」
この主張は完全には正しくありませんが、全く根拠がないわけでもありません。 Bitcoinは過去に何度も重要なアップグレードを成功させています:
· Segregated Witness(SegWit、2015–2017):非常に議論が激しく、失敗しそうになり、直接的にBitcoin Cashの分岐を引き起こしましたが、最終的には成功しました。
· Taproot(2018–2021):順調に進行し、提案から本番までの期間は約3.5年かかりました。
量子耐性の主流ソリューションであるBIP-360は、2026年初めにBitcoin BIPライブラリに正式に採用され、bc1zアドレスタイプが追加され、Taprootの中で量子攻撃に脆弱なキー経路支出ロジックが削除されました。現在、この提案はまだ草案の段階であり、テストネットではDilithium後の量子署名命令セットが実行されています。
BIP-360の共著者であるイーサン・ハーマンは、完全なアップグレードサイクルには約7年かかると推定しています:2.5年の開発と審査、0.5年のアクティベーション、4年のエコシステム移行。彼は「これは大雑把な見積もりにすぎず、正確な時間を誰もが提供することはできない」と述べています。
客観的な結論:Bitcoinはアップグレード可能であり、実際にアップグレードは進行中ですが、まだ初期段階にあり、進行を加速する必要があります。「絶対にアップグレード不可能だ」と主張するのは間違っており、同様に、「既にアップグレードが完了している」と主張することも成立しません。
主張4: 「私たちには残り3〜5年しかありません」
高い確率で成立しないが、軽視するわけにはいかない。 専門家の見積もりには大きな時間の幅があります:
· Adam Back(Hashcashの発明者、Bitcoinホワイトペーパーの引用者):20〜40年
· Jensen Huang(NVIDIAのCEO):実用的な量子コンピューターは引き続き15~30年かかるでしょう
· Scott Aaronson(テキサス大学オースティン校の量子計算権威):時間枠を明確にせず、「RSAのクラックには千億ドル規模の投資が必要」と述べています
· Craig Gidney(Google Quantum AI):2030 年までに 10% の確率で達成;同時に、現行の状況では、量子ビットの需要が 10 倍に改善することは非常に困難であり、改善の曲線はすでに緩やかになっている可能性がある
· 26 人の量子セキュリティ専門家による調査:リスクが発生する確率は 28%~49% である
· Ark Invest:「これは長期的なリスクであり、至急の問題ではない」
特筆すべきは、Google の Willow チップが 2024 年末に量子エラー訂正の閾値を超えたことです。これは、訂正符号の距離を1段階引き上げるたびに、論理エラー率が一定の係数で低下することを意味します(Willow の場合、2.14)。この誤り抑制効果は指数関数的に向上しますが、実際の拡張速度は完全にハードウェアに依存し、対数的あるいは線形的な増加であるか、非常に遅い可能性があります。閾値を超えることは、拡張が実現可能であることを意味し、速やかに、容易に、必ずしも達成されることを意味するわけではありません。
さらに、2026 年 3 月の論文では、Google が実際の攻撃回路を公開しておらず、ゼロ知識証明のみを公開しています。Scott Aaronson はまた、将来、暗号を解読するのに必要なリソースの見積もりを公開しなくなる可能性があることを指摘しています。したがって、「量子危機の日」が到来するのをずっと前に察知できるとは限りません。
それでも、数十万のフォールトトレラントな量子ビットを持つコンピュータを構築することは、非常に困難な技術的課題です。現時点で最先端の量子コンピュータでも、13 ビット以上の大きな数を因数分解することはできず、ビットコインの暗号を破ることは、おおよそ 1300 ビットの大きな数を因数分解することに相当します。このギャップは一夜にして埋めることはできませんが、技術の動向は無視せずに注意を払うべきです。
言説 5~8:迅速な明確化
「量子コンピューティングはマイニングを破壊する」
誤り。消費電力要件は太陽全体の出力に近く、詳細は第2部を参照。
「データを今集め、将来解読」
資産を盗むことには適用されず(ブロックチェーン自体が公開されている)、プライバシーにはある程度の影響がありますが、これは二次的なリスクです。
「Google はビットコインを9分で解読すると言っている」
Google は、存在しない 50 万量子ビットのマシン上で、理論回路の実行時間が約 9 分となると言及しています。Google はこのようなパニック発言にはっきりと警告しており、攻撃回路の詳細を隠しています。
「後量子暗号技術はまだ成熟していない」
アメリカ国立標準技術研究所(NIST)は、ML-KEM、ML-DSA、SLH-DSAなどのアルゴリズムの標準化を完了しました。アルゴリズム自体は成熟しており、課題はビットコインシステムでの実装と普及であり、ゼロから発明することではありません。
私が真に懸念している五つの問題
あらゆるものを否定する論文は信頼性を失います。以下は私が深く憂慮している五つの問題です:
・ 量子暗号の破壊に必要な量子ビット数の推定は引き続き減少していますが、この傾向は緩やかになっている可能性があります。2012年、暗号システムを解読するには10億量子ビットが必要とされていました。2019年には2000万個に減少し、2025年には100万個以下になっています。2026年初頭、Oratomic社は、中性子原子構造を使用するだけで1万物理量子ビットで解読できると主張しています。
しかし、この研究の9人の著者はすべてOratomicの株主であり、彼らの推定は101:1の物理量子ビットと論理量子ビットの変換比率に依存しており、これは検証されたことはありません(歴史的な実際の比率はむしろ10000:1に近い)。また、Googleの超伝導構造では「9分」で計算が完了しますが、中性子原子ハードウェアでは10²⁶⁴日かかります。両者は完全に異なるデバイスであり、計算速度には大きな違いがあります。Gidney自身も、最適化アルゴリズムの曲線がすでに段階に入っている可能性があると述べています。しかし、現時点では「必要な量子ビット数」と「利用可能な量子ビット数」との転換点がいつ訪れるか誰もわかりません。最も客観的な結論は、現時点で非常に不確実であるということです。
・ 公開鍵の露出範囲は拡大しており、縮小していません。最新で最も普及しているビットコインのアドレス形式であるTaprootは、調整された公開鍵をチェーン上で公開し、量子攻撃者に無制限のオフライン解読ウィンドウを残します。最近のビットコインのアップグレードは逆に量子耐性を弱体化させ、この皮肉は深い考察に値します。
さらに、問題はチェーン上のアドレスに限定されません:ライトニングネットワークチャネル、ハードウェアウォレット接続、マルチシグネチャスキーム、および拡張公開鍵共有サービスは、すべて公開鍵を拡散させる設計になっています。量子コンピュータが復元可能な暗号破壊能力を持つ世界で、システム全体が公開鍵共有に基づいて構築されている場合、「公開鍵のプライバシーを保護する」ことはまったく現実的ではありません。BIP-360はまだ初歩的な取り組みであり、完全な解決策とは程遠いです。
· ビットコインのガバナンスプロセスは遅いが、まだ時間枠があります。2021年11月以降、ビットコインの基本プロトコルは4年以上ソフトフォークがアクティブ化されず、長期間停滞しています。Googleは2029年までに独自のシステムを量子耐性に移行する予定ですが、ビットコインの最も楽観的な見積もりは2033年までかかる可能性があります。
実用的な量子コンピューティングの解読が非常に遠い可能性を考慮に入れると(ほとんどの信頼できる予測では21世紀40年代までかかると考えられていますし、実現しない可能性もあります)、現時点では緊急の危機ではありませんが、そのために油断することはできません。準備作業をできるだけ早く開始すれば、後の段階でより余裕を持って対応できます。
· 中本聡が保有するビットコインは解決不可能なゼロサムゲームです。約110万BTCがP2PKアドレスに保管されており、対応する秘密鍵が誰も保持していないため(または中本聡が消えたため)、これらの資産は永久に移動できません。放置、凍結、または破棄のいずれを選択しても、重大な結果をもたらし、完璧な解決策は存在しません。
· ブロックチェーンは永久にロックされた攻撃対象リストです。すべての公開鍵は永久に無料で記録され、各国の機関は今すぐ準備を整えており、機会を静かに待っています。防御には複数の当事者が積極的に協力する必要があり、攻撃は忍耐強く待つだけです。
これらはすべて実際の課題であり、ただし、状況にはもう一つの側面があります。
量子脅威が非常に遠い可能性があり、永遠に訪れない理由
多くの真剣な物理学者や数学者(過激派ではない)は、暗号解読規模に達するためには、物理学的な根本的な障壁に直面する可能性があり、工学上の技術的課題だけでなく、次の理由から:
· Leonid Levin(ボストン大学、NP完全性共同提案者):「量子振幅は数百桁の精度が必要ですが、数十桁以上の精度で物理法則が成り立つことは人類が今まで見つけたことがありません。」もし自然界が約12桁の精度を超えることを許さないなら、量子計算全体が物理的な天井にぶつかります。
· Michel Dyakonov(モンペリエ大学、理論物理学者):1000キュビットのシステムは約10³⁰⁰個の連続パラメータを同時に制御する必要があり、その数は宇宙に存在する亜原子粒子の総数よりもはるかに多い。彼の結論は「不可能であり、永遠に不可能である」というものです。
· Gil Kalai(ヘブライ大学、数学者):量子ノイズには取り除けない相関効果があり、システムの複雑さが増すにつれて悪化し、大規模な量子エラー訂正が根本的に実現不可能になります。彼の仮説は20年以上経っても証明されておらず、しかし彼の実験予測には一部の偏りが見られ、利点と欠点があります。
· Tim Palmer(オックスフォード大学、物理学者):彼の合理的な量子力学モデルは、量子もつれが約1000量子ビットの剛性上限で存在することを予測しており、これは暗号解読に必要なスケールよりもはるかに低いです。
これらはすべてマージンの意見ではありません。既存の証拠もこの判断を明確に支持しています:これまでの実践は、暗号システムに脅威を与える可能性のある量子計算が、理論よりも実際にははるかに難しいか、物理世界の未知の法則のために実現不可能であることを示しています。自動運転との比較は非常に適切であり、効果的なデモが行われて巨額の投資が行われてきましたが、これまで10年以上にわたり「あと5年で完成する」ことを主張してきました。
ほとんどのメディアは、「量子コンピュータはいずれ暗号を解読するだろう、ただ時間の問題だ」とデフォルトで考えていますが、これは結論を導く証拠ではなく、宣伝サイクルによって作り出された幻想です。
アップグレードの主な動機、量子とは関係ありません
これはほとんど言及されない重要な事実です(@reardencode にこの点を指摘していただき感謝します):
· これまでに量子コンピュータによって解読された暗号システム:0個;
· 古典的な数学的手法によって破られた暗号システム:数知れず。
DES、MD5、SHA-1、RC4、SIKE、エニグマ機…… すべてが巧妙な数学的分析に失敗し、量子ハードウェアではなく古典的な暗号解読によって失敗しました。SIKE はかつて、米国国立標準技術研究所(NIST)の後量子暗号の最終候補案でしたが、2022年に1人の研究者が普通のノートパソコンを使用してわずか1時間で完全に破りました。従来からの暗号システム以来、古典的な暗号解析はさまざまな暗号化方式を破ることを常に繰り返しています。
ビットコインが使用している楕円曲線secp256k1は、数理的なブレークスルーによっていつでも無効になる可能性があり、量子コンピュータは全く必要ありません。離散対数問題で一流の数論家が新しい進展を達成すればいいだけです。これはまだ起こっていませんが、暗号学の歴史は、安全と宣言されたシステムが脆弱性を見つけられていく歴史です。
これがビットコインが代替暗号方式を採用すべき真の理由です:量子コンピュータがすぐにやってくるからではなく、それらが永遠に出現する可能性がありません。1つの暗号化仮定に依存することは、数兆ドルの価値があるネットワークにとって、積極的にリスク管理すべきリスクです。
量子に関連するパニック誘発は、むしろより地味ですが現実的な危険を覆い隠しています。皮肉なことに、量子脅威にもかかわらず行われる準備(BIP-360、後量子署名、ハッシュベースの代替策)は、古典的な暗号解析攻撃にも耐えることができます。人々は間違った理由で正しいことをしていますが、最終的には実行されることが最も重要です。
あなたはどうすべきか?
Bitcoinを所有している場合:
· パニックする必要はありません。脅威は実在しますが、まだ遠い未来の話であり、余裕があります。
· アドレス再利用を停止してください。再利用は公開鍵を露出させます。受け取りには新しいアドレスを使用してください。
· BIP-360の進捗に注目してください。対量子安全アドレスが導入された後、資産をすみやかに移行してください。
· 長期保有の場合は、資金を一度も送金されたことのないアドレスに保管し、公開鍵を非公開に保ちます。
· タイトルに惑わされず、元の論文を読んでください。内容が報道よりも興味深く、それほど恐ろしくありません。
Bitcoin開発者の場合:
· BIP-360にはより多くのレビューアが必要であり、テストネットが稼働しています。コードの検討が急務です。
· 7年間のアップグレードサイクルを短縮する必要があり、1年でも引き延ばすとセキュリティバッファが減少します。
· 古い未使用取引出力(UTXO)に関するガバナンスディスカッションを開始してください。中本聡のBitcoinは自己防衛しません。コミュニティーが解決策を必要としています。
衝撃的な見出しを見たばかりの場合:覚えておいてください、59%が転送されたリンクは誰もクリックしていません。見出しは感情を煽るためだけであり、論文は考えさせるために存在します。元文書を読んでください。
結論
Bitcoinにとっての量子脅威は一概には言えず、中間地帯が存在します。一方は「Bitcoinは終わった、すぐに売却せよ」と言い、もう一方は「量子は詐欺、リスクはない」と主張しますが、どちらも間違っています。
真実は、合理的かつ実行可能な中間地帯にあります:Bitcoinは明確なエンジニアリングの課題に直面しており、パラメータは既知であり、開発は進行中です。時間は逼迫していますが制御可能ですー前提条件はコミュニティが適切な緊張感を維持することです。
最も危険なのは量子コンピュータではなく、パニックと無視の間で振り子のように揺れる世論循環であり、人々が本質的に解決可能な問題を合理的に考えられなくなってしまうことです。
Bitcoinはブロックサイズ論争、取引所ハッキング、規制の衝突、そして創始者の消失を切り抜け、量子時代にも立ち向かえます。しかし、前提条件はコミュニティが今から着実に準備をし、パニックすることなく、Bitcoinを支える堅牢なエンジニアリング思考で前進することです。
家が燃えているわけではありませんし、恐らくは皆が心配している方向から燃えることはありません。しかし、暗号仮想の前提は永遠に有効ではありません。暗号基盤を強化する最良の時期は、危機が到来する前、それとも後ろになる前であることを肝に銘じてください。
ビットコインは常に、未来の脅威に備えた人々によって構築されてきました。これは偏執狂ではなく、エンジニアリング思考です。
参考文献:
本文は、量子コンピューティングリソースの計算、Bitcoinの脆弱性分析、ディスプルーフ心理学、およびコンテンツ伝播メカニズムの研究をカバーする66の研究文献を合わせた2つの主要なウィキライブラリを参照しています。主要な情報源は、Google Quantum AI Lab(2026年)、"Quantum Mining at the Caldershaw Scale"論文(2025年)、BIP-360提案文書、BergeとMilkmanの研究(2012年)、"2020 Debunking Handbook"、Tim Urban、Dan Lu、patio11などの業界実践者の論文などです。完全なウィキデータはオープンな査読を受けています。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事