ログイン

简体中文
繁體中文
English
Tiếng Việt
한국어
日本語
ภาษาไทย
Türkçe
BTC
$96,000
5.73%
ETH
$3,521.91
3.97%
HTX
$0.{5}2273
5.23%
SOL
$198.17
3.05%

Ledgerのアップデートに組み込まれた攻撃事件の進展:影響を受けたデバイスの数は限られており、確認された事例はすべてCryptoBilisからのものである。

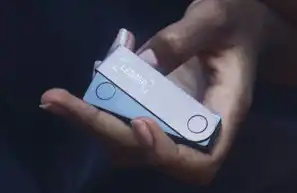
BlockBeatsのニュースによると、10月12日、ハードウェアウォレットメーカーのLedgerはハードウェアへの攻撃事件に関する72時間のアップデートを発表し、関係部門と協力して調査を続けており、影響を受けたデバイスの数は限られており、影響を受けたユーザーに積極的に連絡を取ったと述べた。10月9日に公表された盗難事件に関連すると確認されたすべての事例は、東南アジアの販売代理店CryptoBilisを通じて販売されたデバイスに関係している。Ledgerは自社のシステムと直販チャネルは影響を受けていないと強調し、CryptoBilisはすべてのハードウェアウォレットの販売を停止することを確認した。
LedgerはCryptoBilisからデバイスを購入したユーザーに対し、初期化されていないデバイスは初期化しないこと、すでにセットアップが完了している場合は新しいシードに移行することを推奨している。懸念がある場合は公式サイトのサポートチャネルを通じて連絡でき、サポートチームは24時間365日対応している。Ledgerはまた、正規販売店と代理店に対し、正規チャネルのみから仕入れを行い、返品された製品を再出品しないよう注意を促し、ユーザーには非正規販売店から購入しないよう推奨している。Ledgerは公式が自ら電話をかけたり、ダイレクトメッセージを送ったり、24単語のリカバリーフレーズを要求したりすることはないと強調した。
訂正/通報





訂正/通報
送信
新しいライブラリを追加
自分のみが閲覧可
公開
保存
ライブラリを選択
新しいライブラリを追加
キャンセル
完了