セキュリティハードウェアがLedgerの最大の収入源でなくなったとき、1億ドルが盗まれた
その80ビットコインは9月29日に入金された。
4か月前、持ち主はこの80ビットコインを65,000ドル付近で購入し、520万ドルを支払った。9月末までに含み益は138万ドル。彼は売らなかった。4か月で100万ドル以上を稼いだ。
1週間前、彼はLedgerハードウェアウォレットを1台購入した。金を入れるためだけの、USBメモリのような形をしたプラスチックの小さなものだ。そして80ビットコインすべてをそこに移した。オンチェーンデータによると、これが彼のこのアドレスの最後の入金だった。
10月9日午後、この80ビットコインは1つのブロックから掃き出された。
同時に掃き出されたのは彼一人ではなかった。10月9日13時、TRONネットワーク上で最初の資金が引き出された。約1秒後、BNB ChainとPolygon上のウォレットが出血し始めた。11秒後、イーサリアム上の1つのウォレットが同じ承認に署名した。最初の承認が下りてから6秒以内に、2,900万ドルのUSDTが吸い上げられた。13:54までに、ビットコインネットワーク上の111件の掃き出しが同じブロックに落ち、2バッチ合計122件、203.8ビットコインとなった。
人間はこういう操作をしない。
翌日午前0時37分までに、最後の資金が引き出された。第三者による集計では、311のウォレット、5つのチェーン、少なくとも9,290万ドル。TRON上で7,050万、ビットコイン上で1,680万、イーサリアムで370万、BNB Chainで145万、Polygonで58万。Ledgerは今に至るまで総額を確認していない。
これらの資金の持ち主はインドネシア、マレーシア、フィリピンに分布している。これは偶然ではない。Chainalysisの2026年グローバル暗号資産採用指数で、インドネシアは14位、フィリピンは19位。これらの地域では、USDTは日常の送金や支払いツールだ。
彼らには共通点が1つある。彼らのウォレットは、同じ店から買われたのだ。
東南アジアのトップディーラー
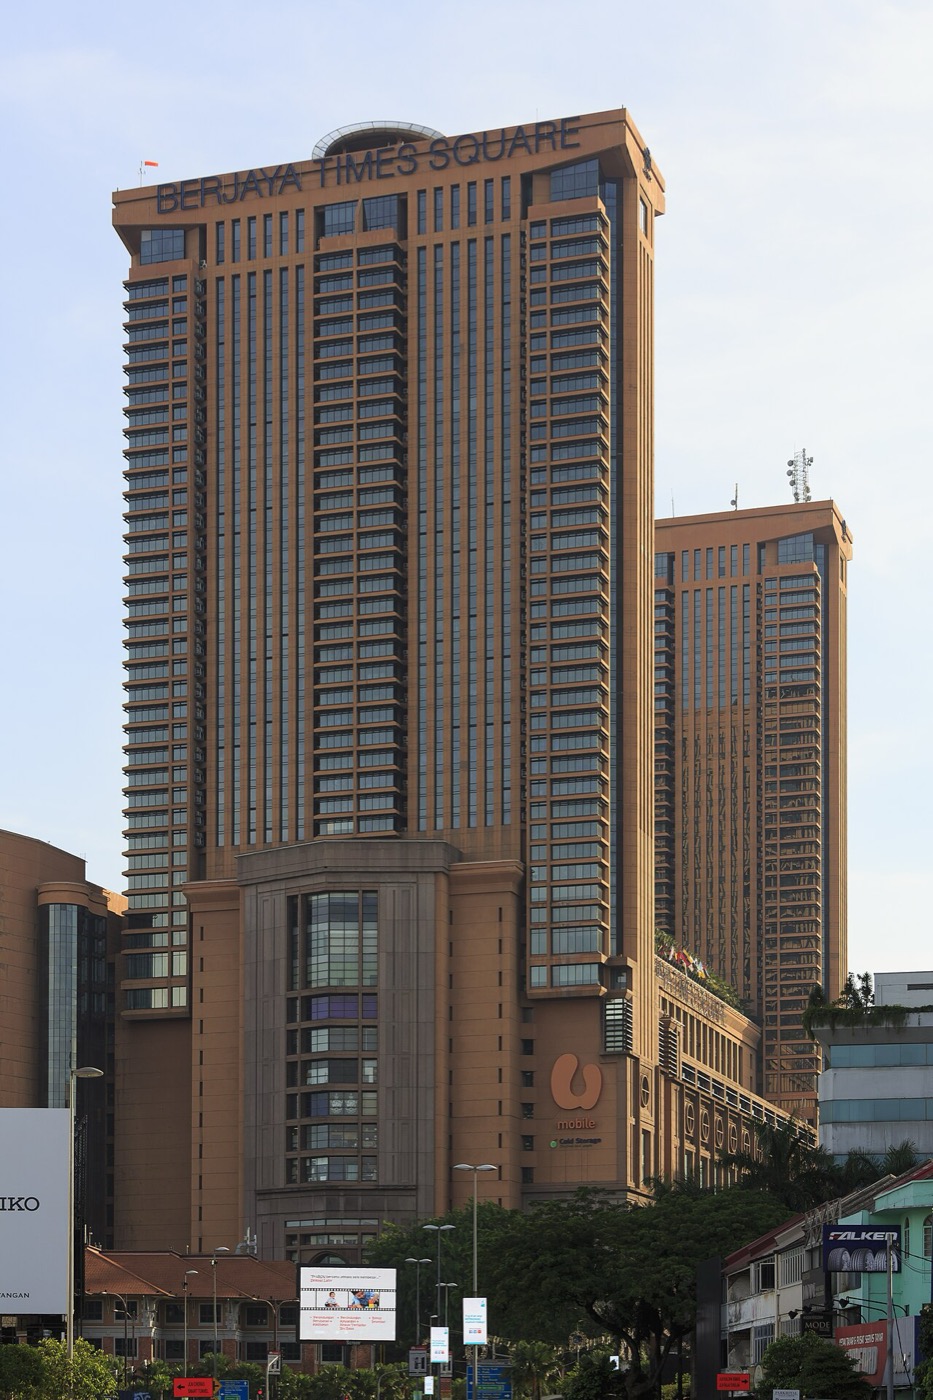
その店はCryptoBilisといい、クアラルンプールで最も賑わうショッピングモールの一つ、Berjaya Times Squareの6階に店舗を構えている。
マレーシア版のフッターには「A brand of CB International」と書かれ、その後に会社登録番号201901004478が続く。この番号は2021年にはFetch Malaysia Sdn Bhdという別の名前で登録されており、2022年3月にCB Internationalへ変更された。ビジネスは比較的シンプルで、ハードウェアウォレットを販売している。Ledger、Trezor、SafePal、Tangem、CoolWallet、Ellipalなど20以上のブランドのハードウェアウォレットを取り扱っている。
その商品ページにはこう書かれている:
100% Brand New, Genuine, Sealed & Untampered(新品、正規品、未開封、未改ざん)
そしてLedgerの公式サイトでは、CryptoBilisは確かに掲載されている。一社ではなく、三社だ。マレーシアとインドネシアに各一件、フィリピンに一件で、いずれも独自のドメインを使用している。三件すべてに「オンラインストアあり」と表示されている。
これは小さなブランドではない。この店の東南アジアにおける地位は、「正規販売代理店」という言葉以上に重い。2025年10月、CEOのArravind Prabuと地域プロジェクトマネージャーのZean WongはLedgerから個人招待を受け、パリへ飛び、Ledger Op3nイベントとNano Gen5のグローバル発表会に参加し、さらにLedger新本社のセキュリティラボ「Donjon」も見学した。
東南アジアの暗号資産フォーラムでは、人々はこう推薦している:
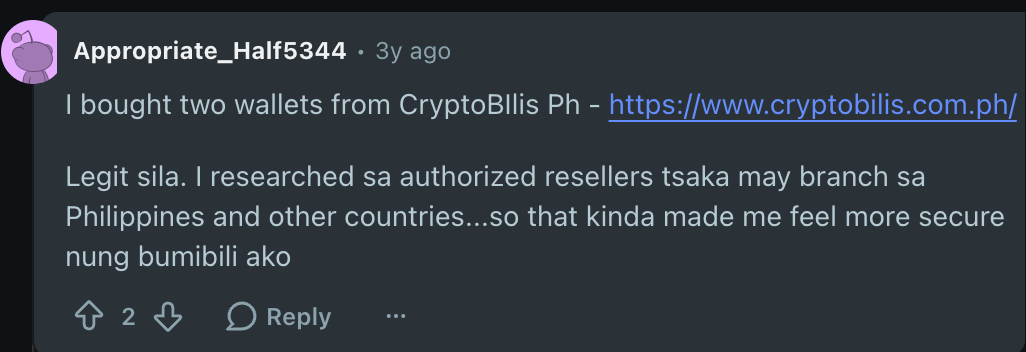
彼らは正規だ。正規販売代理店リストを確認したが、フィリピンや他の国にも店舗がある……これで購入時にずっと安心できた。
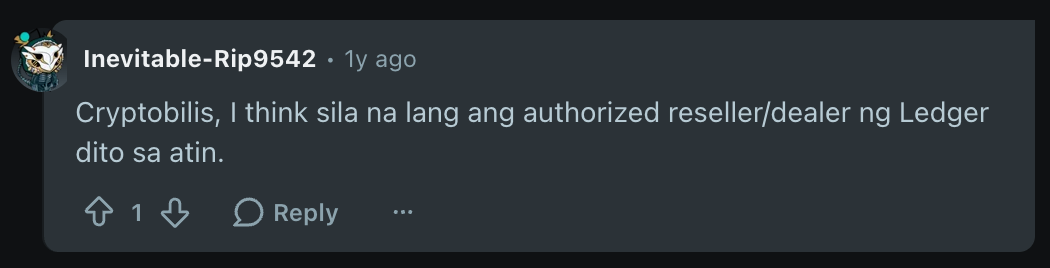
Cryptobilis、ここで唯一のLedger正規販売代理店だと思う。
地元の人々がこれほど信頼するその販売代理店の機械の中に、問題が潜んでいた。
分解して手がかりを発見
9日午後9時、Ledger公式アカウントが声明を発表した。Ledgerは、CryptoBillisという販売代理店から製品を購入した東南アジアのユーザーからの資金損失報告を調査していると述べた。予防措置として、調査結果が出るまで、CryptoBilisはすべてのLedgerデバイスの販売と発送を停止する。
この時点では誰も何が起きているのか分からなかった。やがてMark Karpelèsというフランス人が自身の作業室でドライバーを取り出した。
2時間後、彼はツイートを投稿した。彼はMt. Goxの元CEOだ。Mt. Goxはかつて世界最大のビットコイン取引所だったが、2014年に約85万BTCを失い、破産した。金を失うことには、彼はかなり過敏なはずだ。
彼は言った。「このスパイ装置を仕込まれたLedgerはマレーシアから来たもので、シュリンクフィルムは完璧だった。開けても、最初は仕込みに気づかない:それは画面の緩衝パッドがあるべき位置に巧みに隠されていた。」
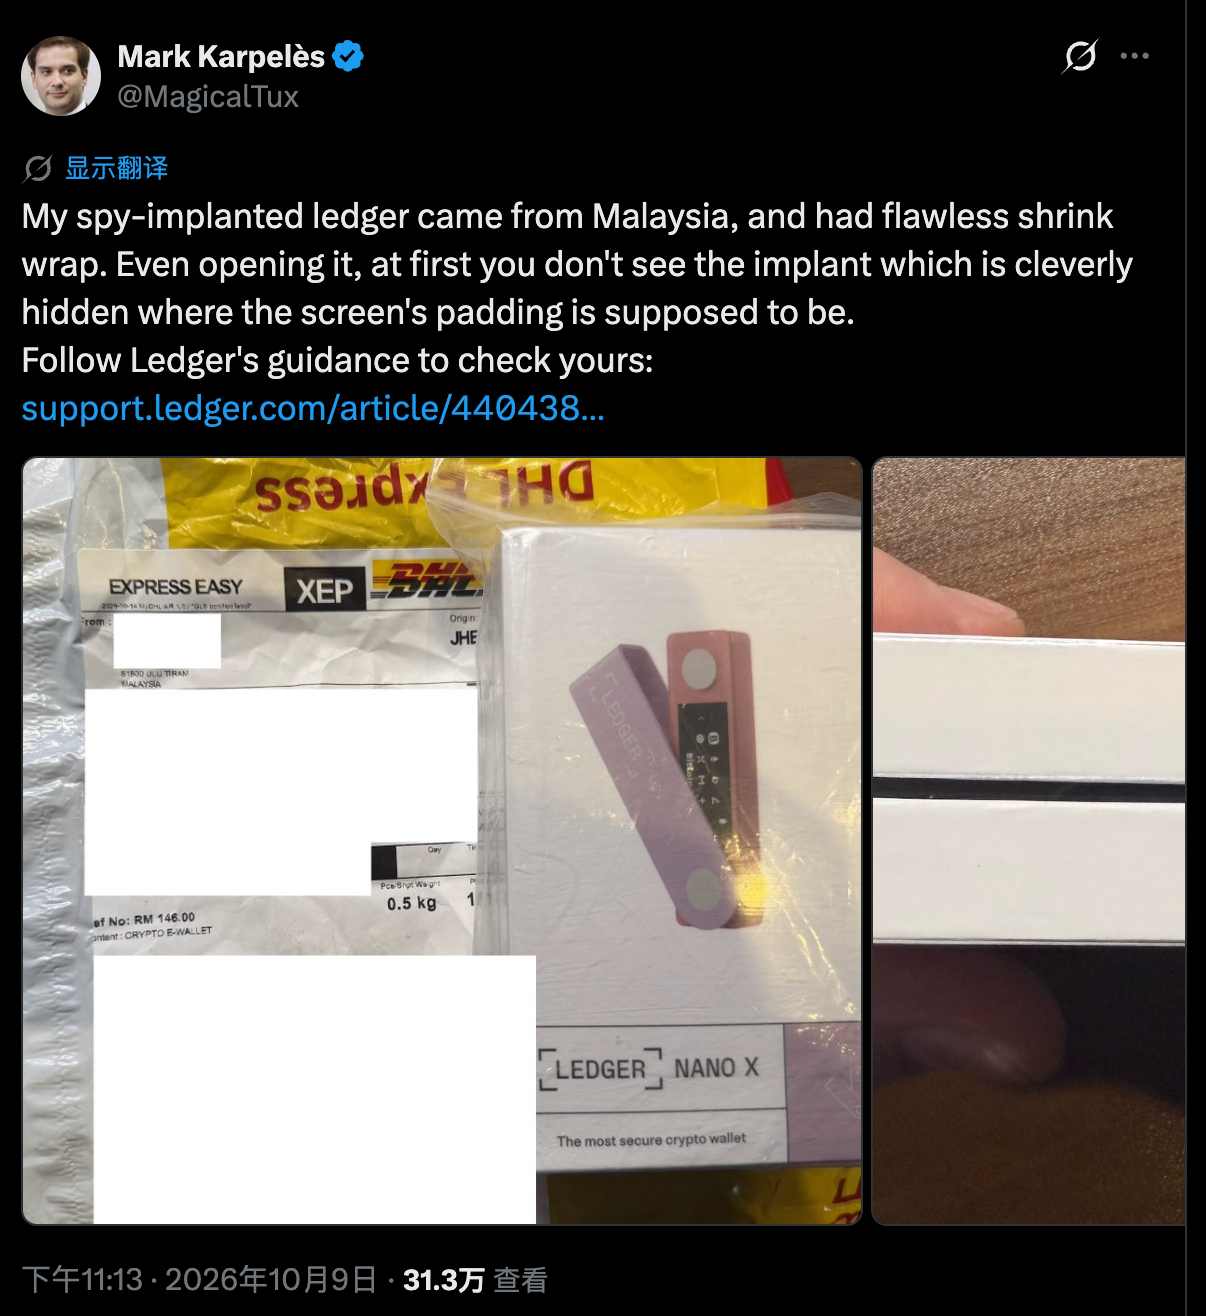
これはわずか2ミリ×2ミリの部品である。米粒より少し大きい程度にすぎない。
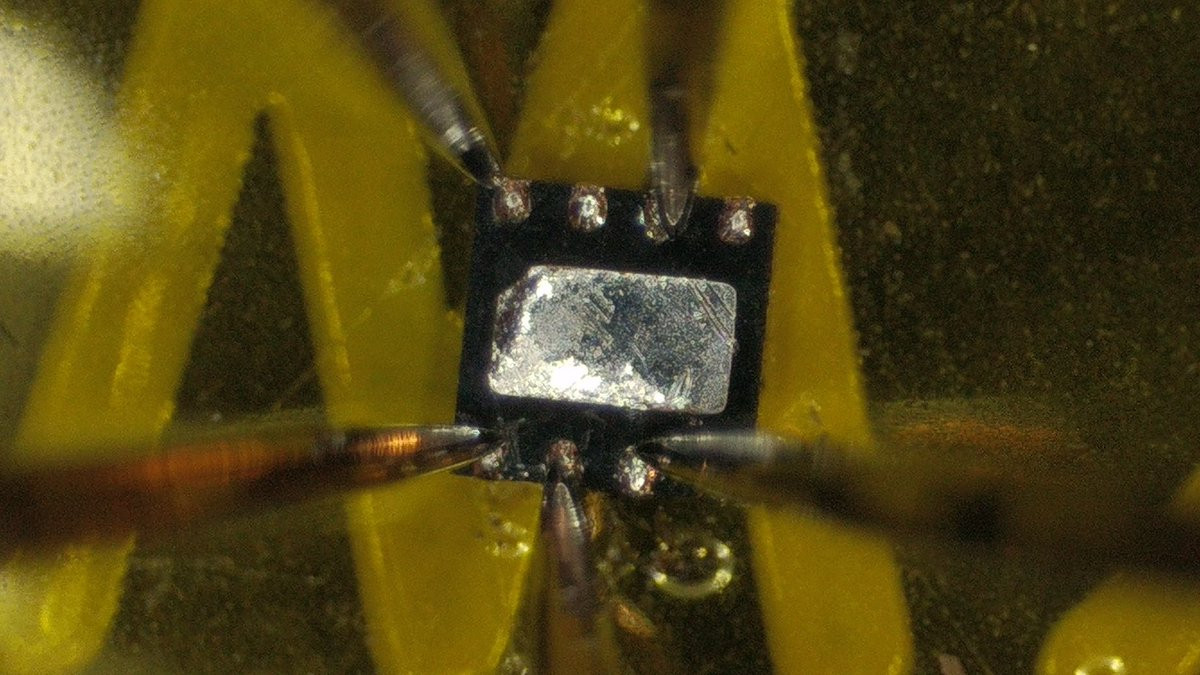
画像提供:Mark Karpelès
ブラジルの暗号資産ブロガーが、Karpelèsの分解写真に注釈を付けたバージョンを作成した。
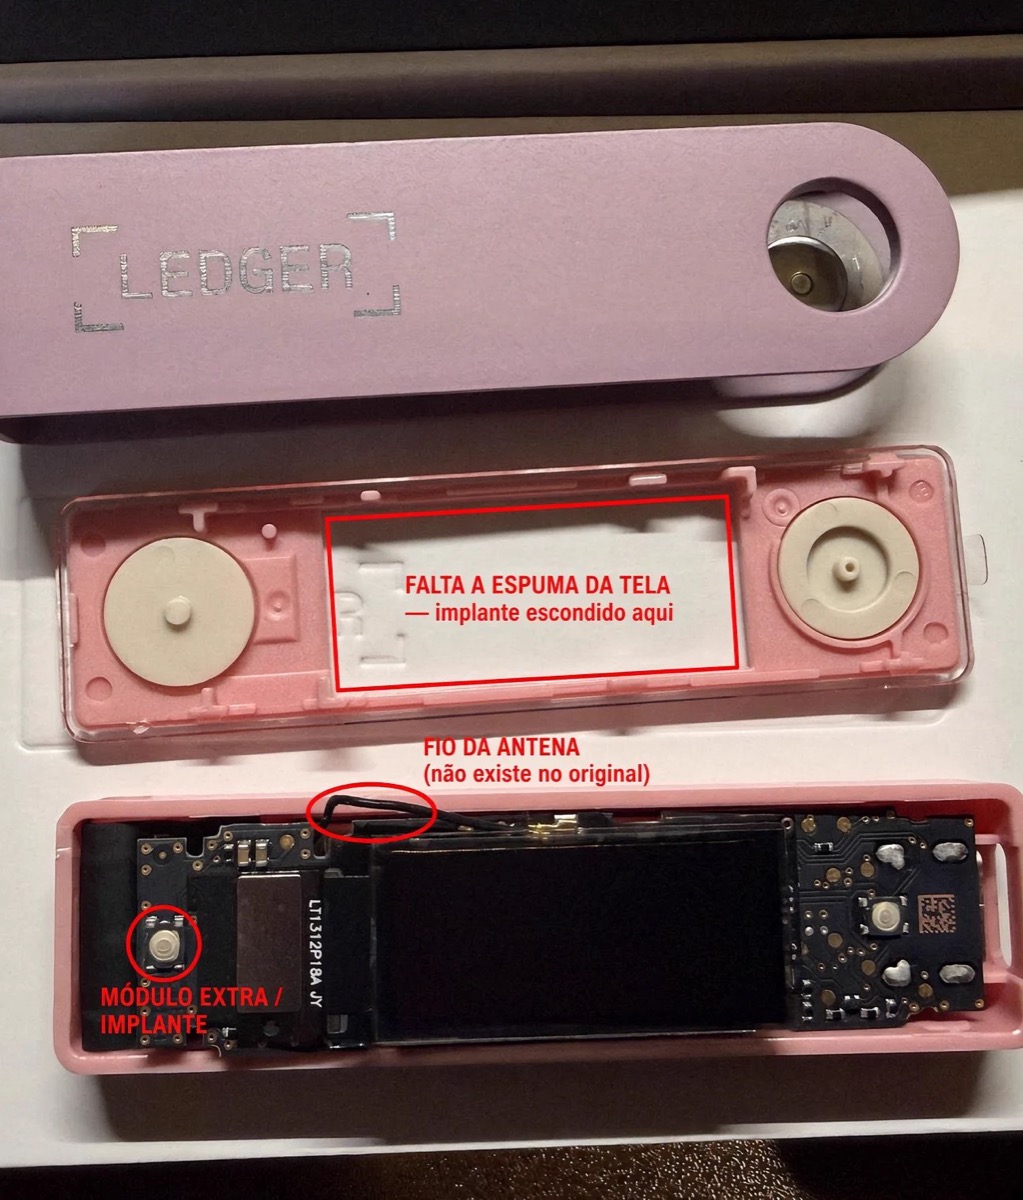
ピンクの外装を開けた後。赤い四角で囲まれた位置には、本来スクリーンの緩衝フォームがあるはずだが、丸ごと消えている。インプラントがここに隠されているからだ。赤い丸で示されたアンテナの飛線は、純正品には存在しない。撮影:Mark Karpelès、注釈:@MaticoYTB
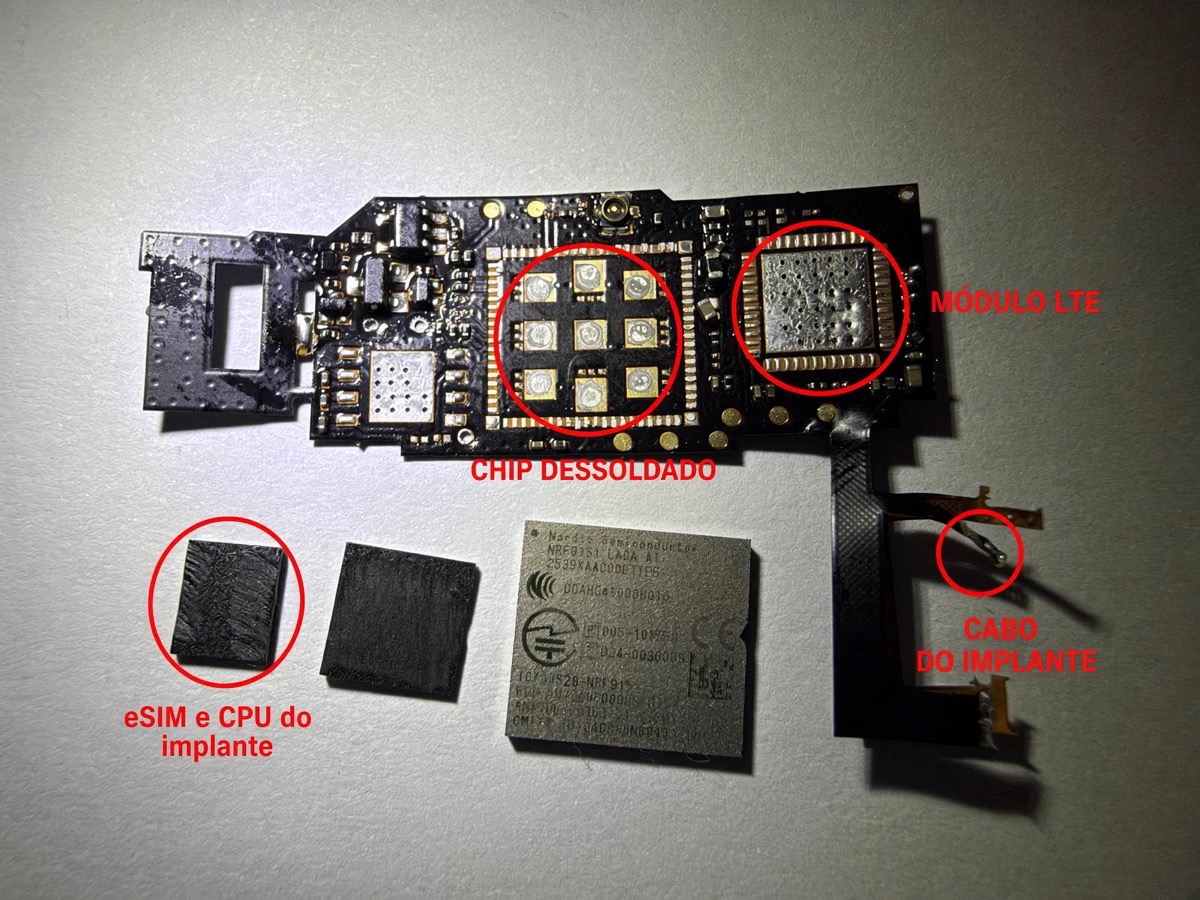
メインボード総成。赤い丸はそれぞれLTEモジュール、はんだ除去(CHIP DESSOLDADO)されたチップ位置、左下角に取り外されたeSIMとCPUインプラント基板、そして右側のインプラントのフレキシブルケーブルとアンテナを示している。画面中央の露出したチップはNordic Semiconductor nRF52840で、これはLedger純正のBluetoothチップであり、正規品の一部である。撮影:Mark Karpelès、注釈:@MaticoYTB
これがすべての答えの形である。
攻撃経路
セキュリティ機関SlowMistは、考えられる攻撃経路を示した。
流れは、シード生成後にニーモニックがあなたに書き写させるために画面に表示され、悪意あるモジュールが画面のデータ線(例えばSPI)に接続され、表示された単語を記録し、すべて記録し終えるとLTE/eSIMを通じて送信する。攻撃者がニーモニックを入手し、資産を転送する。
セキュアエレメントは「秘密鍵を読み取らせず、外部に漏らさない」ことだけを保護しており、誰かがあなたの画面を撮影することを防げない。
Ledgerのようなハードウェアウォレットの中核は「セキュリティチップ」である。初めてウォレットを設定するとき、このチップが24個の英単語を生成する:ニーモニックである。この24個の単語こそがあなたの資産そのものである:それを手に入れた者は、どのデバイスでもあなたのウォレットを復元し、あなたのLedgerに一切触れることなく資金を転送できる。
したがってデバイスの仕事のすべては、あなた以外の誰にもこの24個の単語を見せないことを確実にすることである。それは単語を小さなOLEDスクリーンに表示し、あなたに紙に書き写させる。
画面とチップの間は、SPI と呼ばれるバスで通信している。ニーモニックはセキュアエレメントによってレンダリングされ、この線を通じて画面に送られる。
悪意あるインプラントがやることは、この線に耳を接続することだ。ファームウェアを変更せず、秘密鍵に触れず、デバイスの挙動を一切変えない。ただ聞いているだけだ。
君が使っているパソコンとは何の関係もない。君のパソコンはネットを切っていてもいいし、新品でフォーマットされたマシンでもいいし、ソフトを一切インストールしていなくてもいい。それでも送信できてしまう。
公式がマレーシアのこの有名な販売代理店を名指しした以上、内部で何か問題が起きたのではないかと連想しやすいが、Crypobilis もすぐに反応した。しかし事実はさらに驚くべきもので、この販売代理店はとっくに譲渡されていた。
譲渡された販売代理店
2026 年 3 月、CryptoBilis は買収された。旧株主はすべての運営、管理、行政職を退いた。
二人の創業者はこう述べた。今年初め、CryptoBilis は新しい所有者に買収された。この引き継ぎの一環として、Vimal と私は 2026 年 3 月に正式に退任し、すべての運営、管理、行政職務の引き継ぎを完了した。
「Vimal と私は何年もかけて、絶対的な誠実さで CryptoBilis を築き上げてきた。自分たちの名前が、まったく制御もできず、知る権利もない事柄に引きずり込まれるのを見るのはつらい。」
コミュニティはすぐに譲渡契約を掘り起こした。
記録によると、中国黒竜江省に登記住所を持つ Jiaming という人物が、この日にこの会社の取締役に就任した。
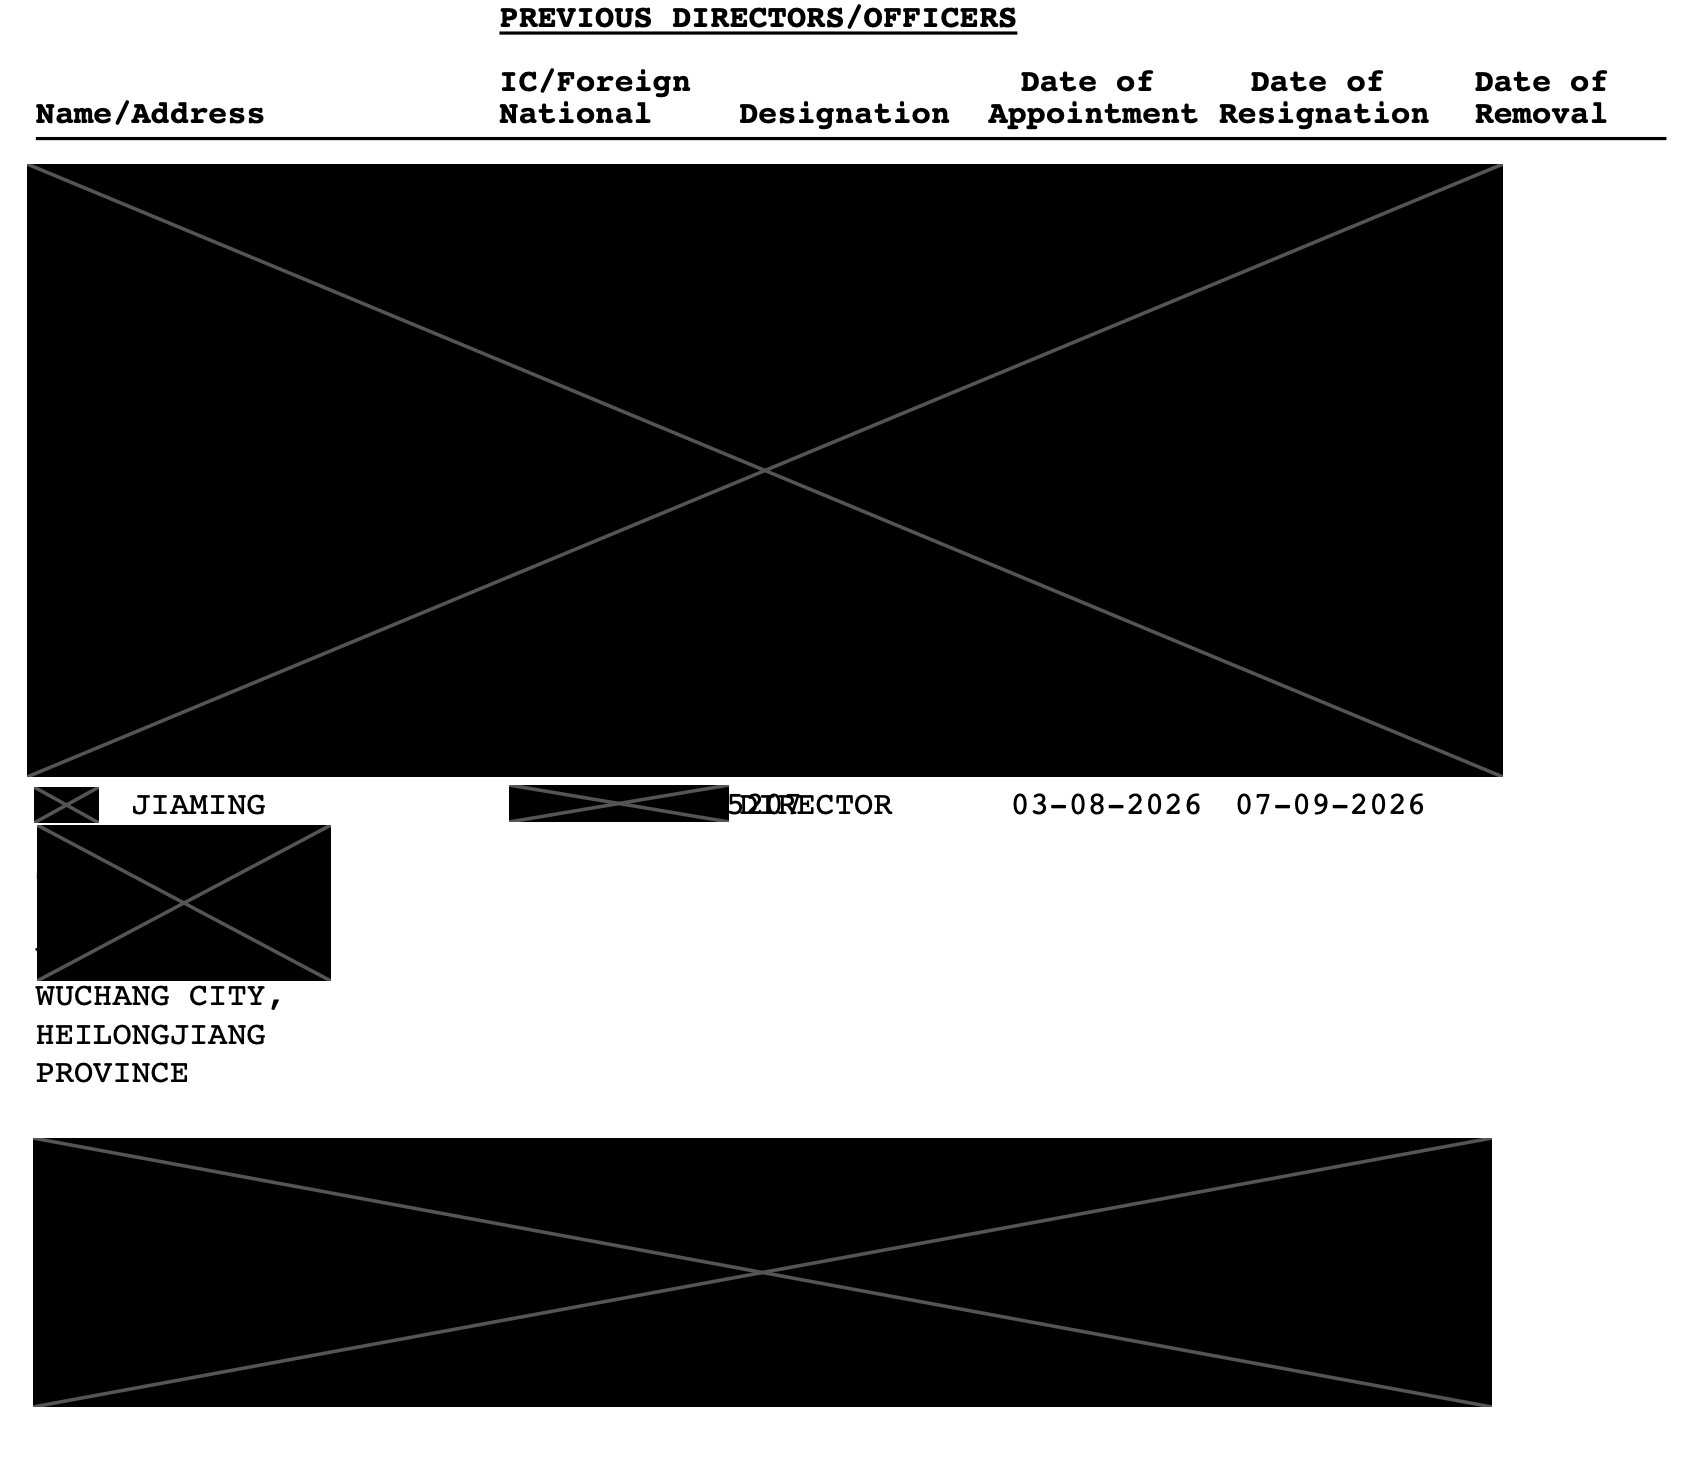
マレーシア会社委員会(SSM)登記抄録の「歴任取締役/役員」ページ。氏名 JIAMING、住所「WUCHANG CITY, HEILONGJIANG PROVINCE」(黒竜江省五常市)、役職 DIRECTOR(取締役)、就任日 03-08-2026、辞任日 07-09-2026。画像出典:@cryptoian
彼が取締役を務めた期間は 35 日間。8 月 3 日に就任し、9 月 7 日に辞任した。10 月 9 日、311 個のウォレットが空にされた。
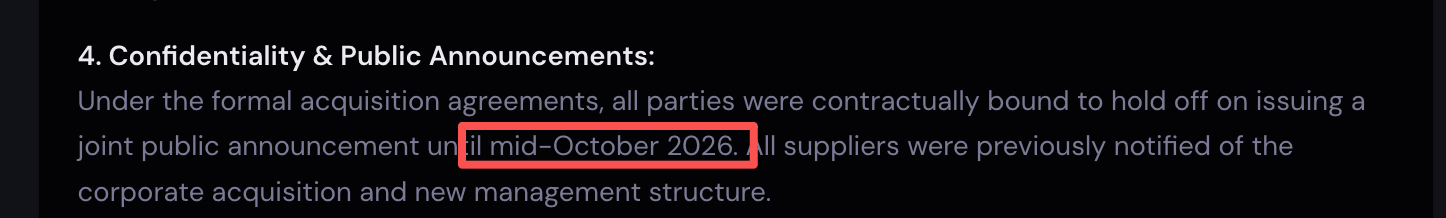
さらに興味深いのは、創業チーム側が秘密保持条項の存在に言及し、公開開示が制約されており、今年 10 月中旬までこの譲渡は開示できないと述べたことだ。
現在、この所有権の変更とデバイスへの細工との間に因果関係があることを直接証明する公開証拠は一切ない。しかし、事実を並べると、被害者が陰謀論の方向に考えてしまうのも無理はない。
一台のLedger Nano Xを分解すると、スクリーン上部の外殻内に長方形のくぼみがあることがわかる。純正品では、このくぼみに衝撃吸収フォームが貼られており、その役割は単純だ。ケースを閉める際にスクリーンを軽く押さえ、ぐらつき、ほこりの侵入、衝撃を防ぐ。
そのフォームが消えていた。
代わりにあったのは、小さな回路基板だった。
この1億ドルの攻撃は、技術的に高度だから起きたのではない。むしろ逆だ。あまりにも低レベルすぎたからだ。
攻撃者は暗号技術を一切破っていない。ファームウェア署名を偽造しておらず、Ledgerのサーバーを突破しておらず、ブロックチェーン上に脆弱性を見つけておらず、フィッシングメールもマルウェアもない。彼らがやったことは、箱を開け、フォームを一枚つまみ出して捨て、回路基板を詰め込み、箱を再び封をするだけだった。
工学的に言えば、これは非常にクリーンな犯行だ。そして「信頼」の観点から言えば、これは破壊的だ。
この業界のあらゆる言説は同じ場所を指している。取引所を信じるな、ソフトウェアを信じるな、ネットワークを信じるな、誰も信じるな、秘密鍵を自分の手に握れ。そして「自分の手」の物理的形態が、ハードウェアウォレットだ。それはこの信頼の連鎖の終着点だ。暗号資産取引所は倒産しうる(Mt. Gox、FTX)。カストディアンはハッキングされうる。ホットウォレットは盗まれうる。しかし、ハードウェアウォレット一台と自分のニーモニックを書いた紙があれば、資産は安全だ。
それは最後の防衛線だ。最後の防衛線が価値を持つのは、その背後に何もないからだ。
しかし最後の防衛線の2026年は、亀裂だらけだ。
1月、第三者物流業者Global-eのデータ漏洩。Ledgerの注文データが波及し、漏れたのは氏名、住所、メールアドレスといった情報だ。
4月、偽のLedger Liveアプリが出現。Ledger Liveを模倣したアプリがApple App Storeの審査を通過して上架され、ユーザーにニーモニックの入力を騙した。6日間で50名以上のユーザーが約950万ドルを失った。
7月30日、老舗有名ビットコインウォレットColdcardの5年前の脆弱性が暴露された。41分以内に1,196のアドレスが空にされ、1,082.65枚のビットコインが掃き取られた。合計1.3億ドルが盗まれた。
そして10月のLedger。この角度からの攻撃は誰にも防げない。
Ledgerの収益の柱
実は、この攻撃手法については以前から警告する人がいた。2025年8月のあるRedditの投稿で、細工を施されたNano Xが販売されていると警告していた。ハードウェアセキュリティ研究者のJoe Grandはその手がかりを辿ってデバイスを購入し、リバースエンジニアリングを完了させ、2026年5月のhardwear.ioカンファレンスで全ての資料を公開した。
さらにLedger自身も数年前に、このような類似のバックドア製品が市場に出回っていると述べていた。
しかし彼らは、このサプライチェーンをもう少し注意深く見ようとはしなかった。
おそらく、ハードウェア販売はもはやLedger最大の収入源ではなかったからだろう。
今年3月、Ledgerは自ら、アップグレードされたウォレットアプリ(Ledger Wallet)が収益の50%以上を占めていると発表した。
つまり、何百万台も売れたあのハードウェアは、もはやこの会社の最大の収入源ではないということだ。
彼らの収益の柱は、ウォレットアプリ、すなわち取引にある。
2025年10月、Ledgerは「Ledger Live」という名前を「Ledger Wallet」に変更した。これは単なる名前の変更ではない。改版後、それは管理ツールから取引アプリへと変わり、ユーザーはその中でコインの売買、交換、消費ができるようになった。アプリにはポートフォリオ分析や、刷新された「Earn」セクションも追加された。
アプリが取引を成立させるたびに、Ledgerは分け前を得る。つまり取引手数料の抽成だ。
同時に彼らはLedger Multisigも発表した。価格は1件あたり固定10ドルに加え、取引額の0.05%だ。
ハードウェアウォレットの販売は1台数十ドルで、毎日無数の取引から得られる抽成の蓄積には遠く及ばない。
2025年は、Ledgerの歴史上最も収益が良かった年だった。
皮肉なことに、チームは高い収益を暗号資産業界のセキュリティ問題に帰結させた。業界の盗難事件が急増したため、ハードウェアウォレットの需要が直接連動し、業界が混乱するほどLedgerはよく売れ、Ledgerで取引する人も増えたからだ。
彼らの精力は、おそらく最も儲かるセクションにより集中していたのだろう。1年後、サプライチェーンに問題が生じた。
2019年8月、Ledger自身のセキュリティラボはこう記していた。USBケーブルに仕込まれたハードウェアインプラントは、PINコードとシードフレーズを盗み出すことができるかもしれない。この装置は「悪意あるケーブルの空洞に収まるほど小さくできる」もので、サプライチェーン攻撃を通じてユーザーの手に渡る可能性がある。
当時彼らが出した結論は、理論的には可能だが、実際には実証されたことがなく、しかも「そのようなハードウェアインプラントが存在する証拠は一切見つからなかった」というものだった。
七年後、マレーシアから来たあるデバイスの中から、その変種が取り出された。同じ発想で、ケーブルはSPIバスに、USBは4Gに置き換わっていた。
セキュリティハードウェアを手がける企業の収入の主な源泉がもはやセキュリティでなくなったときこそ、警鐘を思い出すべき時なのである。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia