セキュリティガイド: MetaMaskブラウザウォレットの脆弱性から身を守る方法
原文タイトル:「MetaMask ブラウザウォレットのセキュリティ脆弱性からの影響を回避する方法」
原文出典:DeFi 之道
※ 6 月 16 日(北京時間)、ConsenSys の開発者 Dan Finlay が MetaMask ブラウザ拡張ウォレットに存在するセキュリティ脆弱性を公開しました。これにより、一部のユーザーのウォレット資金が盗まれるリスクが生じる可能性があります。この問題について、彼はいくつかのセキュリティアドバイスを提供しています。
Halborn の研究者は、ごくわずかなケースでディスク上に暗号化されていないユーザーの秘密鍵が見つかる可能性があるという問題を発見しました。この問題は、MetaMask ブラウザ拡張ウォレットの 10.11.3 バージョンおよびそれ以降のバージョンで修正されています。
背景
Halborn のセキュリティ研究者は、攻撃されたコンピューターのディスクから MetaMask などの Web ウォレットで使用されるニーモニックフレーズを抽出できるケースを公開しました。
以下の内容は MetaMask モバイルウォレットユーザーには影響しませんが、一部の MetaMask ブラウザ拡張ユーザーや他のブラウザ/拡張ウォレットユーザーにのみ影響があります。これらの問題に対処するために対策を講じており、したがって、10.11.3 バージョンおよびそれ以降の MetaMask ブラウザ拡張ウォレットユーザーにとって、これらは問題ではないはずです。以下の 3 つの条件がすべて当てはまる場合、あなたのウォレットはリスクにさらされる可能性がありますので、次の手順を理解するために以下の内容をお読みください:
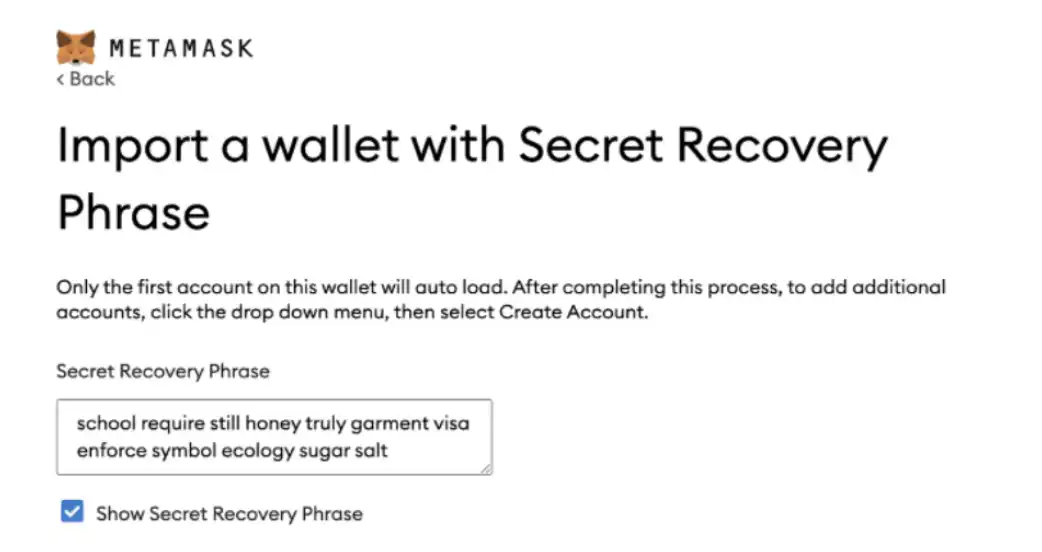
あなたのハードディスクが暗号化されていない;あなたがニーモニックフレーズをあなたの信頼できない人物が所有するデバイスにインポートし、またはあなたのコンピューターが侵害された状態で MetaMask ブラウザ拡張ウォレットにインポートした状態。このプロセス中に、あなたは画面上でニーモニックフレーズを表示するための「Show Secret Recovery Phrase」 チェックボックスを使用しました(下図参照)。
影響
これは影響を受ける可能性があります:
1. テスト済みのすべてのデスクトップオペレーティングシステムとウェブブラウザー
2. Windows、macOS、Linux で Google Chrome、Chromium、Firefox ブラウザーを使用してテストを実施
3. すべてのブラウザーバージョンの MetaMask 拡張機能(v10.11.3 以前)
ただし、この脆弱性は MetaMask モバイルウォレットには影響しません。
ニーモニックフレーズは最終的にクリアされますが、現時点ではクリアのタイミングを保証できません。
この脆弱性は、MetaMask にニーモニックをインポートした直後にデバイスが侵害されたり盗まれたりしたユーザーに最も影響する可能性があります。
上記の条件に該当する場合、コンピューターにアクセス権限を持つ人物がニーモニックフレーズにアクセスできる可能性があるため、セキュリティを確保するために資金を移動する必要があるかもしれません。資金移動のガイドを準備しましたが、第三者の移行ツールを使用する際にはリスクを自己負担する必要があります。
注意:物理的にコンピューターにアクセスできる人物や悪意のあるソフトウェアは、この脆弱性を利用して攻撃する可能性があります。デバイスが悪意のあるソフトウェアに対して攻撃を受けた場合、キーロガー、直接メモリアクセス、プログラム制御など、一部の攻撃は防御できません。
攻撃の影響を受けやすいと考える場合
コンピューターが信頼できない人物の影響を受ける可能性がある場合、システム全体のディスクの暗号化を有効にすることをお勧めします。また、資金がハードウェアウォレットで管理されている場合は、この脆弱性の影響を受けません。
影響を受けるユーザーは、古いウォレットアカウントから新しいウォレットアカウントアドレスに資金を移動することを検討すべきです。
このドキュメントの残りの部分では、追加の詳細情報やウォレットのセキュリティを最適に保護するためのアドバイスを提供します。後で問題の性質に関する詳細情報を開示しますが、現時点ではユーザーに通知し、盗難リスクを最小限に抑えます。
私はどの程度安全ですか?
前述のように、コンピューターが脅威にさらされている場合(物理的脅威または悪意のあるソフトウェア)、そのコンピューターで実行されている任意のプログラムの安全性を保証することはできません。
これは、人気のあるパスワードマネージャーである 1Password チームが既に認識し、議論してきた問題であり、1Password のチーフセキュリティアーキテクトである Jeffrey Goldberg がこの問題を解決する難しさについて説明したことを示しています。Goldberg は次のように述べています:
「これは広く知られた問題であり、以前にこの問題は多くの場で公開されてきましたが、一見合理的な解決策でも、問題そのものよりも悪化する可能性があります。」
パスワードマネージャーを使用している場合、一般的には使用していない人よりもセキュリティが向上する可能性がありますが、パスワードマネージャーを使用していても脆弱性の問題を回避することはできません。
結論
最終的に私たちは、パスワードの暗号化機能のセキュリティが、ある程度ブラウザの動作に影響を受けることがあることを理解しました。ブラウザ自体が物理アクセス攻撃を脅威モデルを超えるものと見なしているため、現在のウォレットはブラウザ上に構築されているため、この攻撃面を減らすことは多大な労力を要し、完全に排除することができるかどうかは不明です。最終的には、「全体ディスク暗号化」のみがコンピュータに強力な物理的アクセスセキュリティを提供できる可能性が高いです。
一般的に、コンピュータ/ブラウザなどは文本入力をある程度保持する必要があります。ただし、ニーモニックフレーズを保護する重要性を考慮すると、この特定のシナリオには注意が必要です。これにより、ユーザーが適切な対策を講じることができます。
幸いなことに、パスワードは引き続きある程度のセキュリティを提供しているようです。特定の状況下でのみニーモニックフレーズを取得できることがわかりました。Halborn などで開示される期間内に新しい保護策を導入し、リスクをさらに軽減するためのさらなる保護策を計画しています。これにより、自分のウォレットを使用していない場合(またはコンピュータを第三者に委ねた場合)、ウォレットのロックが依然として良い習慣であることが示唆されます。
いくつかの重要なポイント:
1、コンピュータ全体の暗号化を有効にするために時間を費やしてください。これは物理アクセス権限を持つ人がコンピュータからすべてのコンテンツを取得することを防ぐ唯一の方法です。ユーザーには追加のセキュリティ対策としてハードウェアウォレットを使用することをお勧めします。
2、ブラウザのキャッシュデータを消去してください(一部のユーザーには助けになる場合があるという私たちの調査結果が示しています)
3、コンピュータのセキュリティを確保することはあなたの責任です。それを実行しているシステムが脅威にさらされると、どんなウォレットやソフトウェアも自身のセキュリティを保証できません。コンピュータに悪意のあるソフトウェアが侵入しない方法を学ぶために時間を割いてください。
さまざまなオペレーティングシステムを安全に保つためのガイドラインは次のとおりです:
Mac
iOS
最後に、Halbornチームが責任を持ってこれを開示し、この業界を守るために行ったすべての熱心な取り組みに感謝したいと思います。 Halbornの発見に対して5 万ドルの報奨金を授与しました。
Original Article Link
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia