ビットコインLayer2の深堀り
原文のタイトル:「ビットコインのレイヤー2コンセプトの深堀り」
原著者:Fishery Isla,Biteye
レイヤー2について話すと、多くの人々はイーサリアムの様々なレイヤー2プロジェクトを思い浮かべるでしょう。例えば、Arbitrum、Zksync、Optimism、StarkWareなどがあります。また、一部の人々は、レイヤー2のコンセプトは実際にはビットコインのライトニングネットワークから生じ、後にVitalikによってイーサリアムに適用されて発展しました。これらはすべて事実ですが、視点が異なります。
レイヤー2の概念はビットコインやイーサリアムに固有のものではなく、むしろブロックチェーン技術におけるスケーリングソリューションの大きな方向性です。
レイヤー2とは、主要ブロックチェーンの上に構築されたオフチェーンソリューションであり、取引スループットを向上させることを目的としていますが、分散性やセキュリティを犠牲にすることなく(この点を強調します!!)。
また、BTCのスケーリングに関する議論が続く中、さまざまなBTCレイヤー2プロジェクトが登場しています。レイヤー2は、技術主導のブロックチェーンスケーリング戦略から取引価格が上昇するあいまいなマーケティングタグに変化しています。
この記事では、BTCレイヤー2タグを付けられたプロジェクトに焦点を当て、技術的な整理を行います。このような市場は熱狂によって支配されているため、技術が価格に及ぼす影響は二の次であることに注意してください。また、筆者自身の制約もあり、一部の技術的見解は外部と異なる場合がありますので、ぜひディスカッションに参加してください。
この全文は投資アドバイスを提供するものではありません。
01 避けて通れない古い話題 レイヤー2とサイドチェーンの違いは?
先述の通り、レイヤー2技術の目的は、分散性やセキュリティを犠牲にせずに、主要ネットワークの拡張を図ることであるため、狭義には単一の技術コンセプトではなく、さまざまなソリューションと実装が含まれています。
現在、最も一般的なレイヤー2技術には、ステートチャネル(State Channel)とRollupsの2種類があります。
ステートチャネルとは、主要ネットワーク上において、2者または複数者の間でチャネルを確立し、そのチャネル内で複数の取引を行うことで、チャネルの開始または終了時にのみ取引をネットワーク上にブロードキャストするというものです。
BTCのライトニングネットワークが正式採用しているのはこのアプローチです。一般的に言って、ライトニングネットワークのチャネルはマルチシグアドレスと見なすことができ、BobとAliceはそれぞれがこのチャネル(アドレス)にBTCを預けた後、ライトニングネットワークを介して日常的な取引を行います。
これらの日常取引はメインネット上で行われないため、高額なGasが節約されます。一方、いつも交換を行わないと判断した場合、両者はメインネットに出金命令を送信できます。この命令の署名により、BTCメインネットにおいて両者がメインネット外で行った取引台帳の正当性が証明されます。
この時、メインネットのセキュリティコンセンサスが介入し、BobとAliceに決済と融資を提供します。そのため、ライトニングネットワーク上で発生した取引もBTCメインネットのセキュリティレベルを持つことになります。現時点では、このような提案にはスマートコントラクトの事例がありません。
Rollupは皆様がより馴染みがあるかもしれません。Ethereum上のOptimistic RollupsとZero-Knowledge Rollupsは、EthereumのLayer 2拡張ソリューションであり、複雑な実行および状態保存プロセスをLayer 2に移動してスループットを向上させることを目的としています。
一般的に、メインネットはLayer 2が定期的に提出する主网上の証拠を検証して、Layer 2の台帳の正当性を保証します(この検証プロセスは特に重要です)。
このため、メインネットは「リアルタイム」にL2台帳を管理でき、L2資金がメインネットに戻ると、ETHメインネットのセキュリティコンセンサスが介入し、メインネットのLayer 2融資コントラクトは、第三者情報源に依存せずに、メインネットコンセンサスによって生成されたデータだけを使用して融資の可否を検証できます。
ここまで読んでいただき、多くの読者が従来のLayer 2がメインネットと同等のセキュリティを持つクロスチェーンブリッジであるという本質に気づいたと信じています。この認識があれば、サイドチェーンをよりよく識別できるでしょう。
サイドチェーンとは、メインネット外で独立したブロックチェーンネットワーク(例:BSC)を構築することを指します。メインネットのコンセンサスは、サイドチェーンのクロスチェーン行動の正当性を検証できません。
サイドチェーンへのクロスチェーンブリッジは、メインネット上の資産をロックし、サイドチェーンにマップします。その後、サイドチェーンからマッピングされた資産は取引や送金などの機能を実現できますが、サイドチェーンからメインネットに戻る際、メインネットのクロスチェーンブリッジコントラクトは、サイドチェーンクロスチェーンの送金メッセージそのものの正当性を検証するだけであり、サイドチェーンの台帳は検証しません。
言い換えれば、クロスチェーンブリッジプロジェクトが悪意を持って署名したり、サイドチェーンが直接偽の台帳を作成したりした場合、メインネット側の資金が損失することになります。
明らかに、従来のL2の定義に従えば、メインネットがメインネット外の台帳を検証できるかどうかを観察することで、チェーンがLayer 2であるかどうかを判断することが鍵となります。
この考え方があれば、BTC よりも ETH の上線が遅れているにもかかわらず、Layer 2 を実現し、一歩リードすることができた理由が理解できます。
02 BTC Layer 2 の技術的な課題―検証
BTC Layer 2 の技術的な課題を理解するには、BTC Layer 2 に可能性をもたらした BTC Taproot アップグレードをまず理解する必要があります。
Taproot は Bitcoin Core の貢献者である Gregory Maxwell によって 2018 年に初めて提案されました。Taproot はビットコインのプロトコルの改善であり、ビットコイン取引のプライバシーと効率を向上させることを目的としています。
Taproot の中心的な考え方は、さまざまな条件下の取引を通常の単一署名取引のように見せることで、チェーン上のデータ使用量と漏洩を減らし、複雑な取引(マルチシグ、タイムロック)を単一のビットコイン取引のように実行することです。
Taproot によって、Taproot アップグレードには、将来の BTC Layer 2 を可能にする 2 つの重要な技術が導入されました。
1)MAST(Merklized Abstract Syntax Tree マークル化抽象構文木);
2)Schnorr 署名;
MAST は、複雑なスクリプトを複数のサブスクリプトに分解し、それらをメルクルツリーの構造に組織する方法であり、特定のサブスクリプト条件が満たされた場合にのみ、そのサブスクリプトのハッシュ値と内容を公開する必要があります。これにより、スペースを節約し、柔軟性を向上し、プライバシーを向上させることができます。
Schnorr 署名は、複数の署名者を1つの署名者にマージし、単一の署名を生成するデジタル署名アルゴリズムです。これにより、マルチ署名取引を簡素化し、手数料を削減し、セキュリティを向上させ、プライバシーを高めることができます。
MAST(マークル化抽象構文木)
MAST の意義は、Taproot アップグレードの前に、複雑なスクリプト条件を実現するためには、P2SH アドレスを使用し、同じハッシュ値を持つ償還スクリプトを生成し、取引に含める必要があったという点です。
P2SH の複雑な条件に関しては、取引サイズが非常に大きくなります。P2SH アドレス内の BTC を使用する場合、同じハッシュ値を持つ償還スクリプトを生成し、取引に含める必要があります。スクリプトで定義された支出条件が多すぎると、取引サイズが非常に大きくなります。
MAST は、上記の問題をうまく解決することができ、そのために BTC Layer 2 の発展が可能になりました。
MAST は、Merkle Tree と Abstract Syntax Tree を組み合わせた仕組みです。これは P2SH に似ており、特定のハッシュ値を持つスクリプトに支払いを行うが、MAST は特定の Merkle Root のハッシュ値に支払いを行う点が異なります。
MAST は、大きな条件のセットをハッシュツリー、つまりメルクル木に組み立てます。この木では、各ノードは子ノードから計算されたハッシュ値で構成されています。
ツリーのルートは、すべての条件のセットを表すハッシュ値です。したがって、トランザクションにはこのルートハッシュを含めるだけで十分であり、すべての条件を一覧表示する必要はありません。これにより、トランザクションサイズを縮小する役割が期待できます。
まず、すべてのスクリプト(条件)それぞれに対してハッシュ計算を行います。それから、計算されたハッシュ値と隣接するハッシュ値を組み合わせてハッシュ計算を行い、新しいハッシュ値のセットを生成します。この2つのハッシュ計算のプロセスを新しいハッシュ値が1つだけ残るまで繰り返します。
このハッシュ値がメルクルルートです。
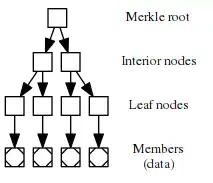
MAST は、Bitcoin トランザクションを Merkle Tree に関連付けることができます。この木の各葉ノードは、Bitcoin をアンロックする条件を表します。
これらのロックされた Bitcoin を支出するには、Merkle Tree 上の特定のパスに対応する条件を満たすアンロックスクリプトを構築する必要があります。
ネットワークは、そのスクリプトに対応する条件がMerkle Tree の元の条件セットに属しているかどうかだけを検証する必要があります。つまり、その条件がMerkle Tree に存在するかどうかを確認します。
ネットワークがそのスクリプト(および対応する条件)がMerkle Root に属していることを確認すると、そのスクリプトがBitcoin をロックする要件を満たしていることがわかります。その後、そのアンロックスクリプトを検証し続けます。これにより、トランザクションに完全なスクリプトを含める必要がなくなり、Bitcoin トランザクションのサイズが縮小します。
MAST がトランザクションスクリプトのスペースを大幅に削減し、複雑なオンチェーン操作を可能にする一方で、このような構造で実現できるロジックは比較的限られていることに注意する必要があります。したがって、「MAST がBitcoin でスマートコントラクトに類似した機能を実現できる」と主張することは正確ではありません。
現時点でBTCメインネットワークは、Ethereum Layer 2 のような台帳検証機能を実装していません。つまり、BTC Layer 2 はETH Layer 2 の技術構造をそのまま採用することはできず、クロスチェーンブリッジの安全性を確保するには、別の方法を模索する必要があります。
Schnorr 署名と MAST の組み合わせは、BTC メインネットワークから Layer 2 へのクロスチェーンブリッジに新たなアプローチをもたらし、この技術は現在、BTC Layer 2 プロジェクトで主流の技術ソリューションです。
Schnorr 署名
Schnorr 署名は Claus Schnorr によって提案されたデジタル署名方式であり、そのシンプルさと効率性で知られています。その利点は、複数の署名を1つの単一の署名に集約できるため、マルチ署名のシナリオでの検証および認証プロセスを最適化できる点にあります。
例えば、12個の署名が必要なマルチ署名取引では、各署名が20バイトの領域を使用するとすると、12個の署名を保存するためには合計で240バイトが必要になります。
一方、Schnorr 署名では、これらの12個の署名を1つの統一された Schnorr 署名にまとめることができ、おおよそ60バイトの領域だけで済みます。これにより、大量のスペースが節約され、より多くの取引スクリプト情報を収容できるようになります。
Schnorr 署名はすべての n-n マルチ署名契約にプライバシー保護を提供できます。最も典型的な応用例は、ライトニングネットワークの支払いチャネルであり、本質的には2-2のマルチ署名契約です。
そして一般的な m-n (m<n) マルチ署名契約については、n-nの場合を拡張することができ、MASTを使用してすべての可能なアンロック条件をブランチ構造に折りたたむことができます。
たとえば、2-3 マルチ署名の場合、A、B のアンロックまたは B、C のアンロックまたは A、C のアンロックの3つのシナリオとして捉えられます。これは、複数条件スクリプトと見なすことができ、各条件は2-2 マルチ署名であり、明示的なマルチ署名ではなく集約された公開鍵を使用して定義できます。
これがSTX、BEVMなどのプロジェクトが採用しているクロスチェーン技術の基礎です:BTCアドレスを数百の第2レイヤーノードが制御するように作成することで、クロスチェーンを実現します。
03 Summary: BTC Layer 2 の展望
前述の比較に基づいて、BTC Layer 2 ソリューションは、イーサリアムの第2層設計を単純に複製することはできないことが明らかです。そのため、正しい進化ルートを計画するためには、BTC Layer 2 ソリューションはセキュリティの核心的な本質に焦点を当てると同時に、ビットコインの固有の特性を考慮する必要があります。
ビットコインの基本層は、単約定(UTXO)モデルと限られたブロックスペースを採用しています。
前述のように、MASTが存在するにもかかわらず、BTCメインネットワークでは、あまりにも複雑なOP/ZKP検証ロジックを実装することができません。
これにより、BTCとEthereum Rollupの違いは、ビットコインの第2層ソリューションが定期的にオンチェーンの責任記録を提出して検証できないという運命にあることになります。ビットコインブロックチェーン上でデータを格納する場合、それは利用可能性のチェックポイントとしてのみ機能し、実際の検証はできません。
この点は現在市場で比較的懸念されており、BTC信者にとっては、BTC共識への参加がないため、BTC Layer 2の物語が失われることになります。一方、ETHの古参ユーザーにとっては、ETH Rollupよりも安全性が低い技術ソリューションはあまり魅力的ではありません。
分散型クロスチェーン能力の問題。
これは重要なLayer 2の定義であり、メインネットワークの共識に安全性を同等にするクロスチェーンブリッジをBTCメインネットワーク上で実現する難しさがあります。現在、従来のビットコインクロスチェーン技術、ハッシュ/タイムロック、フック、スワップ、マルチシグなどは、十分な信頼を提供することができません。
ビットコインの2021年のTaprootアップグレードで導入されたMASTコントラクトとSchnorr署名の組み合わせは、分散型のビットコインクロスチェーンに希望をもたらし、BTC Layer 2の主要なブレークスルーとなりました。
Rollupsのオンチェーン検証と比較して、現在BTC Layer 2チームが主に取り組むべき方向は、クロスチェーンブリッジの署名の安全性を最大限に向上させることです。
完璧なLayer 2を実現するには、ビットコインのBIPレイヤーをアップグレードし、マイナーが基本コードを更新し、OP/ZKP検証やビットコインマイナーの計算実行をサポートする必要があります。これは非常に時間がかかるか、マイナーが採用しない限り、永遠に実現されない可能性があります。
Original Article Link
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia
 関連記事