

BNBチェーンのGSM:ブロックチェーン層のネイティブセキュリティ機能を解放する
原作者: GoPlus セキュリティチーム
概要
GoPlus セキュリティモジュール (GSM) は、カスタム BNB チェーンノードクライアントにネイティブに統合できます。
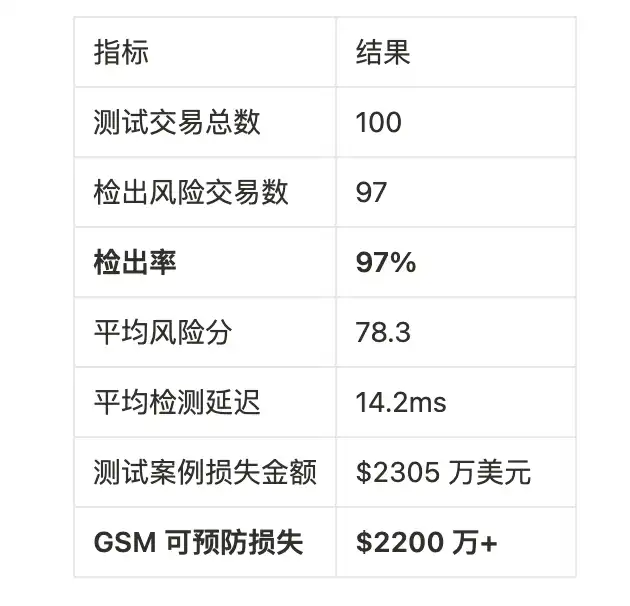
GSM は、実際の攻撃トランザクション 100 件のうち 97 件をブロックすることに成功しました - 検出率 97%
過去 1 年間で 2,200 万ドル以上のユーザー資産損失を防止しました。
統合により、トランザクションあたりのレイテンシが 40 ミリ秒未満 増加し、1000 TPS でクラッシュは発生しません。
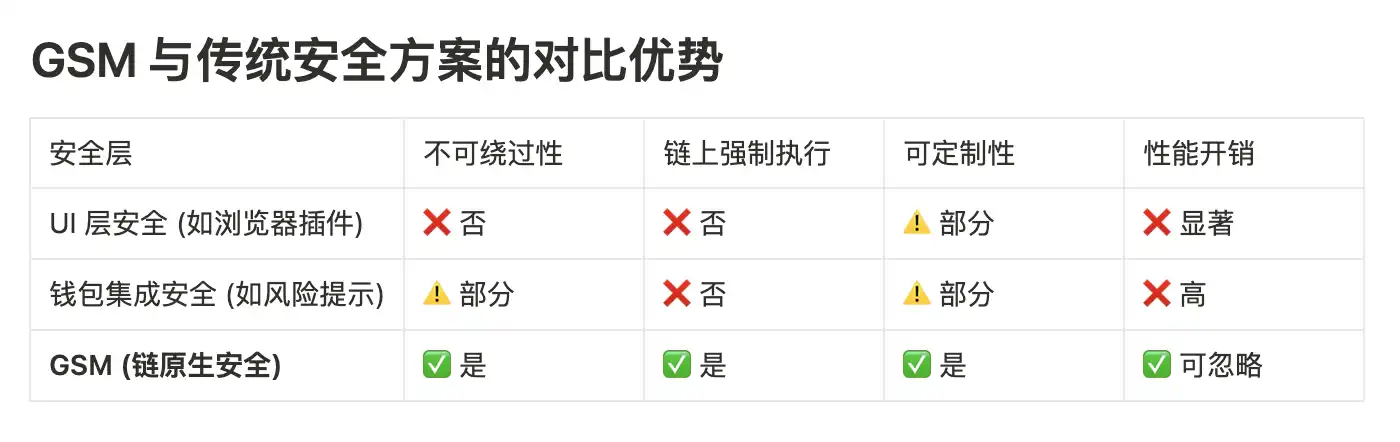
ウォレットや API ソリューションとは異なり、GSM は バイパスできず、トランザクションがメモリプールに入る前にブロックします。
GSM: ブロックチェーンクライアント側の安全なファイアウォール
GSM は、ブロックチェーンに組み込むことができる軽量のモジュラー SDK または API サービスです。ウォレット、dApp、RPCサービス、レイヤー2シーケンサー、フルノードなど、様々なセキュリティソリューションをサポートしています。その中核は、ユーザートランザクションとGoPlusセキュリティサービスネットワークの間に橋を架けることです。
1. トランザクションがトリガーされると、GSMはトランザクションデータをキャプチャし、GoPlusセキュリティネットワークに送信します。
2. GoPlusはAIアルゴリズムを使用して、リスクをリアルタイムで分析します(トランザクションデータとユーザーセキュリティポリシーを含む)。
3. セキュリティ評価結果が返された後、GSMはリリースまたはインターセプト操作を実行します。
従来のWeb2セキュリティソリューションとは異なり、GSMはブロックチェーンレイヤー上に直接構築されており、オンチェーンとオフチェーン環境の間にセキュリティ分離境界を形成します。このアーキテクチャの特徴:
· 外部の Web2 機能への依存を排除します。
· 従来のセキュリティの最も弱い部分に対処します。
· Web2 層の UI/UX が侵害されても、ユーザー資産は保護されます。
このテストでは、これを BNB チェーン ノードに直接統合します。
GSM の 2 段階トランザクション フィルタリング メカニズム
1️⃣ メモリプール前のトランザクション スクリーニング (Sentinel Defense)
eth_sendRawTransaction などの RPC 呼び出しを通じてトランザクションが送信されると、GSM はメモリプールに入る直前にそれをスキャンします。
· 目標: 明らかに悪意のあるトランザクション (ブラックリストに登録されたアドレス、既知の悪意のあるコントラクトのやり取りなど) を傍受します。
· 利点: 有害なトランザクションの拡散を防ぎ、メモリ使用量を削減し、ノード リソースを節約します。
2️⃣ 事前にパッケージ化されたコンテキスト バッチ分析
トランザクションがキューから保留に移動する前にトリガーします。
· 目標: トランザクション シーケンスのコンテキストに応じた詳細な分析を実行します (送信元アドレスと nonce でグループ化およびソートされます)。
· 機能:
マルチステップ再入攻撃などの複雑な脆弱性攻撃を検出します。
複数のトランザクションにわたる不正なシーケンス(不正な流動性注入とそれに続く引き出しなど)を特定します。
累積リスク スコアリング によりバッチ トランザクションのリスクを評価します(単一トランザクション分析では不可能です)
インテリジェント キャッシュ レイヤー
最近のスキャン結果を保存して、高頻度の無害なアクティビティの繰り返し分析を回避し、高スループットと低レイテンシを保証します。
オープンソース アドレス
変更された BNBChain ノード クライアントとテスト データはオープンソース化されており、こちらで確認できます。
リスク検出モデル: 12 次元以上の機能
GSM は、多要素加重スコアリング モデルを通じてトランザクションを評価します。
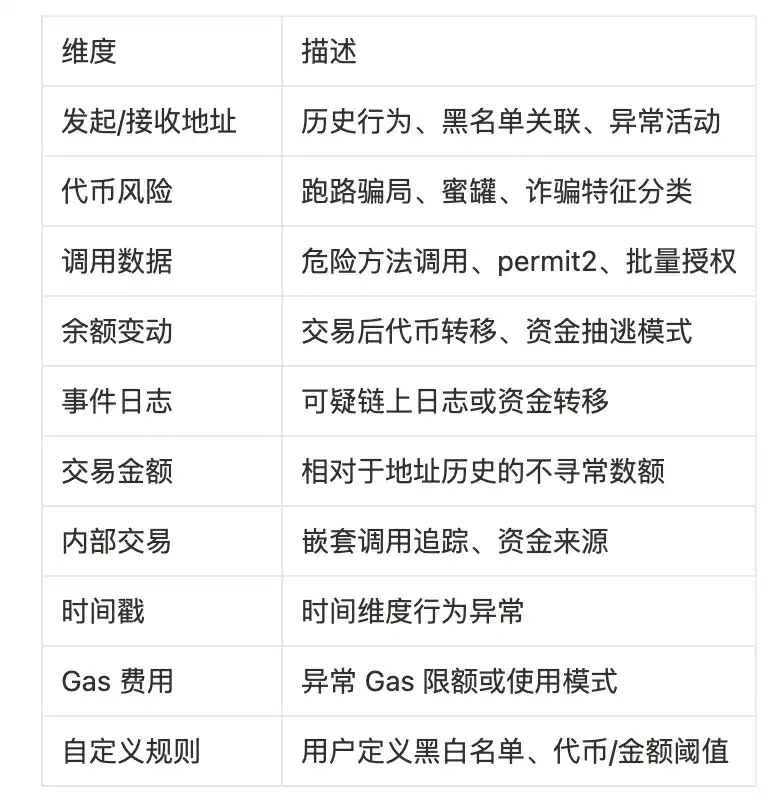
出力 リスク スコア (0~100) と処理戦略:
· 0~20: 低リスク → リリース
· 21~60: 中リスク → マーク
· 61~100: 高リスク → ブロック (デフォルト)
しきい値は、ウォレット、ユーザー、またはノード ポリシーによって調整できます
パフォーマンス ベンチマーク: gRPC インターフェース
GSM は、2 つの高性能インターフェースを提供します:
· EVMRiskScore (単一トランザクション評価)
· EVMBatchRiskScore (バッチ トランザクション分析)
テスト環境
· ネットワーク: BNBChain Chapel テストネット
· ハードウェア:
8 コア CPU
16GB RAM
500GB NVMe SSD
· ソフトウェア:
BNBChain フルノード (v1.1.18) + GSM モジュール
· ロードツール:
並列 gRPC クライアントシミュレーター
レイテンシ分析パフォーマンスプロファイラー
GoPlus 過去の攻撃シナリオ再現テストスイート
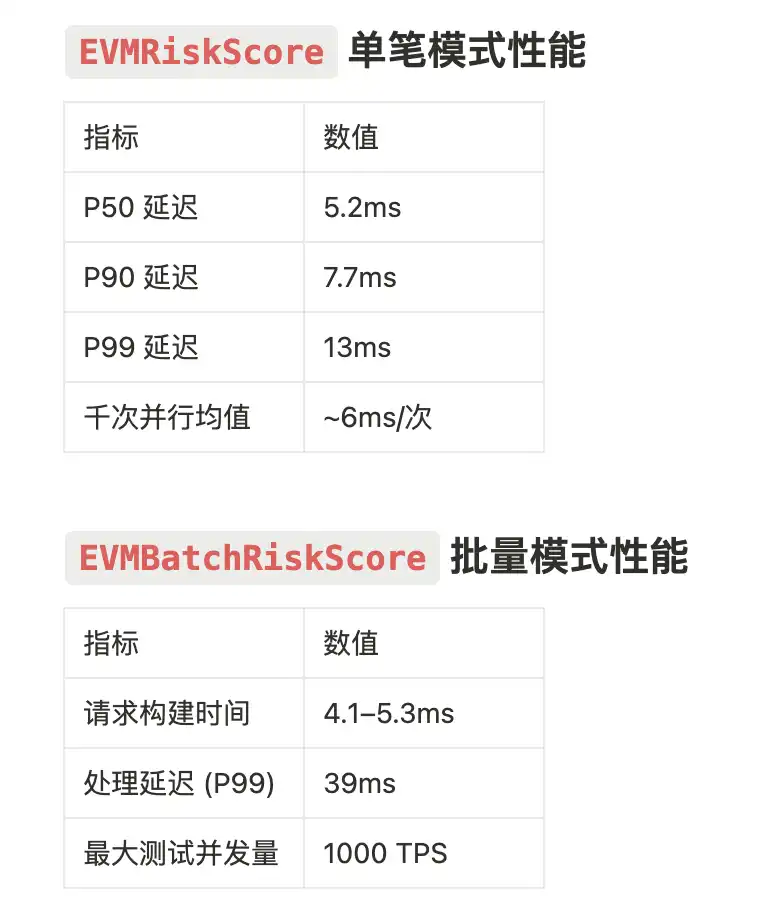
結果: GSM を有効にすると、ノードは 24 時間にわたって 1000 TPS で安定して実行され、クラッシュや同期エラーは発生しませんでした
オープンソースアドレス
BNBChainノードの修正バージョンと実験データは、こちらでご覧いただけます。
実際の攻撃検出テスト: 脆弱性悪用トランザクション 100 件
テスト方法:
1. BNBChain の過去の攻撃トランザクション 100 件を選択 (2024.4–2025.5)
2. Chapel テスト ネットワークでアカウントを再構築し、ステータスをブロック
3. GSM ノードを介してトランザクションを再生
4. GSM の決定とスコアを記録
5.データソース: ScamSniffer、CyversAlerts、その他 10 のセキュリティ機関
攻撃ケース分析
ケース #1: フィッシング認証トラップ
· タイプ: 偽のエアドロップ Web サイト + 悪意のある「承認」認証
· リスク スコア: 100
· 特徴:
フィッシング スコア: 82
受信アドレスリスク:82
機能モード:無制限認証
ユーザー行動異常値:23
→ 傍受
ケース #2: ハニーポット トークン (購入のみ)
· タイプ: ユーザーが購入できるが販売できないトークン
· リスク スコア: 100
· 特徴:
ランナウェイ スコア: 100
受信アドレスのリスク: 68
異常な入力量: 24
→ 傍受
ケース #3: DeFi コントラクトの脆弱性の悪用
・タイプ: ハッカーが基礎となる呼び出しを通じて再入脆弱性を悪用する
・リスク スコア: 100
・特徴:
脆弱性パターンの一致度: 90
発信元アドレスのマーキング リスク: 90
異常な呼び出しデータ パターン: 82
→ インターセプト
アクションコール
セキュリティは後回しにすべきではありません。GSM は、コンセンサスメカニズムを変更することなく、悪意のあるトランザクションが有効になる前にブロックできることを証明しています。
以下の参加者に、GSM をデフォルトのセキュリティレイヤーとして導入するよう呼びかけます。
· L1/L2 ブロックチェーンチーム
· Rollup-as-a-Service (RaaS) サービスプロバイダー
· RPC ノードプロバイダー
· DApp およびウォレットインフラストラクチャチーム
今すぐ試す: service@gopluslabs.io; ドキュメント
この記事は寄稿によるもので、BlockBeats の見解を代表するものではありません
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia






