

AI による脆弱性の発見スピードは、脆弱性の修正スピードを上回っています。

3 月 27 日、Anthropic にはロックされていないデータキャッシュがあり、約 3000 件の内部ファイルが漏洩しました。その中には、内部テスト中の新しいモデル Mythos を明らかにした草稿ブログ記事も含まれています。Anthropic 自身はこのモデルを「現在のどんな AI モデルよりもネットワークセキュリティの能力がはるかに優れている」と評価しています。同じ日、CrowdStrike と Okta はそれぞれ 7% 下落し、Palo Alto Networks は 6% 下落しました。
市場の恐怖は、より強力なモデルが登場したからではありません。製作者がこのモデルについて「攻撃サイドの進歩速度が、防御サイドが追いつける速度を上回っている」と語ったからです。
AI ネットワークセキュリティの圧倒的リード
学術ベンチマーク CAIBench のテスト結果によると、実際の攻撃と防御のシミュレーション環境を模した Cybench テストでは、Claude Sonnet 4.5 の成功率は 46% でした。2 番目にランクインした GPT-5 は 28%、Google の Gemini 2.5 Pro はわずか 18%、オープンソースのモデル qwen3-32B はさらに低い 10% でした。
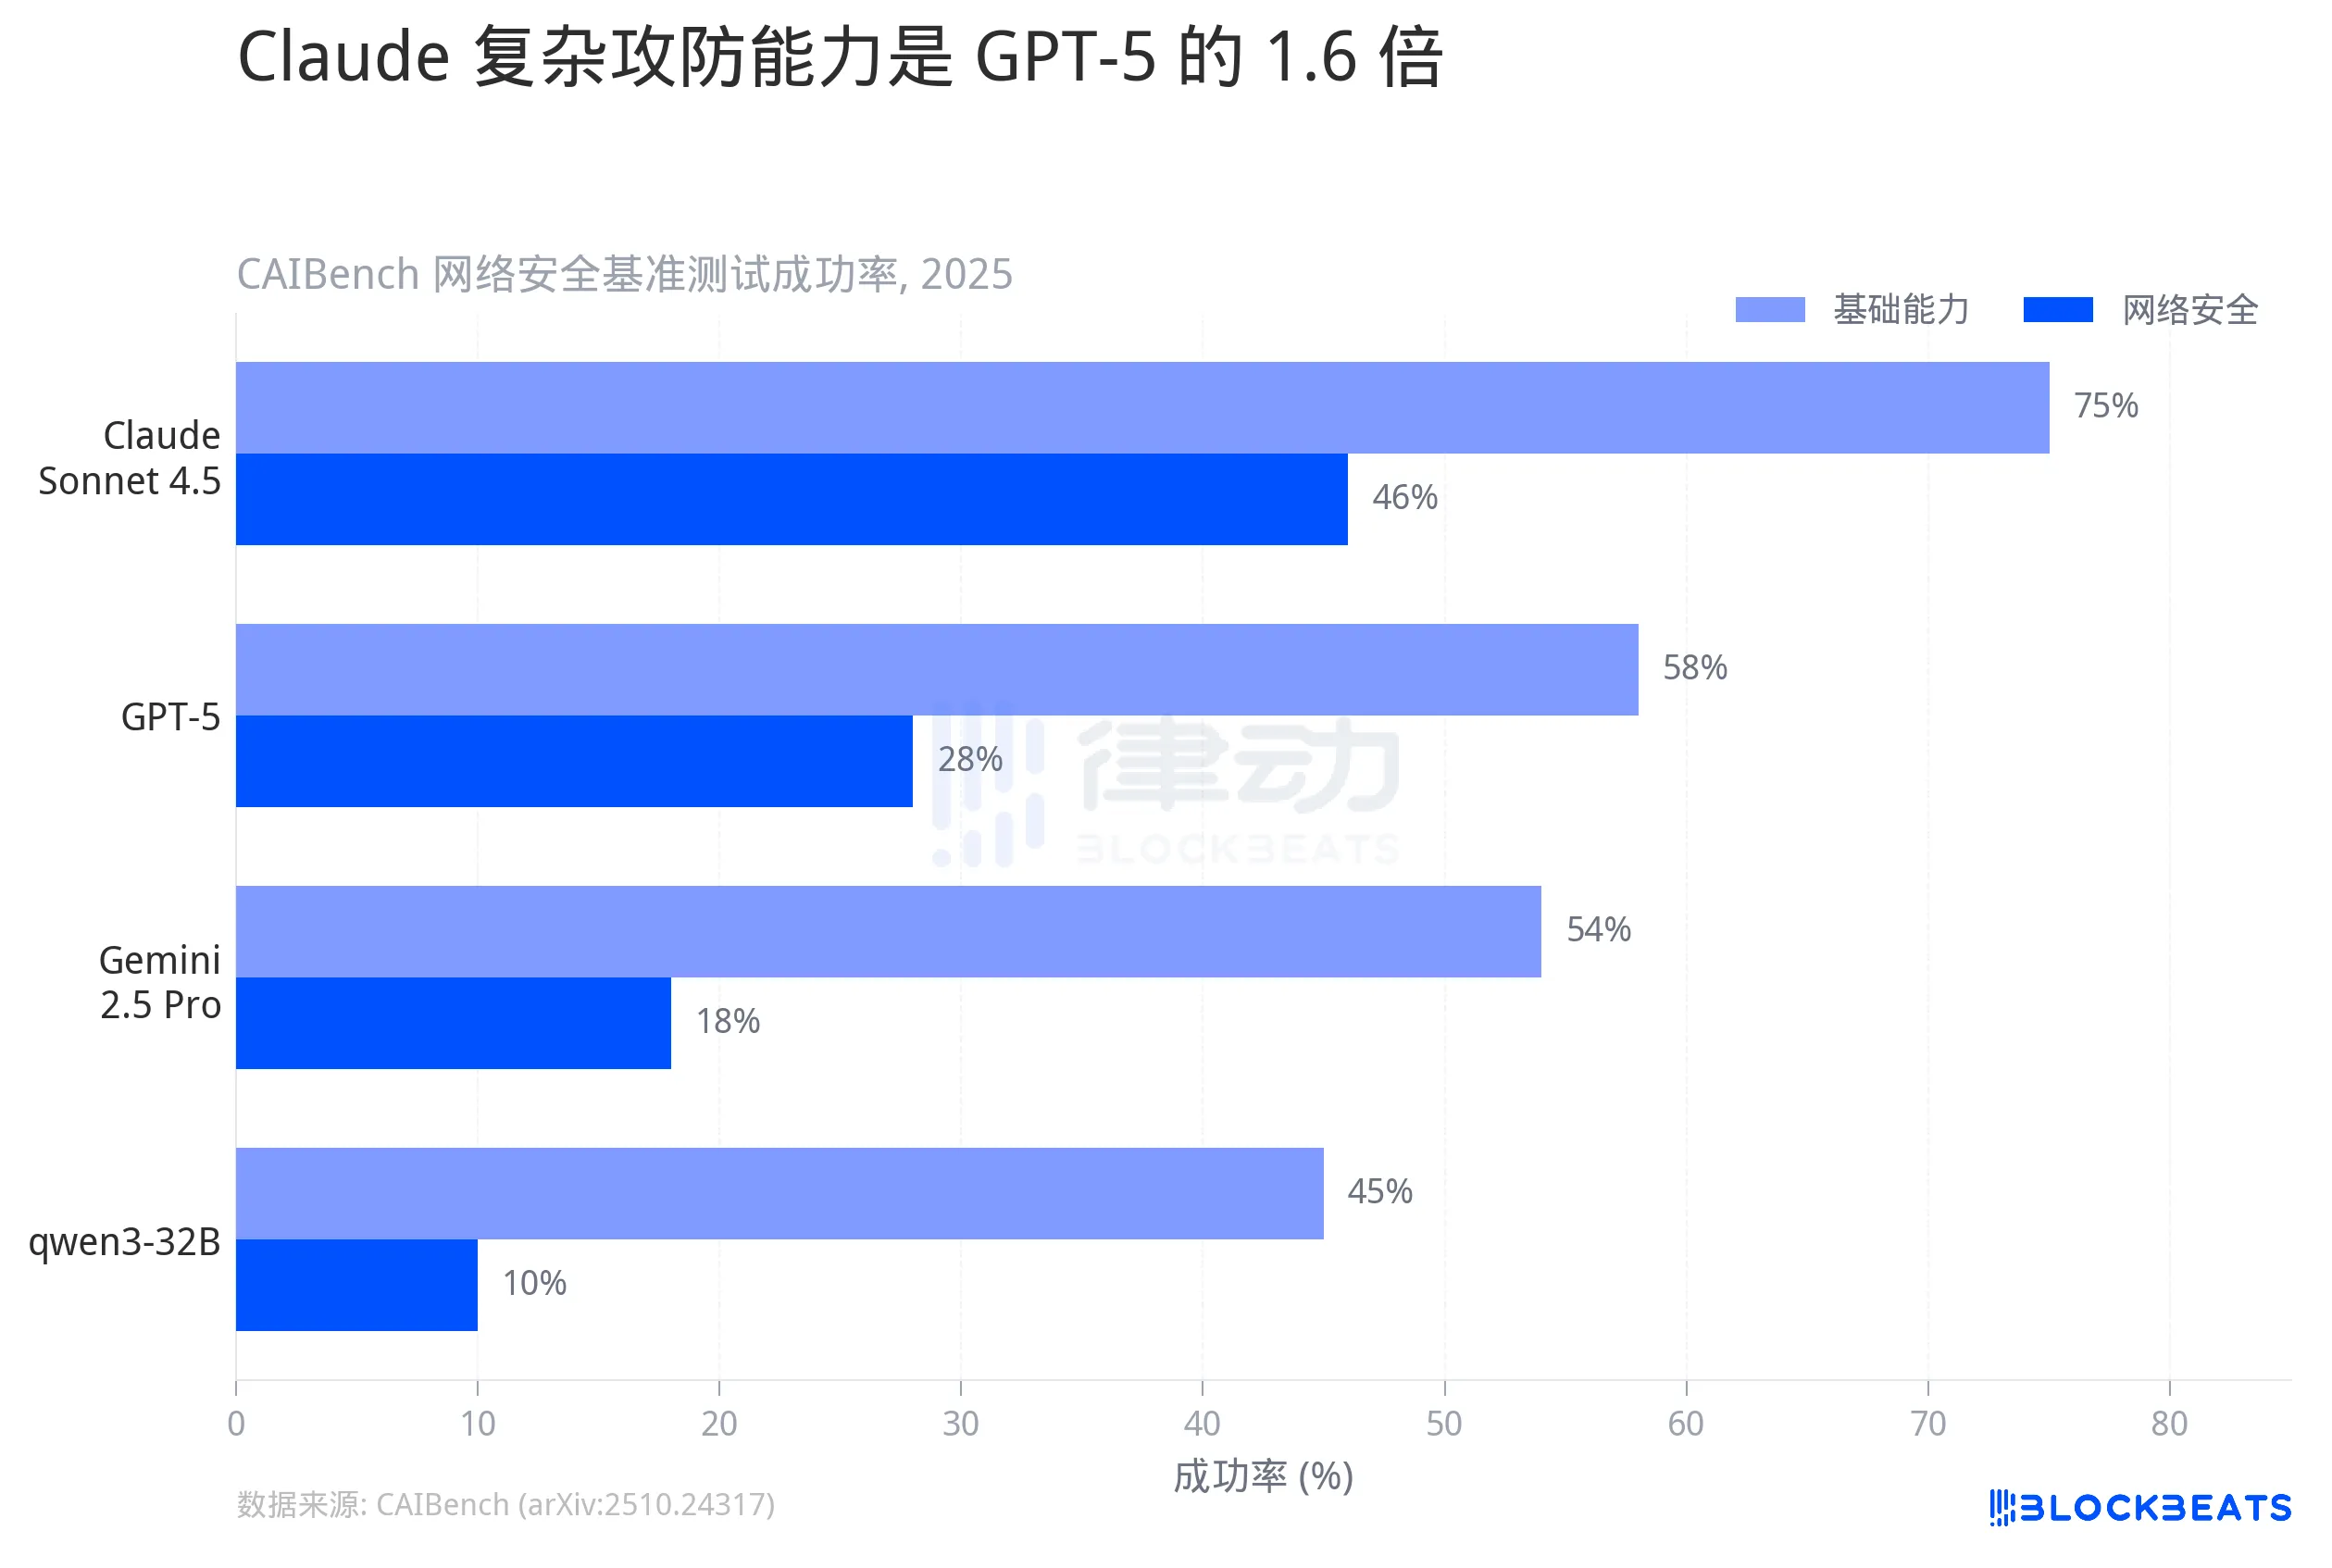
46% は高く見えるかもしれませんが、これは複雑なペネトレーションタスクの成功率であり、脆弱性の発見、攻撃チェーンの構築、権限昇格など複数のステップの操作が含まれています。より基本的な Base テストでは、Claude の成功率は既に 75% に達し、天井に近いです。
差は「誰が少し優れているか」ではなく、スケールにあります。Claude の複雑な攻撃と防御能力は GPT-5 の 1.6 倍であり、Gemini の 2.5 倍です。ネットワークセキュリティの観点から、モデル間の能力の分布は階層ではなく、断層です。
6 か月で倍増
比較すべき価値があるのは横方向の差ではなく、縦方向の速度です。
Anthropic の公式データによると、2025 年 2 月にリリースされた Sonnet 3.7 は Cybench での成功率が 35.9%(10 回の試行)でした。同じ年の後半にリリースされた Sonnet 4.5 は 76.5% に達しました。Anthropic の研究チームによると、6 か月で成功率が倍増しています。
この速度は何を意味するのでしょうか?実際のシナリオを比較してみましょう:Claude Opus 4.6 は今年の 3 月に Firefox コードベースの監査に使用されました。InfoQ によると、2 週間で 22 件のセキュリティ脆弱性が発見され、そのうち 14 件が高リスクでした。これらの脆弱性は以前、数年間の人手による監査と数百万時間の CPU ファジングテストを経ており、発見されていませんでした。Anthropic のセキュリティチームは以前に、Claude が複数のプロダクションレベルのオープンソースプロジェクトで 500 件以上の高リスク脆弱性を発見し、その一部が数十年間存在していたことを公表していました。
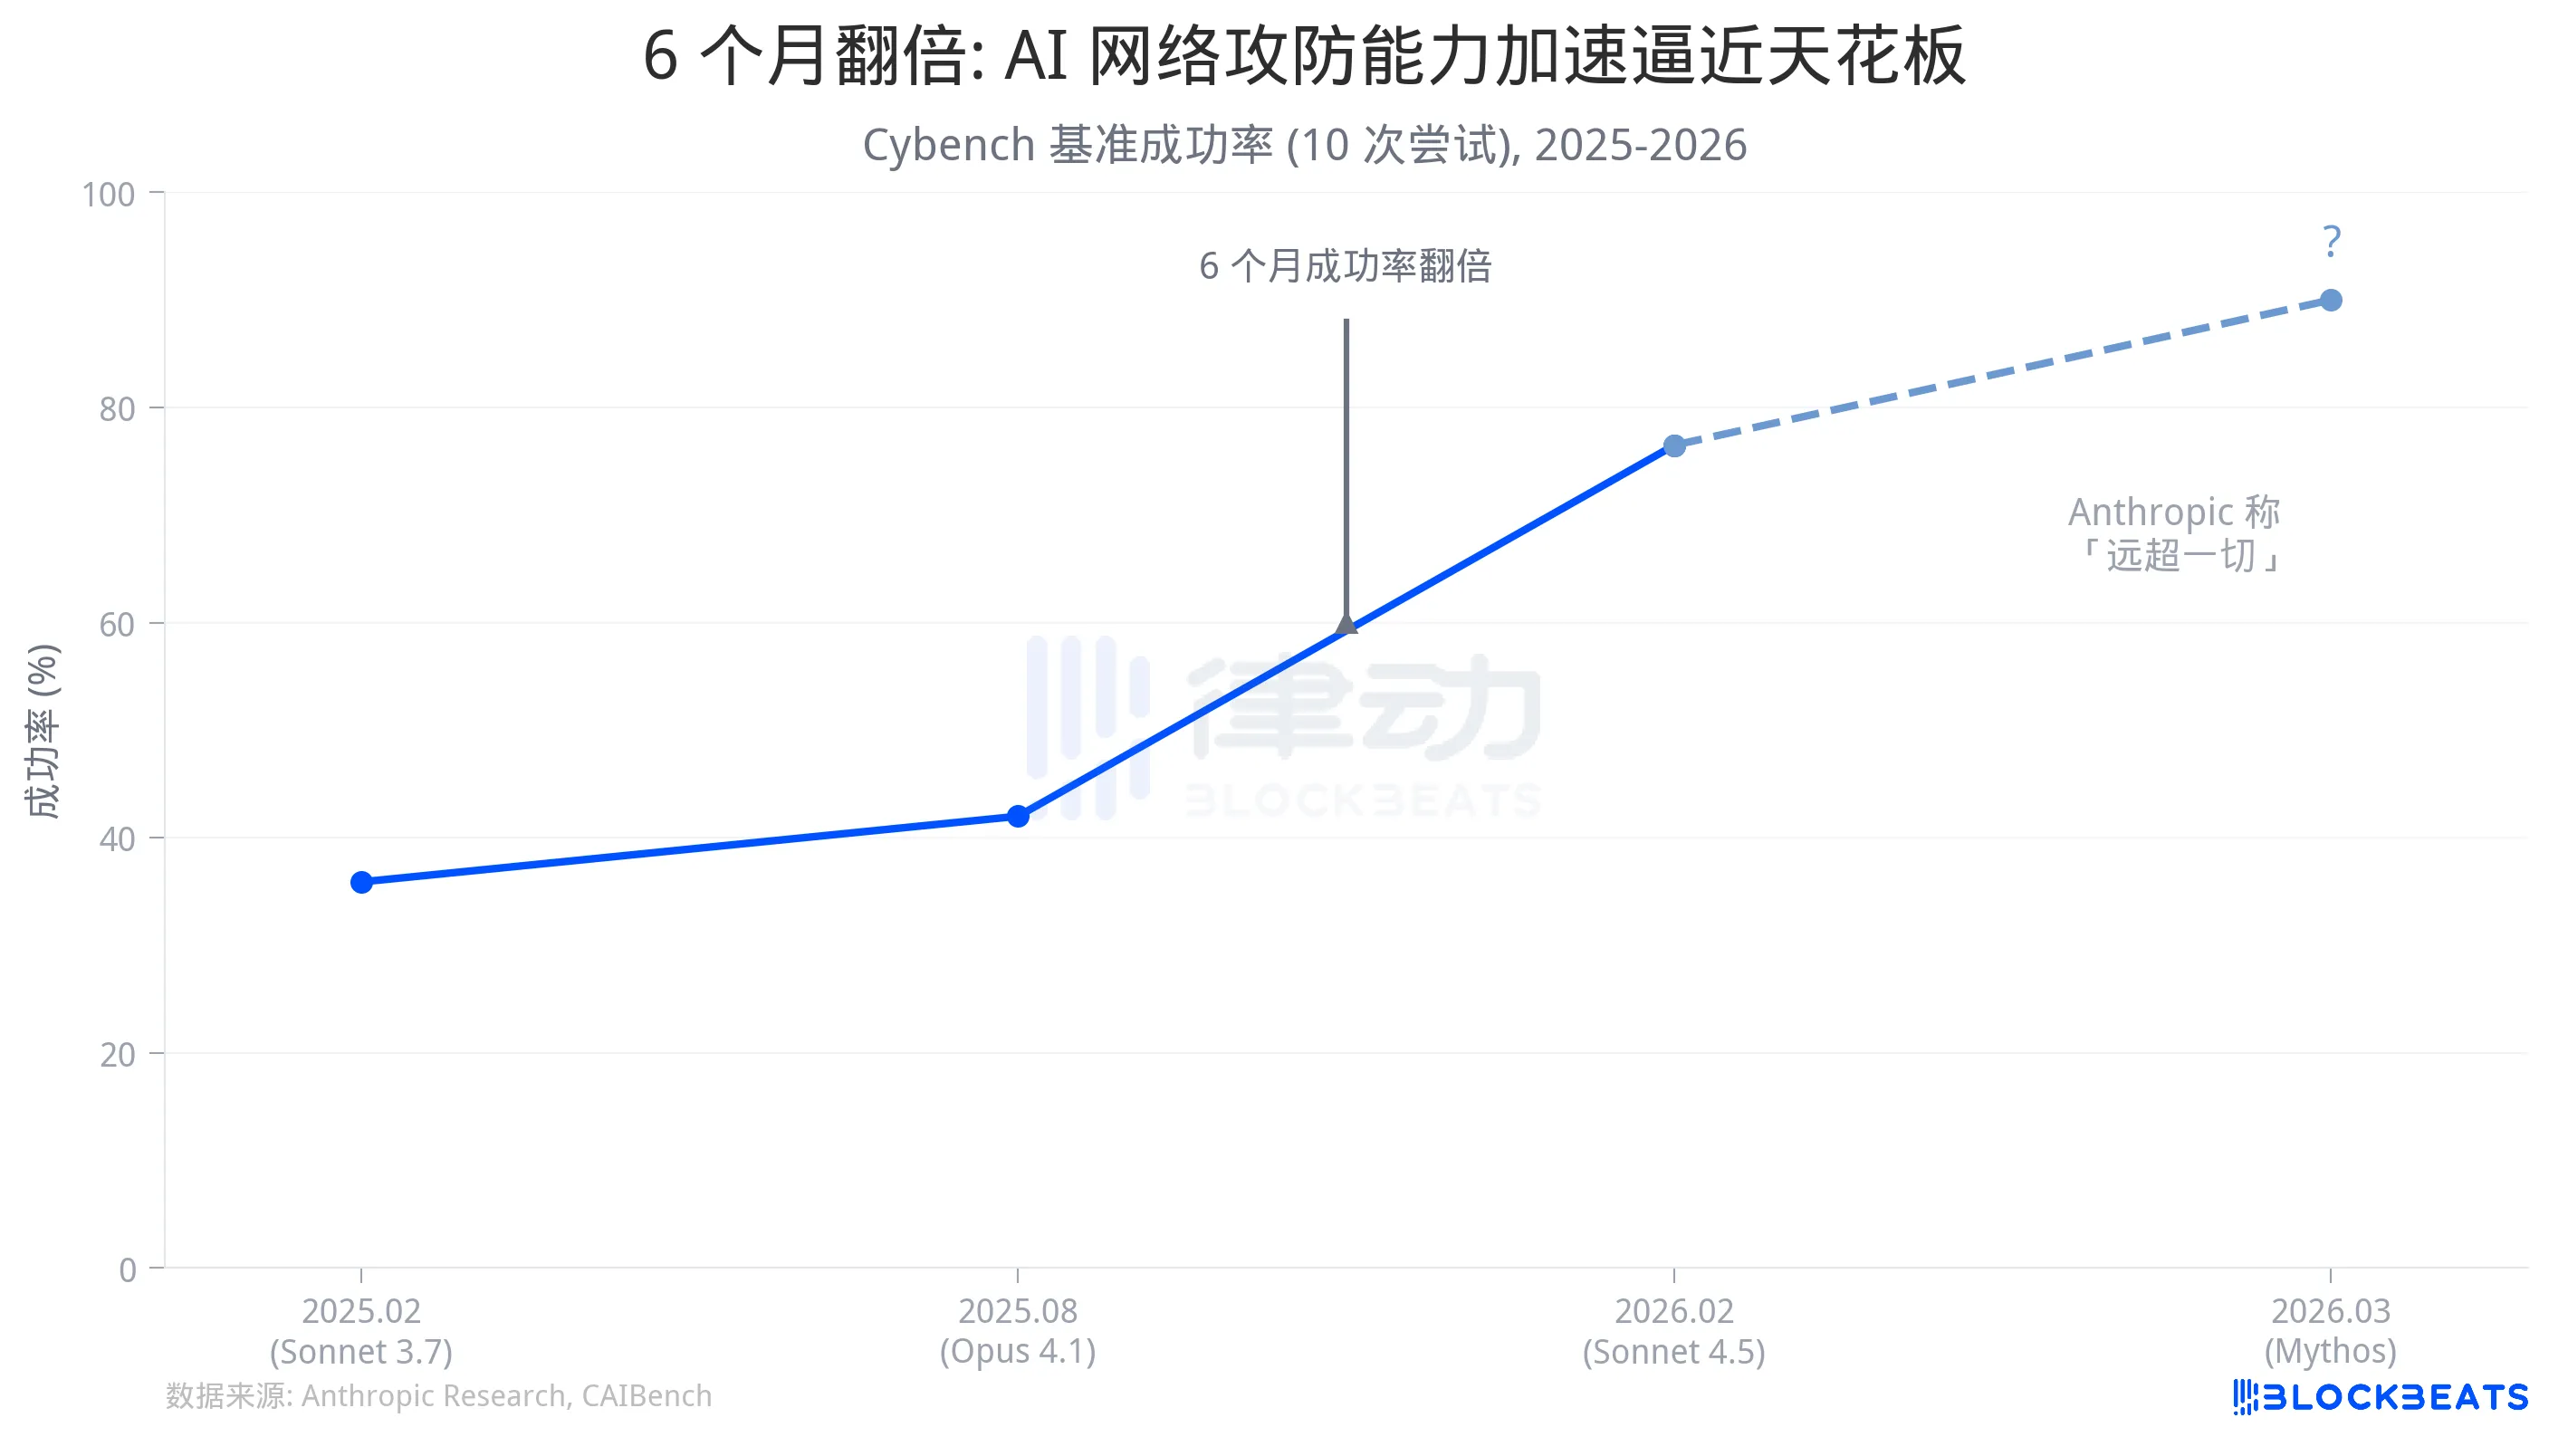
そして、従来の侵入テストの業界標準サイクルは 2 ~ 3 週間であり、しかもこれは1つのアプリケーションのテストだけです。Verizon の2025年のデータ漏洩調査レポートによると、重要な脆弱性が公開されてから攻撃者による大規模な活用が行われるまでの中央値時間は 5 日であり、修正の中央値時間は 32 ~ 38 日です。
脆弱性を見つけるAIの速度は指数関数的に増加しており、人間が脆弱性を補うスピードは線形です。その間の時間差が攻撃ウィンドウです。
リークされた Mythos の草案では、Anthropic は、「防御者の努力をはるかに上回る方法で脆弱性を活用する波がまもなく到来するモデルを示唆している」と述べています。既に公開された能力曲線に基づくと、これは誇張ではありません。
速く発見すれば警告も速い
Anthropic の過去3年間の行動をタイムライン上に並べた場合、明確なパターンが見えます。より強力なモデルがリリースされるたびに、より高度なセキュリティ対応が続きます。
2023年7月にホワイトハウス自主行動宣言に署名し、同年9月に責任ある拡張ポリシー(RSP v1.0)の最初のバージョンをリリースしました。2024年10月、RSP が v2.0 にアップグレードされ、生物兵器能力閾値が追加されました。2025年11月、Anthropic は GTG-1002 事件を公表しました。中国の支援を受けた脅威組織が Claude Code を使用して約30の組織に浸透し、AI が行動全体の80% から 90% を独立して実行しました。これは記録に残る初めての大規模AIによるネットワークスパイ作戦でした。
2026年2月、RSP は v3.0 に更新され、Claude Code Security も同時リリースされました。同月、Pentagon は Anthropic が大規模監視や完全自律兵器に関する制限条項を契約から削除することを拒否したため、Anthropic を "サプライチェーンリスク"として指定しました。1か月後、Mythos がリークされ、Anthropic は草案でこのモデルが「前例のないネットワークセキュリティリスク」を持つことを認めました。
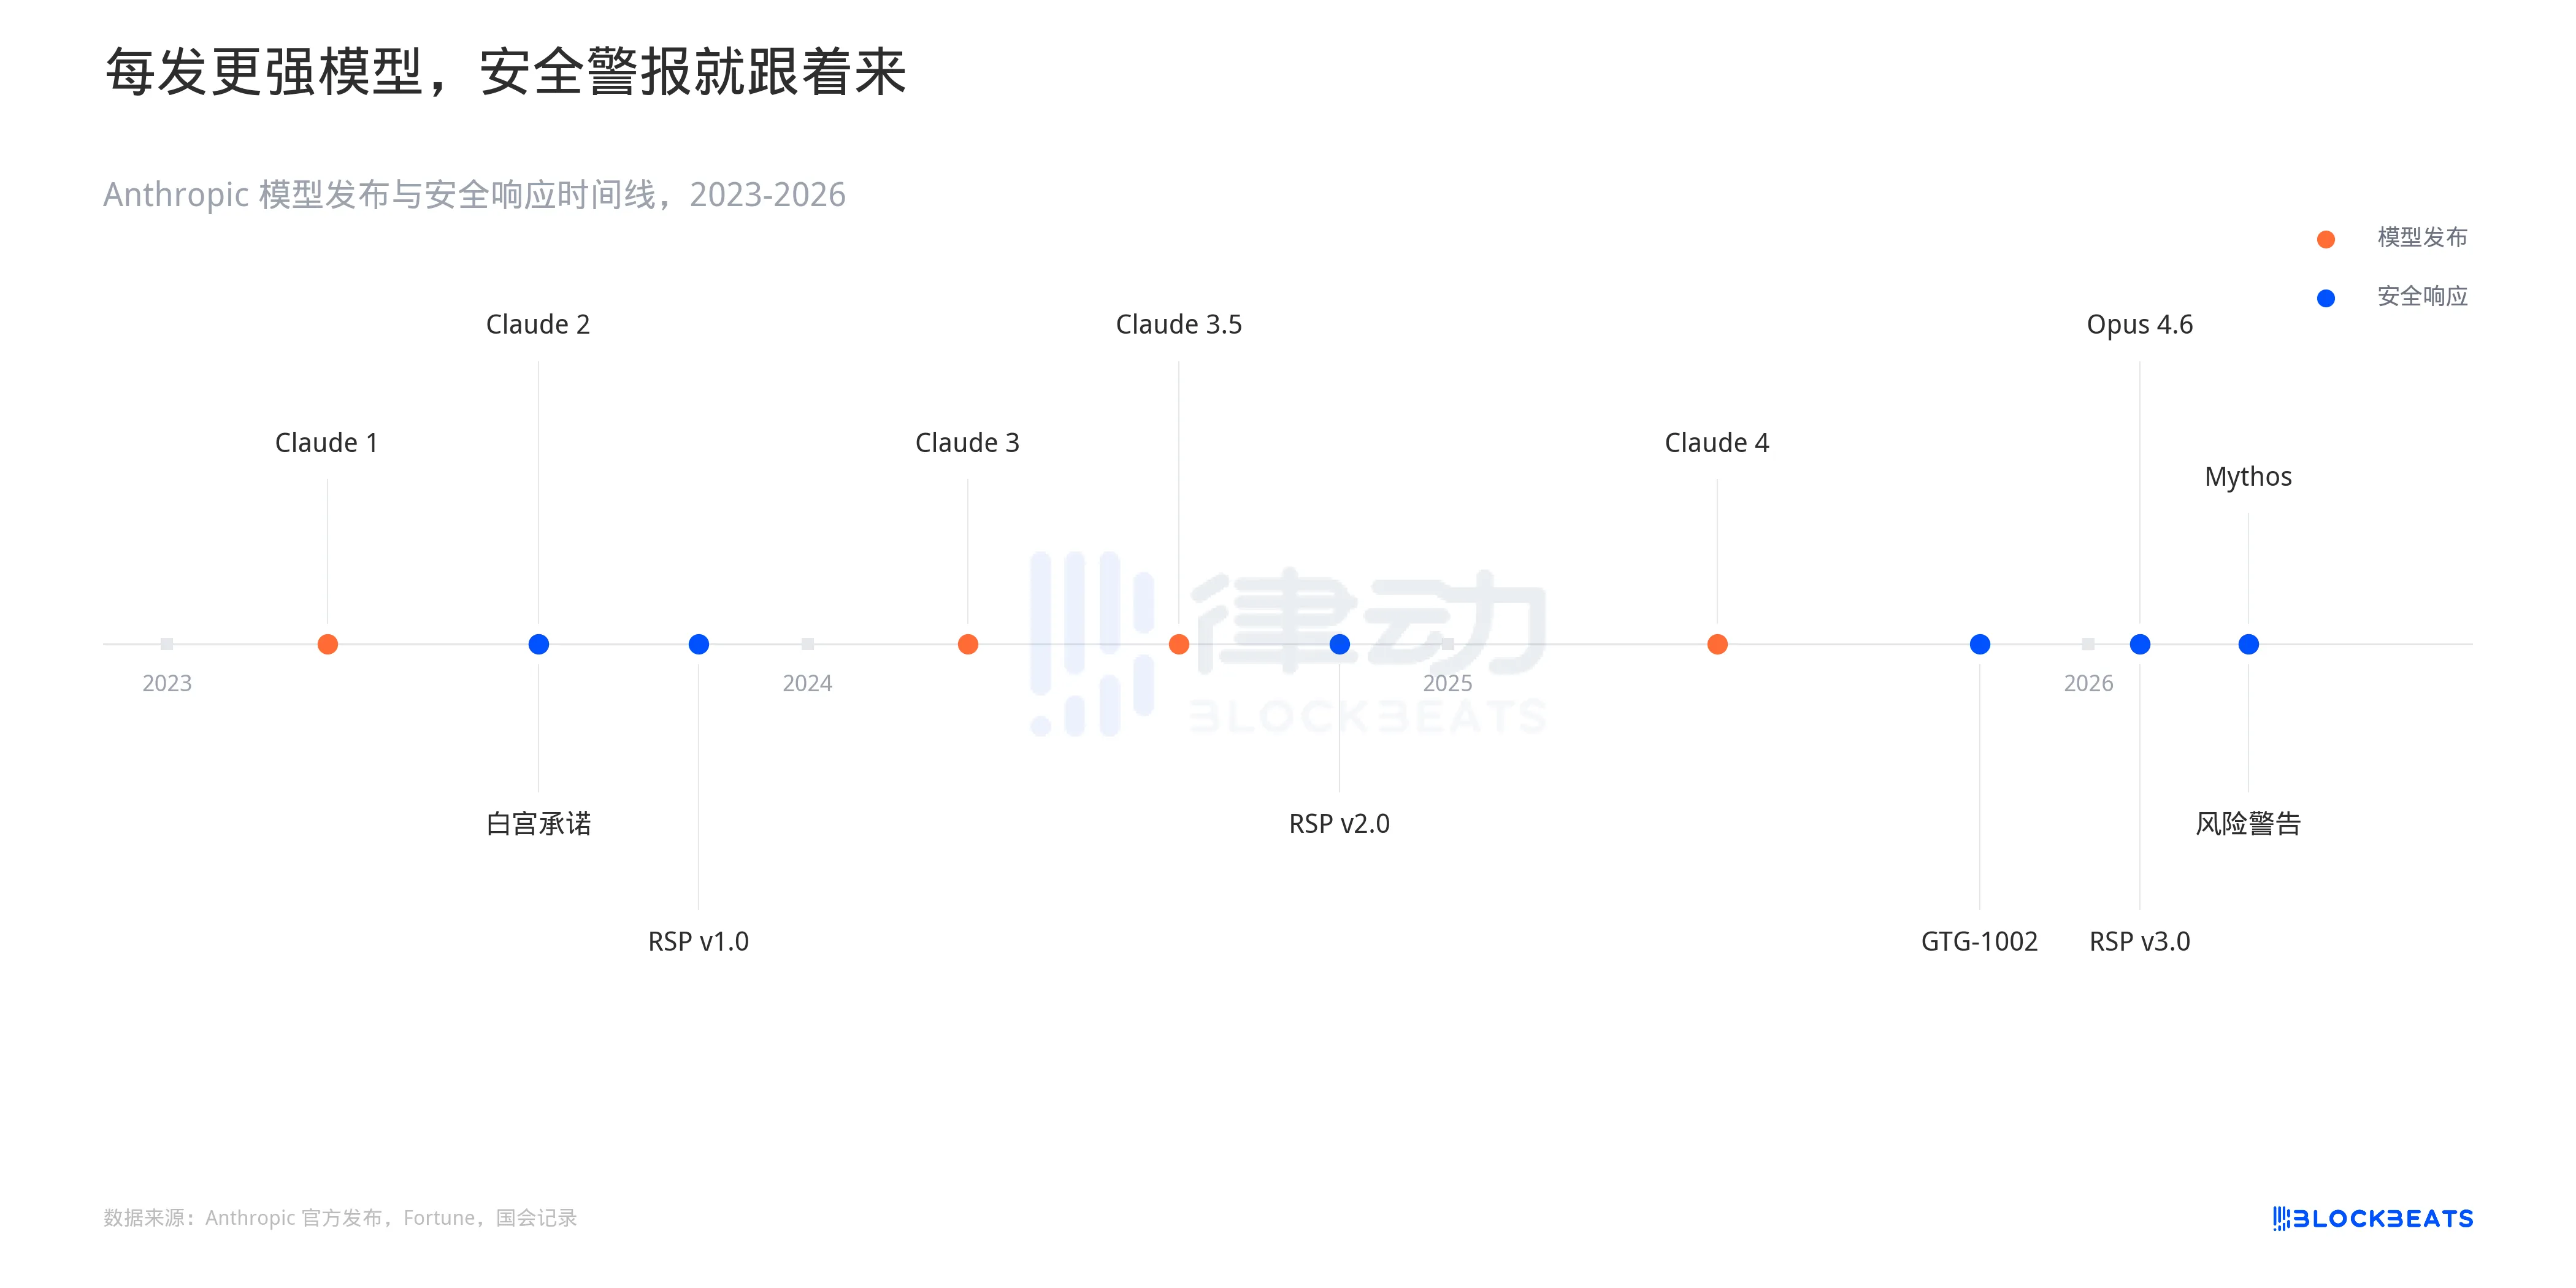
能力のリリースが加速しています。Claude 1 から Claude 3 までの間に1年、Opus 4.5 から Opus 4.6 までの間には3か月もかかりませんでした。セキュリティ対応も加速していますが、常に受動的です:能力の突破が先行し、次にポリシーパッチが続きます。3月27日、ネットワークセキュリティ株の集団暴落は、時間差が価格設定された瞬間です。
Dark Reading の今年初の調査によると、48% のサイバーセキュリティ専門家が 2026 年の主要な攻撃ベクトルとして AI を挙げています。2年前、このオプションはほとんど上位にありませんでした。
Anthropic の Mythos のリリース戦略は、最初に防衛側の組織にアーリーアクセスを提供することです。「彼らに先行優位性を与える」。このフレーズ自体が攻撃と防御の非対称性を認めたものです。防衛側が先行優位性を必要としない場合、攻撃者はまだ門の外にいないということです。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia






