デジタルアセットのセルフカストディング方法? OpenAI共同創設者の15ステップチェックリスト
原文タイトル:How to stay digitally secure in the Age of Claude Mythos (using Karpathy's 15-step checklist)
原著者:Ole Lehmann
翻訳:Peggy,BlockBeats
Editor's Note: As AI capabilities approach the boundaries of a "general tool," the meaning of cybersecurity is also changing. It is no longer just a defense issue against hackers, viruses, or data breaches but is evolving into a game of "asymmetric capability."
With Anthropic's unveiling of Claude Mythos showcasing vulnerability discovery capabilities approaching top experts, cyber attacks are entering a more covert and automated new phase, and personal security is shifting from being an "option" to a "necessity." On the one hand, the attack threshold is being lowered; on the other hand, attack efficiency is increasing exponentially. This means that "passive security" will become increasingly unsustainable.
In this context, OpenAI co-founder Andrej Karpathy's "digital hygiene" checklist provides an actionable response path. In the AI era, security is no longer just "remediation after an incident" but a part of "daily behavior." Identity verification, permission isolation, information minimization, and habit restructuring. The seemingly trivial 15 steps are essentially rebuilding a security boundary that an ordinary user can control.
The real risk is not whether you become a target but whether you are defenseless when an attack occurs.
The following is the original text:
What can be determined is that when it comes to cybersecurity, you no longer have room to be lazy.
Anthropic's milestone Mythos released yesterday marks a point of no return.
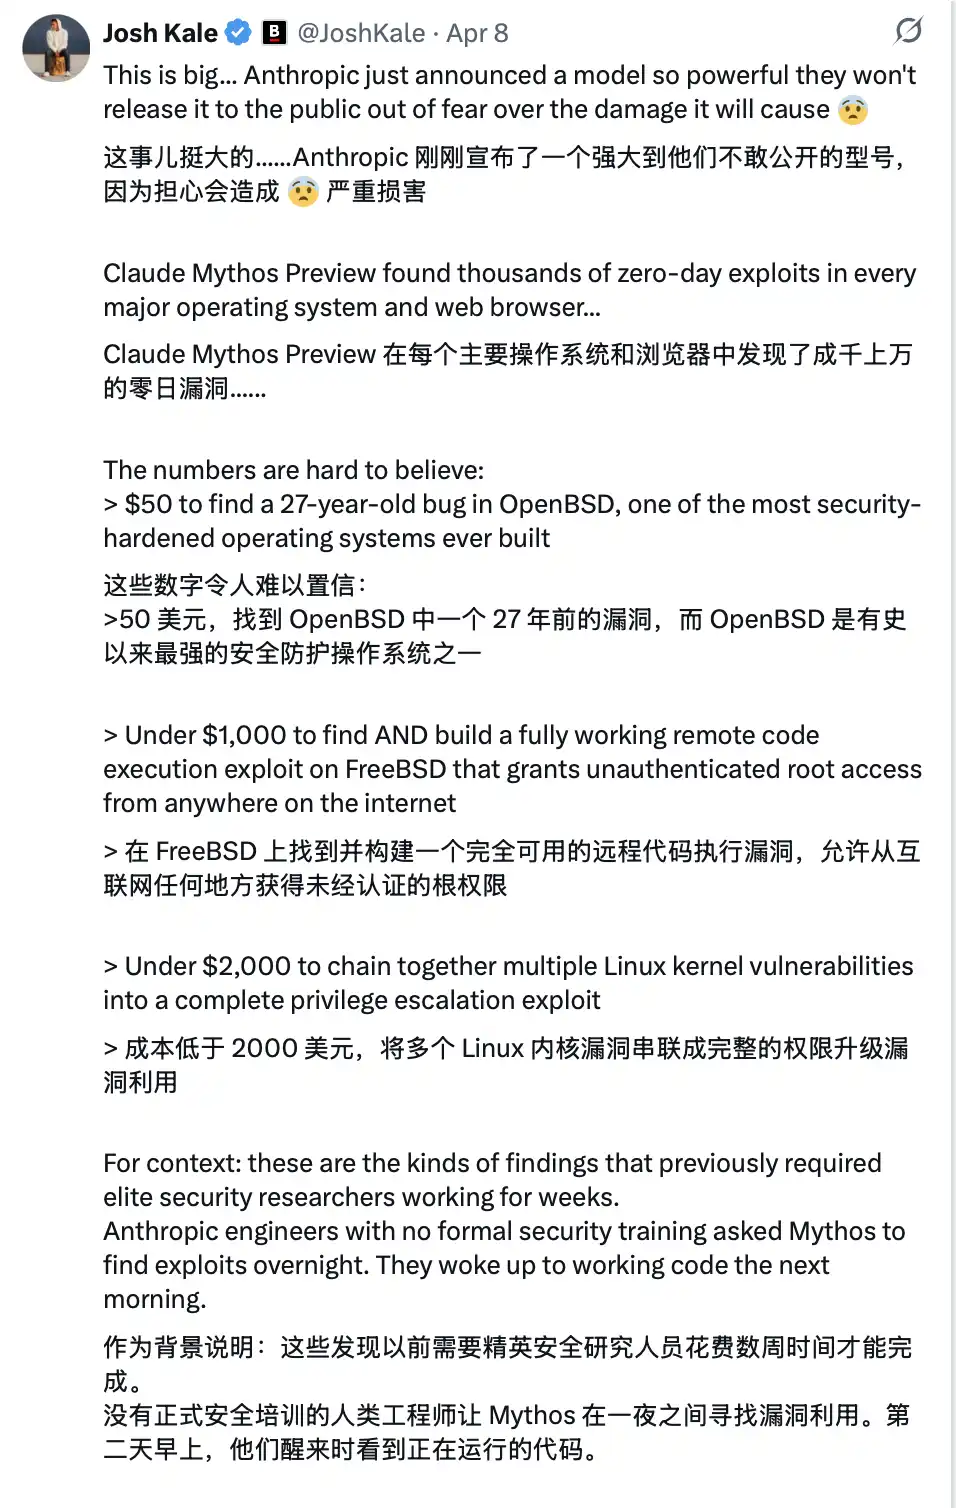
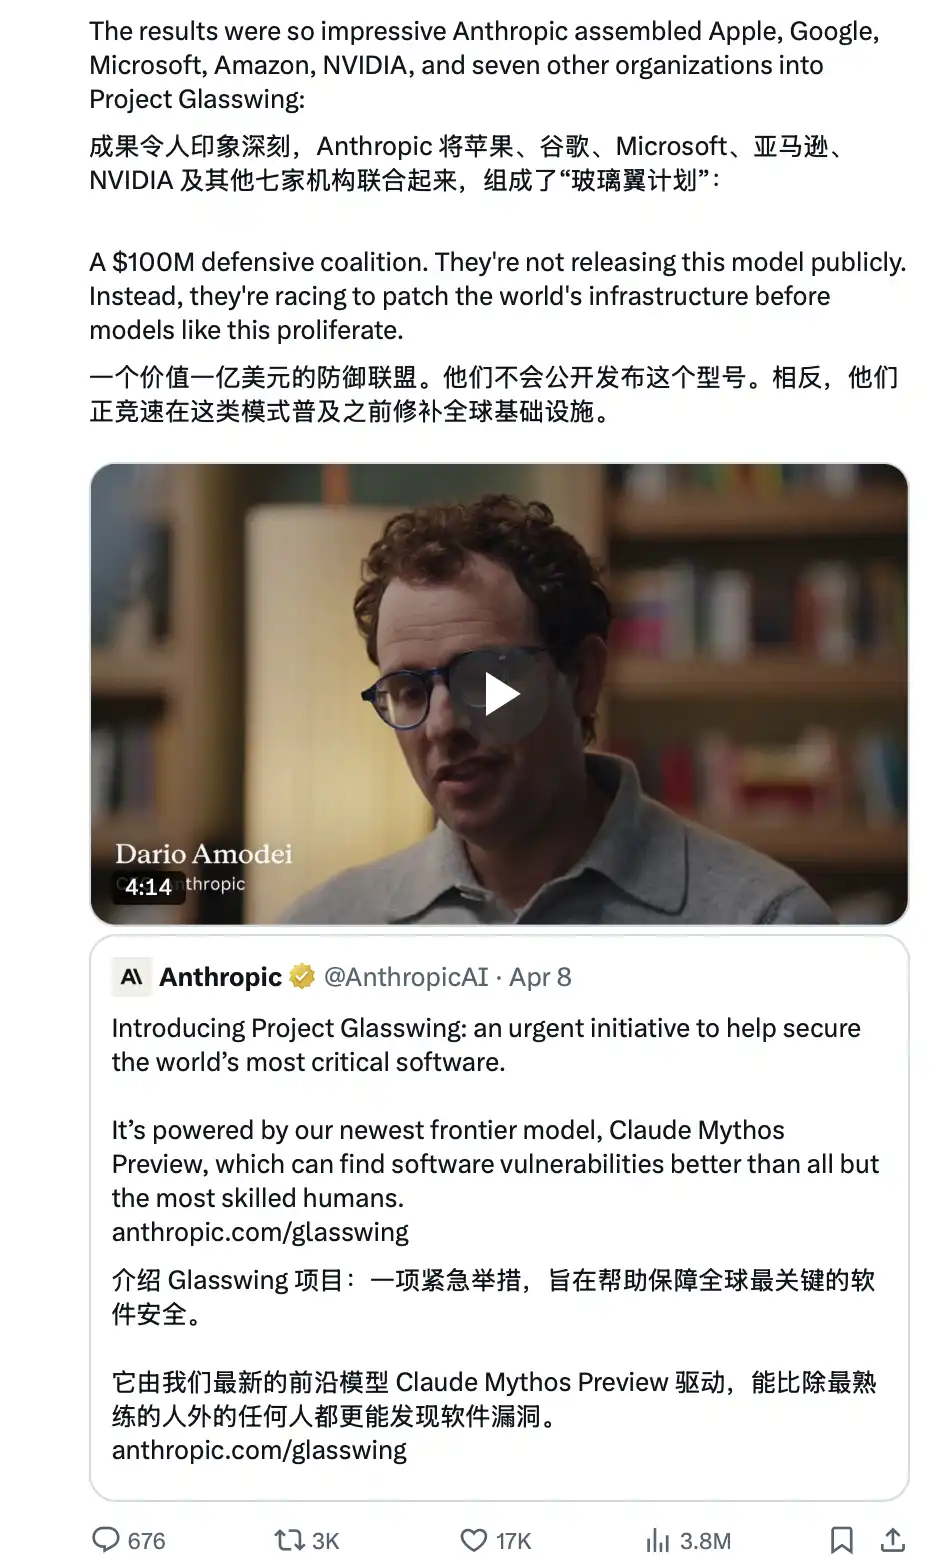
This technology is not currently public, but once it falls into the hands of malicious actors (which is almost inevitable)... you will face an extremely advanced cyber attack, with most people realizing it's too late before even realizing they have been breached.
It's like the "COVID-19" of the software world.
And that's why from now on, your cybersecurity must be watertight.
Karpathy のデジタルハイジーンガイド
昨年、Andrej Karpathy(@karpathy、OpenAI 共同創設者)は、「デジタルハイジーンガイド」と呼ばれるものをまとめ、AI 時代に自身のセキュリティを保護するための基本的な方法を体系的に整理しました。
これは、個人的に見た中で最も初心者向けのガイドの一つです。
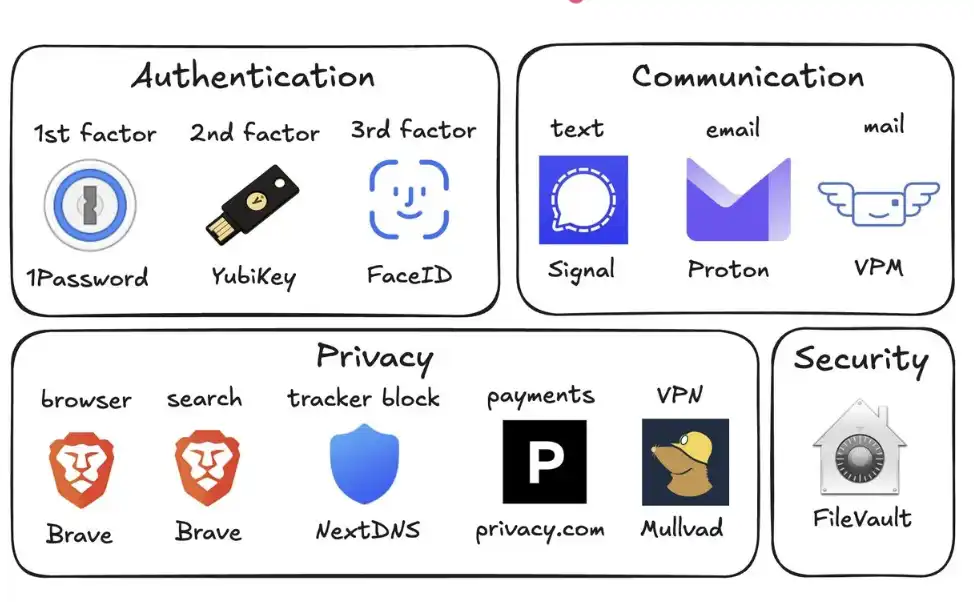
以下は、この不確実性に満ちた時代における、取るべきすべてのセキュリティ対策です:
1、パスワードマネージャの使用(例:1Password)
所有するすべてのアカウントに対して一意のランダムなパスワードを生成してください。あるサービスが侵害されると、攻撃者は通常、これらのアカウントとパスワードを使用して「パスワードスプレー攻撃」を行います。パスワードマネージャを使用することで、このリスクを完全に排除できます。さらに、自動入力もできるため、実際には同じパスワードを再利用するよりも速く使えます。
2、ハードウェアセキュリティキーの設定(例:YubiKey)
これは、ログインの第二要素として機能する物理デバイスです。攻撃者はあなたのアカウントにログインするために「物理的なデバイス」を持っている必要があります。それに対して、携帯電話の認証コードは、SIMスワップ攻撃によって簡単に盗まれます(他の人があなたに成りすましてキャリアに接触し、あなたの番号を彼らの携帯電話に移すこと)。
2~3個のYubiKeyを購入し、別々に保管することをお勧めします。失くした場合でも、アカウントがロックされることを回避できます。
3、バイオメトリック認証を完全に有効化
Face ID、指紋認証などを、パスワードマネージャ、銀行のアプリ、重要なアプリ全てで有効にしてください。これは第3層の認証です:あなた自身です。他の誰もがデータベースからあなたの顔を盗むことはできません。
4、セキュリティ問題をパスワードとして扱う
「母親の旧姓は何ですか?」などの質問は、10秒でオンラインで見つかります。ランダムな答えを生成し、パスワードマネージャに保存してください。絶対に実際の情報を入力しないでください。
5、ディスクの暗号化を有効化
Macでは FileVault、Windowsでは BitLocker と呼ばれています。コンピュータが盗まれた場合、暗号化によって取得されるのは「ただの石」であり、すべてのデータではありません。有効化には2分しかかかりませんし、バックグラウンドで自動実行されます。
6. スマートホームデバイスを減らす
各「スマートデバイス」は本質的にインターネットに接続されたコンピュータであり、マイクも内蔵しています。これらはデータを継続的に収集し、頻繁にネットワークに接続し、頻繁にハッキングされています。あなたの家のインターネット接続された空気清浄機は、あなたの正確な位置情報を知る必要はありません。デバイスが少なければ少ないほど、攻撃経路も少なくなります。
7. 通信に Signal を使用する
Signal はエンドツーエンドの暗号化を提供し、誰も(プラットフォーム自体、キャリア、盗聴者を含む)コンテンツを読むことができません。通常のSMSやiMessageはメタデータ(誰が、いつ、連絡頻度)を保持します。メッセージの「自動破棄」(たとえば90日)を有効にして、履歴がリスクにならないようにします。
8. プライバシーに配慮したブラウザを使用する(例:Brave)
Chromiumベースであり、Chrome拡張機能と互換性があり、使用感はほぼ同じです。
9. デフォルトの検索エンジンをBrave Searchに切り替える
独自のインデックスを所有しており(Bingに依存しないDuckDuckGoとは異なり)、検索結果が悪い場合は「!g」を追加してGoogleに移動できます。有料版は月額約3ドルで、あなたが顧客となり、「売られる製品」ではなくなります。
10. 仮想クレジットカードを使用する(例:Privacy.com)
各商店ごとに独自のカード番号を生成し、消費限度額を設定します。ランダムな名前や住所を入力することさえできます。商店がハッキングされた場合、漏洩するのは使い捨てカード番号だけであり、本当の金融アイデンティティではありません。
11. 仮想郵送先アドレスを使用する
Virtual Post Mailなどのサービスは、あなたの物理メールを受け取り、内容をスキャンし、オンラインで表示できるようにします。
どれを廃棄するか、どれを転送するかを自分で決めることができます。これにより、オンラインで買い物をするたびに、本当の家庭住所をさまざまな見知らぬ店舗に提供する必要がありません。
12. メール内のリンクをクリックしない
メールアドレスは非常に簡単に偽装できます。AIの支援を受けて、今日のフィッシングメールはほぼ本物のメールと区別が付きにくくなっています。リンクをクリックする代わりに、ウェブサイトのURLを手動で入力し、対応するサイトにログインしてください。
同時、メールボックス内の自動画像読み込み機能を無効にしてください。なぜなら埋め込み画像はメールを開封したかどうかを追跡するためによく使用されるからです。
13. VPN を選択的に使用する(例:Mullvad)
VPN(仮想プライベートネットワーク)はあなたがアクセスするサービスにおけるあなたのIPアドレス(つまり、あなたのデバイスと位置を識別するユニークな番号)を隠すことができます。常時オンにする必要はありませんが、公共のWi-Fiを使用するか、信頼性の低いサービスにアクセスする場合は必ずオンにしてください。
14. DNSレベルの広告ブロッキングを設定する(例:NextDNS)
DNSはデバイスが「ウェブサイトを検索する」ための電話帳と考えることができます。このレベルでブロックすることは、広告やトラッカーが読み込まれる前にそれらを遮断することを意味します。
さらに、すべてのアプリやブラウザ上で有効です。
15. ネットワーク監視ツールをインストールする(例:Little Snitch)
それは、あなたのコンピュータでどのアプリがネットワークに接続しており、どれだけのデータを送信し、データがどこに向かっているかを表示することができます。任意の「逆方向データ転送頻度が異常に高い」アプリは警戒すべきで、おそらく直ちにアンインストールすべきです。
現時点では、Mythos は引き続き Project Glasswing の防衛者(Anthropic、Apple、Googleなど)の手にあります。しかし、同様の機能を持つモデルがすぐに悪意のある行為者の手に渡ることになるでしょう(おそらく6か月以内、またはそれ以上早く)。
これがなぜ、今すぐにあなたのセキュリティ防衛線を強化する必要がある理由です。これらの設定を15分で完了することで、将来の深刻な問題を回避できるかもしれません。
セキュリティに気をつけて、すべてが順調であることを祈っています。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia
 関連記事