

20日間で60億ドルが盗まれ、仮想通貨コミュニティはAIハッカーの時代を迎えました。
あなたはDeFiプロトコルにいくら入金しましたか?
「just use Aave」という言葉は、暗号通貨コミュニティで長い間伝わってきたフレーズで、次の意味です。「他の派手なプロトコルを使うのをやめて、リスクが高すぎる。Aaveを使うだけで十分だ。Aaveは厳重に監査され、数年間稼働しており、業界基準であり、Aaveに入金すれば比較的安全である。」しかし、このフレーズも今や当たり前ではなくなってきました。さらに「'just use Aave' is dead」、「Ethereumのナラティブの崩壊」、「DeFi is dead」といった反対のフレーズが現れています。
市場にはこのような感情的な表現があり、4月は暗号通貨業界で盗難事件が頻繁に発生する月としても特異な月です。
2026年、最も多くの盗難事件が発生した年
この月はまだ終わっていないにもかかわらず、BTCとETHの価格は徐々に上昇していますが、暗号市場では連続する盗難の数字が非常に驚くべきものとなっています。
4月にわずか20日に満たない期間での損失総額は6.05億ドルを超え、少なくとも12のプロトコルが攻撃を受けました。いくつかの比較的有名な事件には以下が含まれます:
4月1日、Solana上で最大の永続的契約取引所であるDrift Protocolが12分間で2.85億ドルを盗まれ、これは当時2026年における最大のDeFi単一攻撃となりました。
4月10日、分散型GPUクラウドインフラAethirは、自社のETHクロスチェーンブリッジ契約に対する悪意のある攻撃を検知し、損害を9万ドル未満に抑えました。同日、Hyperbridgeは検証漏洞攻撃に遭遇し、攻撃者はクロスチェーンメッセージを偽造し、10億枚のブリッジDOTトークンを鋳造して売却し、約250万ドルの損失を引き起こしました。
4月中旬、複数の小規模プロトコルが続々と攻撃を受けました。Silo Financeはオラクルの設定ミスにより39.2万ドルの損失、ブリッジアグリゲーターDangoはスマートコントラクトの脆弱性攻撃により41万ドルの損失、NEARネットワークでは攻撃者が2日前に423個のウォレットと8つの偽の流動性プールを準備し、オラクルを操り、最終的に約1840万ドルを盗みました。
4月18日、Kelp DAOは29.2億ドルを盗まれ、これは2026年のDeFiでの最大の盗難記録を更新しました。
「2026年は史上最多の盗難が発生する可能性が非常に高い年になるでしょう」と、Ledgerのセキュリティ責任者であるCharles Guillemetは述べています。
この見解が実現する可能性が非常に高い理由は、DeFi がより脆弱になったわけではなく、攻撃者が新たな武器、つまりAI を手に入れたためです。
2.9 億ドルの盗難が起きる前から、AI はすでに脆弱性を発見していました
過去1年間、AI による脆弱性悪用の価値は約1.3カ月ごとに倍増し、1つの契約のスキャンコストはすでに1.22ドルにまで低下しています。攻撃の閾値の崩壊は、おそらくは2026年に記録的な理由であるかもしれません。今年の4月、Anthropic は、内部モデルである Claude Mythos Preview が、数千ものゼロデイ脆弱性を主流のオペレーティングシステムや暗号ライブラリで自動的に発見し、脆弱性悪用成功率は72.4%に達しました。これまで、どのAIモデルもほぼゼロに近かった成功率と比較してみてもです。
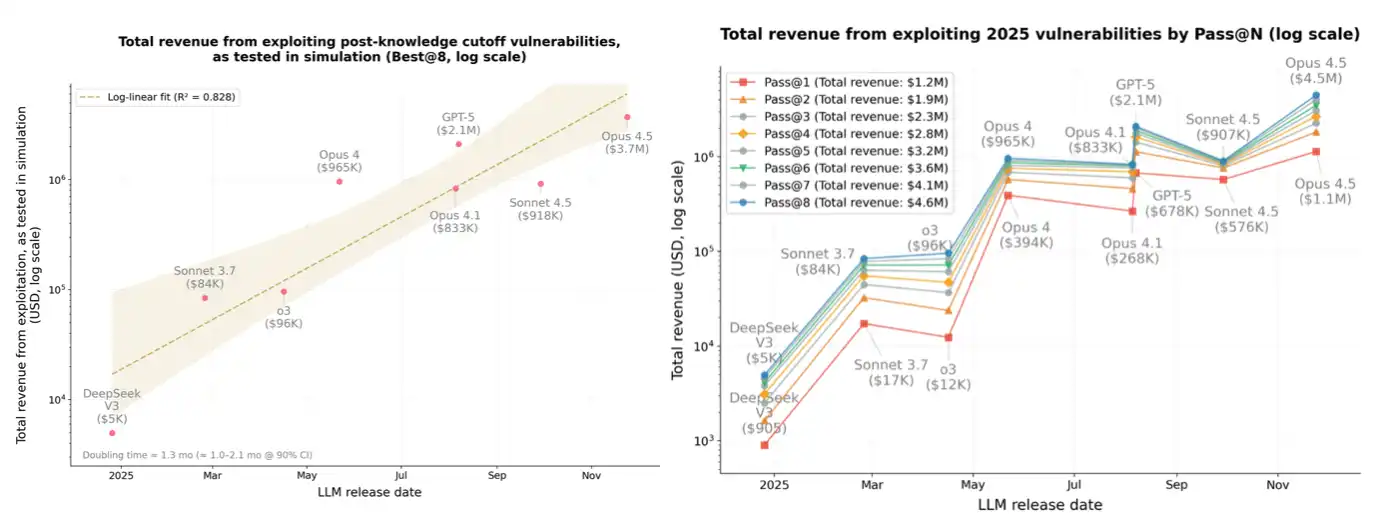
図:縦軸は模擬された盗難金額(対数スケール)、横軸は時間で、過去1年間の10の先端AIモデルが知識の締め切り後に契約で得た脆弱性悪用の利益が約1.3カ月ごとに倍増する傾向を示しています。影の領域は90%信頼区間です。
典型的な事例としては、Drift がハッキングされた翌日に、Zengineer という開発者が、Claude Code を使用して AI オープンソースのリスク監査ツールである Skill を作成し、公開データ(DeFiLlama、オンチェーン契約、ガバナンスドキュメント、Safe API)を使用してプロトコルのアーキテクチャレベルのリスクを評価し、自動的に Ronin、Harmony、Euler、Beanstalk などの歴史的な攻撃パターンと比較しました。
彼は、Drift の今回の事件や最近のほとんどのDeFi 大規模な盗難事件は、実際には Solidity のコード脆弱性を悪用していないと考えています。真の致命的な弱点は、ガバナンスアーキテクチャ、管理者キーの権限、クロスチェーンブリッジの構成など、コード以外のセキュリティの盲点であり、これらは従来の監査企業のコードスキャナーでは見落とされがちですが、彼が作成したこのツールでは確認できます。
Kelp DAO が盗まれた12日前、彼はこのツールを使用してKelp DAO を完全な監査を行い、レポートの結果は72ポイント(中程度のリスク)で、LayerZero 検証ノード数の不透明な設定、閾値の公開公表が行われていない「DVN 構成」、16本のチェーンのシングルポイント故障、「DVN が失敗すると、全てのチェーン上の rsETH が同時に保証を喪失する」等を含む5つの主要な問題が指摘されました。 「2022年にそれぞれ60億ドルと10億ドルを盗まれた Ronin と Harmony の攻撃シナリオに非常に類似している」、「ガバナンスの範囲が不明確」、「保険ファンドなし:プロトコルに損失を吸収するメカニズムがなく、トラブルが発生すれば、下流のプロトコルが自己負担する」などが含まれます。
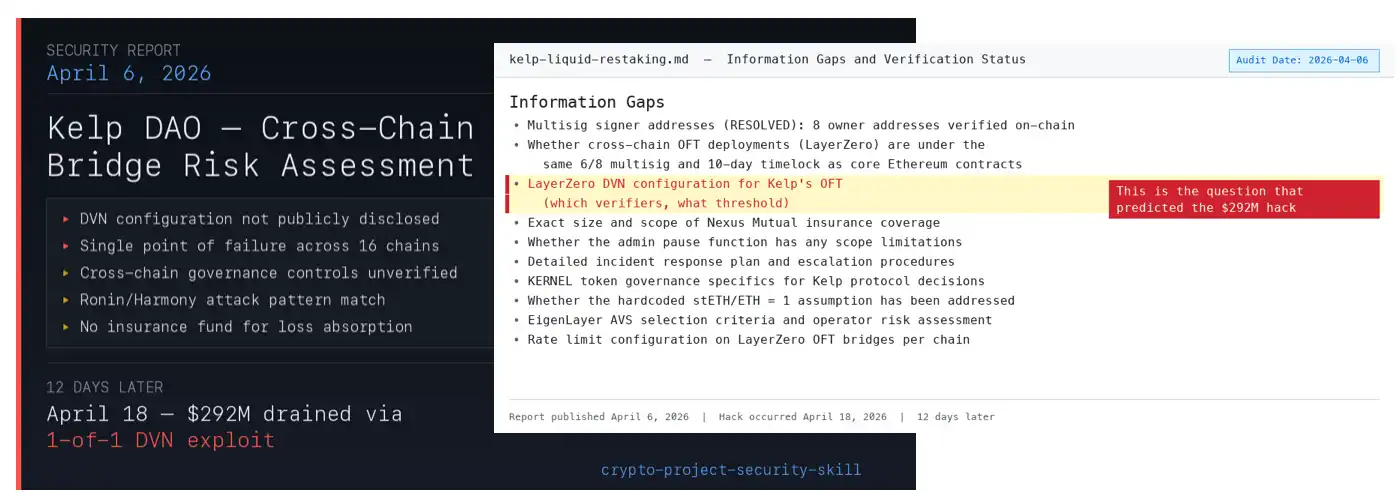
Zengineer's report mentioned the issue with the Kelp DVN configuration
12 days later, on April 18, Kelp was hacked, and the root cause was indeed that 1-of-1 DVN configuration, a risk highlighted in the first report.
BlockBeats found that Zengineer's AI-driven risk assessment tool Skill has now completed full audits on 56 out of the top 100 TVL protocols on DeFiLlama, uncovering several high-risk protocols, including: the outdated audited JustLend (TVL $3.3B); Falcon Finance (TVL $1.6B) associated with DWF Labs, with an insurance fund only holding 0.6% of the TVL; Grove Finance (TVL $2.87B) with undisclosed governance structure and a parent company that has suffered DNS hijacking; as well as Camelot, with a 2/3 multisig, zero-time lock, and an anonymous team.
Just because these protocols haven't been exploited today doesn't mean they're entirely safe; it's likely that attackers have just not found the entry points yet.
The cost of attacking a contract is as low as $1.22?
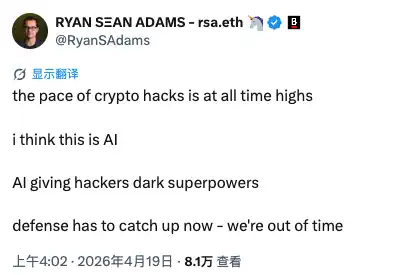
“The frequency of crypto getting hacked has reached an all-time high. I think this has to do with AI. AI is giving hackers ‘dark superpowers.’ Defenses need to catch up as quickly as possible; we are already out of time.” warned Ryan Sean Adams, co-founder of Bankless.
In October last year, Anthropic researchers conducted a series of experiments, having Sonnet 4.5 and GPT-5 scan 2849 newly deployed real-world smart contracts with no known vulnerabilities. The two models independently discovered 2 previously unknown zero-day vulnerabilities each and generated corresponding attack strategies, simulating profits of $3694. The API cost for GPT-5 to accomplish all this was around $3476. With less than $3500 in computational power, new vulnerabilities can be unearthed in contracts deployed in the wild.
さらに懸念されるのはコスト曲線であり、前述のように:過去1年で、AIシミュレーション攻撃の脆弱性悪用の価値は約1.3ヶ月ごとに倍増し、有効な攻撃コードを生成するために必要なトークンコストは新しいモデルのイテレーションに伴い急激に低下しています。攻撃者は同じ予算で、ますます多くの有効な攻撃を得ることができます。1つのスマートコントラクトのスキャンコストは、すでに1.22ドルにまで低下しています。
これは何を意味するのでしょうか?数千ドルの計算リソース予算を持つ人は、理論上はAIエージェントを数千のスマートコントラクトに向けることができ、脆弱性を自動的にスキャンし、攻撃コードを生成できます。その際に手動でコードを書く必要はなく、深いセキュリティ研究の背景も必要ありません。
通常の人がハッカーになるためのハードルが大幅に低下しました。
今年4月、Anthropicは、内部開発したモデルClaude Mythos Previewを公開しました。このモデルは現在、厳選された40社のエンタープライズおよび政府パートナーのみが使用しており、主流のオペレーティングシステム、ブラウザー、および暗号ライブラリの中に数千のゼロデイ脆弱性を自律的に発見しました。これにはDeFiプロトコルの基盤となる重要なインフラも含まれます。そのうちの1つの脆弱性は、OpenBSDシステムに27年間潜んでおり、世界中の重要な金融インフラに存在していましたが、このモデルがそれを発見するまでに至りました。Mythos Previewの脆弱性悪用成功率は72.4%であり、これまでのどのAIモデルも近づいていませんでした。
ただし、Anthropicは現在、このモデルを一般に公開することを拒否しています。その理由の1つは、リリースすると攻撃側と防御側の力学が失われ、業界が深刻な状況に陥る可能性があるためです。
もう1つの具体例は、AIセキュリティ企業Cecuroからです。彼らは、2024年10月から2026年初にかけてハッキングされた90のDeFiスマートコントラクトを分析し、総損失は2.28億ドルに上りました。専用のAIセキュリティエージェントは、合約の92%に存在する脆弱性を正常に特定し、同じ基本モデルを実行している汎用AIプログラミングエージェントは34%のみを特定しました。重要なことは、この一握りの契約の中には、ハッキング前に専門家による監査を受けたものもあるにもかかわらず、AIが人間の監査者が見逃した脆弱性を発見したことです。
攻撃者の武器は指数関数的な速度で強力になりつつあり、防御側のインフラは明らかにそれに遅れを取っています。
イーサリアムは、最大の被害者かもしれません
そして、Kelp DAOのハッキング事件に戻りましょう。
KelpのrsETHは、イーサリアムの再担保エコシステムの製品です。ユーザーはstETHを預け、rsETHを受け取ります。rsETHはAaveでWETHを担保に借りることができ、クロスチェーンで移動することもでき、20以上のネットワークで流通します。これはDeFiの組み合わせ可能性の魔法のデモンストレーションです。
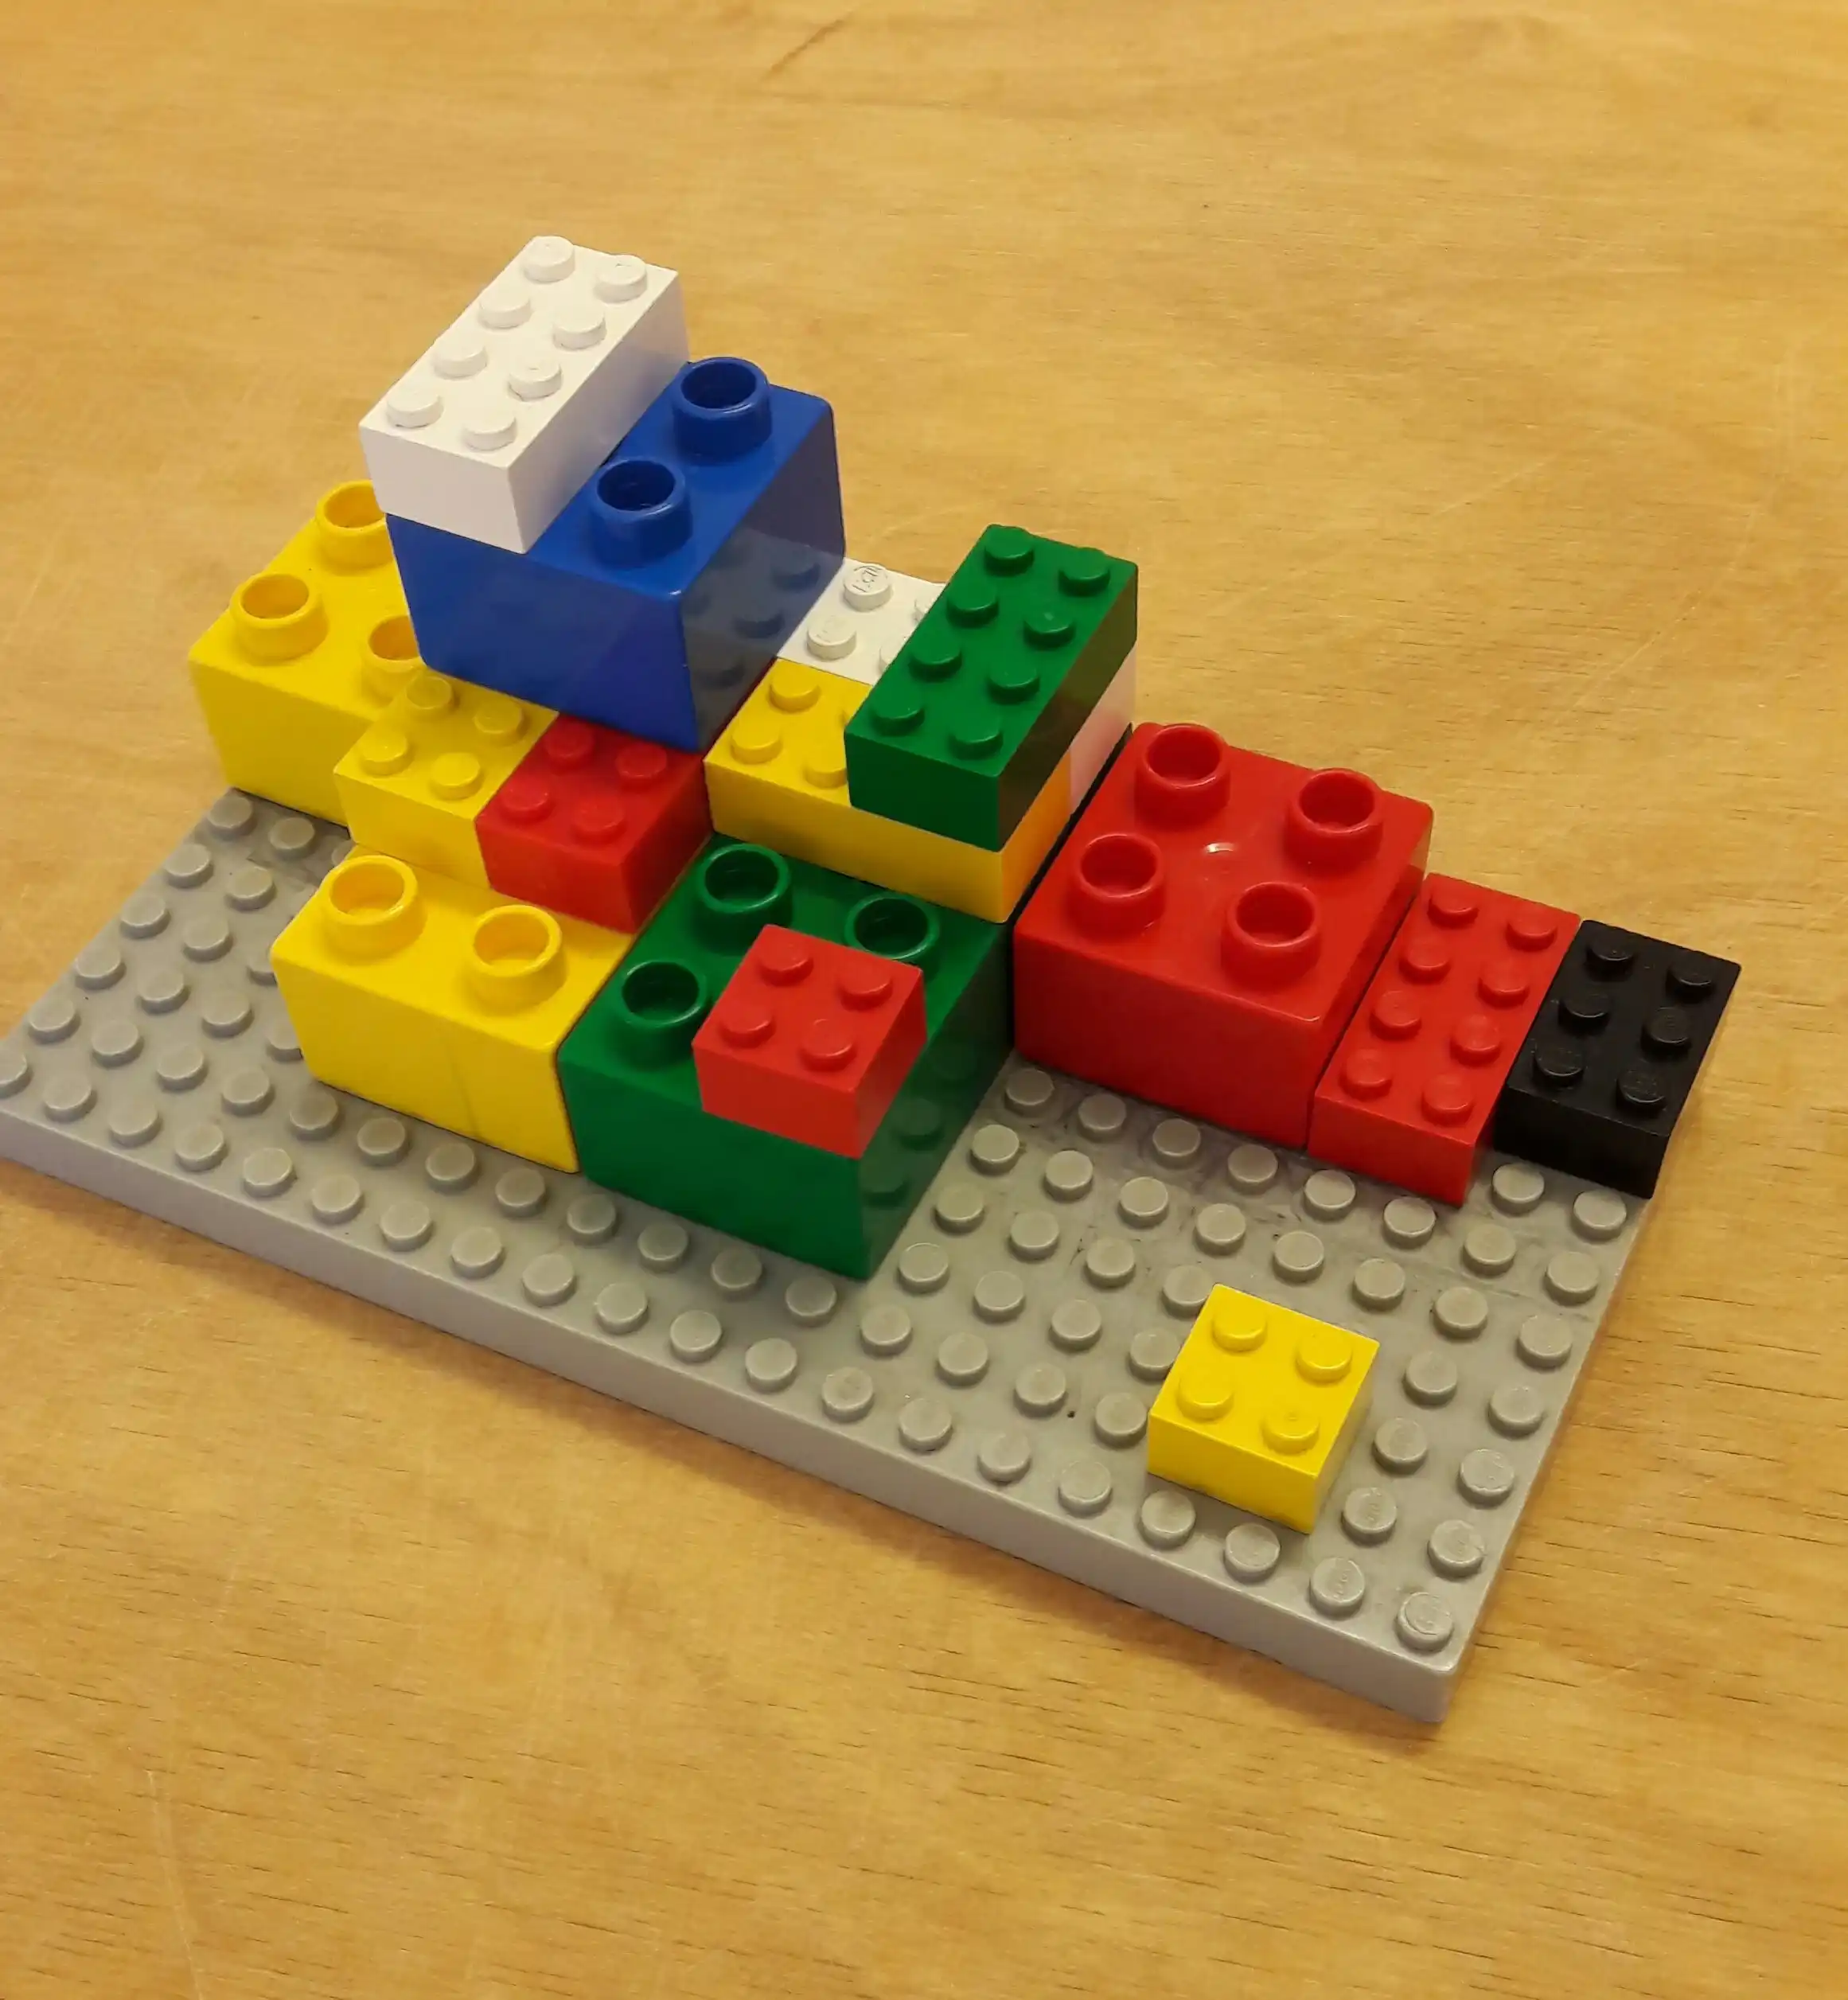
しかし、一体両面の問題は、攻撃者は最も弱い箇所で穴を開けるだけで、全体のレゴ組み立て構造が逆伝導される:偽 rsETH が本物の担保資産に変わり、本物の WETH が借りられ、損失が Aave に残り、Panic が rsETH を統合した全てのプロトコルに拡散し、SparkLend、Fluid、Lido 傘下の earnETH が全て緊急停止された。
Aave の創設者である Stani Kulechov は即座に声明を出しました:Aave のスマートコントラクト自体は攻撃されておらず、これは外部イベントです。これは真実です。しかし、真実は、Aave の WETH 貸出プールの利用率が一時的に100%に達し、一般の預金者が引き出しを行えなくなったこと、TVL が4日で264億ドルから170億ドルに減少し、約100億ドル近くが流出し、AAVE トークンも約18%下落しました。
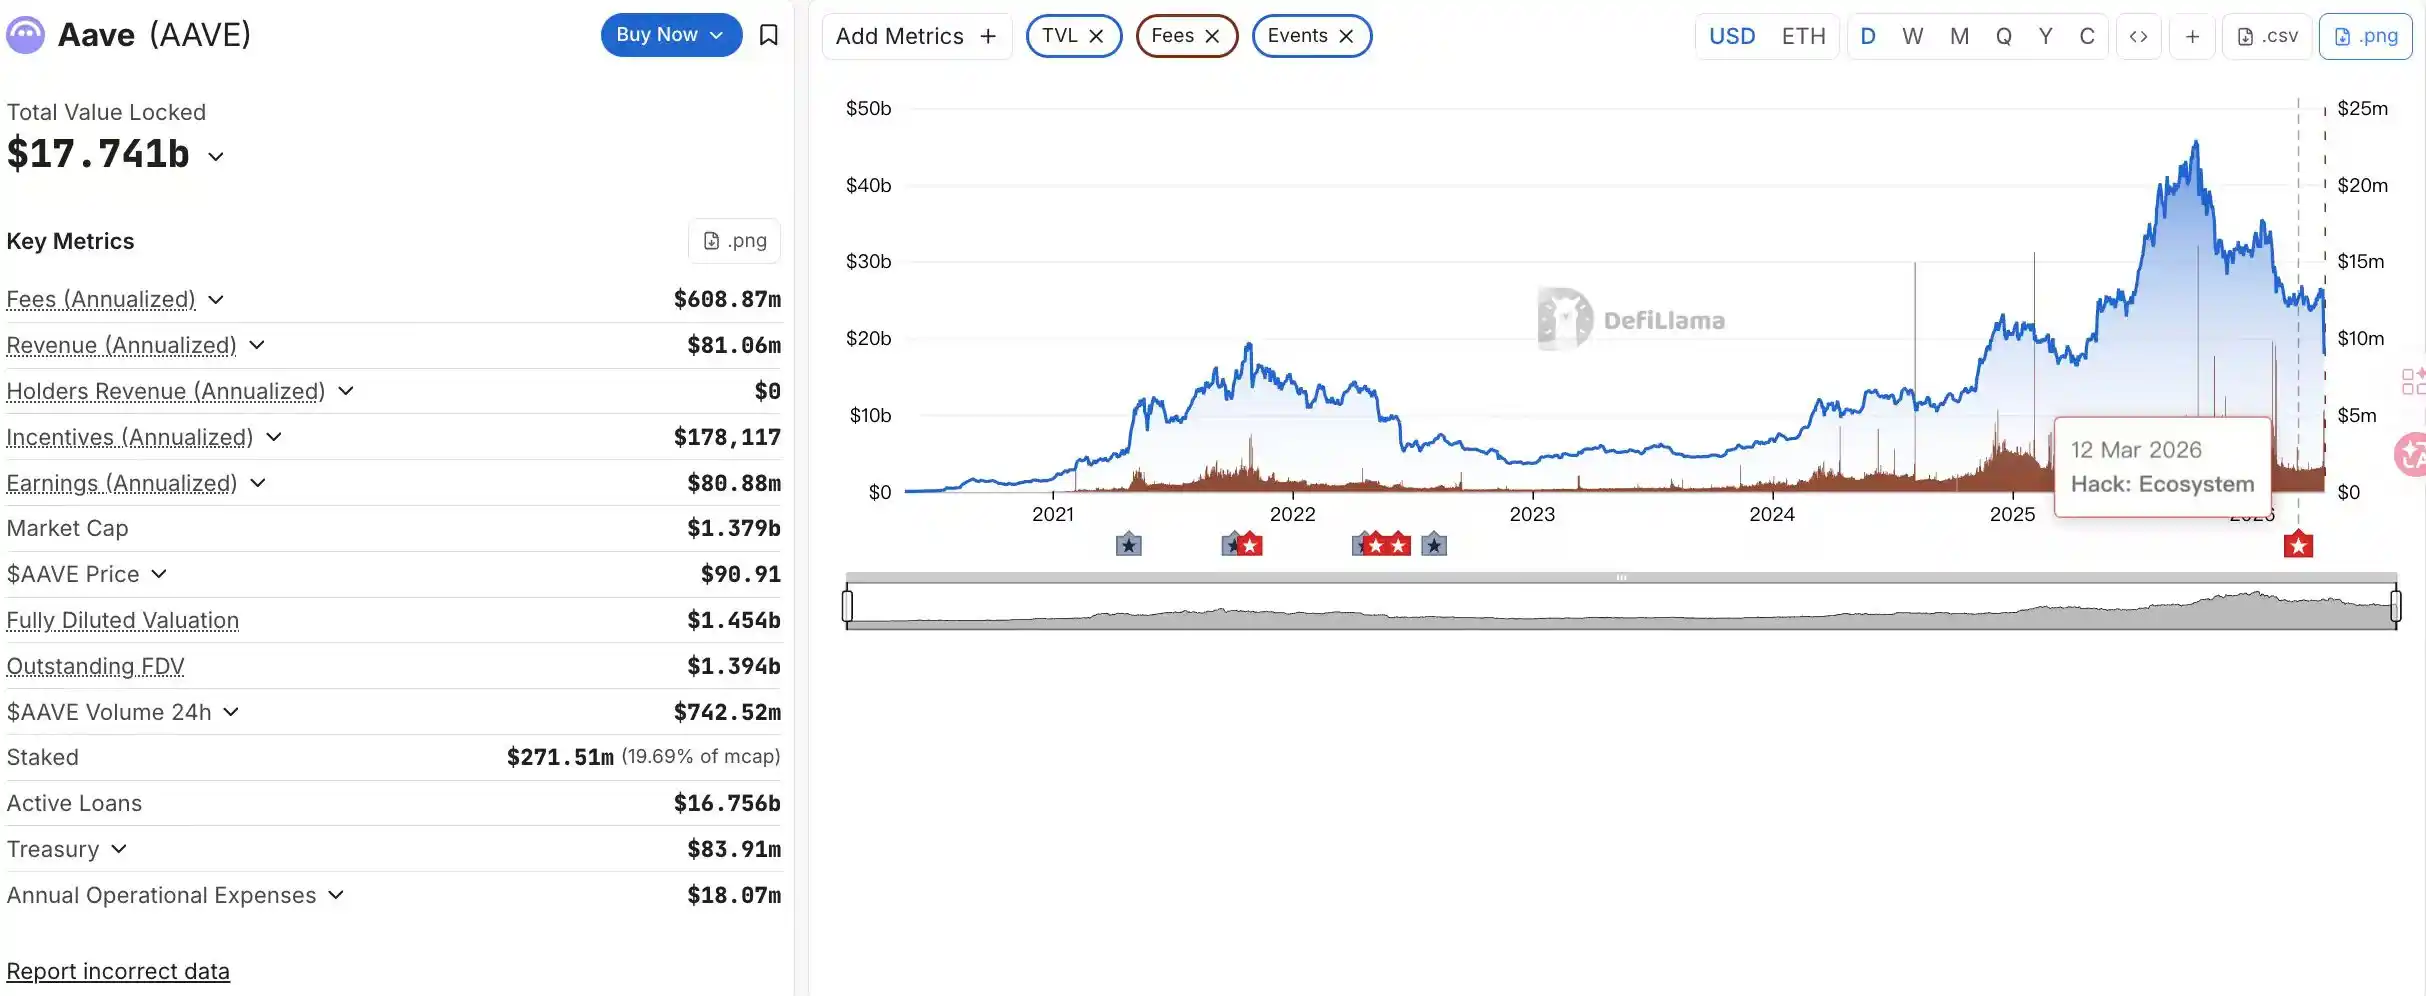
データソース:DefiLama
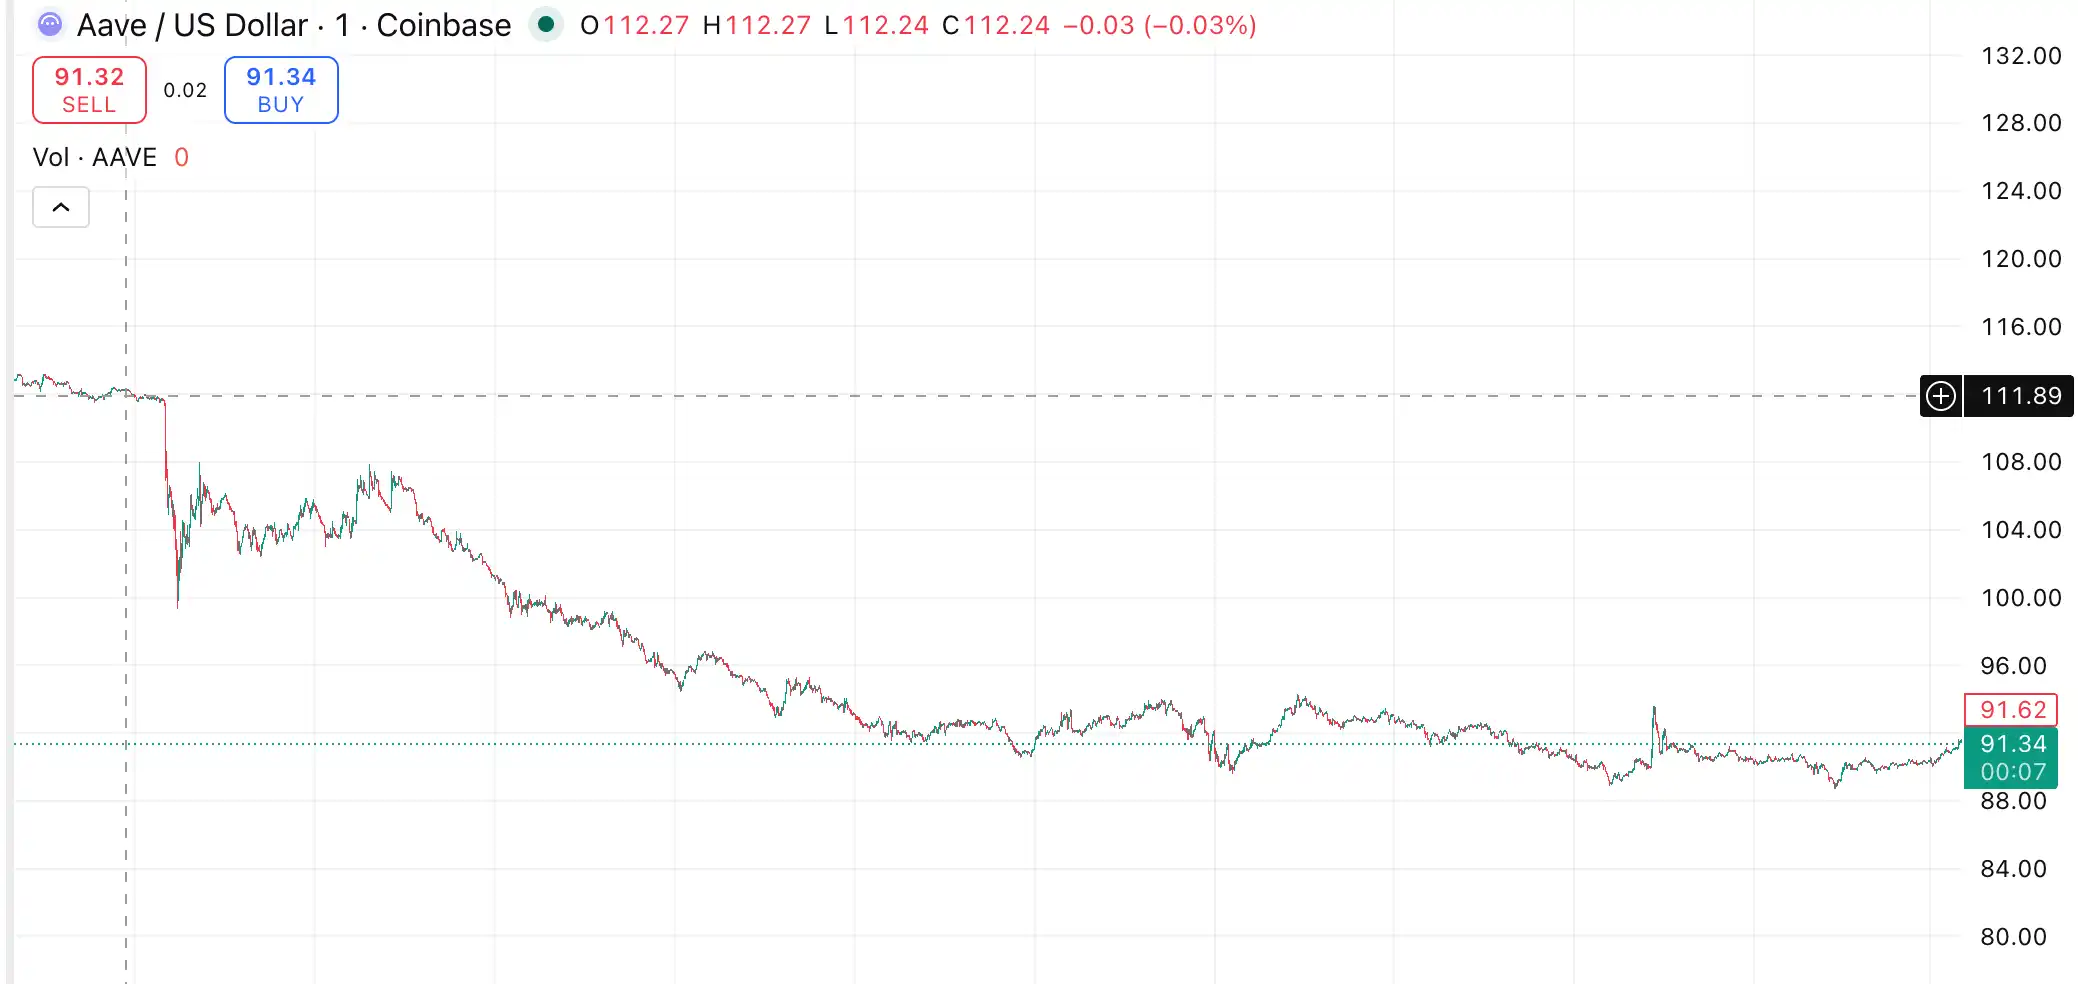
データソース:tradingview
しかし、「Aave's contracts were not exploited」と言うこの言葉は、その中に閉じ込められている流動性提供者にとって何の慰めにもなりません。Cyvers の CEO である Deddy Lavid が的確に指摘したように:「これは DeFi の組み合わせリスクの現れであり、プロトコルのトークンが複数のプラットフォームに統合されると、1つの脆弱性が生態系全体に連鎖して浸透することができます。」
そして、これはおそらくイーサリアム DeFi の語りの構造的な逆説でしょう。
イーサリアムが最も誇りに思っているのは、「組み合わせ可能性」であり、金融のレゴであり、どのプロトコルも積み重ねることができるということです。これはその中核的な価値であり、同時にその中核的な弱点でもあります。新しいプロトコルの各層、新しいブリッジ、新しい担保資産タイプごとに、システム全体の攻撃面が拡大しています。そして、このような拡大は、どの単一の監査機関でもカバーすることはできません。
「Kelp の攻撃者は、暗号解読を回避することも、スマートコントラクトのゼロデイ脆弱性を見つけることもしませんでした。彼らはクロスチェーンバリデーターの1つの設定選択を利用し、LayerZero のメッセージレイヤーを誤魔化し、イーサリアムメインネット上で116,500個の rsETH を無から生み出しました。契約自体は悪いわけではなく、検証レイヤーが悪かったのです。この違いは非常に重要であり、次の攻撃者は設定エラーを待つ必要がありません。彼らはAIを持つことでしょう。」Brave New Coin のアナリストである Jason Jones はこのように述べています。
イーサリアムは、このサイクルでのバリューナラティブには、主に2つのストーリーがあります。1つは機関側のRWAおよびETFストーリーであり、ブラックロックやJPモルガンなどのトークン化された資産はまだイーサリアム上で稼働しており、ETF資金も徐々に流入しています。このナラティブはほぼそのままです。しかし、「イーサリアムはDeFiの基本決済層である」という、数々の小売投資家がETHを保有する基盤ストーリーに関しては、現在、最も厳しい信頼の試練に直面しています。
市場の反応からも、パニックはKelp事件そのものを超え、DeFiエコシステム全体に拡散し始めていることが明らかです。Morpho、Sky、JupLendなどが一斉に引き出しを行いましたが、これらはKelpとまったく関係がないプロジェクトです。
明らかに、これは技術的な危機ではなく、信頼危機です。
再度初めの質問に戻りましょう。あなたはDeFiプロトコルにいくらの資金を預けていますか?
このことについてよく考えてみてください。もし「あまり多くは預けていない、ただちょっと遊んでいるだけ」と答えた場合、何もなかったかのように振る舞うことができるでしょう。しかし、もしポジションがかなり大きい場合は、DeFi業界を再評価する必要があるかもしれません。DeFiプロジェクトのセキュリティモデルは「デプロイ前に1回監査する」ことですが、今日、AIはデプロイ後に持続的にスキャンし、リアルタイムで新しい脆弱性を見つけることができ、さらにコストも安くなっています。
この点をよく考えると、私が言っているのはイーサリアムに将来性がないということではないことがわかるでしょう。なぜなら、イーサリアムのチェーンはハッキングされておらず、Aaveのコードには脆弱性がなく、Uniswapも今日も正常に稼働しているからです。
今日私たちが再評価する必要があるのは、イーサリアムそのものではなく、「Aaveを使えば安全だ」という前提です。AI駆動の攻撃環境において、組み合わせ可能な攻撃が重なる中で、このような前提はもはや成り立っていません。結局のところ、レゴブロックのセキュリティは伝播し、全てのブロックが絶対的に安全であることを誰も保証することはできません。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia







