ライトコインは協調攻撃に遭い、クロスチェーンで60万ドルの損失を被りました:セキュリティ研究者によると、「ゼロデイの脆弱性」は疑問視されています
原文タイトル:《Litecoinがダブルスペンディング攻撃に晒され、緊急ロールバック。 ゼロデイ脆弱性の表現にセキュリティ研究者が反論》
原著者:クロード, Deep Tide TechFlow
Deep Tide概要:4月25日、Litecoinは協調攻撃を受け、MWEBプライバシーレイヤーの脆弱性が悪用され、攻撃者は未更新ノードを介して32分以内に無効な取引を行い、クロスチェーンプロトコルでダブルスペンディングを行った。NEAR Intentsレポートによると、約60万ドルのリスクが発生した。
ネットワークは13ブロックのリオーダリングを実行してチェーン状態を修復したが、セキュリティ研究者はこの脆弱性が37日前に既に非公開で修正されていたことを発見し、「ゼロデイ攻撃」の表現に疑問を投げかけた。公式アカウントは批評者を後で嘲笑し、「浅瀬に留まっている」ことを強調し、コミュニティから強い反発を受けた。
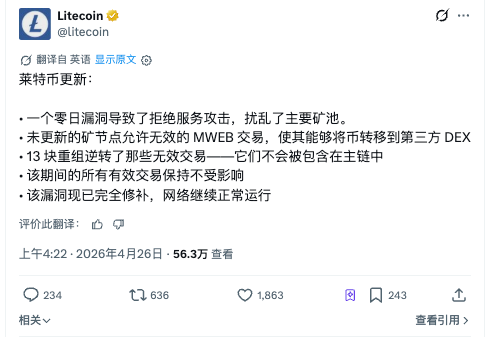
Litecoinネットワークは2022年以来、MWEB(MimbleWimble Extension Block、Litecoinのプライバシートランザクションレイヤー)をアクティブ化して初めての重大なセキュリティインシデントに見舞われました。攻撃者はMWEBレイヤーのコンセンサスの脆弱性を悪用し、マイニングプールへの分散型サービス拒否攻撃を組み合わせ、32分程度で無効なトランザクションを含むフォークチェーンを作成し、機会を利用して複数のクロスチェーンプロトコルでダブルスペンディング攻撃を行いました。
The Blockによると、Aurora LabsのCEOであるAlex Shevchenkoは最初にこの異常をXプラットフォームでマークし、「協調攻撃」と呼んで、ブロック#3,095,930から#3,095,943が関与し、回復が3時間以上かかりました。
攻撃は2段階で実行されました:まずマイニングプールを麻痺させ、次に未更新ノードを利用
Litecoin Foundationが4月25日に公表した公式声明によると、攻撃経路は2つの段階に分かれます。
第一段階は主要マイニングプールに対するDoS攻撃であり、更新されたクライアントを実行しているノードのハッシュレート割合を低下させました。第二段階は、MWEBレイヤーのコンセンサスの脆弱性を利用し、古いバージョンのソフトウェアを実行しているノードに無効なMWEBトランザクションをインジェクトしました。
これらの未更新ノードは誤ってそのトランザクションを正当なものと見なし、攻撃者にMWEBプライバシーレイヤーからの資金引き出し(「peg out」と呼ばれる)を可能にし、資金をサードパーティーの分散型取引プラットフォームにルーティングしました。
Shevchenkoはさらに、攻撃者のオンチェーントレイルを明らかにしました:攻撃者はLTCをETHに交換する予定であり、攻撃が発生する38時間前に使用したアドレスはBinanceから資金を入手しました。彼は攻撃者が脆弱性情報を事前に把握していたと判断しました。
通常、Litecoin のブロック生成間隔は約 2.5 分であり、13 ブロックは約 32 分で生成されるべきです。しかし、今回の 13 ブロックは 3 時間以上かかり、この異常は一部の観察者によって最初は 51% 攻撃と誤解されました。
実際の状況は、DoS 攻撃が停止すると、更新されたコードを実行しているノードがハッシュパワー優位を取り戻し、ネットワークは自動的に 13 ブロックの再編成を行い、無効な取引をメインチェーンから削除しました。Litecoin Foundation は、再編成中に行われたすべての正当な取引が影響を受けないと述べています。
クロスチェーンプロトコルが実際の被害を受け、NEAR Intents が 60 万ドルの露出を報告
攻撃者はフォークウィンドウ期間を利用し、複数のクロスチェーンスワッププロトコルでダブルスペンド取引を行いました。これらのプロトコルは後に再編成で取り消された MWEB peg-out 取引を受け入れ、実際の損失が発生しました。
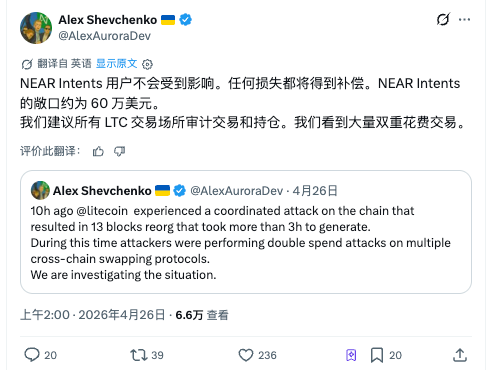
Shevchenko は X プラットフォームで投稿し、NEAR Intents のリスク露出が約 60 万ドルであり、そのチームがユーザーの損失をカバーすると述べています。彼はまた、LTC を受け入れるすべての取引プラットフォームに対して、取引記録と保有残高を監査するよう警告しました。なぜなら、チェーン上に多くのダブルスペンド取引が存在するためです。
Bitcoin News によると、Litecoin が無効な取引をメインチェーンから削除した後、NEAR Intents の実際の清算損失は初期の推定額よりも低くなる可能性がありますが、執筆時点ではプロトコルからの追加声明がまだ出ていません。LTC 関連のビジネスを一時停止していた他のクロスチェーンプロトコルもリスク露出を再評価しています。
Litecoin Foundation は、影響を受けたマイニングプールの名前を明らかにしておらず、無効な MWEB 取引が試みられた LTC の量も公開していません。
PoW ネットワークの古い問題:アップグレードは自己申告、セキュリティは運任せ
Zcash の創始者である Zooko Wilcox は、このようなロールバックとダブルスペンド攻撃は PoW ネットワークでは特異なものではないと発言し、最近では Monero や Grin も同様の事件に見舞われました。2025 年 9 月、Monero は 12 年ぶりに最大のブロックリプレイを経験し、18 ブロックがロールバックされ、117 取引が無効になりました。
CoinDesk の分析によると、この事件は PoW ネットワークの構造上の矛盾を露呈しました:Bitcoin や Litecoin は強制的な更新メカニズムを持っておらず、ノードは古いソフトウェアを無期限に実行できます。この設計には分散型の哲学上の価値がありますが、セキュリティパッチが攻撃者による脆弱性の悪用前にすべての人に到達する必要がある場合、致命的なウィンドウが生じます。
Yahoo Finance の分析によると、Litecoin の小さなハッシュレートと低いセキュリティ予算により、Bitcoin よりも攻撃を受けやすくなっています。Bitcoin ネットワークで 13 ブロックをロールバックするには、50% を超えるハッシュレートの制御が必要であり、数十億ドルのコストがかかります。しかし、Litecoin では、1 つの脆弱性と DoS 攻撃が同じ深さのリオーダリングを引き起こすのに十分です。
公式広報が炎上: 批判者を揶揄し、「浅瀬に留まれ」という Lite...
攻撃そのものよりも、その後の対応が信頼に大きな損傷を与えた可能性があります。
4 月 26 日、Litecoin 公式アカウントは投稿しました。「PoW、ハッシュレート、正常な運行時間、リオーダリング、およびマイナー/チェーンの関係について何も知らない人々がいるのは明らかです。浅瀬に留まった方が安全です。」
Bitcoin News によると、この投稿は数百件の敵意ある返信を引き起こしました。ユーザーはその「高慢さ」「幼稚さ」「非プロフェッショナリズム」を批判し、中には「何年もあなたのコインを保有していますが、これがあなたが投稿したものですか?」と書いた人もいます。コミュニティは技術的な透明性と事後分析を望んでおり、嘲笑ではないとのことです。
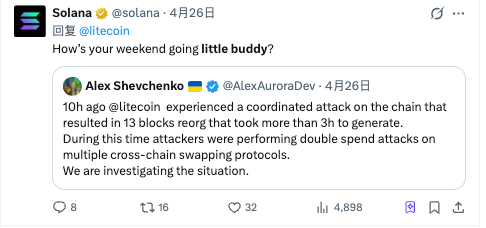
Solana 公式アカウントもこのやりとりに参加しました。4 月 25 日のリオーダリングに関する議論に対し、@solana は「週末はどうだったかな、小さなやつ?」と返信しました。コミュニティはこれを、Litecoin が以前に Solana の障害履歴を嘲笑していたことへの直接的な反撃と解釈しています。
イベントの開示後、LTC の価格は約 56 ドルで、当日は約 1% 下落し、今年初めからの下落率は約 25% です。市場の即時反応は比較的冷静でした。
2026 年の DeFi セキュリティジレンマ: クロスチェーンインフラが最大の攻撃...
The Block のデータによると、2026 年から今月中旬までに、DeFi プロトコルはさまざまな攻撃により 7.5 億ドル以上の損失を被っています。その中には、4 月 19 日の Kelp DAO ブリッジ攻撃(2.92 億ドル)や 4 月 1 日の Solana パーペチュアルコントラクトプラットフォーム Drift への攻撃(2.85 億ドル)が含まれています。
多くの重要な出来事はクロスチェーンインフラを巻き込んでおり、今回の Litecoin 攻撃者がクロスチェーンスワッププロトコルを利用して資金を引き出す手法はまさにこれと酷似しています。
Litecoin の出来事は、クロスチェーンプロトコルが PoW チェーン資産を受け入れる際に直面する確認数の問題が予想以上に厳しいことを再度示しています。クライアントの脆弱性が公開されると、13 ブロックのリオーダリングが発生することは、6 つの確認が安全であるかどうかという議論が理論上の問題になるほどです。
Original Article Link
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事