SlowMist: Bybit から 15 億ドル近くを盗んだハッカーの手口と疑問
原題:「Bybit から 15 億ドル近くが盗まれたハッカーの手口と背後にある疑問」
原文出典:SlowMist Technology
背景
オンチェーン探偵 ZachXBT によると、北京時間 2025 年 2 月 21 日の夕方、Bybit プラットフォームで大規模な資金流出が発生した。この事件により14億6000万ドル以上が盗まれ、近年最大の暗号通貨盗難事件となった。

オンチェーン追跡分析
Br>
スローミストセキュリティチームの分析によれば、盗まれた資産には主に次のものが含まれます。 5479 steth(約2億6,000万米ドル相当)
・15,000 cmeth(約4,300米ドル相当
 オンチェーン追跡およびマネーロンダリング防止ツールMistTrackを使用して、最初のハッカーアドレス0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2を分析し、次の情報を取得しました。ETHが分散され、転送されました。最初のハッカーアドレスは、400,000 ETHを10,000 ETHずつの形式で40のアドレスに分散し、転送が継続しています。

そのうち、205 ETH が Chainflip を通じて BTC に変換され、チェーンを介してアドレス bc1qlu4a33zjspefa3tnq566xszcr0fvwz05ewhqfq に転送されました。

cmETH フロー: 15,000 cmETH がアドレス 0x1542368a03ad1f03d96D51B414f4738961Cf4443 に転送されました。 mETH Protocol が X に投稿した記事によると、Bybit のセキュリティ インシデントに対応して、チームは cmETH の引き出しを直ちに停止し、不正な引き出しを防止したとのことです。mETH Protocol はハッカーのアドレスから 15,000 cmETH を無事に回収しました。

mETH と stETH の転送: 8,000 mETH と 90,375.5479 stETH がアドレス 0xA4B2Fd68593B6F34E51cB9eDB66E71c1B4Ab449e に転送され、その後 Uniswap と ParaSwap を通じて 98,048 ETH と交換され、その後 0xdd90071d52f20e85c89802e5dc1ec0a7b6475f92 に転送されました。アドレス 0xdd9 は、それぞれ 10,000 ETH の形式で 9 つのアドレスに ETH を分散しましたが、まだ転送されていません。

また、攻撃手法分析の項で述べたようにハッカーが最初の攻撃を開始したアドレス0x0fa09C3A328792253f8dee7116848723b72a6d2eをトレースしたところ、このアドレスの初期資金はBinanceから来ていたことが判明しました。

現在の初期ハッカーアドレス 0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2 の残高は 1,346 ETH です。引き続き関連アドレスを監視していきます。

スローミストは、攻撃者が安全なマルチ署名とコインを取得する攻撃者の方法を通じて北朝鮮のハッカーであると推測しましたソーシャルエンジニアリング攻撃方法:

この事件のハッカーアドレスは、BingxハッカーとPhemexハッカーアドレスに関連付けられていることもわかりました> 
Zachxbtは、この攻撃が北朝鮮のハッカー組織Lazarus Groupに関連していることも確認しました。 ZachXBT が提供したテスト取引、リンクされたウォレット、フォレンジックチャート、時間分析などの証拠はすべて、攻撃者が複数の操作で Lazarus Group の一般的な技術的手段を使用したことを示していると理解されています。同時に、アーカムは、プラットフォームのさらなる調査を支援するために、すべての関連データがバイビットと共有されていると述べた。

攻撃方法の分析
事件発生後の夜 23:44、Bybit CEO の Ben Zhou 氏は X で声明を発表し、攻撃の技術的な詳細を詳しく説明しました。

オンチェーン署名分析により、いくつかの痕跡が見つかりました。

1. 攻撃者は悪意のある契約を展開しました。UTC 2025-02-19 07:15:23、悪意のある実装契約 0xbDd077f651EBe7f7b3cE16fe5F2b025BE2969516 を展開しました。
2. Safe コントラクト ロジックの改ざん:UTC 2025-02-21 14:13:35、3 人の所有者がトランザクションに署名し、Safe コントラクトを悪意のあるバージョンに置き換えました: 0x46deef0f52e3a983b67abf4714448a41dd7ffd6d32d32da69d62081c68ad7882。これにより、最初の攻撃アドレス 0x0fa09C3A328792253f8dee7116848723b72a6d2e が生まれました。
3. 悪意のあるロジックを埋め込む: DELEGATECALL: 0x96221423681A6d52E184D440a8eFCEbB105C7242 を介して、悪意のあるロジック コントラクトを STORAGE 0 に書き込みます。


4. バックドア関数を呼び出して資金を転送する: 攻撃者は、コントラクト内の sweepETH 関数と sweepERC20 関数を使用して、コールドウォレット内のすべての 400,000 ETH と stETH (合計約 15 億米ドル) を未知のアドレスに転送しました。
攻撃手法の観点から見ると、WazirX ハッキングと Radiant Capital ハッキングは今回の攻撃と類似点があります。これら 3 つの事件のターゲットはすべて Safe マルチシグネチャ ウォレットです。 WazirX ハッキングでは、攻撃者は事前に悪意のある実装コントラクトを展開し、3 人の Owner とトランザクションに署名し、DELEGATECALL を通じて悪意のあるロジック コントラクトを STORAGE 0 に書き込み、Safe コントラクトを悪意のある実装コントラクトに置き換えました。


(https://etherscan.io/tx/0x48164d3adbab78c2cb9876f6e17f88e321097fcd14cadd57556866e4ef3e185d)
Radiant Capital のハッキングでは、公式発表によると、攻撃者は複雑な方法を使用して、署名検証者がフロントエンドで一見正当なトランザクションを確認できるようにしました。これは、Ben Zhou のツイートで公開された情報と似ています。
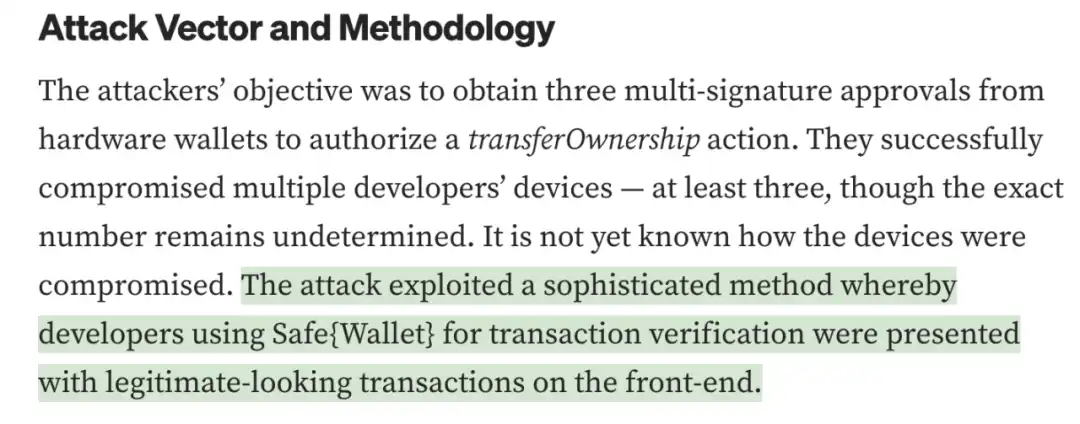
(https://medium.com/@RadiantCapital/radiant-post-mortem-fecd6cd38081)
そして、これら3つの事件に関係する悪意のあるコントラクトの権限チェック方法は同じで、コントラクトの呼び出し元をチェックするために、所有者のアドレスがコントラクト内にハードコードされています。 Bybit ハッキング事件と WazirX ハッキング事件における権限チェックによってスローされたエラー メッセージも同様です。
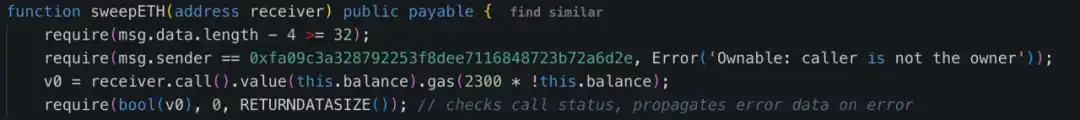
今回の事件では、Safe の契約に問題はなかった。問題は非契約部分にあった。フロントエンドが改ざんされ、偽造されて、欺瞞効果を実現していた。これは孤立したケースではありません。北朝鮮のハッカーは昨年、この方法でいくつかのプラットフォームを攻撃した。例えば、WazirXはSafeマルチシグネチャに2億3000万ドルの損失を被った。Radiant CapitalはSafeマルチシグネチャに5000万ドルの損失を被った。DMM BitcoinはGoncoマルチシグネチャに3億500万ドルの損失を被った。この攻撃手法は巧妙に設計されており、より注意が必要です。
Bybit が発表した公式発表によると:
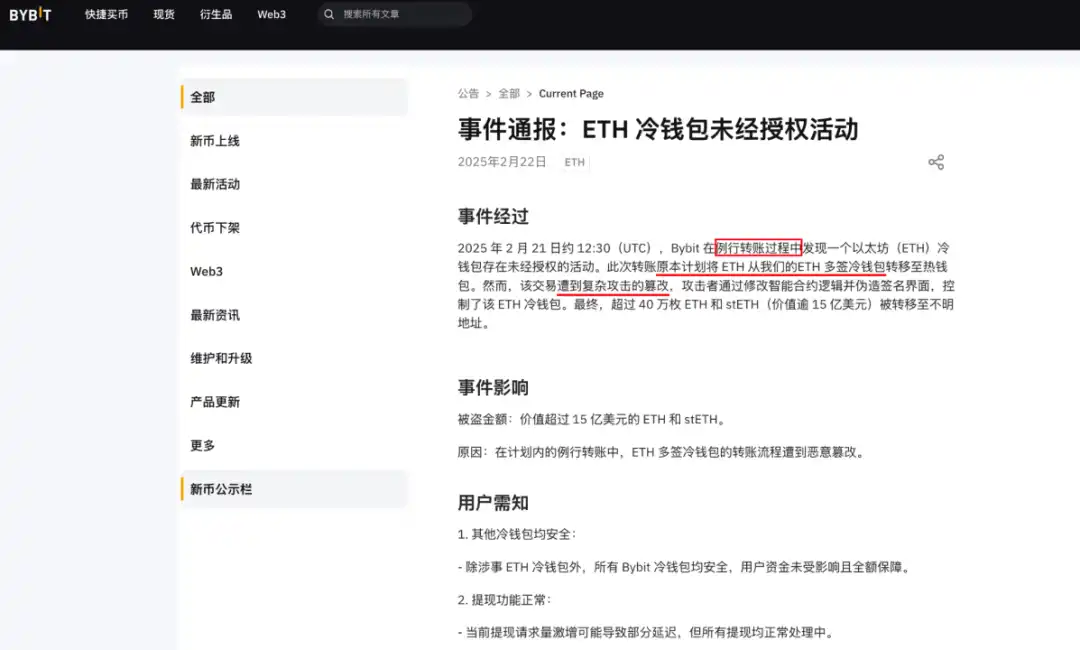
(https://announcements.bybit.com/zh-MY/article/incident-update---eth-cold-wallet-incident-blt292c0454d26e9140)
Ben Zhou 氏のツイートと組み合わせると:
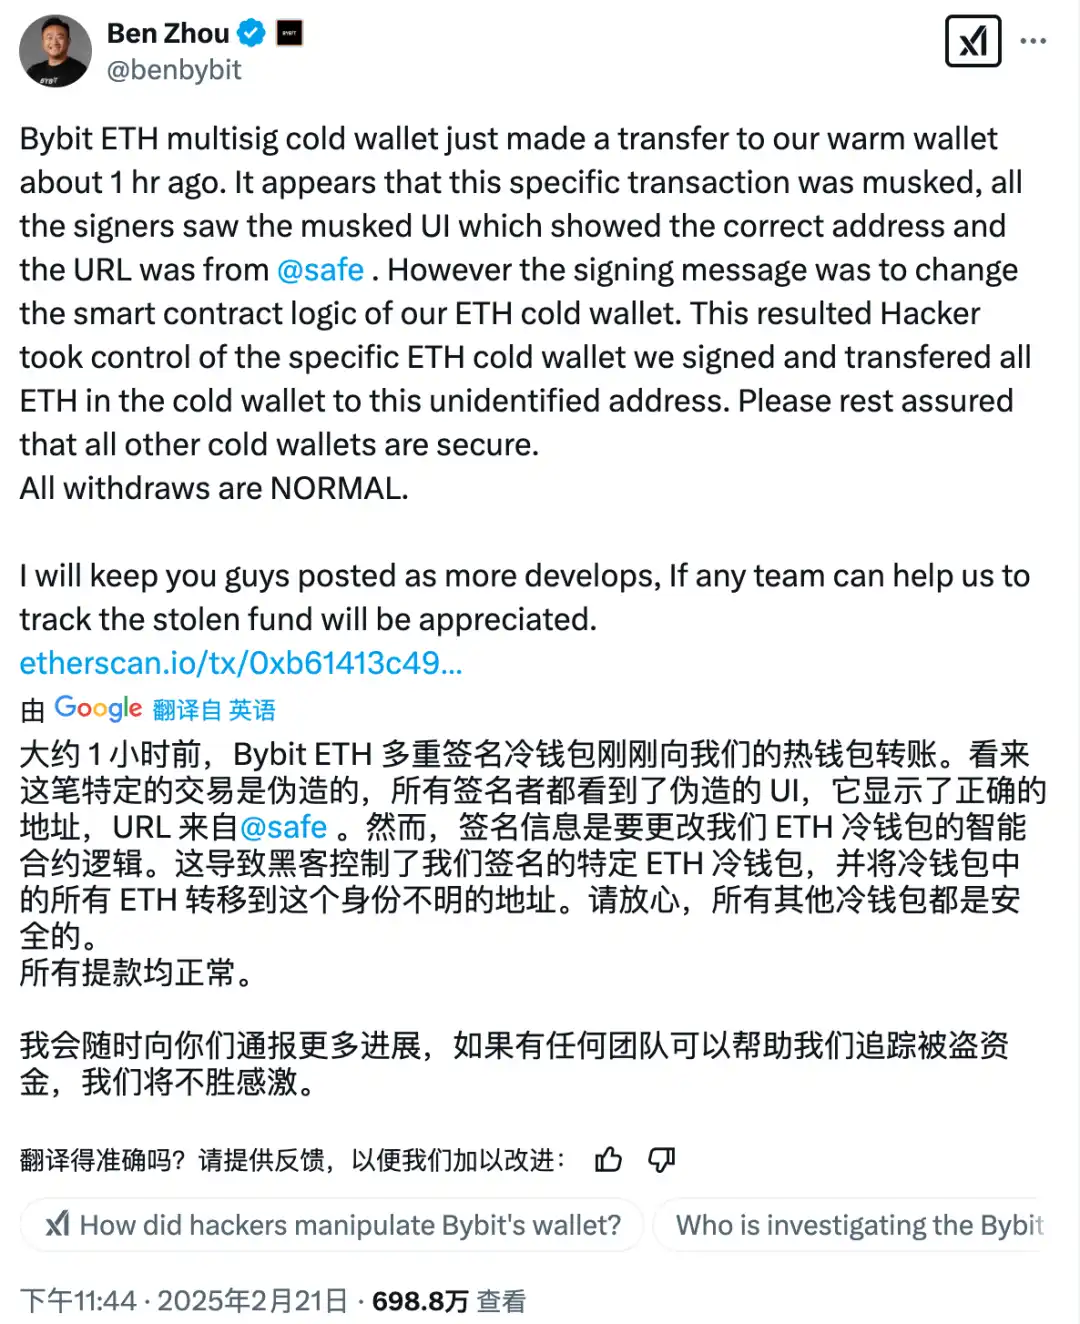
次の疑問が生じます:
1. 日常的な ETH 転送
· 攻撃者は、Bybit の内部財務チームの運用情報を事前に入手し、ETH マルチ署名コールドウォレット転送のタイミングを掌握していた可能性があります。
· Safe システムを通じて、署名者に偽造されたインターフェース上の悪意のあるトランザクションに署名するように誘導しますか? Safe のフロントエンド システムは侵入され、乗っ取られたのでしょうか?
2. セーフ コントラクト UI が改ざんされている
· 署名者はセーフ インターフェイスで正しいアドレスと URL を確認しますが、実際の署名済みトランザクション データは改ざんされていますか?
· 重要な質問は、誰が最初に署名要求を開始したかということです。機器の安全性はどの程度ですか?
これらの疑問について、当局が早急にさらなる調査結果を公表することを期待します。
市場への影響
Bybit は事件後すぐに発表を行い、すべての顧客資産に 1:1 の準備金があり、プラットフォームが損失を負担できることを約束しました。ユーザーの引き出しには影響はありません。
2025年2月22日10時51分、Bybit CEOのBen Zhou氏は、入出金が正常になったというメッセージを送信しました。
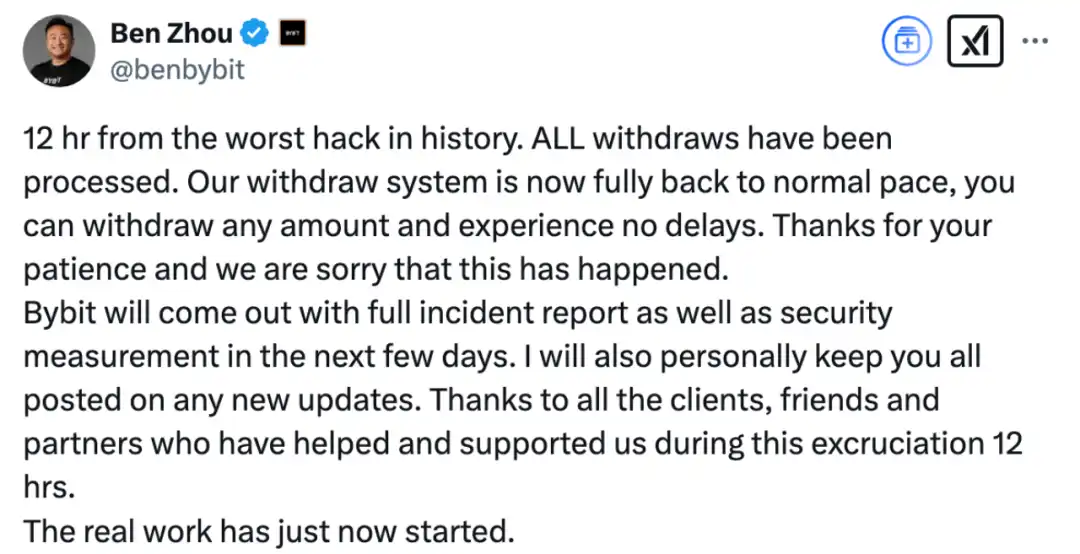
結論
今回の盗難は、暗号通貨業界が直面している深刻なセキュリティ上の課題を改めて浮き彫りにしています。暗号化業界が急速に発展するにつれ、ハッカーグループ、特にラザルスグループなどの国家レベルのハッカーは、攻撃手法をアップグレードし続けています。この事件は仮想通貨取引所にとって警鐘を鳴らすものとなった。プラットフォームはセキュリティ保護をさらに強化し、多要素認証、暗号化ウォレット管理、資産監視、リスク評価など、より高度な防御メカニズムを採用して、ユーザー資産の安全を確保する必要がある。個人ユーザーにとっても、セキュリティ意識を高めることは重要です。ハードウェアウォレットなどのより安全な保管方法を優先し、取引所に多額の資金を長期間保管することは避けることをお勧めします。常に進化するこの分野において、技術的防御を継続的にアップグレードすることによってのみ、デジタル資産のセキュリティを確保し、業界の健全な発展を促進することができます。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事