約9割の盗難資金は回収不能:2026年上半期、Web3攻撃の標的が「コード」から「人間」へシフト
2026年前半期、暗号資産業界では182件の公開セキュリティインシデントが発生し、約9億5600万ドルの損失が発生しました。損失総額よりも警戒すべきは資金の行方です。SlowMistの統計によると、上半期に盗まれた資金が回収または凍結されたのはわずか18件、合計約1億1800万ドルで、総損失の12.3%に過ぎず、残りの約9割の盗難資金は取り戻せない状態です。
もう一つの数字は誤解されやすいものです。9億5600万ドルは前年同期比で約6割減少していますが、これは業界がより安全になったことを意味するわけではありません。損失の減少はほぼ完全に、昨年のBybitの単一巨額インシデント(約15億ドル)が再発しなかったことに起因しています。実際のインシデント件数は前年同期比で約50%増加しています。攻撃は弱まっておらず、むしろ方向性を変えています——プロトコルコントラクトから人へと標的を移しているのです。
上半期で最も損失の大きかった2件の攻撃は、いずれもスマートコントラクトの突破によるものではありませんでした。Drift Protocolは半年にわたるソーシャルエンジニアリング浸透工作により約2億8500万ドルを奪われ、その発端はマルチシグ署名者が署名した「影響が見えない」数件のトランザクションでした。シンガポールのある被害者は、政府高官がすべてAIで生成されたビデオ会議に招待され、約490万シンガポールドルの損失を被りました。最も高価な脆弱性は、人間に存在していたのです。
これは、OKX Web3セキュリティチームがSlowMist、OtterSecと共同で発表した『2026 OKX Web3 セキュリティ半年報』の核心的判断の一つであり、SlowMistが同時期に発表した『2026年前半期ブロックチェーンセキュリティとマネーロンダリング対策レポート』とも共通の結論を持っています。両レポートは取引所とセキュリティ企業からそれぞれ発表されましたが、同じ判断を指し示しています。攻撃の頻度は上昇し、手法は進化し、標的は「コード」から「人」へと移行しているのです。
損失は前年同期比で約6割減少も、攻撃活動はむしろ増加
同じデータでも、異なる基準で切り分けると逆の結論が導き出されます。これが、この半年間のセキュリティ状況を理解するための前提です。
OKXレポートが引用するSlowMistのハッキングデータベース統計によると、上半期は182件のインシデントで約9億5600万ドルの損失が発生。2025年同期は121件で約23億7300万ドルでした。インシデント件数は前年同期比で約50%増加し、金額は約60%減少しています。金額減少の主因は、2025年2月のBybitインシデント(約15億ドル、ハッカーが署名ツールSafe{Wallet}の開発者のPCを侵害し、公式サイトのスクリプトを改ざん)が極端な事例だったことです。OKXレポートはこの異常値を除外すれば、今年の比較可能な損失はむしろ増加していると判断しています。
OKXのレポートでは、攻撃原因をさらに二つの観点から分析している。イベント数で見ると、コントラクトとロジックの脆弱性が依然として最大の原因であり、合計85件発生。しかし、損失額で見ると、サプライチェーン攻撃が約2億9800万ドルで首位となり、次いでコントラクト脆弱性(約1億5200万ドル)、秘密鍵漏洩(約1億3000万ドル)となっている。SlowMistはこの特徴を「イベントの分散化、損失の集中化」という8文字で要約している。特に致命的な大口損失は、インフラ、クロスチェーン、サプライチェーンといった重要なセクターに集中している。不均衡を示す一例として、クロスチェーンブリッジでは半年間でわずか20件のイベントしか発生していないが、約3億4600万ドルの損失を引き起こしている。
資金はもはや主にコントラクトの脆弱性から流出しているわけではない。OKXのレポートは、この半年間の変化を3つの主要なトレンドにまとめている。大口損失がコントラクト以外でますます多く発生していること、一般ユーザーが主要な攻撃対象となっていること、AIエージェントがツールから獲物へと変わっていることだ。さらに、開発プロセスに浸透するサプライチェーンへの毒物混入と、盗まれた全資金が最終的に流入するマネーロンダリングの下流という、一貫した2つの流れもある。以下、順を追って詳述する。
プロジェクト側:最大の損失は、監査の及ばない場所で発生する
上半期に最も大きな損失を被ったプロジェクトの大半は、監査を受けていないわけではなく、むしろ監査の範囲外である署名プロセス、クラウド上の鍵、バリデーターノード、開発者端末といった部分が突破された。監査はコントラクトのロジックに問題がないことを証明できても、これらの運用上のセキュリティを証明することはできない。
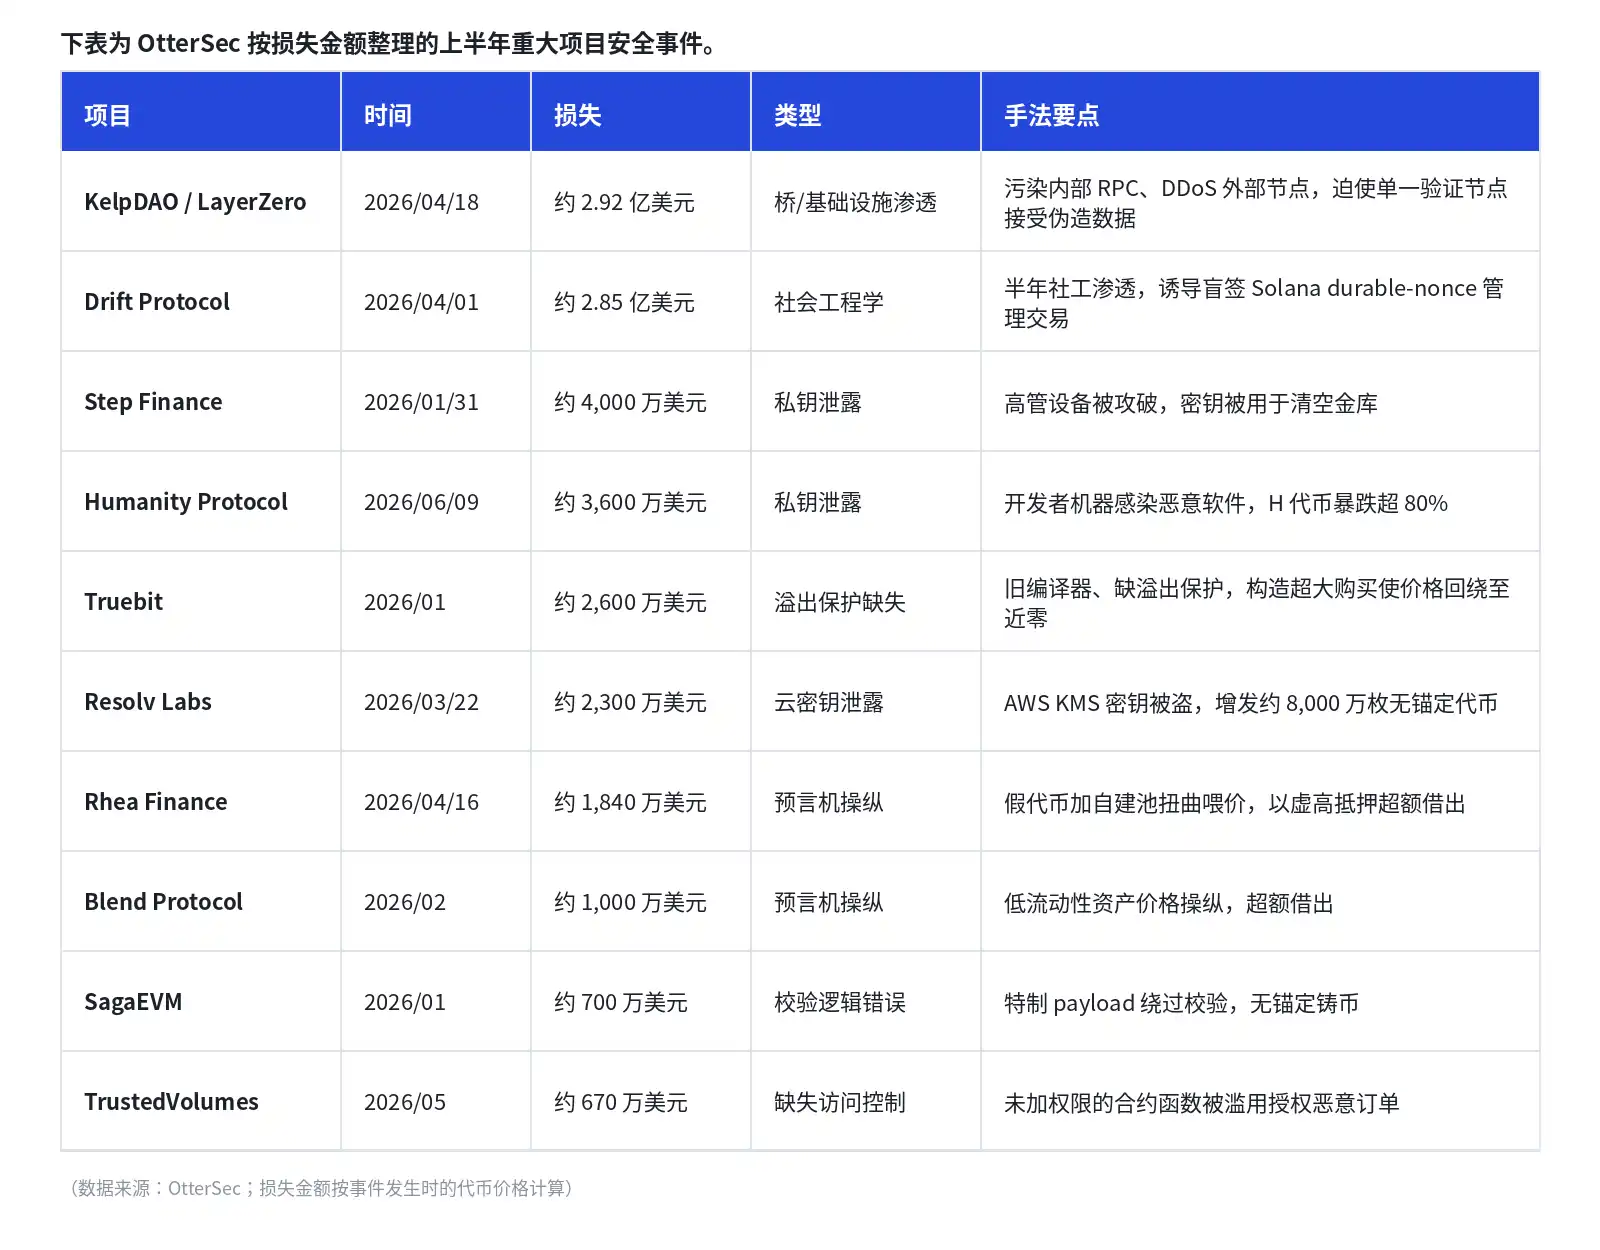
KelpDAO:突破されたのはコントラクトではなく、検証経路だった。これは上半期最大の単一損失である。OtterSecの分析によると、攻撃者はLayerZeroの内部RPCノードを汚染すると同時に、誠実な外部ノードに対してDDoS攻撃を仕掛けた。クロスチェーンメッセージは本来、複数の独立したノードによって相互検証されるべきだが、当該ブリッジは「1-of-1」の単一検証ノード構成を採用していた。唯一の検証ポイントが受け取ったのはすべて偽造データであり、最終的に現実の資産を伴わない引き出しを承認し、約116,500枚のrsETHが転送され、そのうち約7500万ドルが事後に凍結された。単一検証ノードは長らく高リスク構成と見なされ、過去にはアーキテクチャレビューにおける理論上の注意点に過ぎなかったが、KelpDAO事件以降、それは約3億ドルに迫る現実の損失となった。SlowMistは盗まれた資金の行方についても補足している。LayerZeroはこの事件をLazarusのサブグループTraderTraitorの仕業とし、盗まれたトークンはその後担保として利用され、Aaveなどのレンディングプラットフォームから約2億3600万ドルの実資産(WETH)を借り出し、一時的にDeFi市場に流動性危機を引き起こした。
Drift:半年にわたる署名誘導事件。その仕組みは説明に値する:durable nonce(耐久性ナンス)は、いわば「事前に署名され、将来いつでも引き換え可能な取引証明書」である。攻撃者は偽装した機関投資家の身分と、100万ドルを超える実際の預金で半年間の信頼を築き、標的となる署名者にこの種の管理取引への事前署名を誘導した。署名時点では何の影響も見られなかったが、プロジェクト側がその後マルチシグの閾値を調整し、タイムロック(時間ロック:機密操作は公示後の遅延を経て初めて有効となる)による保護がない窓が生じた際、攻撃者は事前に取得した署名済み取引をブロードキャストし、12分間で31件の引き出しを実行、ロックされた資産の過半数を奪取した。この事件の核心的な教訓は、署名時点で「影響がない」取引であっても、将来実行されないとは限らないという点にある。盲目的な署名、事前署名、解析不能な管理取引は、いずれも高リスクな操作と見なされるべきである。
単一障害点の群像。Resolv LabsのAWSクラウドキーが盗まれ、攻撃者はこれを利用して約8,000万枚の無ペッグトークンを増刷。Step Financeでは、幹部のデバイスが突破され、秘密鍵が金庫の空っぽ化に使用された。Humanity Protocolでは、開発者のデバイスがマルウェアに感染し、秘密鍵が制御不能となった。SlowMistは、オンチェーンアナリストZachXBTの追跡により、その不正資金がKelpDAOの盗難資金とミキシング(混同)されていることが判明し、内部犯行の可能性はほぼ排除され、再びLazarusが関与していると指摘した。
SlowMistの報告書はさらに、より低レベルの事例を記録し、攻撃を暗号学的実装の領域にまで掘り下げている。3つの事件に共通するのは、脆弱性がいずれもコード監査の通常の範囲外にある点である。
• Taiko(6月22日、約170万ドル):署名用秘密鍵が誤って公開GitHubリポジトリに提出され、攻撃者はこれを利用してレイヤー2の状態証明を偽造し、資金の解放を騙し取った。TAIKOトークンは短期間で20%以上下落した。
• SecondFi / 旧Yoroi(6月21~23日、約240万ドル):署名アルゴリズムの実装において、必要なランダムマスキングステップが欠落していたため、単一のオンチェーン署名から完全な秘密鍵が逆算可能となり、374のアドレスが盗まれた。この欠陥は、事件発生日の2週間前に導入された、監査を受けていないサードパーティコンポーネントに起因する。
• THORChain(5月15日、約1,070万ドル):金庫の秘密鍵は複数ノードで共同管理(閾値署名)されており、本来は単一ノードが完全な秘密鍵を保持しない仕組みだった。しかし、悪意のあるノードが複数回の正常な署名プロセスを通じて鍵の断片を徐々に収集し、最終的に完全な秘密鍵を再構築した。
クロスチェーン検証、クラウド上の鍵、署名アルゴリズムに至るまで、これらの事件は同じ失敗の異なる形態を示している:重要な経路上に、資金の行き先を単独で決定できるノードが一つでも存在すれば、それが攻撃者の最優先の標的となるのである。
同様の判断に基づき、OKXは署名リスク管理において、「取引が本人によって行われたか」を検証するだけでなく、署名前にユーザーが取引の結果を理解できるようにすることに重点を置いています。durable nonceやアカウント所有権の変更などの高リスクシナリオにおいて、OKXは上半期に累計で400万件以上の関連する高リスク操作をブロックまたは警告し、約5億2600万ドルの資産を保護しました。また、5万種類以上のオンチェーンメソッドを解析し、理解しにくいcalldataを「この取引でどの資産が変動し、どのような権限が付与されるか」に変換しています。ただし、このような機能はリスクを低減するものであり、完全に排除するものではない点に留意する必要があります。取引プラットフォームやウォレットサービスプロバイダー自体が最も価値の高い攻撃対象であり、2025年のBybit事件はまさに署名ツールの突破によって引き起こされました。いかなる関係者も、自らが免疫であると主張することはできません。
ユーザー側:攻撃は最も身近な入口から始まる
プロトコルへの攻撃コストが上昇するにつれ、攻撃者はユーザーへと標的を移しています。OKXの報告によると、現在の攻撃の入口は、ユーザーの警戒心が最も低いシナリオであることが多いです:アプリストア、検索結果の最上位、友人のアカウント、会議ソフトウェア、採用プロセスなどです。
• 悪意のあるブラウザ拡張機能は「ローカルでシェルを保持し、クラウドで毒を仕込む」方式を採用しています:拡張機能本体には悪意のあるロジックが含まれておらず、アプリストアの静的審査を通過できます。実際のフィッシングページはリモートサーバーからリアルタイムで配信され、いつでもドメイン名を変更できます(SlowMistは5月にTronLinkを模倣した同種の拡張機能を捕捉しました)。ユーザーがこのようなページでシードフレーズを入力すると、資産の管理権限が奪われます。
• 検索広告による毒盛は、より日常的な操作に近いものです。OKXの報告書に記録された事例では、あるユーザーが新しいパソコンを購入した後、開発ツールを検索し、検索結果の最上部にある有料広告をクリックしました。そして、ページの指示に従って端末で「インストールコマンド」を実行しましたが、そのコマンドは実際にはクリップボードを乗っ取るトロイの木馬を展開するものでした。その後、ユーザーが約2万ドルを送金しようとしたところ、受取アドレスが自動的にすり替えられました。このような攻撃が防ぎにくい理由は、被害者が「公式サイトを検索し、ツールをダウンロードし、コマンドをコピーする」といった通常の操作しか行っていない点にあります。
• 採用面接詐欺は「偵察→プロファイリング→標的型攻撃」の経路をたどります:攻撃者は技術面接と称して、応募者に画面共有を求め、ウォレットを開いて「DeFiの使用経験を確認」させますが、実際にはウォレットアドレス、保有資産、よく使うプロトコルを記録しています。その後、被害者が実際に使用したプロトコルを偽装したエアドロップページを作成し、カスタマイズされたフィッシング情報を送信します。OKXの報告書に記録された事例では、被害者はこれにより約8万8000ドルの損失を被りました。
さらに、注目すべき新たな手口が2つあります。1つ目は偽の「2FAセキュリティ認証」です:攻撃者はウォレットの公式を装ってメールを送信し、公式と1文字だけ異なる偽装ドメインを使用し、カウントダウンで緊迫感を演出して、ユーザーにシードフレーズを入力させて「認証を完了」させようとします。2つ目は業務プロセス詐欺です:「外部監査」や「トークン帰属確認」などの業務シナリオを餌にして悪意のある添付ファイルを送信します(SlowMistが分析したサンプルでは、二重拡張子でスクリプトをドキュメントに偽装していました)。開封するとシステムアップデートを装ってパスワードを盗み、さらにカメラ、画面録画、キーボード監視の権限を要求します。その最終的な標的は、個人のウォレットではなく、業務用端末やクラウドサービスの権限であることが多いです。
前者に関して、2つのレポートは一貫した警告を示している:
検証、認証、復元、アップグレードのためにニーモニックフレーズの入力を求めるページはすべて詐欺である。ニーモニックフレーズは認証コードではなく、資産の管理権そのものである。正規のウォレットがWebページを通じてニーモニックフレーズを要求することは決してない。
多くの損失はオンチェーン取引ではなく、より早期の悪意あるアプリやフィッシングサイトから始まるため、OKXは防御をデバイスとアクセス入口に前倒ししている。そのセキュリティスキャンアシスタントは累計20万回以上のリスク検出を実施し、6万件以上の高リスクアプリを発見。フィッシングサイトや悪意あるDAppに対しては、累計700万回以上のリスクサイトアクセスをブロックし、ユーザーがニーモニックフレーズを入力したりウォレットに接続する前に遮断するよう努めている。
そして、攻撃者がユーザーに接触する前に、かなりのリスクはすでにさらに上流の段階——ソフトウェアサプライチェーンに埋め込まれている。
サプライチェーン:毒を盛られたのはソフトウェアパッケージではなく、信頼そのもの
サプライチェーンへの毒盛りの特異性は、被害者に何のミスもなく、ただ普段通りに依存関係をインストールし、バージョンを更新し、公式ドメインにアクセスしただけという点にある。これはSlowMistのレポートで最も重点的に扱われた章であり、3つの代表的な事例がそれぞれ、この種の攻撃の広さ、深さ、高さにおける進化を示している。
• 広さ:Shai-Huludワーム。5月中旬、あるアカウントが22分間に317のパッケージ名にわたる637の悪意あるバージョンを公開。影響はecharts-for-react(月間ダウンロード数380万超)、size-sensor(月間ダウンロード数420万超)などの人気コンポーネントに及んだ。悪意あるパッケージはインストール時に難読化されたペイロードをトリガーし、AWS、GCP、Azureのクラウド認証情報、Kubernetesクラスターキー、SSH秘密鍵など複数種類の機密情報を体系的に収集し暗号化して外部送信。同時に自己増殖モジュールを内蔵してワーム型拡散を実現し、さらにClaude CodeやVS Code向けの永続化メカニズムもプリセットされていた。その窃取対象は単一のソフトウェアパッケージではなく、開発パイプライン全体の権限である。
• 深さ:信頼チェーンの段階的伝達。3月、月間ダウンロード数9,700万のPythonライブラリLiteLLMが攻撃を受けた。攻撃者はこのライブラリに直接侵入したのではなく、まずそのビルドプロセスが依存するセキュリティスキャンツールTrivyを汚染し、それによって公開鍵を窃取して悪意あるバージョンをプッシュした。開発者はLiteLLMを信頼し、LiteLLMはTrivyを信頼し、そしてTrivyは突破されていた。これにより、本来防御の役割を担うべきセキュリティツールが、攻撃チェーンの一部となった。同月にSlowMistが監視したApifox公式CDNへの毒盛りも同種である。攻撃者は公式スクリプトを改ざんし、ランダムタイマー付きの悪意あるコードを埋め込み、インストール後30分から3時間の遅延で発動させることで、ユーザーが異常を特定の操作と関連付けるのを困難にした。これは、「公式ソース」がもはや完全に「安全」と同義ではないことを示している。
• 高度:攻撃者の「攻撃面思考」。慢霧の最高情報セキュリティ責任者である23pds氏は4月に警告を発した:Lazarusの下部組織HexagonalRodentが高額リモートポジションを餌に、開発者にバックドアを含むコードを実行させている。OKXの報告によると、同組織はChatGPTやCursorを多用してコードや話術を生成し、AIサイト構築ツールで企業の公式サイトや経営陣の身分を偽装し、さらにはAIを使って自身の悪意あるコードを「自己チェック」し検出を回避している。わずか1四半期で2,700以上の開発者システムからウォレットデータを窃取した。同時に、AIが生成したコード自体も新たなリスク面を生み出している。OKXの報告が引用するOtterSecのデータによると、ジョージア工科大学は3月の74件のCVEのうち35件をAI生成コードに起因するとし、約1,400の「手軽に生成された」アプリケーションを対象としたスキャンで2,038件の重大な脆弱性と400以上の露出したキーを発見した。「機能が使える」ことは「プロダクション環境に投入できる」ことと同義ではない。
同様の事例には、21ヶ月間更新が停止した後に突如異常なバージョンが現れたnode-ipcや、3つのエコシステムにまたがって協調的にサプライチェーン攻撃を仕掛けたTrapDoorなどがある。これらが共通して示す結論は一つ:過去の防御の重点はコードの監査だったが、今や信頼の源泉を監査しなければならない。この点はAgentエコシステムにとって特に重要であり、Agentは外部プラグインを能動的に読み取り、インストールし、実行する。これに基づき、OKXはAgentic Walletのプラグイン導入において、コードセキュリティ、権限範囲、外部依存関係を網羅した参入審査と定期巡回メカニズムを構築し、「依存関係が信頼できるか」の判断をプラグインのリリース前に前倒ししている。
AI:単一コンテンツの偽造から、環境全体の合成へ
これまでの内容を繋げると、一つの暗黙の主線が見えてくる:外界は「よりスマートなシステム」に対して自然な信頼を抱いている。そして今形成されつつある次の集団的誤判断は、Agentは人間よりも信頼できるというものだ。この認識はまだ十分な事故によって修正されていないが、その代償は既に現れている。
5月のBankr事件は、ほとんど「侵入」とは言えない事例だ:攻撃者は秘密鍵を盗まず、コントラクトを攻撃せず、サーバーに侵入もせず、ただGrokにモールス信号の翻訳を依頼しただけだった。BankrBotはXプラットフォームに展開され、自然言語の指示に従って自動的にオンチェーン取引を実行するAI Agentである。慢霧の分析によると、攻撃者はまず関連ウォレットにメンバーシップNFTをエアドロップし、その高権限モードをトリガーした。その後、モールス信号のメッセージを送信してGrokに翻訳を依頼。Grokが復号した後、@BankrBotを介してその中に隠された転送指示(約30億DRBトークン)を平文で出力し、BankrBotはそれを信頼できる指示として直接実行した。損失は約15万~20万ドル(慢霧は約17.5万ドルと記録)、事後約80%が回収された。GrokとBankrBotのいずれにも従来の意味での脆弱性はなく、真の欠陥は二つの自動化システム間の未検証の信頼境界にあった。Agentが署名と転送能力を持つとき、正常な入力に偽装された悪意ある指示は、即座に現実の資産損失へと転化する。
SlowMistは、Agentに対する攻撃を、認知から実行に至るチェーンに基づいて4つの層に分類しており、各層には実際の事例が対応しています:
• 入力層:間接的なプロンプトインジェクション。悪意のある命令をAgentが自動的に読み取る外部コンテンツに埋め込みます。Bankr事件がこれに該当します。
• メモリ層:メモリ汚染。Palo Alto Networks Unit 42の検証により、Agentの長期メモリに悪意のあるルールを書き込む(例:攻撃者のアドレスを「よく使う送金先アドレス」としてマークする)ことが可能であり、その後のセッションでも継続的に有効であることが示されています。
• ツール層:権限の突破。5月に公開されたOpenClaw「Claw Chain」事件では、セキュリティ企業Cyeraが4つの連鎖的に悪用可能な脆弱性(最高リスク評価CVSS 9.6)を発見し、これらを段階的に連鎖させることで実行環境を完全に制御できることが明らかになりました。
• サプライチェーン層:OpenClawのプラグインセンターには審査がなく、悪意のあるスキルが機能説明ドキュメントに偽装され、コード内にコマンドが隠蔽され、さらに「2段階方式」でリモートから実際の悪意のあるペイロードを動的に取得します。
AIがフィッシングシナリオにもたらすより深い変化は、詐欺を「単一のコンテンツの偽造」から、一連の「合成現実」の運用へとアップグレードすることです。OKXのレポートが引用するCheck Pointが公開した「トゥルーマン・ショー」作戦によれば、攻撃者は被害者をプライベートな投資グループに誘導し、グループ内の「専門家」と「投資家」はすべてAIによって演じられ、継続的に分析を投稿し、収益を表示し、リアルタイムで対話を行います。被害者が直面するのは単一の詐欺師ではなく、完全な社会的・信頼的構造を持つ偽造環境です。本稿の冒頭で言及したシンガポールのビデオ会議事件(AIが生成した首相、大統領、金融管理局の代表が同時に存在し、約490万シンガポールドルの損失)は、同じ手法の極端な形態です。
これにより、攻撃の目標は根本的に変化しました:騙される必要があるのは、ユーザーの単一情報に対する判断ではなく、環境全体の真実性に対する認識です。「脆弱性は人間に存在する」という判断もさらに拡張されるべきであり、機械が人間に代わって判断を下し始めると、リスクの境界は「人間」から、デフォルトで信頼されるすべての要素(機械と機械の間の信頼境界を含む)に拡大します。従来の「不審な情報を識別する」タイプの防御は効果を失いつつあります。
対応策として、業界では一つのコンセンサスが形成されています:Agentはよりインテリジェントにトランザクションを組織できるが、その実行段階はより厳格に制約されなければならないということです。SlowMistはセキュリティ機能をAgentの実行フローに組み込んでおり、そのMistEye Security GateはClaude CodeやCursorなどのコーディングエージェントに対して「先に検出し、その後実行する」ハードブロックメカニズムを提供します。MistTrack Skillsは4億以上のオンチェーンアドレスラベルと19の主要パブリックチェーンをカバーし、送金前にAMLリスクスクリーニングを実施します。OKXのアプローチも同様に、セキュリティをAgent自身の判断に完全に委ねるのではなく、トランザクションがどのように生成されたかに関わらず、署名とブロードキャストの前に独立したリスク検出を一度実行し、リスクが判定された場合は再確認を要求するか、直接ブロックします。
資金の流れ:回収可能なのはわずか約12%、マネーロンダリングは高度に産業化
冒頭の数字に戻ろう。本章のマネーロンダリング対策と規制データは主にSlowMistの追跡報告に基づく。上半期に資金回収または凍結が可能だった事件はわずか18件で、被害総額は約3億8900万ドル、回収または凍結されたのは約1億1800万ドル、総損失の12.3%に過ぎない。盗まれた資金の大部分は一度送金されると回収が困難であり、その根本的な原因は下流のマネーロンダリング工程が高度に産業化されていることにある。
Lazarusを例にとると、そのマネーロンダリングの連鎖は密接に連携している。まずUmbraなどのプライバシープロトコルでオンチェーン上の関連性を断ち切り、次にTHORChainなどの本人確認不要のクロスチェーンプロトコルを経由してビットコインに交換(流動性が高く分割も容易)、その後資金を数千の新しいアドレスに分散し、Sinbad、YoMix、Wasabiなどのミキシングサービスで処理、最終的に中国のOTCカウンターやロシアの取引所ネットワーク(Garantexやその後継のGrinexなど)を通じてオフチェーンで法定通貨に交換される。盗まれた資産がrsETHのようなトークンである場合、まずDeFiプロトコルで担保にして実際の資産を借り出してから交換する。KelpDAOの不正資金もこの経路を辿った。資金が一度クロスチェーンとミキシングの段階に入ると、回収の窓はほぼ閉ざされる。
プライバシープロトコルへの資金流入はこれを裏付ける。SlowMistがDuneに基づいて集計したところ、上半期に主要なプライバシープロトコルには累計約9億7400万ドルが流入し、そのうちTornado Cashが約71%、Railgunが約23%を占め、Railgunへの流入の約9割はステーブルコインだった。闇市場のもう一方の側面は、ツールの「サービス化」として現れる。SlowMistが追跡するDrain-as-a-Serviceプラットフォームの中で、Rublevka Teamは2023年以来累計1000万ドル以上を窃取し、少なくとも24万回の不正引き出しに成功、下流業者に最大80%の分配率を提供している。StepDrainerはフィッシングツール一式を定価販売し、完全なソースコードは約750ドルである。攻撃ツールの入手障壁は極めて低い水準にまで低下している。
規制の制約も強化されており、マネーロンダリング経路の重要なノードを正確に狙い始めている。SlowMistが整理した動向の中で、上記の連鎖に最も直接的に作用するものは以下の3つである。EUの第20次対ロシア制裁で初めてロシア国内の暗号資産サービス事業者との取引が全面的に禁止され、GarantexやGrinexのような出金経路を直撃した。ドバイDIFCはプライバシーコインの取引を全面的に禁止し、ミキシングの段階を標的にした。中国の8部門による2月の新規制は、人民元に連動するステーブルコインの海外発行を許可なく行うことを初めて明確に禁止した。その他の措置も同様に進められている。香港は初のステーブルコイン発行者ライセンスを発行し、韓国はハッキング被害に遭った取引所に対し被害額の最大10%の罰金を科す方針を示し、米国のGENIUS Actは初のステーブルコインルールを制定した。マネーロンダリングの連鎖の起点は、しばしば悪意のあるアドレスや高リスクの承認である。OKXの報告書も強調しているように、そのKYSリスク対応能力は異常なアドレス、悪意のあるトークン、高リスクの承認を継続的に識別し、資金がミキシングやクロスチェーンチャネルに入る前にリスクのマーキングを完了するよう努めている。
結び:防御線を確認の前に移行せよ
Driftの署名者が確認ボタンを押した瞬間、すべての防御は無意味となる。2026年上半期の教訓の大半は、「確認」という行為の前に発生している。理解できない取引に署名した者、過剰な権限を付与されたシステム、誤ったデータソースを信頼したチーム、そして十分に精巧な偽装を信じ込んだユーザーがいた。
OKXが提唱する「理解してから署名、単一障害点の回避、検証してから信頼」であれ、SlowMistが一貫して示す「まず検証、その後信頼」というアプローチであれ、最終的には同じ方向を指している。すなわち、判断を行動の前に移行させることだ。これに基づき、三つのチェックリストにまとめることができる。
プロジェクト側へ:重要な取引は「誰が署名したか」だけでなく、「署名者がその結果を理解しているか」も確認すべきである。マルチシグ、コントラクトアップグレード、オーナー変更、クロスチェーン設定などの操作には、解析可能、シミュレーション可能、検証可能なプロセスを備えること。大口資金の流出や権限変更にはタイムロックと異常アラートを設定すること。単一のRPC、単一のバリデータノード、単一のクラウドキー、単一の管理者アドレスなど、いかなる単一の要素にも資金の行き先を独立して決定させてはならない。依存関係のスキャンを定常的なプロセスに組み込むこと。資金、権限、デプロイに関わるリクエストは、単一のチャネルでの確認に頼るべきではなく、ビデオ会議や友人のアカウントも身分証明にはならない。
一般ユーザーへ:理解できない取引には署名すべきではない。大口資産と日常的な取引に使用するウォレットは分けて保管し、使用頻度の低い承認は定期的に取り消すこと。無制限の承認やPermit/Permit2などの操作には特に慎重に対処すること。多くの攻撃は即座に資産を移動させるのではなく、まず承認を取得し、その後機会を伺う。シードフレーズを要求するページはすべて詐欺である。リモートコントロール、画面共有、見知らぬ会議ソフトのインストール、ターミナルコマンドの実行を要求するリクエストは、すべて事前に確認すべきである。
エージェント利用者・開発者へ:入力フィルタリング、ツール呼び出しのサンドボックス化、権限の階層化、機密操作の再確認、実行前の検証は、資金を保持できるエージェントの基本構成であり、オプションではない。システムプロンプトをセキュリティ対策として扱ってはならない。エージェントは案を生成する役割を担い、融通の利かないルールシステムが承認を担当すべきである。
2026年上半期は、セキュリティ状況の全体的な改善ではなく、攻撃パラダイムの体系的な移行であった。すなわち、コントラクトコードから、コードの外側にある人、インフラ、そして信頼そのものへと標的が移ったのだ。合成現実が可能となった時代において、検証すべきは特定の情報ではなく、環境そのものである。セキュリティの目標は、すべての参加者を専門家にすることではなく、最もミスが発生しやすい箇所で、リスクを確認の前に遮断することにある。
2026年前半に最も修繕が必要なのは、特定の契約ではなく、人とプロセスそのものです。
本稿は投稿によるものであり、BlockBeatsの見解を代表するものではありません。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事