NPMサプライチェーン攻撃:何が起きたのか?リスクを軽減するには?
原題:「サプライチェーン攻撃」が一夜にしてニュースを席巻:何が起きたのか?リスクを軽減するには? 》
原文著者:アズマ、Odaily Planet Daily
9月9日(北京時間)、LedgerのCTOであるチャールズ・ギルメット氏はXで警告を発しました。「現在、大規模なサプライチェーン攻撃が進行中であり、著名な開発者のNPMアカウントが侵害されました。影響を受けたソフトウェアパッケージは10億回以上ダウンロードされており、JavaScriptエコシステム全体が危険にさらされている可能性があります。」
ギルメット氏はさらに次のように付け加えました。「この悪意のあるコードは、バックグラウンドで暗号通貨アドレスを密かに改ざんして資金を盗むことで機能します。ハードウェアウォレットを使用している場合は、署名されたすべてのトランザクションを注意深く確認すれば安全です。ハードウェアウォレットを使用していない場合は、当面の間、オンチェーントランザクションを避けてください。攻撃者がソフトウェアのニーモニックフレーズを直接盗んだかどうかは不明です。ウォレット。"
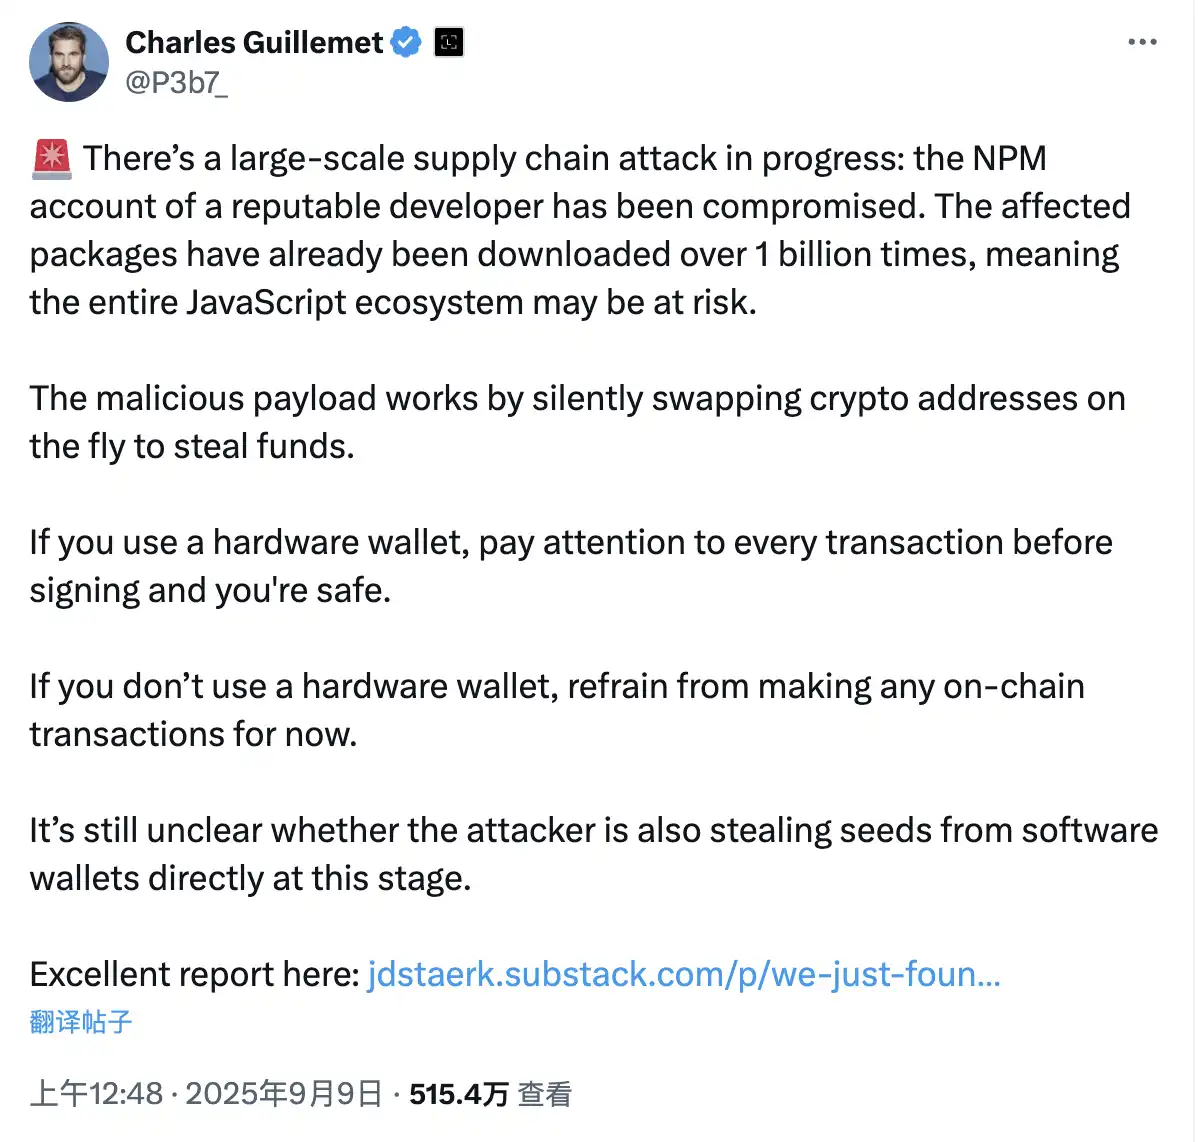
何が起こったのでしょうか? Guillemet 氏が引用したセキュリティ レポートによると、このインシデントの直接的な原因は、著名な開発者 @qix 氏の NPM アカウントが侵害され、chalk、strip-ansi、color-convert など数十のパッケージの悪意のあるバージョンがリリースされたことです。開発者やユーザーが依存関係を自動的にインストールした際に、悪意のあるコードが端末に拡散した可能性があります。Odaily Note: 侵害を受けたパッケージの週次ダウンロードデータ。つまり、これは典型的なサプライ チェーン攻撃のケースであり、攻撃者は開発ツールや依存システムに悪意のあるコード(NPM パッケージなど)を挿入します。NPM は Node Package Manager の略で、JavaScript/Node.js エコシステムで最も一般的に使用されているパッケージ管理ツールです。主な機能には、依存関係の管理、パッケージのインストールと更新、コードの共有などがあります。
NPM のエコシステムは非常に大きく、現在数百万のソフトウェア パッケージが利用可能です。ほぼすべてのWeb3プロジェクト、暗号通貨ウォレット、フロントエンドツールはNPMに依存しています。NPMは、その膨大な依存関係と複雑なリンクゆえに、サプライチェーン攻撃の入り口として非常にリスクが高いのです。攻撃者は、一般的に使用されているソフトウェアパッケージに悪意のあるコードを埋め込むだけで、数千ものアプリケーションやユーザーに影響を与える可能性があります。
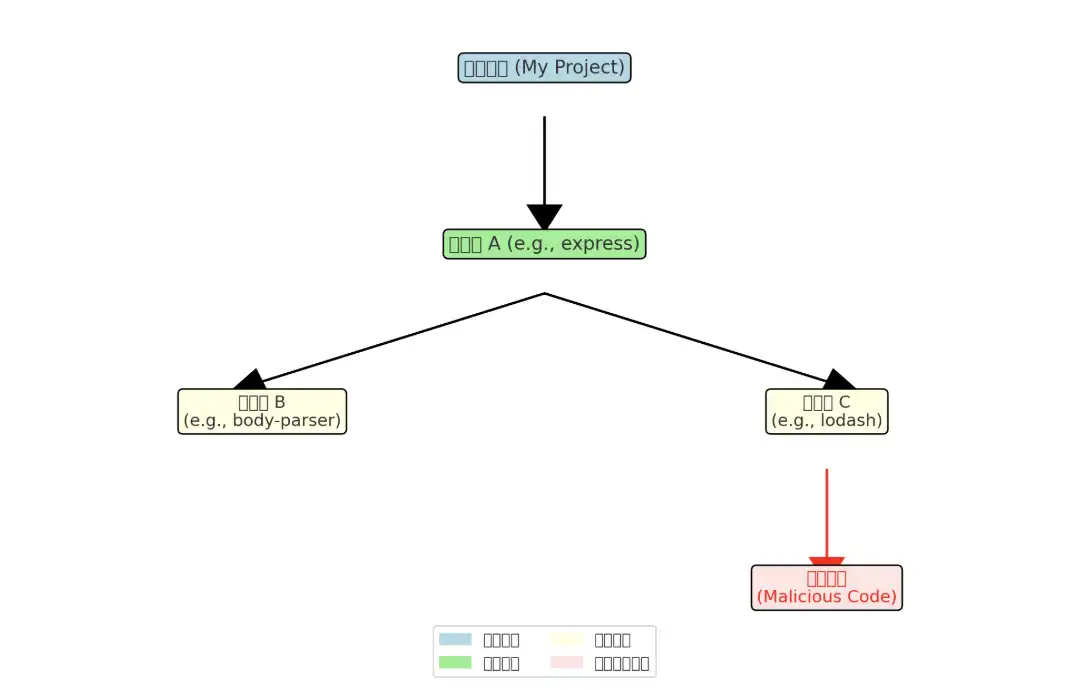
上記の悪意のあるコードの拡散フローチャートに示されているように、
· プロジェクト(青いボックス)は、express などの一般的なオープンソースライブラリに直接依存しています。
· これらの直接的な依存関係(緑のボックス)は、さらに他の間接的な依存関係(黄色のボックス、lodash など)に依存しています。
· 間接的な依存関係に悪意のあるコード(赤いボックス)が密かに埋め込まれた場合、依存関係の連鎖をたどってプロジェクトに侵入します。
これは暗号通貨にとって何を意味するのでしょうか?
このセキュリティインシデントが暗号通貨業界に直接関連するのは、ハッカーによって汚染されたソフトウェアパッケージに埋め込まれた悪意のあるコードが、ウォレットアドレスとトランザクションのハイジャック。
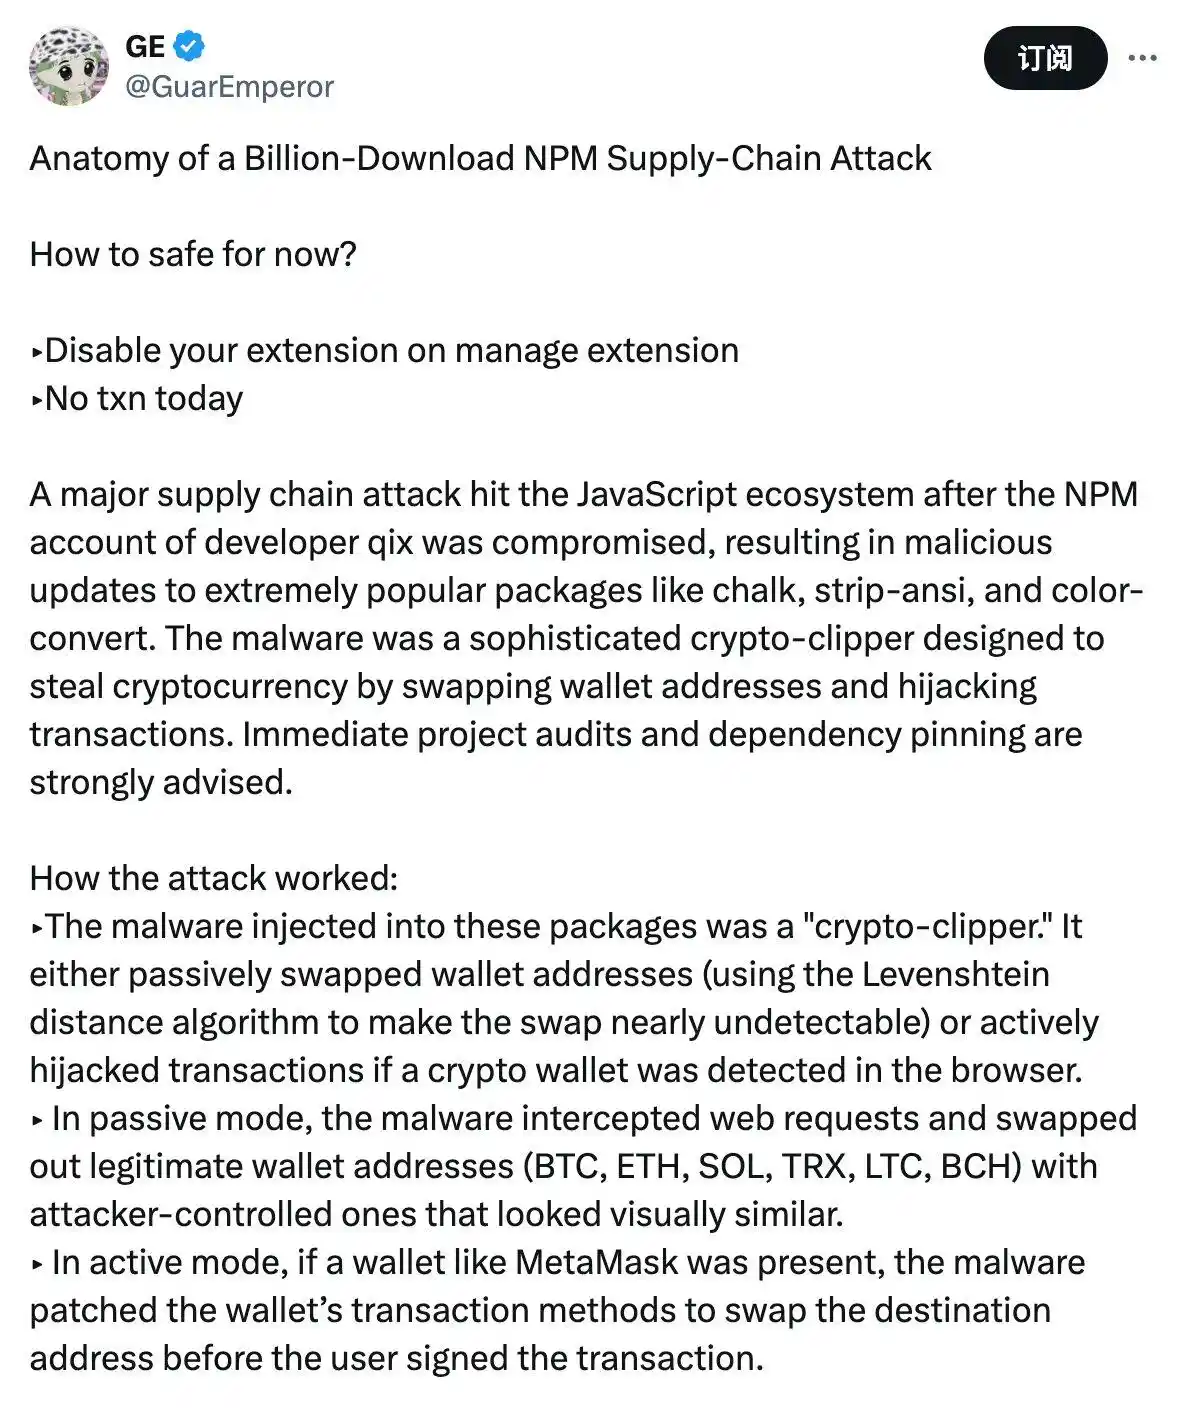
Stress Capitalの創設者であるGE(@GuarEmperor)氏は、Xについてより詳細な説明を行いました。ハッカーが仕掛けた「クリップボードハイジャッカー」は、2つの攻撃モードを使用します。パッシブモードでは、「レーベンシュタイン距離アルゴリズム」を用いてウォレットアドレスを置き換えます。見た目が似ているため、検出が非常に困難です。アクティブモードでは、ブラウザで暗号化されたウォレットを検出し、ユーザーがトランザクションに署名する前にターゲットアドレスを改ざんします。
この攻撃はJavaScriptプロジェクトのベースレイヤーライブラリを標的としているため、これらのライブラリに間接的に依存しているプロジェクトも影響を受ける可能性があります。
ハッカーはどれだけの利益を得たのでしょうか?
ハッカーが仕掛けた悪意のあるコードは、攻撃アドレスも公開していました。ハッカーの Ethereum 上の主な攻撃アドレスは 0xFc4a4858bafef54D1b1d7697bfb5c52F4c166976 で、資金は主に次の 3 つのアドレスから来ています。
· 0xa29eEfB3f21Dc8FA8bce065Db4f4354AA683c0240
· x40C351B989113646bc4e9Dfe66AE66D24fE6Da7B
· 0x30F895a2C66030795131FB66CBaD6a1f91461731
Arkham 社は、この攻撃の 追跡ページを作成しました。このページでは、ハッカーの利益と送金内容をリアルタイムで追跡できます。
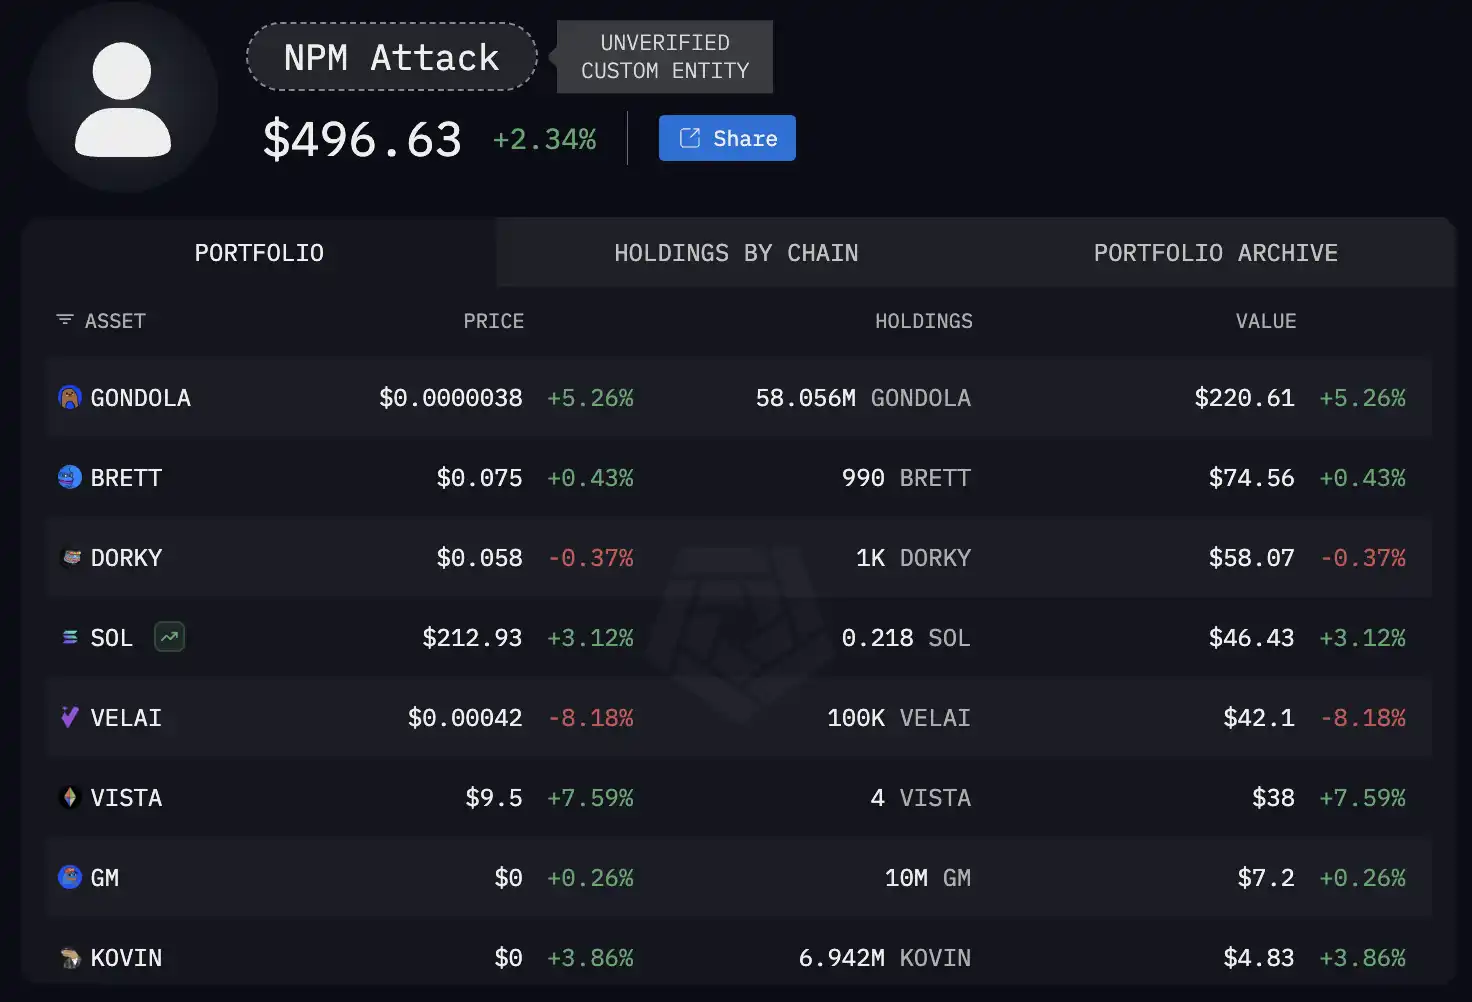
この記事の投稿時点では、ハッカーの利益はわずか 496 ドルですが、悪意のあるコードの拡散範囲がまだ特定されていないことを考えると、この数字は増加すると予想されます。開発者に通知され、NPM セキュリティ チームと協力して問題解決に積極的に取り組んでいます。影響を受けたパッケージのほとんどから悪意のあるコードが削除されたため、状況は制御されています。
リスクを軽減するにはどうすればよいですか?
Defillamaの創設者@0xngmi Yu X氏は、この事件は危険に聞こえるものの、実際の影響範囲はそれほど誇張されたものではないと述べています。この事件は、ハッキングされたNPMパッケージのリリース後にアップデートをプッシュしたウェブサイトにのみ影響を与えるため、他のプロジェクトは依然として古いバージョンを使用し、ほとんどのプロジェクトは依存関係をピン留めするため、アップデートをプッシュしたとしても、古い安全なコードを使用し続けることになります。
しかし、ユーザーはプロジェクトが依存関係をピン留めしているのか、動的にダウンロードされた依存関係を持っているのかを実際に知ることはできないため、まずプロジェクト自身が自己検査を行い、情報を公開する必要があります。この記事の投稿時点では、MetaMask、Phantom、Aave、Fluid、Jupiterなど、いくつかのウォレットやアプリケーションプロジェクトが、この事件の影響を受けないことを明らかにしています。したがって、理論的には、ユーザーは安全であることが確認されたウォレットを使用して、安全であることが確認されたプロトコルに安全にアクセスできます。ただし、セキュリティについてまだ開示されていないウォレットやプロジェクトについては、一時的に使用を避けた方が安全かもしれません。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事