北朝鮮ハッカーが「デブ年」を迎える:2025年に記録的な資金盗難、マネーロンダリングサイクルは約45日
原文タイトル:北朝鮮が過去最高の20億ドルの暗号資産窃盗を実施、累計額は6.75億ドルに達する
原文出典:Chainalysis
原文翻訳:Felix, PANews
数年にわたる朝鮮のハッカーによる暗号業界への攻撃に対し、Chainalysisは2025年のハッカー攻撃レポートで朝鮮のハッカーの攻撃手法に焦点を当てました。以下は内容の詳細です。
要点:
・ 2025年、朝鮮のハッカーは価値20.2億ドル相当の暗号資産を窃盗し、前年比51%増加しました。攻撃回数は減少しましたが、累計窃盗額はすでに67.5億ドルに達しています。
・ 朝鮮のハッカーは攻撃回数が少なくてもより多くの暗号資産を窃盗し、しばしばITスタッフを暗号サービス内に潜入させるか、幹部を対象とした複雑な詐称戦略を使用しています。
・ 朝鮮のハッカーは明らかに、中国語の洗浄サービス、クロスチェーンブリッジサービス、およびマネーロンダリングプロトコルを好んでいます。重大な窃盗事件の後、彼らのマネーロンダリングサイクルは約45日です。
・ 2025年、個人ウォレットの窃盗事件は15.8万件に急増し、8万人のユーザーが被害を受けましたが、窃盗された総額(7.13億ドル)は2024年よりも減少しました。
・ DeFiの総ロックアップ価値(TVL)は増加しましたが、2024年から2025年のハッカー攻撃損失は依然として比較的低水準を維持しており、セキュリティ対策の改善が明らかに効果を発揮しています。
2025年、暗号生態系は再び厳しい挑戦に直面し、盗まれた資金が継続的に増加しています。分析によると、暗号盗難のパターンには4つの主要な特徴があります:朝鮮のハッカーは依然として主要な脅威源です。中央集権型サービスへの個別攻撃がますます深刻化しています。個人ウォレットの窃盗事件が急増しています。DeFiハッカー攻撃のトレンドには予期しない分化が見られます。
全体的な状況:2025年の被害額は34億ドル超
2025年1月から12月にかけて、暗号業界の被害額は34億ドルを超え、そのうち2月だけでBybitが被った攻撃が150億ドルを占めました。
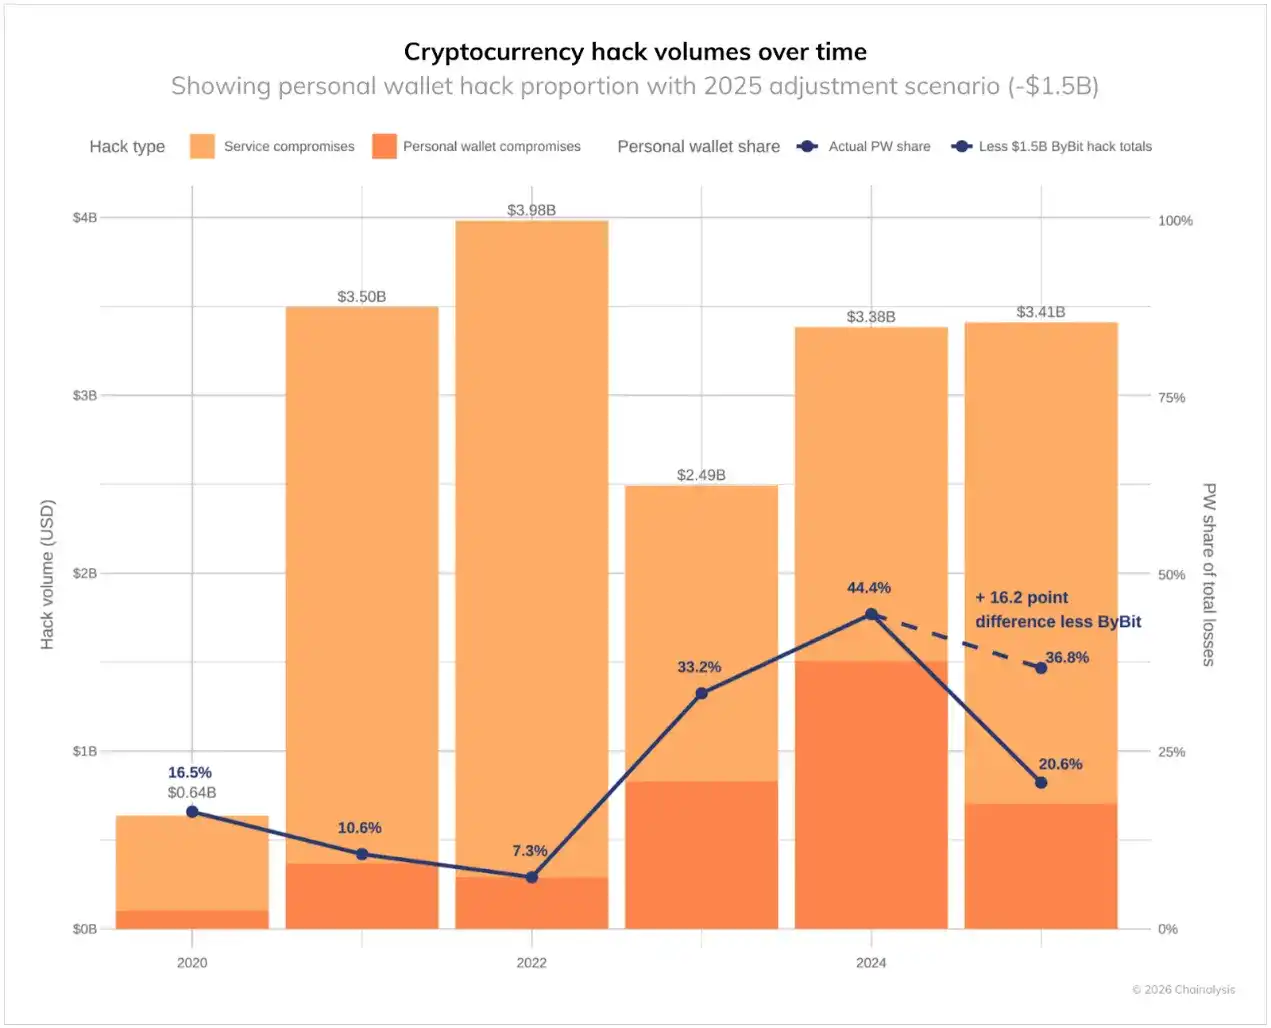
データは、これらの盗難事件の重要な変化も明らかにしています。個人ウォレットの盗難イベントは大幅に増加し、2022年に盗難総額の7.3%だったものが、2024年には44%に上昇しました。Bybitの攻撃イベントの影響が大きかったため、2025年にはこの割合が37%に達する可能性があります。
一方、プライベートキーインフラストラクチャや署名プロセスへの複雑な攻撃が増加していることから、中央集権化サービスはますます大きな損失を被っています。これらのプラットフォームは機関リソースや専門のセキュリティチームを持っているにもかかわらず、冷たいウォレットの制御を回避できる脅威にさらされやすくなっています。このような侵害イベントは頻繁ではありませんが(下の図を参照)、発生すると大きな盗難資金が発生し、2025年第1四半期にはこのようなイベントによる損失が総損失の88%を占めました。多くの攻撃者は、第三者ウォレット統合を悪用し、署名者に悪意のある取引を承認させる方法を開発しています。
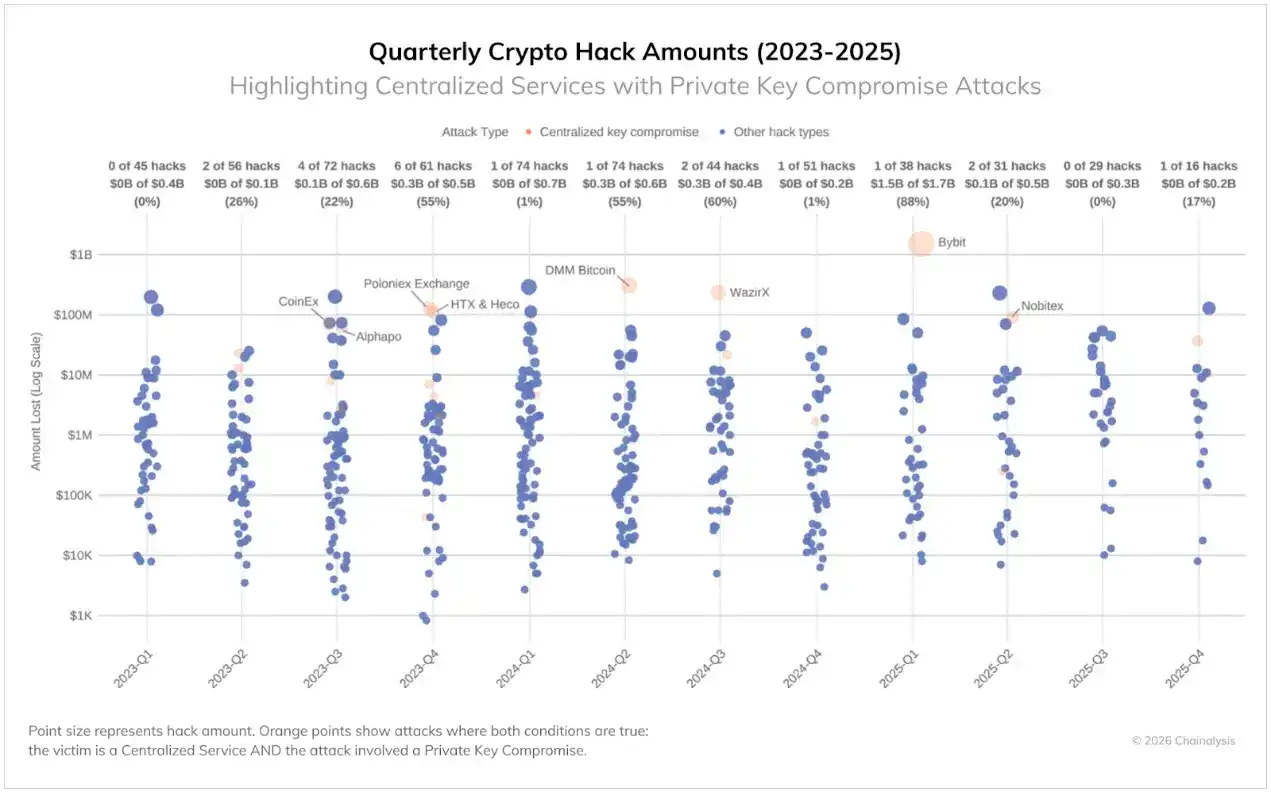
暗号セキュリティが一部の分野で改善されているかもしれませんが、高額な盗難額は攻撃者が依然としてさまざまな手段で成功していることを示しています。
上位3つのハッカー攻撃による損失は総損失の69%を占め、極端な値は中央値の1000倍に達する
資金盗難イベントは常に極端なイベントによって推進されており、ほとんどのハッカー攻撃は比較的小規模ですが、ごくわずかな攻撃は非常に大規模です。しかし、2025年には状況が悪化しました:最大規模のハッカー攻撃とすべてのイベントの中央値との比率は、初めて1000倍の基準を超えました。現在、最大規模攻撃で盗難される資金は通常のイベントで盗難される資金の1000倍であり、さらに2021年のブルラン時のピークを超えています。これらの計算は、盗難時の資金の米ドル換算に基づいています。
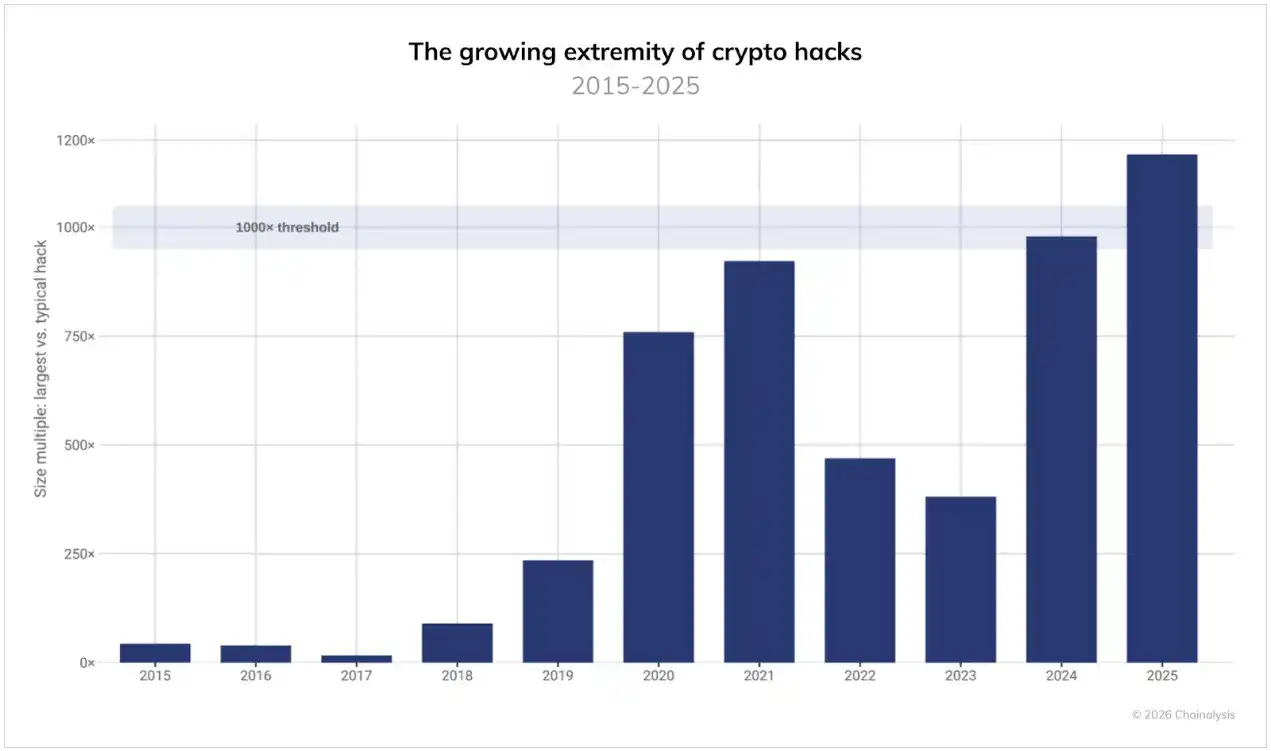
この進行中の差がさらに広がると、損失は高度に集中します。2025年には、上位3つのハッカー攻撃による損失がすべての損失の69%を占め、個々のイベントが年間総損失に与える影響は非常に大きいです。攻撃の頻度は変動する可能性があり、資産価格が上昇すると中央値の損失も増加しますが、個々の重大な脆弱性による潜在的な損失はより速いペースで増加しています。
確認済みの攻撃イベントは減少していますが、北朝鮮は依然として主要な脅威です
攻撃頻度は大幅に減少しましたが、北朝鮮は暗号セキュリティに最も深刻な脅威を構成する国であり、2025年に盗まれた暗号資金は新記録を樹立し、少なくとも20.2億ドル(2024年から6.81億ドル増加)に達し、前年比で51%増加しました。盗まれた金額に関しては、これは北朝鮮の暗号資金盗難事件の記録的な年であり、北朝鮮による攻撃はすべての侵害イベントの76%を占め、歴史的な高水準を達成しました。全体として、北朝鮮による暗号資金窃盗の累積総額は、最低値で675億ドルに達しています。
朝鮮ハッカーは、特権アクセスを獲得して重大な攻撃を行うために、ITスタッフ(主要な攻撃手段の1つ)を内部に浸透させることを増やしています。今年の過去最高の攻撃イベントは、ある程度朝鮮が取引プラットフォーム、カストディアン機関、およびWeb3企業への浸透にITスタッフに一層依存していることを反映している可能性があります。これにより、初期アクセスと横方向の移動が加速され、大規模な盗難が可能となります。
しかし、最近、朝鮮と関係のあるハッカーグループは、このようなIT労働者のモデルを徹底的に破壊しました。彼らはもはや単に職に応募して従業員として潜入するのではなく、ますますWeb3やAI企業の名前を騙る採用担当者として振る舞い、緻密に計画された偽の採用プロセスを実行し、最終的には「技術選定」を口実に、被害者のログイン資格情報、ソースコード、および現在の雇用主のVPNやシングルサインオン(SSO)アクセス権を入手します。経営幹部においては、同様のソーシャルエンジニアリング手法が高官になりすまして虚偽の戦略的投資家や買収者として接触し、センシティブなシステム情報や潜在的なハイバリューな基盤を探ります。この変遷は、直接朝鮮のITスタッフによる詐欺行為の基礎を築いており、戦略的に重要なAIおよびブロックチェーン企業に焦点を当てています。
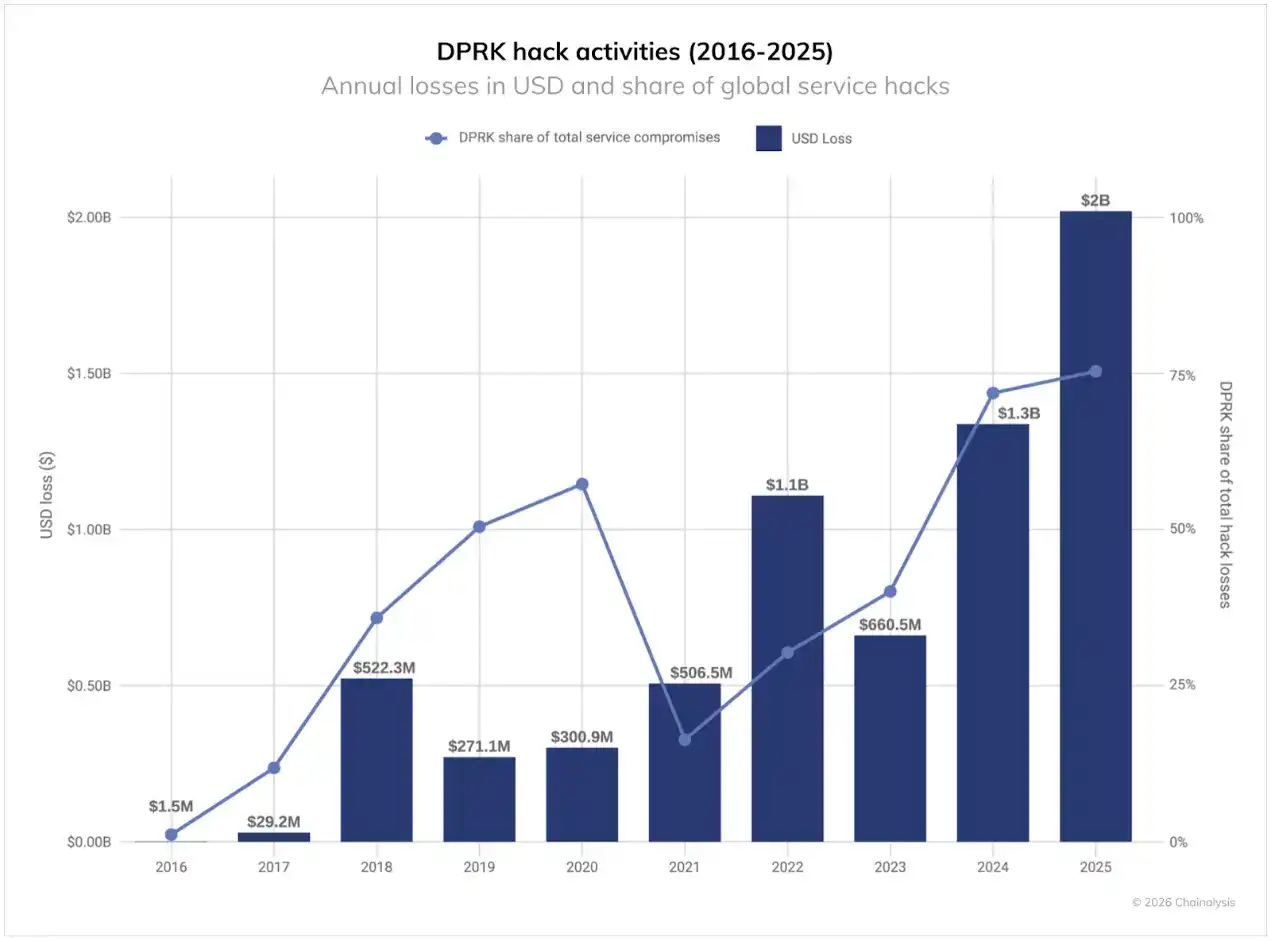
過去数年間に見られたように、朝鮮が継続的に行なってきたネットワーク攻撃の価値は、他のハッカーよりもはるかに高いです。以下の図に示されているように、2022年から2025年まで、朝鮮のハッカー攻撃は最高の価値域を占めており、非朝鮮のハッカー攻撃はすべての盗難規模の中で比較的均等に分布しています。このパターンは、朝鮮ハッカーが攻撃する際、彼らが大規模サービスを標的とし、最大の影響を与えようとしていることをさらに示しています。

今年の過去最高の損失は、既知のイベントの大幅な減少から発生しています。この変化(イベントの減少にもかかわらず、損失の大幅な増加)は、2025年2月のBybitに対する大規模ハッカー攻撃事件の影響を示しています。
朝鮮独自のマネーロンダリングモデル
2025年初頭に盗まれた大量の資金流入により、朝鮮のハッカーがどのように大規模な暗号通貨を洗浄しているかが明らかになりました。彼らのモデルは他のサイバー犯罪者とは異なり、そして時間とともに発展してきました。
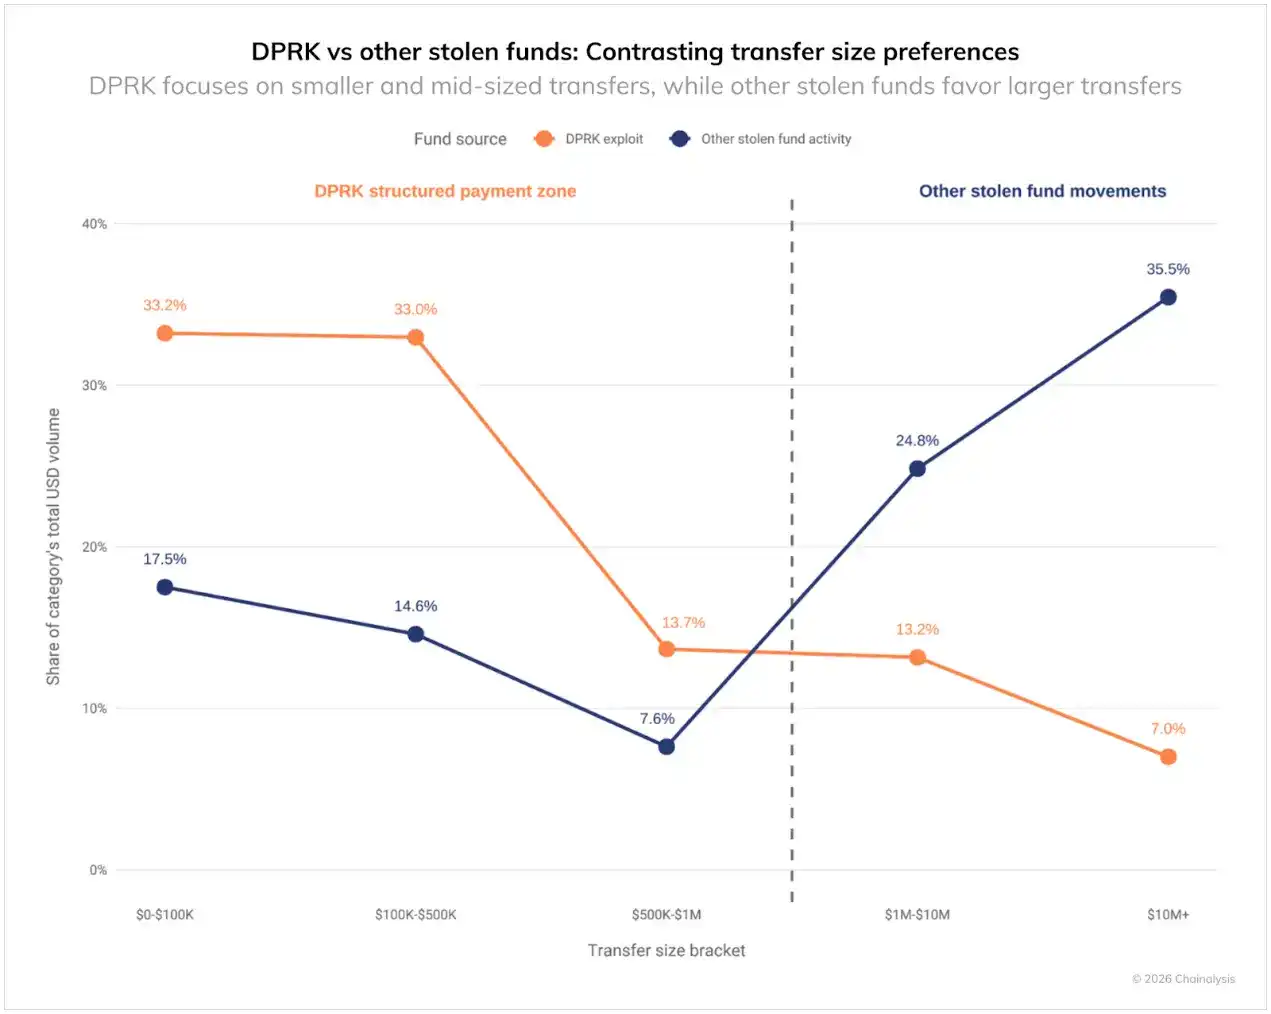
朝鮮のマネーロンダリング活動は、明確な「ティアド」モデルを示しており、取引量の60%超が50万米ドル以下に集中しています。これに対し、他のハッカーがチェーン上で送金する資金の60%以上が、100万ドルから1000万ドル以上の範囲で分割されています。朝鮮は一度に洗浄する金額は他のハッカーよりも高いものの、彼らはチェーン上の取引をより小さなバッチに分割しており、マネーロンダリング手法の複雑さが浮き彫りにされています。
他のハッカーと比較して、北朝鮮は特定のマネーロンダリング手法で明らかな傾向を示しています:
北朝鮮のハッカーはしばしば次のような傾向があります:
· 中国語による資金移動と担保サービス(+355%以上〜1000%以上):これは最も顕著な特徴であり、多くの合法コントロールが弱い洗浄運営業者によって構成される洗浄ネットワークに深く依存しています。
· クロスチェーンブリッジサービス(+97%):異なるブロックチェーン間で資産を移動するのに高度に依存し、追跡を困難にしようとします。
· コインミキシングサービス(+100%):資金の流れを隠すためにより多くのコインミキシングサービスを使用します。
· Huione などの専門サービス(+356%):洗浄活動を支援するために特定のサービスを戦略的に使用します。
他のマネーロンダリング活動に関与するハッカーは次の傾向があります:
· ローン契約(-80%):北朝鮮はDeFiサービスを避け、より広範なDeFiエコシステムとの統合が限られていることを示しています
· KYCのない取引プラットフォーム(-75%):驚くべきことに、他のハッカーよりも北朝鮮の方がKYCのない取引プラットフォームをより少なく使用しています
· P2P取引プラットフォーム(-64%):北朝鮮はP2Pプラットフォームへの関心が限られています
· CEX(-25%):他のハッカーは従来の取引プラットフォームと直接的にやり取りすることがより多いです
· DEX(-42%):他のハッカーはDEXの使用をより好みますが、それは流動性が高く匿名性が高いという特性があります
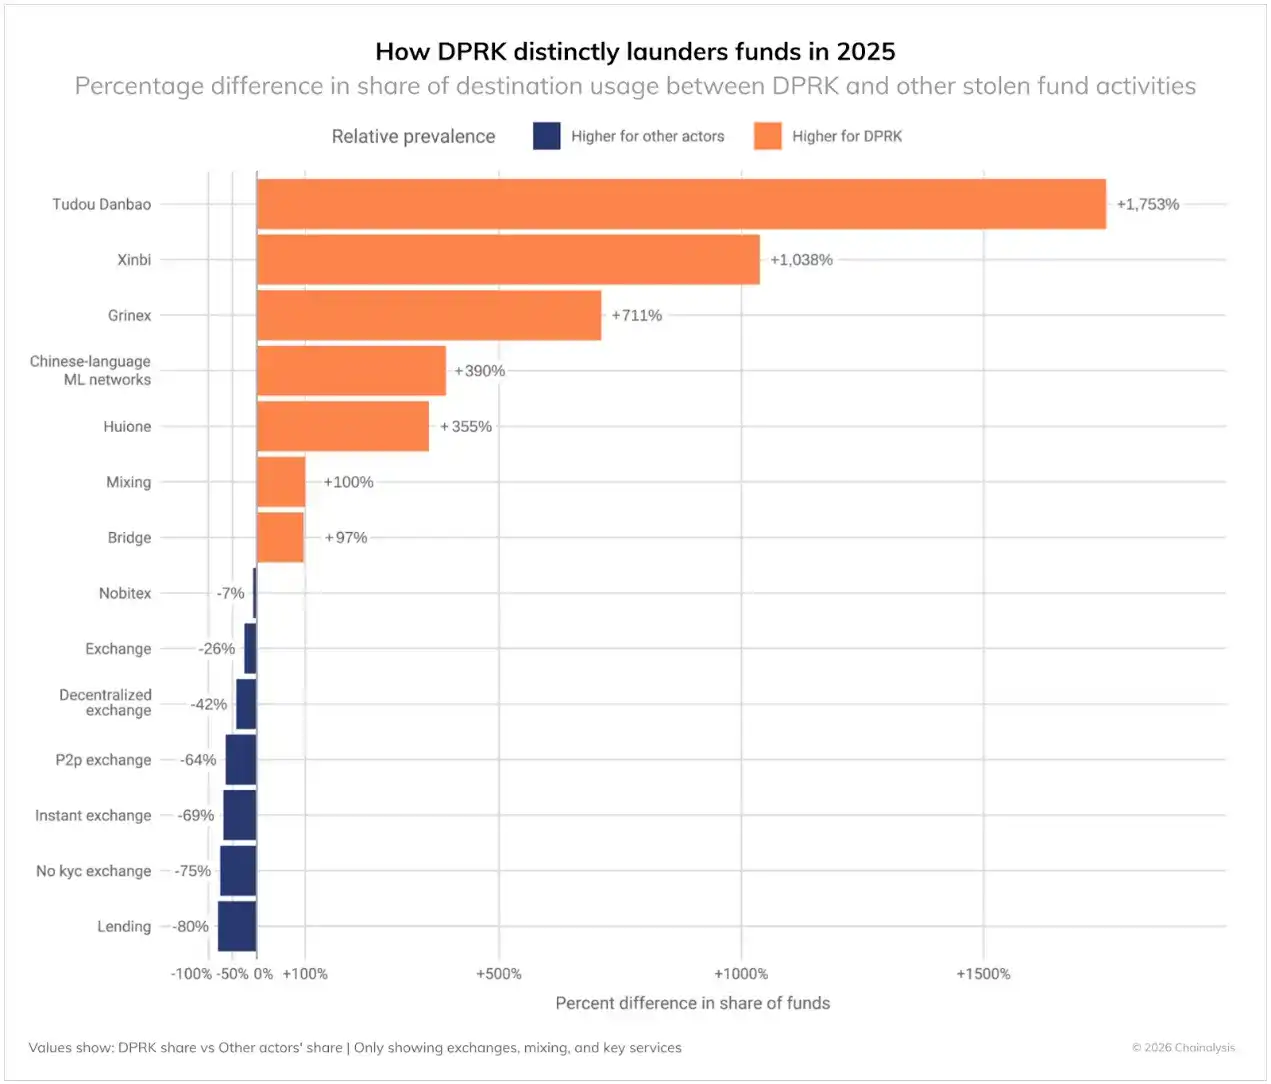
これらのパターンは、北朝鮮の作業が非国家支援のネットワーク犯罪者とは異なる制約と目標に影響を受けていることを示しています。彼らは専門の中国語洗浄サービスとOTCトレーダーを大量に使用し、これは北朝鮮のハッカーがアジア太平洋地域の不正行為者と密接な関係を持っていることを示しています。
北朝鮮のハッカー攻撃後の盗まれた資金のマネーロンダリングタイムライン
北朝鮮に帰属される2022年から2025年のハッカー事件後のチェーン上活動の分析によると、これらの事件は盗まれた資金が暗号エコシステム内で移動するパターンと一致しています。重要な盗難事件の後、盗まれた資金は構造化された多段階のマネーロンダリング経路に従い、このプロセスは約45日間続きます:
第1段階:即時のレイヤリング(0-5日目)
ハッカー攻撃後の最初数日間、一連の活動が異例に活発化し、盗まれた資金をすぐに移動させることに焦点を当てました:
· DeFi プロトコルの盗難資金の流れが最も大きく増加しました(+370%)、主要な入口点となりました。
· ミキシングサービスの取引量も大幅に増加しました(+135-150%)、第1段階の混乱を構成しました。
· この段階は緊急の「最初のステップ」行動を表し、最初の盗難行為との境界を明確にすることを目的としています。
第2段階:初期整合(6-10 日目)
第2週に入ると、マネーロンダリング戦略は、資金をより広範なエコシステムに組み込むのを助ける方向に転換しました:
· KYC 制限の少ない取引プラットフォーム(+37%)やCEX(+32%)が資金を受け入れ始めました。
· 第2層のミキシングサービス(+76%)では、洗浄活動が比較的低い強度で継続されました
· クロスチェーンブリッジ(たとえば XMRt、+141%)が、資金のブロックチェーン間の流れを分散化および隠蔽するのを助けました
· この段階は、資金が潜在的な退出チャネルに向かって流れ始める、重要な移行期を表しています
第3段階:ロングテール整合(20-45 日目)
最後の段階は、最終的に法定通貨や他の資産に交換できるサービスに明確に重点を置いていました:
· KYC不要の取引プラットフォーム(+82%)やエスクローサービス(たとえば Potato Escrow、+87%)の利用が大幅に増加しました
· インスタント取引プラットフォーム(+61%)や中文プラットフォーム(たとえば Huobi、+45%)が最終的な交換ポイントとなりました
· CEX(+50%)も資金を受け取り、資金を合法的な資金に紛れ込ませようとする複雑な試みが存在することを示しました
· 中国語のマネーロンダリングネットワーク(+33%)や Grinex(+39%)などの、比較的規制の緩い司法管轄区は、このパターンを完成させました
この通常 45 日間のマネーロンダリングオペレーションウィンドウは、執行とコンプライアンスチームに重要なインテリジェンスを提供しました。このパターンは多年にわたって続き、北朝鮮のハッカーが操作上の制約に直面していることを示しており、これは彼らが金融インフラを獲得するチャネルが限られていることや特定の仲介者との調整が必要なことと関連している可能性があります。
これらのハッカーは常にこの正確なタイムラインに従うわけではありませんが、一部の盗難資金は数か月または数年間眠り続ける可能性があります。このパターンは、彼らが積極的なマネーロンダリングを行う際の典型的なオンチェーン行動を表しています。さらに、この分析には盲点があるかもしれないことに留意する必要があります。なぜなら、一部のアクティビティ(たとえば、プライベートキーの移動やオフチェーンでの暗号通貨から法定通貨への交換)は、裏付けのある情報なしにはオンチェーンで見ることができないからです。
個人ウォレットの盗難:個人ユーザーへの脅威がますます深刻化
チェーン上のパターンの分析と被害者および業界パートナーのレポートにより、個人ウォレットの盗難の深刻さが理解できます。実際に盗まれた金額ははるかに多いかもしれませんが、最低推定では、2025年における個人ウォレットの盗難による損失額が総損失の20%を占め、2024年の44%よりも低いことを示しています。これは、規模とパターンの両方で変化があったことを示しています。2025年の盗難事件の総数は15.8万件に急上昇し、ほぼ2022年の5.4万件の3倍になりました。被害者数は、2022年の4万人から2025年には少なくとも8万人に増加しました。これらの著しい増加は、暗号通貨のより広範な採用によるものである可能性が高いです。たとえば、最もアクティブな個人ウォレットを所有しているブロックチェーンの1つであるSolanaは、盗難事件の数で圧倒的リードを取っています(約2.65万人の被害者)。
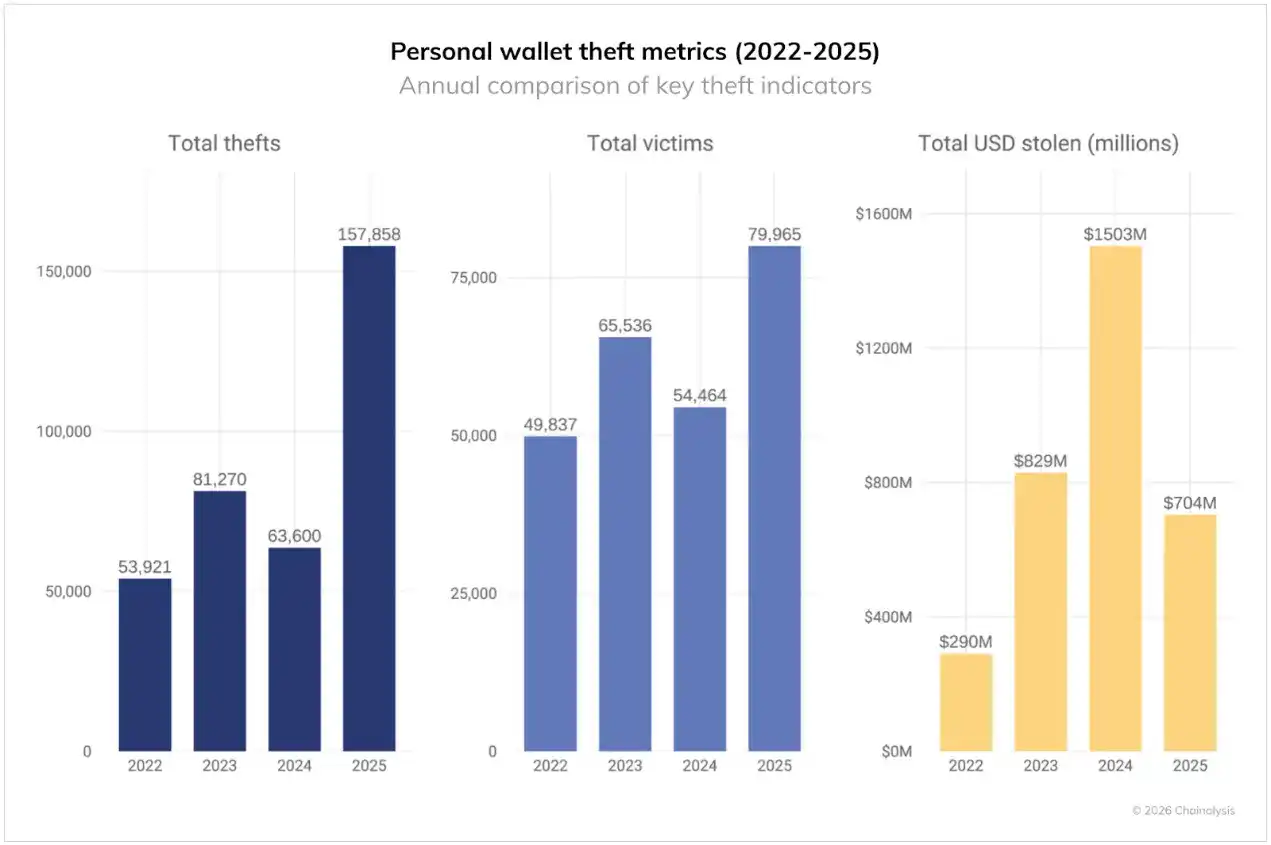
ただし、イベントや被害者数が増加しているにもかかわらず、2025年に個々の被害者から盗まれた米ドルの総額は、2024年のピークである15億ドルから7.13億ドルに減少しました。これは、攻撃者がターゲットとするユーザーが増えている一方で、各被害者当たりの盗まれた金額が減少していることを示しています。
特定ネットワークの被害データは、暗号ユーザーにとって最大の脅威となっている領域についてさらに洞察を提供しています。下図は、各ネットワークのアクティブな個人ウォレットを対象とした被害データを調整したものを示しています。2025年の各10万ウォレット当たりの犯罪率に基づいて、イーサリアムとトロンの盗難率が最も高くなっています。イーサリアムの巨大なユーザー規模は、その盗難率と被害者数が高いことを示しており、トロンのランキングは、アクティブウォレットの数が少ないにもかかわらず、盗難率が依然として高いことを示しています。一方で、BaseとSolanaはユーザーベースが大規模であるにもかかわらず、被害率が低いことがわかります。
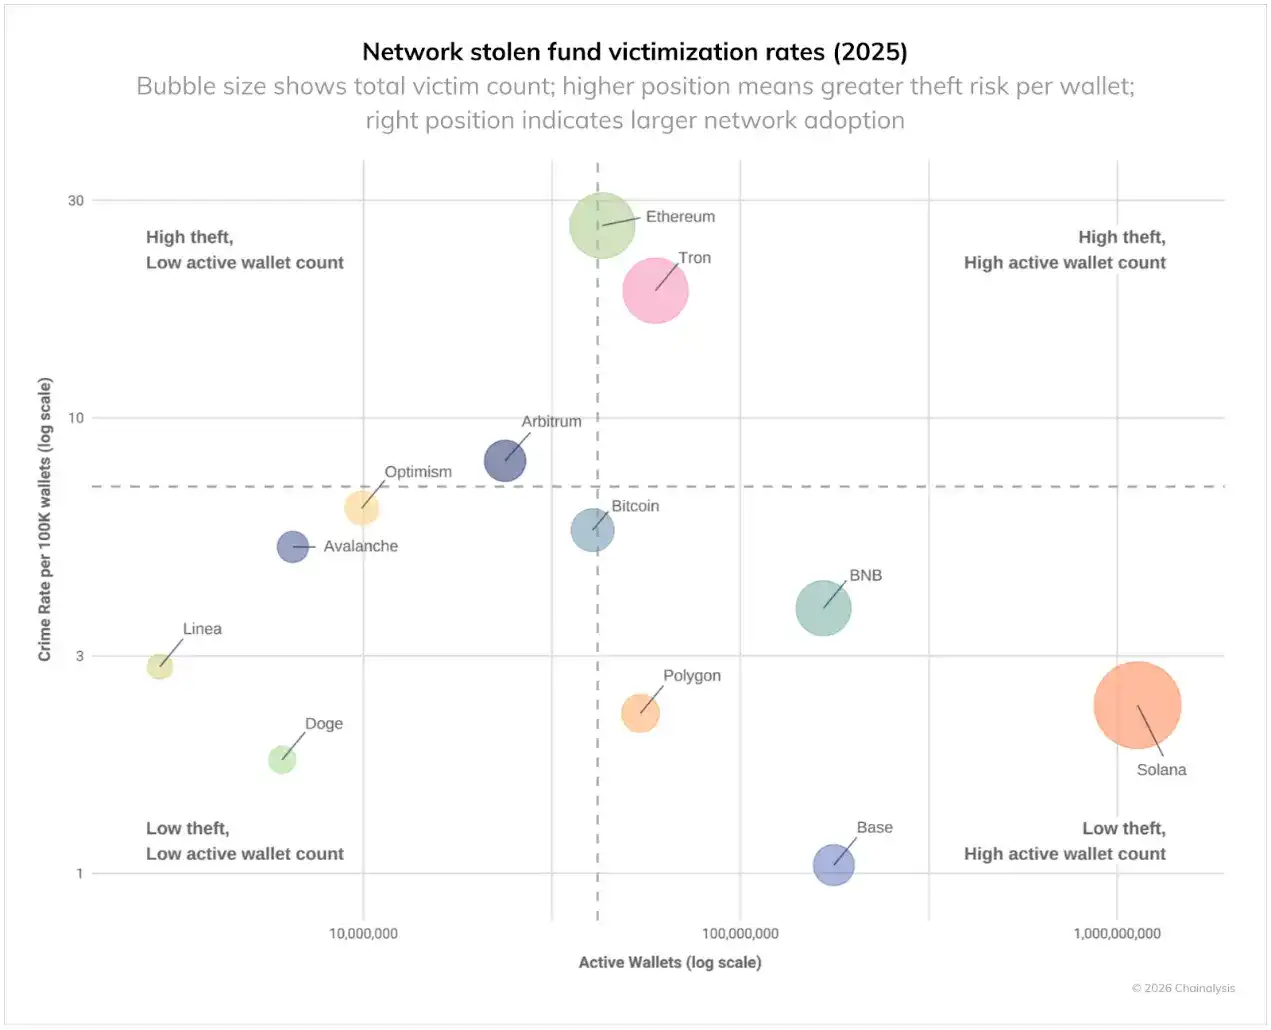
これは、個人ウォレットの暗号生態系での安全リスクが均等ではないことを示しています。技術的なアーキテクチャが似ていても、異なるブロックチェーンの盗難率には差異があることは、技術要因以外の要因(ユーザーグループの特性、人気のあるアプリケーション、犯罪インフラなど)が盗難率を決定する上で重要な役割を果たしていることを示しています。
DeFi ハッカー攻撃:分岐パターンが市場の変化を予示
2025年の犯罪データによると、DeFi領域は、歴史的なトレンドから明確に逸脱した独自のパターンを示しています。
データには、3つのまったく異なる段階が示されています:
・ 第1段階(2020-2021年):DeFi TVLとハッカー攻撃の損失が同期して増加
· 第二段階(2022-2023 年):2 つのメトリクスが同期して低下
· 第三段階(2024-2025 年):TVL が回復し、ハッカー攻撃損失が安定
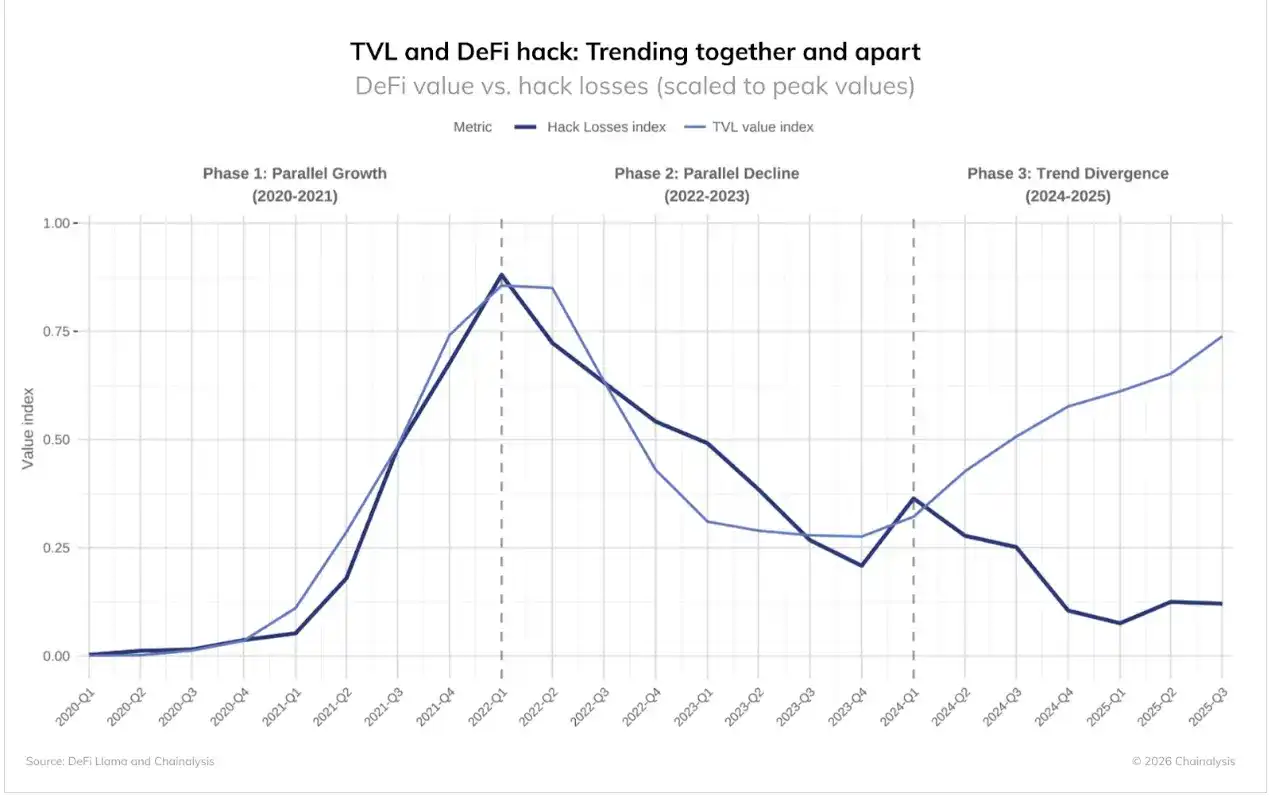
最初の 2 つの段階は直感的なパターンに従います:直面するリスクの価値が高いほど、盗まれる可能性のある価値が増加し、ハッカーは高価値プロトコルに対する攻撃を強化します。銀行強盗の Willie Sutton が言ったように:「そこにお金があるからです。」
これにより第三段階の違いがより顕著になります。DeFi TVL は 2023 年の最低点から大幅に回復していますが、ハッカー攻撃による損失は増加していません。これらのプロトコルに数十億ドルが流入したにもかかわらず、DeFi ハッカー攻撃イベントは比較的低い水準で持続しています。これは重要な変化を示しています。
次の 2 つの要因がこの違いを説明できるかもしれません:
· セキュリティの向上:TVL が増加しているにもかかわらず、ハッカー攻撃率は持続的に低下しており、これは DeFi プロトコルが 2020 年から 2021 年よりも効果的なセキュリティ対策を実施している可能性を示しています。
· ターゲットの移行:個人ウォレットの盗難や中央集権サービスへの攻撃の同期増加は、攻撃者の関心が他に移行している可能性を示しています。
ケーススタディ:Venus Protocol のセキュリティ対応
2025 年 9 月に発生した Venus プロトコルの事件は、改善されたセキュリティ対策が実際の効果を生んでいることを示しています。その時、攻撃者は侵害された Zoom クライアントを利用してシステムアクセス権を取得し、1 人のユーザーに 1300 万ドル相当の口座の委任権限を付与するよう誘導しました。この状況は致命的な結果をもたらす可能性がありました。しかし、Venus はちょうど 1 ヶ月前に Hexagate のセキュリティ監視プラットフォームを導入していました。
そのプラットフォームは攻撃が発生する前の 18 時間で不審なアクティビティを検出し、悪意のある取引が行われるとすぐに別の警告を発しました。20 分以内に、Venus はプロトコルを一時停止し、資金の流出を阻止しました。このような協調された反応は DeFi のセキュリティの進化を示しています:
· 5 時間以内:セキュリティチェックを完了した後、一部の機能が復元されます
· 7 時間以内:攻撃者のウォレットを強制清算
· 12 時間以内:盗まれたすべての資金を回収し、サービスを回復します
最も注目すべきは、Venus がガバナンス提案を通過し、攻撃者がまだ支配している 300 万ドル相当の資産を凍結したことです。攻撃者は利益を得ることができず、逆に資金を失いました。
この出来事は、DeFi のセキュリティインフラが実質的に改善されたことを示しています。積極的なモニタリング、迅速な対応能力、そして断固とした行動をとるガバナンスメカニズムが組み合わさり、全体のエコシステムをより柔軟で弾力のあるものにしました。攻撃はまだ発生していますが、攻撃を検出し、対処し、さらには取り消す能力は、初期の DeFi 時代には攻撃が永続的な損失を意味することが多かった状況とは比較にならないほどに変化しました。
2026 年以降の影響
2025 年のデータは、北朝鮮が暗号業界にとって最大の脅威となる複雑な進化を示しています。この国の攻撃回数は減少しましたが、その破壊力は大幅に向上しており、その手口がより巧妙であり、より我慢強いことを示しています。Bybit の出来事が年間の活動パターンに与える影響からも明らかなように、北朝鮮は重大な盗難を成功させた場合、行動のペースを落とし、代わりにマネーロンダリングに焦点を当てる傾向があります。
暗号業界にとって、このような進化は、高価値ターゲットに対する警戒を強化し、北朝鮮固有のマネーロンダリングパターンを認識する能力を向上させる必要があります。彼らが特定のサービスタイプや送金額に継続的に偏好を持つことは、検出に機会を提供し、他の犯罪者とは異なる特徴を持たせ、捜査員が彼らのチェーン上の行動パターンを識別するのに役立ちます。
北朝鮮が引き続き暗号通貨の盗難を利用して国家の最優先事項を資金化し、国際的な制裁を回避することを試みる中、暗号業界は、北朝鮮の運営スタイルが典型的なサイバー犯罪者とは大きく異なることを認識する必要があります。2025 年の記録的な北朝鮮の活動(既知の攻撃が 74% 減少した中で)は、現時点で見えているのはその活動の最も顕著な部分に過ぎない可能性があることを示しています。2026 年の課題は、北朝鮮が再び Bybit の規模に匹敵する攻撃を行う前に、これらの行動を検出し阻止する方法です。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事