なぜ人々は量子が暗号を死に至らしめると恐れるのでしょうか?
原文タイトル:Quantum Isn't a Threat to Web3. It's an Upgrade.
原著者:DAVID ATTERMANN
翻訳:Peggy,BlockBeats
Editor's Note: Discussions around "Will Quantum Destroy Web3" often overlook the true direction of change. This article points out that quantum is not a threat, but a migration of security infrastructure: strong cryptography, tamper-evident communication, physical-level randomness, and identity proof are gradually sinking into foundational capabilities. In this process, blockchain no longer needs to repeatedly "compensate" for an untrusted network environment at the software layer, and can focus more on irreducible issues such as governance, incentives, and cross-domain collaboration.
More importantly, the arrival of quantum coincides with the realization of autonomous AI systems, and only when security becomes infrastructure does Web3 truly enter a mature stage of serving "autonomy, commitment, and coordination."
The following is the original article:
The mainstream debate surrounding "Will Quantum Computing Kill Web3" actually misses the point. Such a framing is in itself inverted. Quantum computing will not make digital systems less secure; on the contrary, it will further drive security down into deeper layers of infrastructure. As new cryptographic standards are gradually implemented and new secure communication methods become possible, basic security capabilities will become cheaper and more standardized across the entire internet.
Meanwhile, AI systems are also transitioning from "thinking" to "acting." When intelligent assistants can do more than just answer questions but can also book flights, transfer funds, and manage resources, the real challenge shifts. The issue is no longer whether AI can generate good answers but whether software can securely take action in systems and organizations that do not trust each other. How to prove what AI has done, where the data came from, and what it is allowed to do is becoming the most fundamental constraint.
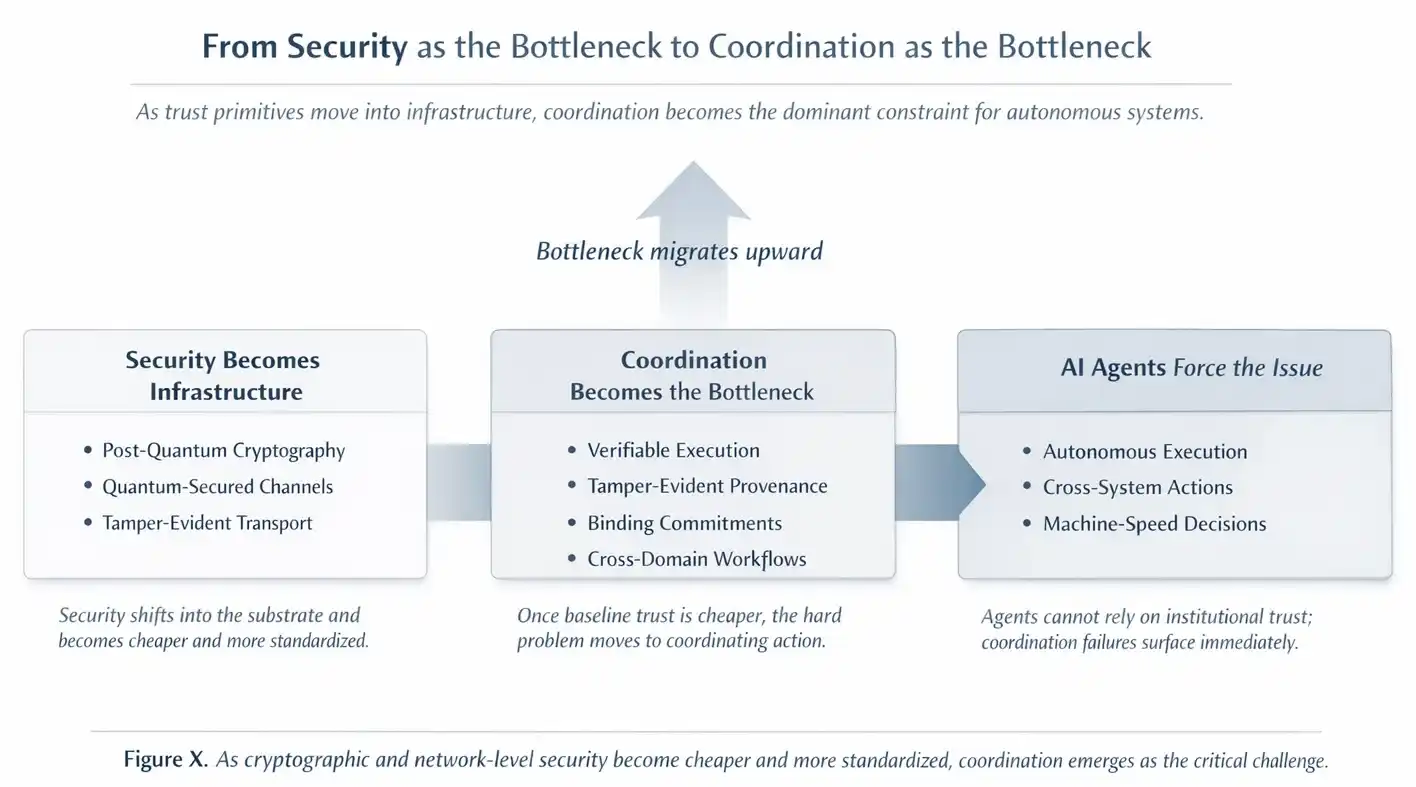
This is the very same fracture line that has prevented all JARVIS-like concepts from materializing. The real bottleneck lies not in intelligence but in trust. An assistant that still requires human approval when spending money, accessing sensitive data, or allocating resources cannot be considered truly autonomous. Once real authorization is involved, if there is no machine-verifiable, shared way to prove identity, permissions, and compliance, the so-called "autonomy" immediately fails.
And quantum computing, precisely at this moment when trust and collaboration issues become unavoidable, is reducing the cost of security.
一、量子が変えたこと(そして変えなかったこと)
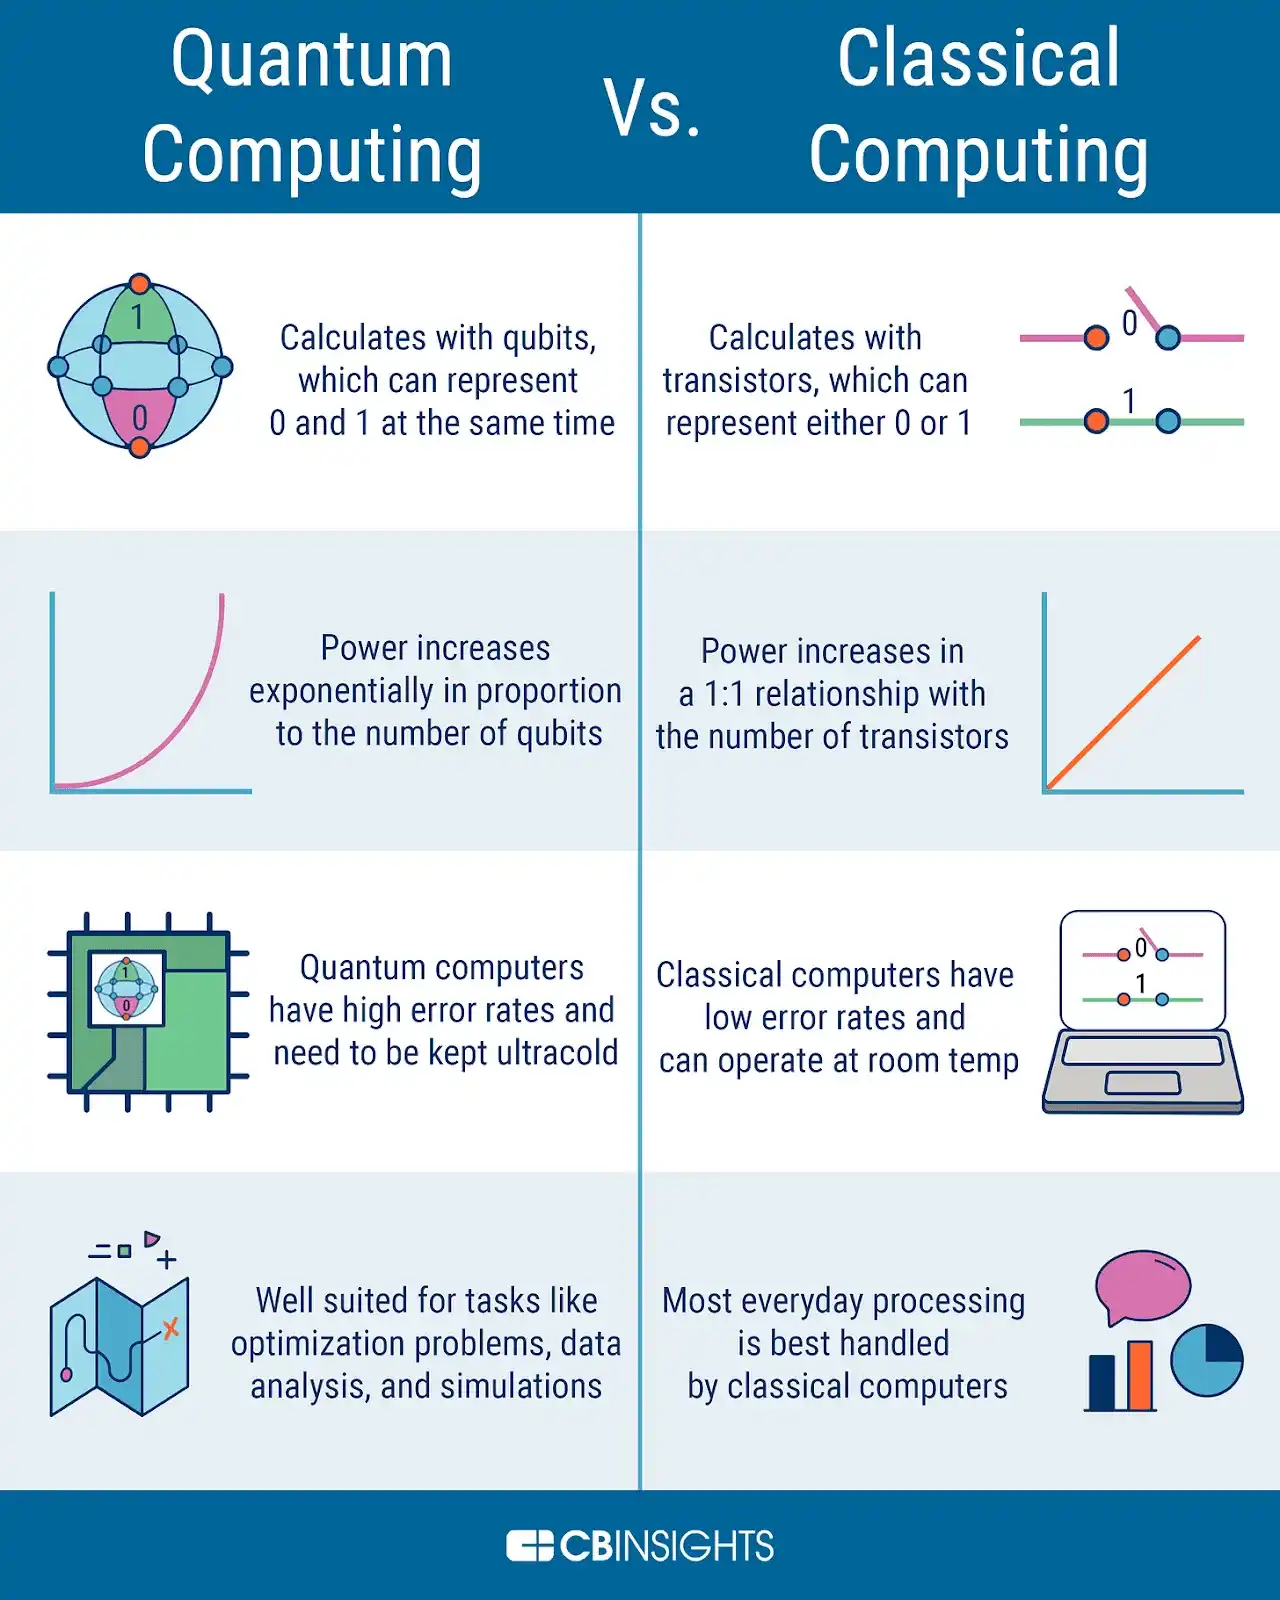
人々が「量子」と言うとき、通常は量子コンピュータを指します。それらは単なる「高速な GPU」ではなく、特定の問題で古典コンピュータよりもはるかに速くなる、量子力学の特性を利用した専用マシンです。
彼らが得意なことには、大きな数の素因数分解、離散対数問題の解決、特定の最適化およびシミュレーション問題が含まれます
彼らが得意ではないことには、汎用計算、大規模ソフトウェアシステムの実行、クラウドコンピューティングインフラの置換、AIモデルのトレーニングが含まれます
では、量子計算は具体的に何を壊すのでしょうか?
答えは、現在の公開鍵暗号の一部です。RSAと楕円曲線暗号(ECC)は、量子コンピュータが最も得意とする種類の数学的問題に基づいて構築されています。これは重要なポイントであり、なぜなら暗号学はブロックチェーンの基本的なプリミティブにとどまらず、インターネット全体の信頼の基盤であるためです——ログインメカニズム、デジタル証明書、署名、鍵交換、IDシステム、すべてがそれに依存しています。
真の不確実性はタイムスケールにあり、方向にはありません。ほとんどの信頼できる予測は、暗号学的に破られる重要性を持つ量子コンピューターが登場するにはまだ10〜20年かかると考えていますが、より速い進展やある種の「飛躍的」な突破を完全に排除できる人はいません。
最も現実的な最近のリスク:先に収集し、後で暗号解除(Harvest Now, Decrypt Later)
量子に関連する、最も緊急のリスクは、ある日突然、世界のセキュリティシステムが崩壊することではなく、いわゆる HNDL(先に収集し、後で解読)です。
攻撃者は、今日すでに大量の暗号化された通信とデータを記録することができますが、将来量子計算能力が十分に発達したときに、これらの歴史的データを解読できます。
このパターンは次の情報に長期的な脅威をもたらします:政府や国防の通信、企業のノウハウや機密情報、医療データや個人のプライバシー情報、法的および金融記録
したがって、ポスト量子暗号(Post-Quantum Cryptography)は、現在、各国政府、クラウドサービスプロバイダー、規制された業界から真剣に受け止められています。今日送信されるデータはしばしば数十年間機密性を維持する必要があります。将来的には解読されると仮定すると、現在のセキュリティ約束は実際には機能しなくなります。
これはシステムのクラッシュではなく、セキュリティの移行です
Post-Quantum cryptography does not require quantum hardware. It is essentially a software and protocol-level upgrade, covering TLS, VPN, wallets, identity systems, and signature schemes. This will not happen on a single "switch-over day", but rather a slow, uneven infrastructure migration process similar to IPv6 — unavoidable.
This change will have a much greater impact on enterprise and national-level infrastructure than on the blockchain itself. Blockchain is inherently a public system, where the true core secret to be protected is the private key, not the historical transaction data. For Web3, quantum computing brings not a survival crisis, but a cryptographic upgrade path issue, rather than a complete system overhaul.
This shift has already emerged in the mainstream ecosystem. The Ethereum Foundation has recently elevated post-quantum security to a core protocol-level priority, initiating specialized research and testing environments around post-quantum signatures, account models, and transaction mechanisms. This marks the shift in risk perception from a "someday in the future issue" to an "ongoing infrastructure migration", even though true large-scale quantum hardware has not yet appeared.
2. The Most Easily Overlooked Change: Network Layer Transformation
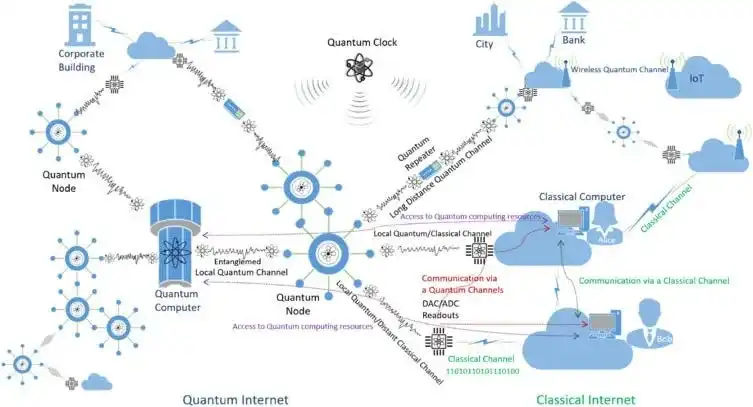
If quantum computing focuses on the mathematical foundation for key protection, quantum communication focuses on the network's trust model itself.
Quantum communication does not mean that application data is "transmitted through a quantum computer". Although it has multiple forms of implementation (which will be discussed later), in reality, the most fundamental application is Quantum Key Distribution (QKD): using quantum states to establish a tamper-evident communication channel. The message itself is still classical data, still encrypted; what really changes is that any silent eavesdropping is detected at the physical layer.
This is not a faster network, but a network trust mechanism that cannot be silently penetrated.
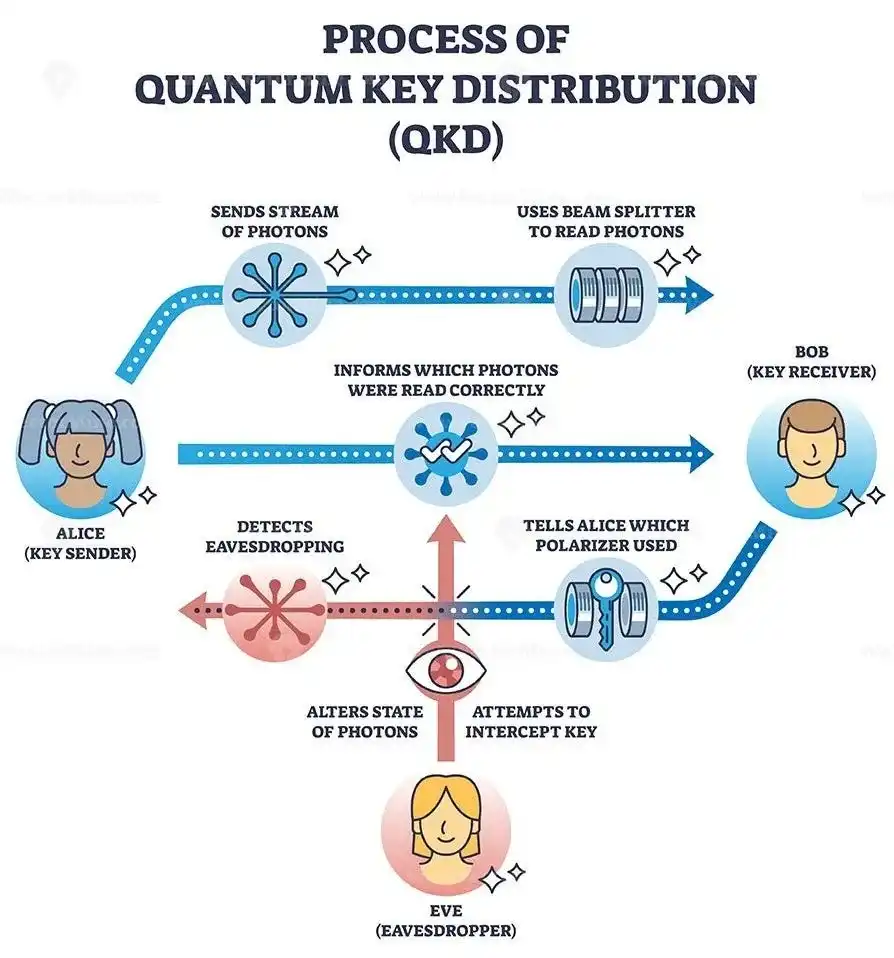
Some quantum properties cannot be replicated, nor observed without causing disturbance. When these properties are used to generate encryption keys or validate communication channels, interception is no longer "silent". Once someone attempts to eavesdrop, the observation itself leaves detectable traces.
Why This Will Change System Design
This is important because a large part of Web3's current defense architecture is based on one premise: the network channel is hostile and invisible.
Traffic can be quietly intercepted; man-in-the-middle attacks are hard to detect; network layer trust is extremely weak.
したがって、上位システムは、「過度補償」を達成するために複製、検証メカニズム、および経済的セキュリティ設計を介して行動する必要があります。
もし基盤となるシステムがチャネルの整合性を内包している場合、量子通信は実際にはチャネルセキュリティの維持コストを低減しています。この点は、通常、主流の「量子崩壊論」のナラティブで見落とされています。
本当にスケーラブルですか?
量子計算と同様に、量子鍵配送(QKD)の普及にはおそらく10〜20年かかるでしょう。ただし、量子リレー、衛星ネットワーク、または統合フォトニクス技術の突破などの出現によるタイムラインの突然の圧縮の可能性を排除することはできません。
3. 自律システムの信頼問題
量子は、インターネット全体でのセキュリティの移行を推進しています。時間の経過とともに、強力な暗号化と改ざん検知可能な通信チャネルがインフラストラクチャの一部となり、差別化能力ではなくなります。
しかし、「協調」を主要な障壁とするものは、自律AIエージェントの台頭です。
自律システムは、非公式な信頼または制度的な捷径を人間のように依存できません。それらはデフォルトで次のものが必要です:
検証可能な実行:エージェントが自分が何を行ったかを主張するだけで信頼できるわけではなく、証拠が必要です。
調整メカニズム:多エージェントワークフローには中立的な共有状態キャリアが必要です。
データ追跡:合成データと敵対的データが氾濫した場合、ソースの検証が非常に重要です。
コミットメントメカニズム:エージェントは、他のエージェントが依存できる拘束力のあるコミットメントを行う必要があります。
量子ネットワークは協調の問題を直接解決することはできませんが、基盤となるセキュリティ能力を下支えします。セキュリティがインフラストラクチャの一部となると、より多くの調整がオフチェーンで行われ、より強力な保護が提供されます。アイデンティティとメンバーシップ関係は、より低位のネットワーク構造により密接に関連付けられます。一部のワークフローにとって、グローバルブロードキャスト型のレプリケーションはもはや必要ありません。ブロックチェーンは「純粋なブロードキャストシステム」から自律システムの調整基盤に移行しています。
4. 先進量子プリミティブ
以下の内容は、より長期にわたる可能性に属しており、量子ネットワークがニッチな応用シナリオから抜け出し、スケーラビリティを実現することができるという前提に基づいています。着地すると、これらは基盤となるセキュリティ保証を強化し、新しいプロトコル設計の空間を開くでしょう。QKDと同様、これらのプリミティブの意義は「調整の障壁」からリソースを解放することにあります。
一部は実生産環境により近く、他の一部は将来の信頼メカニズムの進化方向についてのアーキテクチャシグナルです。
第一レイヤー(0~10年)
物理的な強制乱数性:乱数生成は物理プロセスに直接拘束され、予測や操作が困難です。
クローン不能なアイデンティティとプルーフメカニズム:物理的特性に基づくアイデンティティと認証方法により、複製や偽造が防止されます。
第二レイヤー(10年以上)
時間同期を第一級の原語として:時間はもはやシステムパラメータだけでなく、検証可能な基本的能力となります。
検証可能な状態遷移:システム間の状態変更が基盤となるメカニズムに直接証明されます。
第三レイヤー(研究の最前線、高度な不確実性を伴う)
量子もつれに基づく協調原語:量子もつれを活用して新しい協調構造を確立します。
完全最小信頼のクロスドメイン通信メカニズム:異なる信頼ドメイン間で、ほとんど追加の信頼仮定なしにメッセージングを実現します。
全体的に見ると、量子はWeb3を「破壊」するのではなく、セキュリティインフラのアップグレードを推進する力です。そして、セキュリティコストが低下すると、真のボトルネックはもはや暗号学ではなく、信頼できない環境で自律システムを信頼性を持って協調動作させるかどうかです。
1. 検証可能な状態遷移
「ソフトウェアによる希少性」から「物理レベルの複製不可」へ
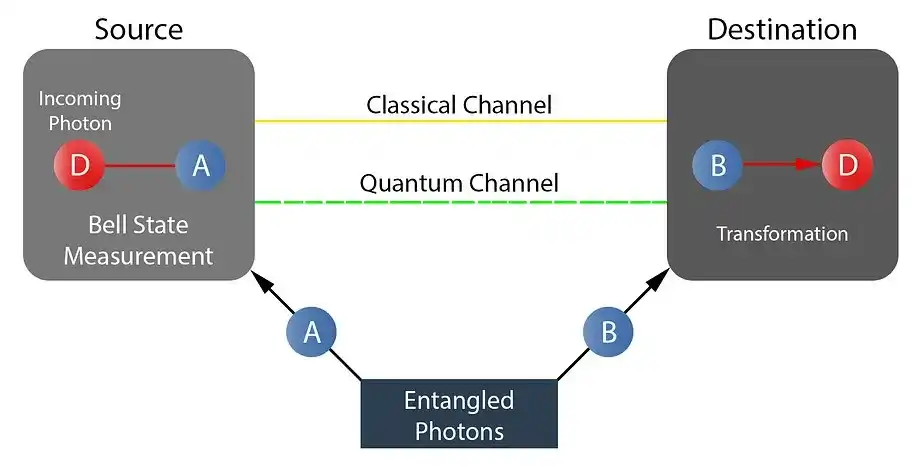
今日のブロックチェーンシステムでは、複製不可の所有権は全ネットワークの合意によって実現されています。希少性はプロトコルによって規定され、多数のノードによる複製と一貫性によって維持される規則です。台帳が存在する理由は、同じ状態が複製されたり二重に支払われたりしないようにするためです。
量子テレポーテーションはまったく異なる原語を導入します:状態は転送できますが、その過程で複製することはできず、転送された瞬間に「消費」されます。つまり、複製不可能性はもはや完全にソフトウェアとプロトコルの制約に依存するのではなく、物理的な基盤自体の特性となります。
これが重要なのはなぜでしょうか?システム設計はどのように変わるでしょうか?
ハードウェアエンフォースド・キーストーリング:規制された匿名ツール、主権レベルの証明書、または現実世界の実物資産など、その所有権は複製不可能でハードウェアプルーフ機能を持つ状態にバインドされる可能性があります。
低信頼仮説を持つ資産アンカリング:部分的な実物資産ブリッジメカニズムは、物理的なレベルでの複製不可能性に依存することができ、完全に委員会、マルチシグ、または純粋な社会的信頼に頼る必要はありません。
プロトコルの簡素化:希少性の保証の一部が、プロトコルで単に「複製防止」に使われる複雑な論理を減らし、より下位の基盤に沈められます。
2、相互作用を信頼の原子として
ブロックチェーンはグローバルに状態を複製し、共識メカニズムを通じて衝突を解決し、調整を実現します。クロスドメインの相互作用は通常、重い検証プロセスや信頼されたリレーに依存します。順序は後であり、ブロックと最終性によって決定されます。
量子もつれは別の原理を導入します:集中型コーディネーターなしに共有相関性を実現します。これにより、参加者は基礎となるデータ自体を露出することなく、より早い段階で一貫性や整列性属性を確立できます。
この観点から、もつれは「より速い合意」ではなく、信頼制約をパイプラインの前段で確立できるメカニズムであり、将来のクロスシステム、クロスドメインの協調に新しい設計空間を開いています。
これが重要であり、システム設計をどのように変えるか:
より早い同期:シーケンサーは「整列コミットメント」に対する一貫したビューを最終決済前に確立できます。
より明確なクロスドメインの整列:複数のドメインは、単一のリレーヤーに依存せずに同じイベントストリームを観察したことを証明できます。
上位層の過剰な補償の削減:一部の「整列」は、重いグローバル決定を待たなくても事前に確立できるため、敵対的ネットワークへの上位プロトコルの追加強化コストを削減できます。
4、物理的強制のランダム性
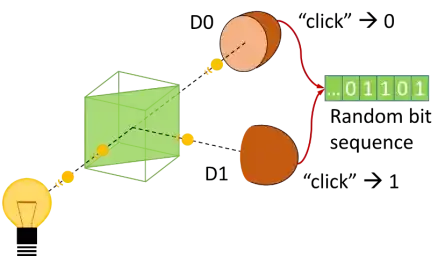
ゲーム可能なランダムビーコンから、物理的な裏付けによる予測不可能性。ランダム性は、バリデーター選択、ブロック生成者選出、委員会サンプリング、オークション、および様々なインセンティブメカニズムを支えています。現在のランダム数はほとんどがプロトコルレベルで構築されているため、端のケースでは操作や偏りの可能性が残っています。
量子プロセスは、物理的前提に基づいて予測不可能でバイアスのかからないランダム性を生成できます。
これが重要であり、システム設計をどのように変えるか:
より明確な委員会と提案者の選択:微細な操作戦略の攻撃面を減らす。
より公平な順位付けとオークション:対抗的「カーディング攻撃」の収益低下により、システムは時系列ゲームに対してより鈍感になりました。
より堅牢なメカニズム設計:インセンティブメカニズムは「ランダム性のレベル」での悪用がより困難になりました。
4、クローナブルでないアイデンティティとプルーフ
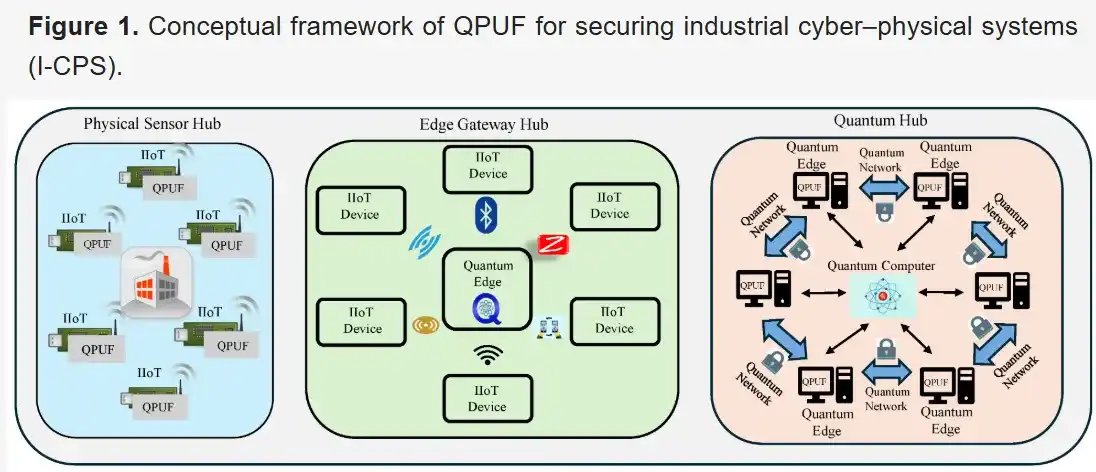
「キーはアイデンティティである」という考え方から、「デバイスはアイデンティティである」という考え方へ。Web3のアイデンティティは、今日ではほぼ「特定のキーを所有すること」と同等です。シビル耐性は主に経済コストや社会的ヒューリスティックルールに依存しています。ノードのアイデンティティも、多くがソフトウェアレベルで緩くアンカー付けされています。
量子状態は複製できません。ハードウェアアテステーションと組み合わせることで、クローナブルでないデバイスのアイデンティティとより強力なリモートプルーフが実現できます。特定の物理的エンドポイントからメッセージまたは計算が本当に来たことを証明できます。
なぜこれが重要であり、システム設計をどのように変えるか:
より強力なエンドポイントの保証:メッセージと実行ステートメントを特定の物理環境に結び付けることができます。
中継者とオラクルへの信頼面の低下:プルーフの能力はハードウェアにより近くなり、ソフトウェアのアイデンティティとステートメントだけに頼るのではありません。
より信頼性の高い検証可能な計算:実行のトレースバックが偽造されにくくなります。
5、タイム同期を第一級原語に
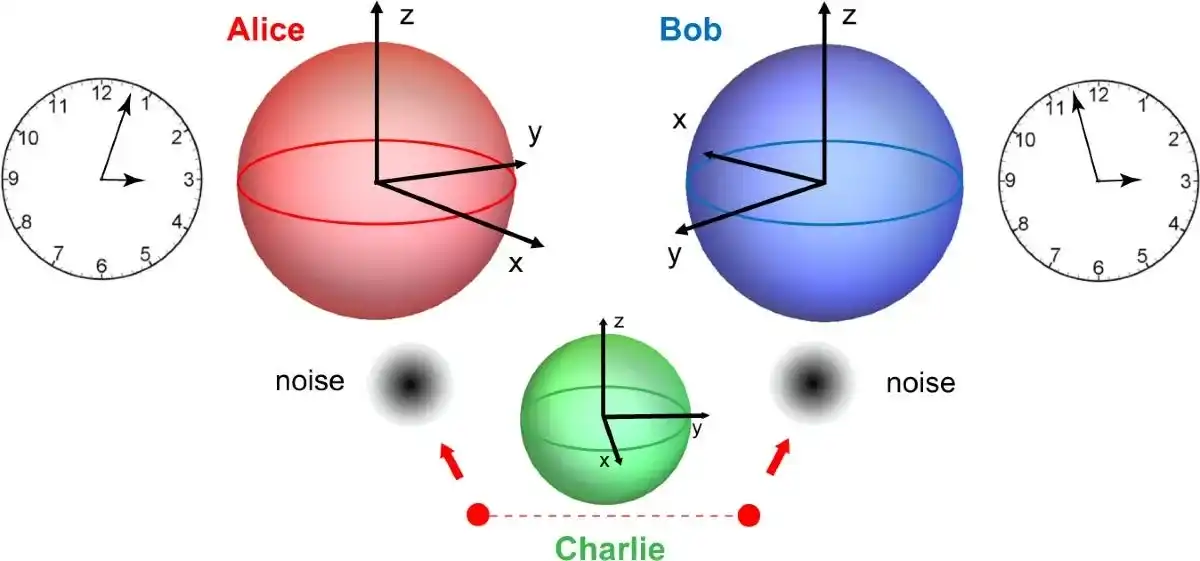
「ソフトウェアクロック」から「プロトコルレベルの時間」へ。ブロックチェーンにおける時間の取り扱いは、本質的にソフトウェア上の仮定です。スロットの計時と順位付けには利用可能な余地があり、わずかな遅延の利点でもMEVを駆動します。量子強化された時刻同期により、長距離の時間調整がより密接になりました。
なぜこれが重要であり、システム設計をどのように変えるか:
より公平なブロック生成ウィンドウ:遅延の非対称性を低下させ、特定のフロントランニング戦略を制限します。
よりクリーンなクロスチェーン決済:より狭い時間枠により競合条件を減らします。
より安定した順位付け:プロトコルのタイムスタンプに対するネットワークの揺れに対する感受性が低下します。
6、最小限の信頼を要するクロスチェーン協力
「すべてのところで委員会」から「物理的な裏付けを持つメッセージパッシング」へ。クロスチェーンセキュリティは、Web3の最大の運用リスクの1つです。ブリッジに依存する委員会、マルチシグ、中継者、およびオラクルは、すべて信頼面と障害モードを増やします。
もつれおよび検知可能な改ざんチャネルが徐々に成熟するにつれ、異なるドメインはより少ない社会的信頼の前提条件で、自分が同じコミットメントまたはイベントフローを観察したことを証明できます。
これがなぜ重要であり、これがシステム設計をどのように変えるか:
ブリッジの信頼セットがより小さくなります:検証がより低レイヤーに近づくと、破滅的な障害のパターンが減少します。
よりクリーンなマルチドメインソーティング:中央集権的な運用者に頼らず、共有の順序をより簡単に確立できます。
安全なダウンスタック移行
今日のブロックチェーンがソフトウェアレベルで希少性、ランダム性、アイデンティティ、順序、およびクロスドメインメッセージを「シミュレート」する必要があるのは、ベースレイヤーのネットワークとハードウェアがデフォルトで信頼できないからです。量子ネットワークは真正性、複製不可能性、改ざん検出、ランダム性、同期などの機能の一部を、インフラストラクチャのマトリックスに押し込みます。
これは過去のインフラストラクチャの進化に似ています:TLSは暗号をネットワークレイヤーにもたらしました。TEEは信頼をハードウェアにもたらしました。セキュアブートはブートの完全性をファームウェアレイヤーにもたらしました。
ブロックチェーンはこれにより時代遅れになることはありません。ソフトウェア内で信頼の各原語を繰り返し実装する重い負担から「解放」され、ガバナンス、インセンティブ、共謀、および対立的共有状態など、解消できない問題により焦点を当てるようになります。
五、反対意見と実際の拘束
たとえ量子セキュアネットワークが戦略的な通路に制約されている場合でも、それ自体が技術スタック全体の標準と設計前提を変える十分な理由となります。高信頼通信は「全体のネットワーク」に普及する必要はなく、システム構築方法に影響を与えることができます:ネットワークの一部がデフォルトで感知可能な改ざんのチャネルを提供している場合、脅威モデルは上流に移行し、基本的なセキュリティの前提も広範に変化し始めます。
現実の中で、量子セキュア通信は現在も高価で脆弱でカバレッジが限られています。ハードウェアの展開と運用は困難であり、既存のインターネットインフラストラクチャとのシームレスな統合が困難です。多くのユースケースにとって、唯一の量子後の暗号学だけで十分かもしれず、したがって、量子セキュアリンクは政府ネットワーク、金融インフラ、および主要な国家システムに集中する可能性が高いです。
最終的には、混合信頼の地図が形成されます:一部の通路にはより強力なデフォルト保証があり、オープンインターネットは依然として敵対的です。
このような不均一な展開はアーキテクチャの転換を弱めるものではありません。それは単に「歪な」形態を示すものです。
六、システムの時間経過に伴う適応
大規模インフラの変革はめったに「一度に完了」されません。システム設計の変更は、しばしば新しい技術が完全に普及する以前に行われ、特にセキュリティの分野ではそうであることがよくあります。一旦新しい標準が採択され、初期の展開が行われると、構築者は新しい基準を前提とし始めますし、インフラの実装は依然として不均衡なままです。
より現実的な進化パスはおおよそ以下のようになります:
次の 5 年: セキュリティ機能の商品化
ポスト量子暗号はクラウドプロバイダーや企業、規制対象産業に段階的に展開されるでしょう。「量子セキュリティ」はデフォルトのセキュリティリストになり、もはや特別なセールスポイントではなくなります。初期の量子セキュアネットワークリンクは金融、政府、および重要インフラなどの高価値シナリオに出現します。
これらのアップグレードが一般的でなくても、それらはシステムの構築方法を形成し始めるでしょう:チームはネットワークレイヤーと暗号レイヤーのベースラインがより強固であると想定し、システム間の相互作用、アクションの調整方法、および相互に信頼しない参加者間でのルールの実行により多くの注意を向けるようになります。
5-10 年: 設計仮説の移行
より強力なセキュリティプリミティブが標準となると、各システムは敵対的ネットワークや弱い暗号に対処するための過剰なエンジニアリングを行う必要がなくなります。基盤となるプラットフォームは整合性の確保、ハードウェアによる証明、および検証ツールといったかつて「高度な機能」と見なされていたコンポーネントを統合し始めるでしょう。
この段階では、変化は基盤そのものではなく、「人々がシステムデザインを考える方法」により多く起こります。システムビルダーは、「デフォルトでセキュリティが確立された」世界に向けてシステムを設計し始め、真の複雑さはシステムの相互作用、権限の実行、およびクロスボーダー行動の調整に移行していきます。
10 年以上: インフラがデザインパラダイムに追いつく
量子セキュアチャネルとタムパーパブルコミュニケーションは主要な金融センター、政府ネットワーク、および重要回廊でより一般的になるでしょう。その時点で、ほとんどの現代システムはすでにより強力なセキュリティ仮定の下で設計されており、インフラは以前に出現したデザインパターンに遅れて追いついています。
量子: 自律性を推進する次の段階
量子を Web3 の脅威と見なすことは実は逆です。量子はむしろ一種の促進剤です:それは自律型AIシステムが現実世界に導入され始める同時にやってきます。
それはセキュリティプリミティブをインフラ層に押し込みます。強力な暗号学、タムパーパブルチャネル、および整合性の確保は、より安価で標準化され、差別化優位性ではなくなります。これにより基礎となる「信頼コスト」が低下し、新しいデザインスペースが開放され、AIエージェントが真の権力を持つために実際に必要なプリミティブ:検証可能な実行、強制可能な権限境界、および信頼を共有しないシステム間で結合可能なコミットメントを構築するためのものです。
量子はWeb3を殺さない、むしろWeb3を成長させるでしょう。
セキュリティがインフラになった時、残されたものは本当のハードボイルド課題です—それはWeb3が最初に解決すべき問題です:デフォルトで信頼できないシステム内で、自律性、コミットメント、および協調を確立することです。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia
 関連記事