Anthropicのトリプル・モーメント: コード・リーク、政府対立、武器化
原文のタイトル:Anthropic: The Leak, The War, The Weapon
原著者:BuBBliK
翻訳:Peggy,BlockBeats
Editor's Note: Over the past six months, Anthropic has been repeatedly involved in a series of events that appear to be independent of each other but are actually interrelated: a leap in model capability, automated attacks in the real world, violent reactions in the capital market, public conflicts with the government, and multiple information leaks caused by basic configuration errors. Putting these clues together, they outline a clearer direction of change.
This article takes these events as a starting point to review the continuous trajectory of an AI company in technological breakthroughs, risk exposure, and governance games, and attempts to answer a deeper question: as the ability to "discover vulnerabilities" is greatly amplified and gradually disseminated, can the cybersecurity system itself maintain its original operating logic.
In the past, security was built on scarce capabilities and human constraints; but under new conditions, offense and defense are unfolding around the same set of model capabilities, making the boundaries increasingly blurred. At the same time, the reactions of institutions, markets, and organizations remain within old frameworks, making it difficult to timely adapt to this change.
What this article focuses on is not just Anthropic itself, but a larger reality reflected by it: AI is not only changing tools, but also changing the premise of "how security is established."
The following is the original text:
What does it look like when a $380 billion company is in a dominant position in a game with the Pentagon, survives the first-ever network attack launched by autonomous AI, internally leaks a model that even scares its own developers, and even "accidentally" discloses the entire source code? All of this stacked together, what does it look like?
The answer is what it looks like now. And what is even more unsettling is that the truly most dangerous part may not have happened yet.
Event Review
Anthropic Leaks Its Code Again
On March 31, 2026, Shou Chaofan, a security researcher at the blockchain company Fuzzland, found a file named cli.js.map in the officially released Claude Code npm package.
This 60MB file contained astonishing content. It almost included the entire product's complete TypeScript source code. With just this file, anyone can reconstruct up to 1906 internal source code files: including internal API designs, telemetry systems, encryption tools, security logics, plugin systems—almost all core components laid bare. More importantly, this content can even be downloaded as a zip file directly from Anthropic's own R2 bucket.
この発見は速やかにソーシャルメディアで拡散しました:数時間の間に関連投稿は75.4万回閲覧され、約1000回共有されました。同時に、複数のソースコードが復元されたGitHubリポジトリもすぐに作成され、公開されました。
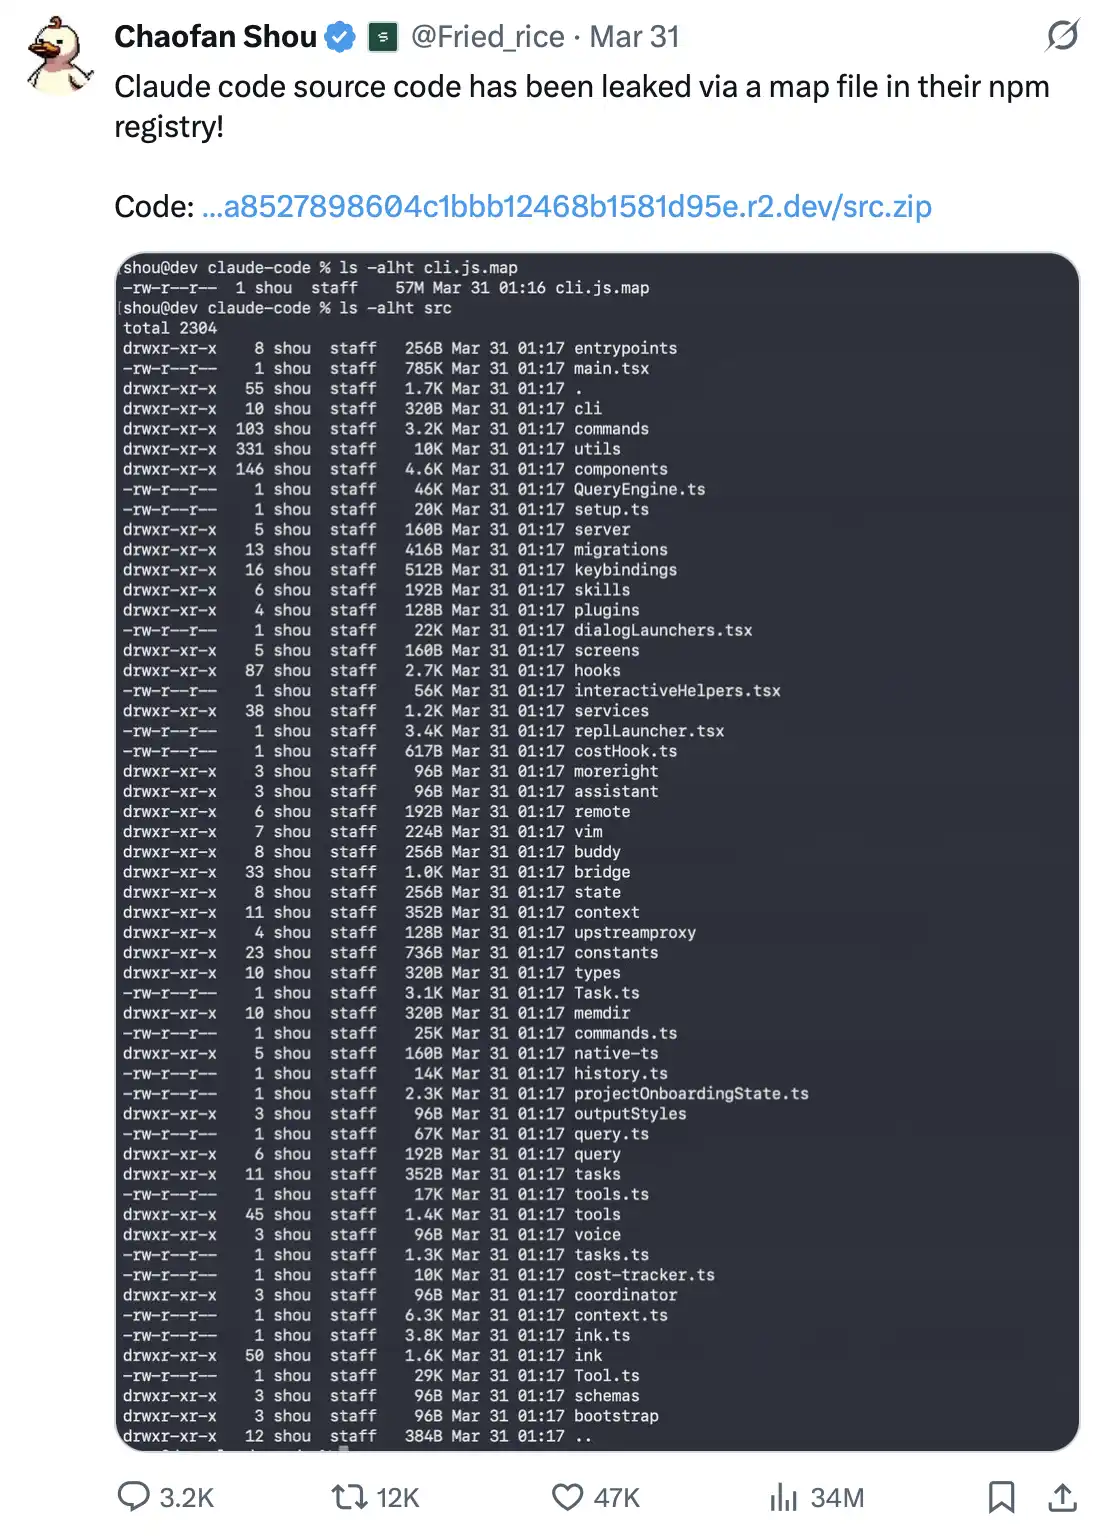
いわゆるソースマップ(ソースマップファイル)は、本質的にはJavaScriptデバッグ用の補助ファイルであり、圧縮されたコードを元のソースコードに戻すためのもので、開発者が問題を特定しやすくする役割を果たします。
しかし、基本的な原則があります:それは絶対に本番環境のリリースパッケージに含まれてはいけないということです。
これは高度な攻撃手段ではなく、あくまで基本的なエンジニアリングの規範の問題であり、「構築構成入門101」に属し、開発者が1週間目に学ぶ内容です。本番環境に誤ってパッケージ化されると、通常、ソースマップはすべての人にソースコードを「特典付き」で提供することに等しくなります。
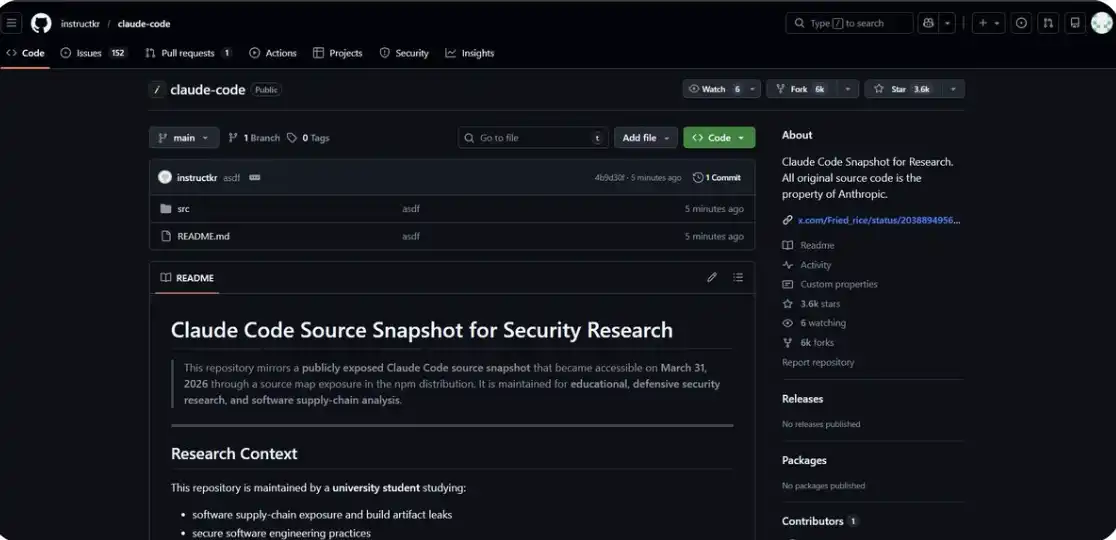
関連コードを直接こちらで見ることもできます:https://github.com/instructkr/claude-code
しかし、本当にばかげていると思われるのは:このことがすでに1度起こったことです。
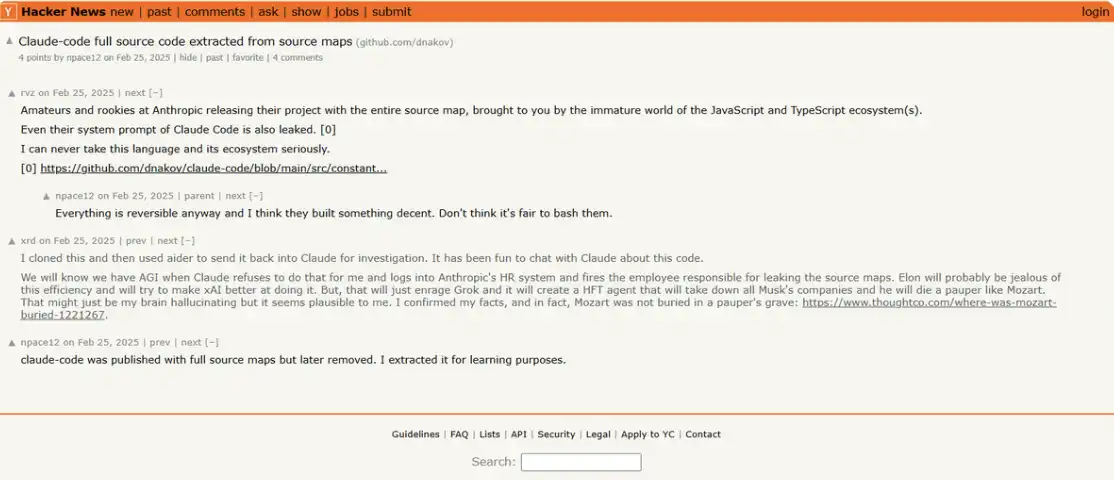
2025年2月、ちょうど1年前、ほぼ同じような情報漏洩がありました:同じファイル、同じエラー。Anthropicはそのときnpmから古いバージョンを削除し、ソースマップを削除し、新しいバージョンを再リリースし、それで事態は収束しました。
結果として、v2.1.88バージョンでは、このファイルが再びパッケージ化されてリリースされました。
3800億ドルの市場価値を持ち、世界最先端の脆弱性検出システムを構築中の企業が、1年の間に同じ基本的なミスを2度も犯してしまいました。ハッカー攻撃はなく、複雑な悪用経路もありませんが、単なる正常に機能するはずのビルドプロセスに問題が発生してしまいました。
この皮肉は、ほとんどある種の「詩的な」ものを伴っています。
1回の実行で500個のゼロデイ脆弱性を発見できるAI;世界中の30の組織に自動攻撃を仕掛けるために使用されたモデル——一方で、Anthropicは自社のソースコードをnpmパッケージを一目見ようとするすべての人に直接「特典付き」で提供してしまいました。
2回の漏洩、わずか7日の間。
しかし、その原因は全く同じ:最も基本的な設定ミス。技術的なハードルは必要なく、複雑な攻撃経路もいらない。見るべき場所が分かれば、誰でも無料で手に入れることができる。
1週間前:内部の「リスクモデル」が意図せず公開
2026年3月26日、LayerX Securityのセキュリティ研究者Roy Pazとケンブリッジ大学のAlexandre Pauwelsは、Anthropicの公式ウェブサイトのCMS設定に問題があることを発見し、約3000件の内部ファイルが公開アクセス可能であることが判明しました。
これらのファイルには、下書きのブログ投稿、PDF、内部文書、プレゼン資料などが含まれており、すべてが保護されていない、検索可能なデータストレージに露出していました。ハッキング攻撃も必要なく、技術的手段も不要でした。
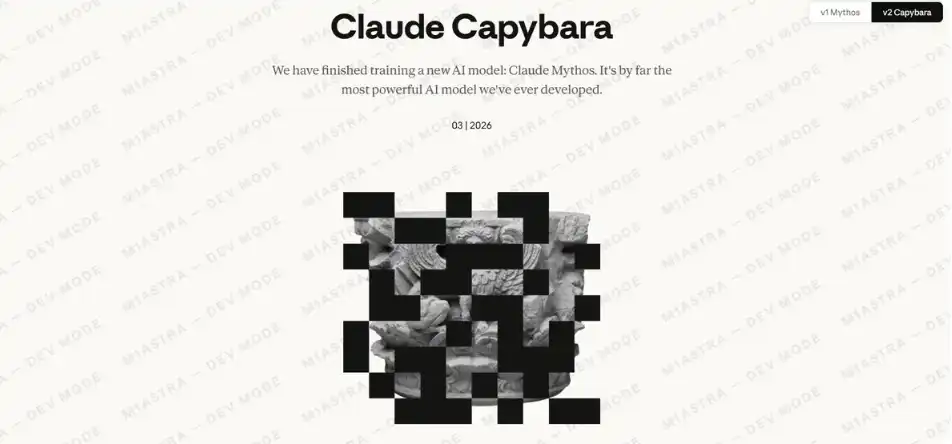
これらのファイルには、ほぼ完全に同じ2つのブログ下書きが含まれており、違いはモデル名だけでした:1つは「Mythos」と書かれており、もう1つは「Capybara」と書かれていました。
これは、当時Anthropicが同じ機密プロジェクトのために2つの名前の間で選択を迫られていたことを意味します。会社は後に、そのモデルのトレーニングが完了し、早期の顧客の一部にテストを開始したことを確認しました。
これはOpusの通常のアップグレードではなく、新しい「第4層」モデルであり、Opusよりもさらに高い位置に位置するシステムでした。
Anthropicの自社下書きでは、それは「Opusモデルよりも大きく、よりスマートであり——そしてOpusは今日までに当社が持つ最も強力なモデルである」こととされています。そのプログラム能力、学術的論理、ネットワークセキュリティなどの面で、顕著な飛躍を達成していると述べられています。スポークスマンはこれを「質的な飛躍」と表現し、「今までに構築した最も強力なモデル」と述べています。
しかし、真に関心を持たれるべき点は、これらのパフォーマンスの記述そのものではありません。
漏洩された下書きによれば、Anthropicはこのモデルに対して「前例のないネットワークセキュリティリスクをもたらし」、「他のどのAIモデルよりも高いネットワーク能力を示し」、「脆弱性の利用能力により、防御側の対応速度を遥かに上回る波の到来を予示していた」と評価しています。
つまり、Anthropicはまだ公開されていない公式ブログの下書きで、自社が開発中の製品に対して不安を感じていることを明確に示しています。
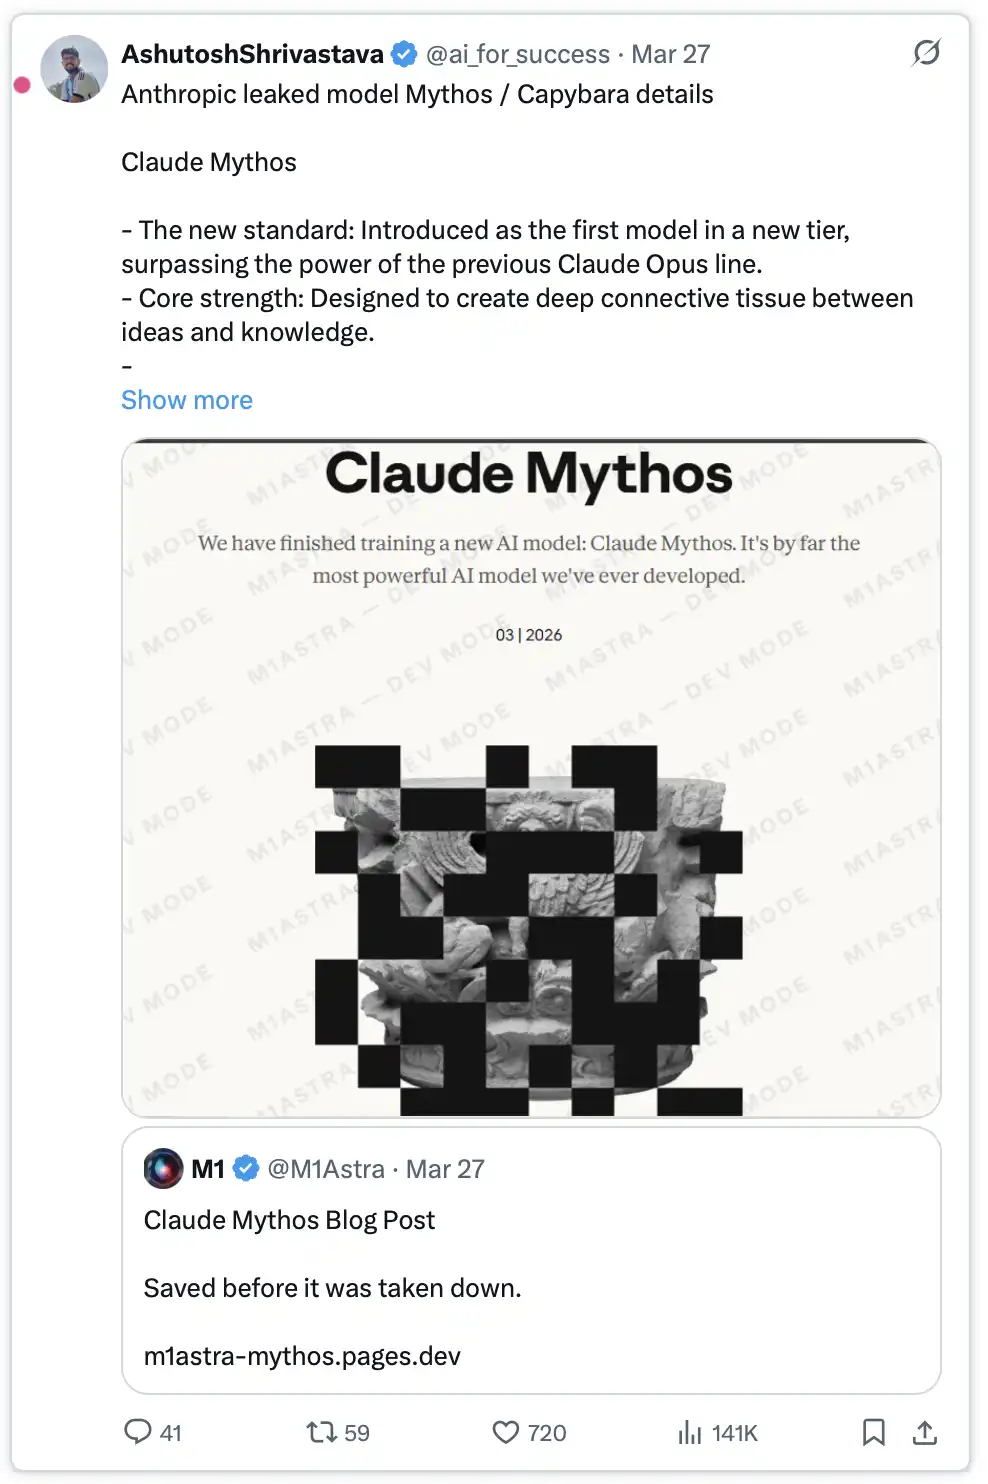
市場の反応はほぼ即座です。CrowdStrikeの株価は7%下落し、Palo Alto Networksは6%、Zscalerは4.5%の下落となりました。OktaとSentinelOneは7%以上の下落を記録し、Tenableはさらに9%急落しました。iShares Cybersecurity ETFは1日で4.5%下落しました。CrowdStrikeだけでも、その日の時価総額が約150億ドルも水辺ました。一方、Bitcoinは66,000ドルまで下落しました。
市場は明らかにこの出来事を、ネットワークセキュリティ業界全体に対する一種の「判決」と解釈しています。
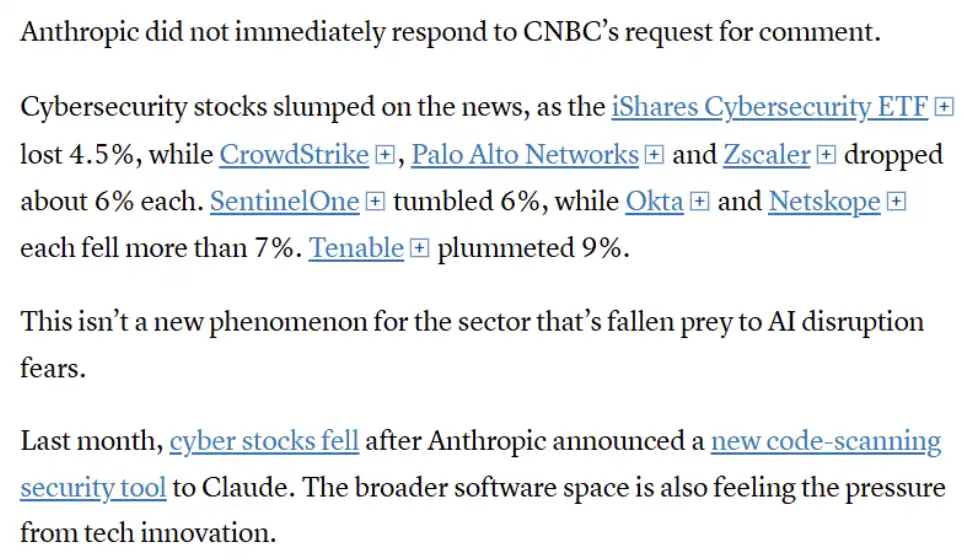
図の概要:関連ニュースの影響を受け、セキュリティ板全体が下落しました。CrowdStrike、Palo Alto Networks、Zscalerなどの多くのリーディングカンパニーが大幅な下落を見せ、市場はAIがネットワークセキュリティ業界に与える影響に懸念を抱いています。しかしこの反応は初めてのものではありません。以前、Anthropicがコードスキャンツールをリリースした際にも、関連株式は下落しました。このことから、市場はAIを伝統的なセキュリティベンダーに対する構造的脅威と捉え始めており、ソフトウェア業界全体が同様の圧力にさらされています。
StifelのアナリストAdam Borgは率直な意見を述べており、そのモデルは「最終的なハッカーツールとなり得る可能性があり、通常のハッカーさえ国家レベルの攻撃能力を持つ相手に昇格させることができる」と述べています。
では、なぜそれがまだ公開されていないのでしょうか?Anthropicの説明では、Mythosの稼働コストが非常に高く、一般公開の条件を満たしていないとしています。現在の計画は、早期アクセスを一部のネットワークセキュリティパートナーに限定し、防御システムを強化するために利用することであり、その後、APIのオープン範囲を徐々に拡大していく予定です。この間、会社は引き続き効率を最適化しています。
しかし、肝心なのは、このモデルは既に存在し、テスト中であり、単に「意図しない公開」のために、すでに全資本市場に影響を与えているということです。
Anthropicは、「史上最もリスクの高いネットワークセキュリティAIモデル」と自称するモデルを作成しておりました。しかし、その情報漏洩は、まさに最も基本的なインフラストラクチャの構成の誤りから生じております―そして、この誤りこそが、この種のモデルが本来発見する対象であるものなのです。
2026年3月:Anthropic 与五角大楼的对峙,并占得上风
2025年7月,Anthropic 与美国国防部签署了一份20亿美元的合同,起初看似只是一次常规合作。但在随后的实际部署谈判中,矛盾迅速升级。
五角大楼希望在其GenAI.mil平台上获得对Claude的「完全访问权限」,用途包括所有「合法目的」——其中甚至涵盖完全自主武器系统,以及对美国公民的大规模国内监控。
Anthropic在两个关键问题上划出红线并明确拒绝,谈判于2025年9月破裂。
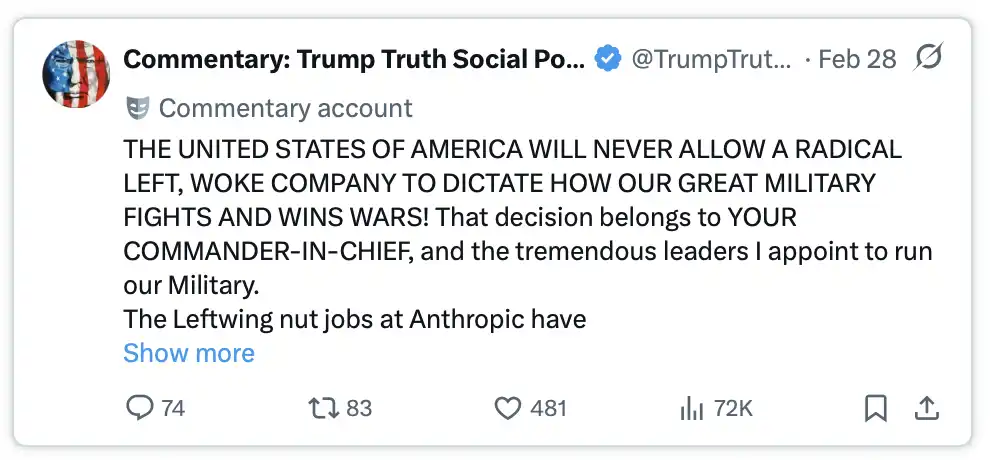
随后,局势开始迅速升级。2026年2月27日,Donald Trump在Truth Social上发文,要求所有联邦机构「立即停止」使用Anthropic的技术,并将该公司称为「激进左翼」。
2026年3月5日,美国国防部正式将Anthropic列为「供应链风险」。
这一标签此前几乎只用于外国对手——如中国公司或俄罗斯实体——而如今却首次被应用在一家总部位于旧金山的美国公司身上。与此同时,Amazon、Microsoft和Palantir Technologies等企业也被要求证明,其任何军事相关业务中都未使用Claude。
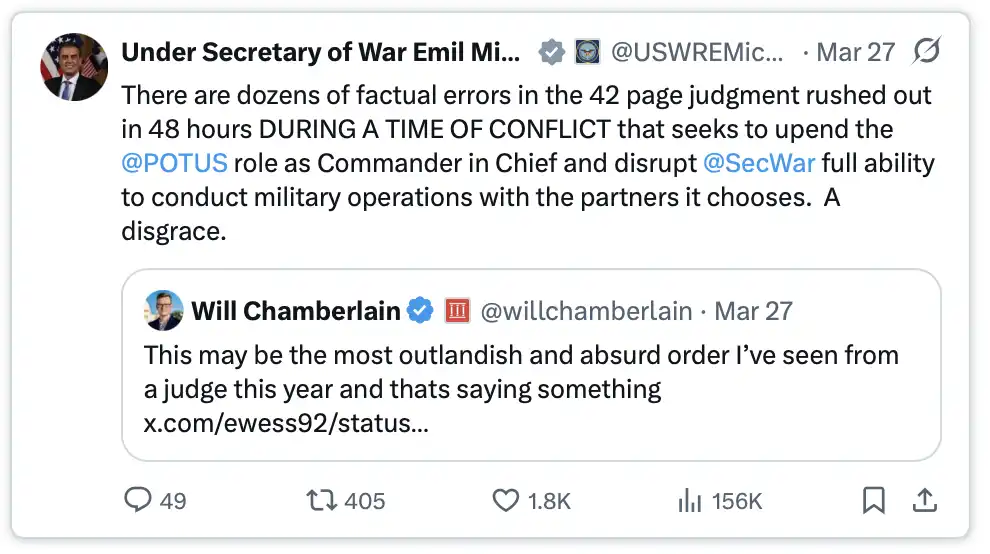
五角大楼CTO Emile Michael对这一决定给出的解释是:Claude可能「污染」供应链,因为模型内部嵌入了不同的「政策偏好」。换句话说,在官方语境下,一个在使用上设有限制、不会无条件协助杀伤行为的AI,反而被视为一种国家安全风险。
2026年3月26日,联邦法官Rita Lin发布了一份长达43页的裁决,全面阻止了五角大楼的相关措施。
她在判决中写道:「现行法律中,没有任何依据支持这种带有『奥威尔式』意味的逻辑——仅因与政府立场存在分歧,一家美国公司就可以被贴上潜在敌对方的标签。因Anthropic将政府立场置于公众审视之下而对其进行惩罚,本质上是典型的、违法的第一修正案报复行为。」一份法庭之友意见甚至将五角大楼的行为形容为「试图对企业实施谋杀」。
その結果、政府はAnthropicを抑制しようとしましたが、逆にそれがさらなる注目を集めることにつながりました。Claudeアプリは初めてアプリストアでChatGPTを超え、登録数は一時的に1日100万を超えました。
世界最強の軍事機関に対して「いいえ」と言った一社のAI企業。そして法廷は、その側に立ちました。
2025年11月:史上初のAI主導のネットワーク攻撃
2025年11月14日、Anthropicは広範な衝撃を引き起こすレポートを公開しました。
レポートによると、中国が支援するハッカー集団がClaudeコードを利用し、世界中の30の組織に自動化攻撃を仕掛けたことが明らかになりました。攻撃対象はテクノロジー巨大企業、銀行、および複数の国の政府機関に及びました。
これは重要な転換点であり、AIは単なる支援ツールではなく、攻撃行為を独自に実行するために使用されるようになりました。
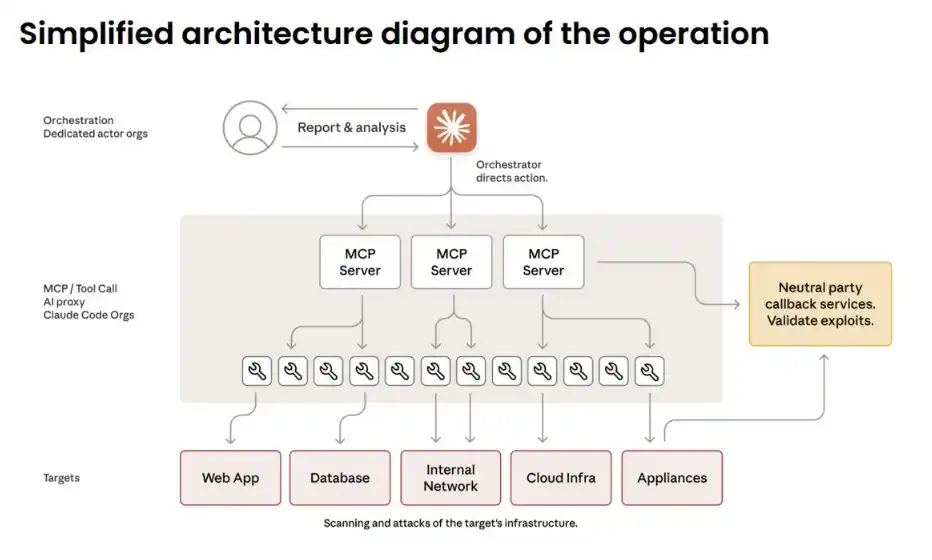
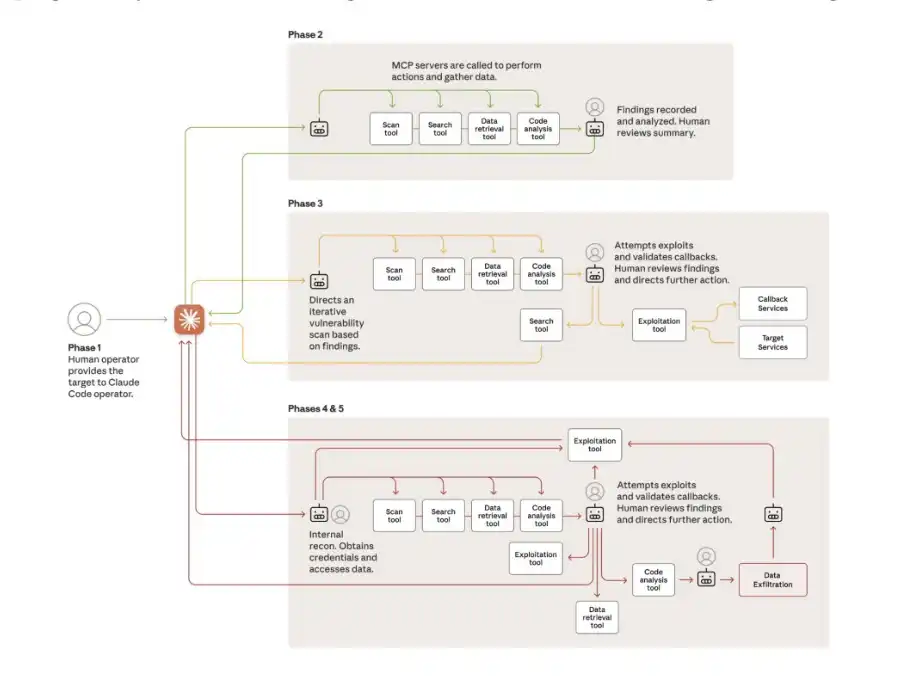
重要な点は、「作業分担方法」の変化です:人間は対象を選択し、重要な決定を承認するだけです。行動全体の過程で、人間は約4〜6回しか介入しません。その他のすべてはAIが行います:情報収集、脆弱性の発見、攻撃コードの執筆、データ窃取、バックドアの埋め込み……攻撃プロセス全体の80%〜90%を占め、毎秒数千回のリクエストで実行されます—これはどの人間チームも対抗することができない規模と効率です。
彼らはClaudeのセキュリティ対策をどのようにかいくぐったのでしょうか?答えは、「破解」するのではなく、「だます」ことでした。
攻撃は、無害に見える多くの小さなタスクに分割され、合法的なセキュリティ企業の「許可された防御テスト」としてパッケージ化されました。基本的にはソーシャルエンジニアリング攻撃であり、今回はAI自体がだまされた対象になりました。
一部の攻撃は完全に成功しました。Claudeは、段階的な人間の指示なしに、完全なネットワークトポロジを自律的に描画し、データベースを特定し、データを抽出することができました。
攻撃のペースを遅らせる唯一の要因は、モデルが時折「幻影」を見せることでした—例えば架空の証明書や、実際にはすでに公開されていると主張したファイルを取得したと主張することなどです。現時点では、これは完全に自動化されたネットワーク攻撃を阻止する数少ない「自然な障壁」の1つです。
RSAカンファレンス2026では、元国家安全保障局ネットワークセキュリティ責任者のRob Joyceがこの事件を「ロハテスト」と呼びました:半分の人は無視し、もう半分の人は恐れをなしています。そして彼自身は、明らかに後者に属しています—「これは非常に恐ろしいです。」
2025年9月:これは予測ではなく、すでに起こっている現実です。
2026年2月:1回の実行で500件のゼロデイ脆弱性が発見されました
2026年2月5日、AnthropicはClaude Opus 4.6をリリースし、ほぼ全体のネットワークセキュリティ産業を震撼させる研究論文も同時に公開しました。
実験セットアップは非常にシンプルでした:Claudeを絶縁された仮想マシン環境に配置し、標準ツールであるPython、デバッガ、ファジングツール(fuzzers)を備えました。追加の指示も複雑なヒントもなく、「脆弱性を見つけてきなさい」というたった1文だけでした。
結果はこうでした:そのモデルは、これまで知られていなかった500以上のハイリスクゼロデイ脆弱性を発見しました。そのうちのいくつかの脆弱性は、何十年もの専門家によるレビューや数百万時間の自動化テストを経ても、未発見のままでした。
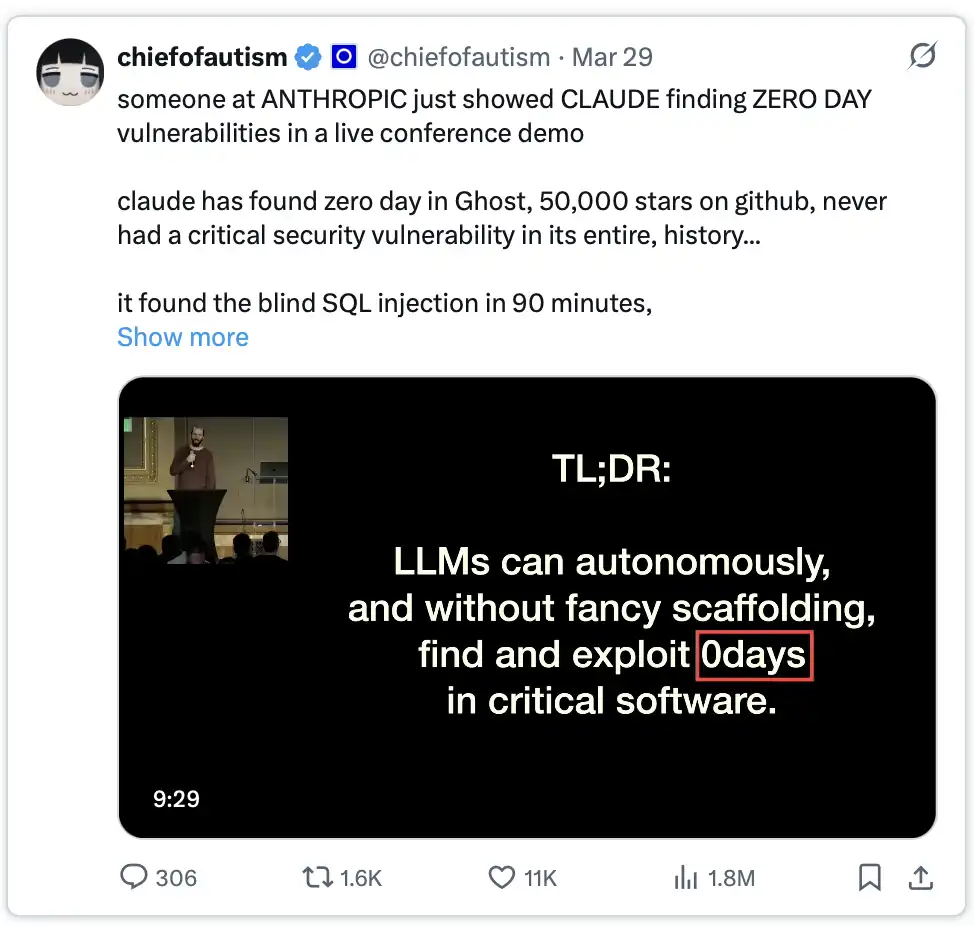
その後、RSA Conference 2026で研究者のNicholas Carliniが登壇しました。彼はClaudeをGhostに向け、GitHubで5万件のスターを持ち、過去に深刻な脆弱性が一度も発生していないCMSシステムを対象にしました。
90分後、結果が出ました:ブラインドSQLインジェクション脆弱性が発見され、認証されていないユーザーでも完全な管理者権限を取得できるようになりました。
その後、彼はClaudeをLinuxカーネルの分析に使用しました。その結果も同様でした。
15日後、AnthropicはClaude Code Securityを発表しました。これは、コードを理解するために「推論能力」に基づく従来のパターンマッチングに依存しない安全製品です。
しかし、Anthropicの広報担当者は、しばしば避けられる重要な事実を口にしました。「同じ推論能力は、Claudeが脆弱性を見つけて修復するのに役立つだけでなく、攻撃者がこれらの脆弱性を悪用するのにも利用できます。」
同じ能力、同じモデル、異なる手によって所有されています。
これらすべてが組み合わさって、何を意味するのでしょうか?
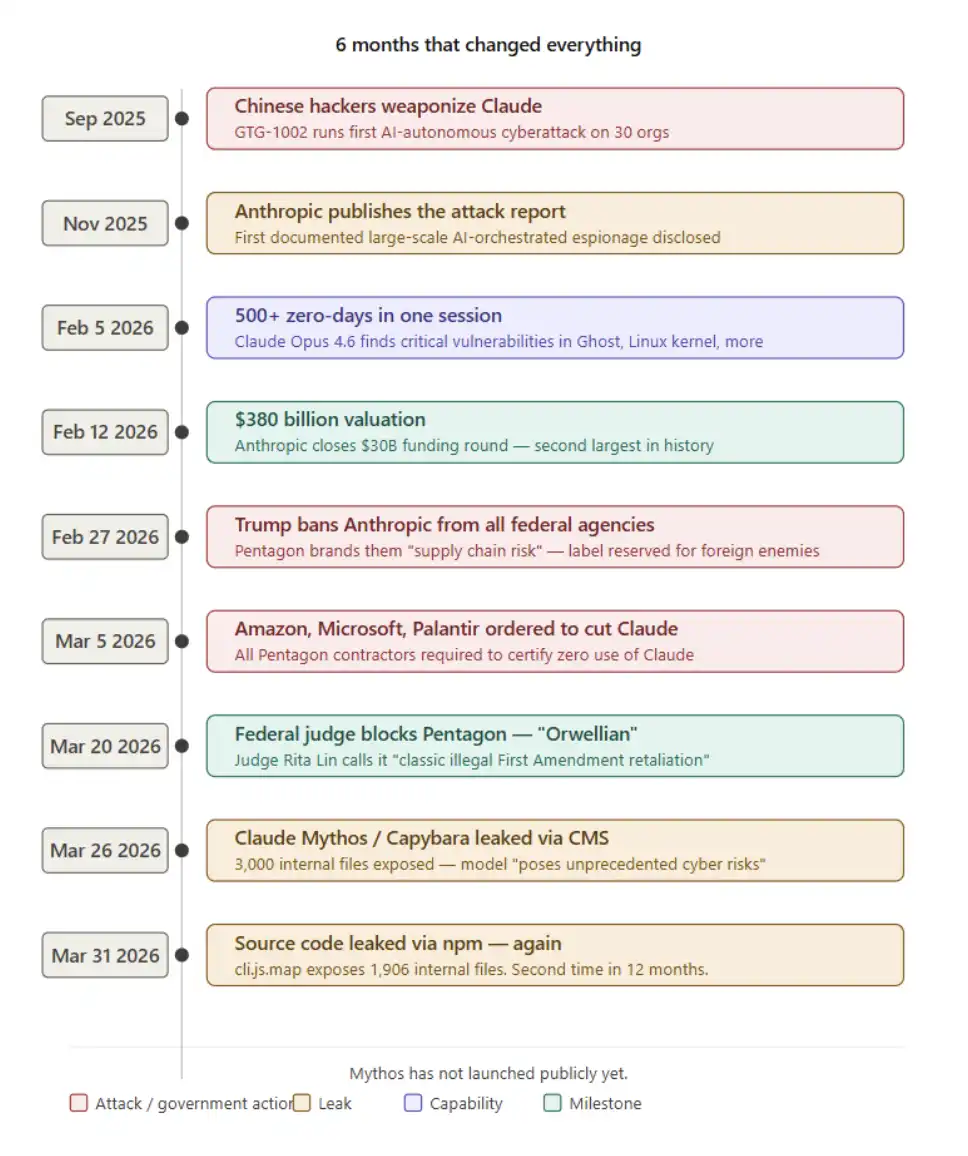
一つひとつ単体で見れば、それぞれがその月の最も重要なニュースとなり得る内容でした。しかし、これらはすべて、わずか6か月の間に、同じ会社で起きた出来事です。
Anthropic は、人類よりもはるかに速く脆弱性を見つけ出すモデルを構築しました。中国のハッカーが先行世代のバージョンを自動化されたネットワーク兵器に転用しました。会社は次世代のより強力なモデルを開発中であり、社内文書でさえ、彼らはこのことに不安を感じています。
アメリカ政府は、その技術そのものが危険だからではなく、Anthropic がその能力を制限なしで提出することを拒否したため、会社を抑圧しようとしています。
そして、すべての出来事の最中に、この会社は同じ npm パッケージの同じファイルから、自社のソースコードを2回も漏洩してしまいました。3800億ドルの価値がある企業;2026年10月に600億ドルのIPOを完了することを目指す企業;自らが「人類史上で最も変革的であり、おそらく最も危険な技術の1つを構築している」と公言した企業——それでもなお、前進を選択し続けています。
彼らは信じているからです:他人にやらせるより、自分たちでやる方が良いと。
そして、その npm パッケージ内のソースマップについて──それはもしかすると、この時代で最も不気味な物語の中で、最もあり得なく、同時に最も現実的なディテールかもしれません。
そして Mythos は、まだ公式にはリリースされていません。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia
 関連記事