

誰も見ていないオープンソースのAIツールが、12日前にKelp DAOの29億2000万ドルの脆弱性を警告しました。
原文标题:Kelp DAO 的 2.92 亿美元黑客攻击:一个 AI Agent 提前 12 天发现的情报以及对 DeFi 安全的影响
原文来源:Zengineer 博客
原文翻译:深潮 TechFlow
深潮导读:4 月 18 日,Kelp DAO 遭遇 2.92 亿美元黑客攻击,这是 2026 年以来规模最大的 DeFi 事故。漏洞并非存在于智能合约代码中,而是位于 LayerZero 跨链桥的 1-of-1 验证节点配置中——存在单点失陷即可伪造跨链消息。
在 12 天前,作者利用自行开发的开源 AI 审计工具对 Kelp 进行扫描时,就已经标记了这一风险点。本文旨在回顾攻击过程,并诚实地反思当时工具未能正确执行的三个方面。
Kelp DAO 简介
Kelp DAO 是基于 EigenLayer 构建的流动性再质押协议。其工作机制如下:用户将 ETH 或流动性质押代币(如 stETH、ETHx)存入 Kelp 智能合约,合约随后将资产委托给 EigenLayer 运营节点进行再质押——同时向多个 AVS(Actively Validated Services,主动验证服务)提供安全性。作为回报,用户会获得 rsETH 作为凭证。
不同于在 EigenLayer 上直接进行再质押(资产被锁定),rsETH 具有流动性——可以进行交易、用作 Aave 等借贷协议的抵押品,也可以实现跨链操作。
为了实现跨链流动性,Kelp 使用了 LayerZero 的 OFT(Omnichain Fungible Token,全链同质化代币)标准,在 16 条以上的区块链上部署了 rsETH。当您将 rsETH 从以太坊跨至某个 Layer 2 时,LayerZero 的 DVN(Decentralized Verifier Network,去中心化验证网络)将验证该跨链消息的合法性。这套桥接架构正是后续故事的核心。
Kelp は、Amitej Gajjala と Dheeraj Borra(以前は Stader Labs の共同創業者でした)によって立ち上げられ、2023年12月にローンチされました。TVL は最大 209 億ドルに達し、ガバナンスは 6/8 のマルチシグと 10 日の契約アップグレードタイムロックを採用しています。ガバナンストークン KERNEL は、Kelp、Kernel、Gain の3つのプロダクトラインを統轄しています。
盗難事件
2026年4月18日、攻撃者が Kelp DAO のクロスチェーンブリッジから116,500枚の rsETH を引き出し、約29億ドルを奪いました。これは2026年における最大の DeFi 攻撃事件です。根本的な原因はスマートコントラクトの脆弱性ではなく、構成の問題でした:1つの 1-of-1 の DVN 設定(つまり、1つの検証ノード、1つの署名で通過する設定)により、攻撃者は単一の侵害されたノードを使用してクロスチェーンメッセージを偽造しました。
12日前の4月6日に、私が公開したセキュリティ監査ツールは、この攻撃経路をすでに特定していました。
まず言っておきます:この盗難は、現実の人々が実際に損失を被ったものです。rsETHの Aave WETH 預け入れ者は支払いを受け取ったことがなく、資金が凍結されました。複数のプロトコルの LP は、契約したわけでもない負債を引き受けなければなりません。この記事では、何が起きたのか、私たちのツールがどんな情報をキャプチャしたのかについて分析しますが、実際の損失額こそが、どんなスコアリングよりも重要です。
完全なレポートはGitHubに掲載されており、コミットのタイムスタンプを誰もが検証できます。以下に、私たちが把握したこと、見落としたこと、およびこの出来事がDeFiセキュリティツールにとってどのような意味を持つかについて説明します。
46 分間、DeFi 震撼
UTC時間4月18日17:35、攻撃者がその孤立したDVN検証ノードを侵害し、それを「承認」させ、偽のクロスチェーンメッセージを伝えました。LayerZeroのEndpointはDVNの承認を確認すると、メッセージをlzReceiveを介してKelpのOFTコントラクトに渡しました。その結果、イーサリアムメインネットワーク上に116,500枚のrsETHが鋳造されました。メッセージでは、他のチェーンに担保としてロックされている資産があるとされています。しかし、そのような資産は一度も存在しませんでした。
次に、標準的な DeFi マネーロンダリング手法の一連を示します:
1. 盗んだ rsETH を担保物として、Aave V3、Compound V3、Euler に預ける
2. これらの実在しない担保物を使用して、約 2.36 億ドル相当の WETH を借り入れる
3. 約 74,000 ETH を集め、Tornado Cash を介して出金する
18:21 から 46 分後に、Kelp の緊急シャットダウンマルチシグが契約を凍結しました。その後、攻撃者は2回(それぞれ 40,000 枚 rsETH、約 1 億ドル)の取り返しを行いましたが、すべて revert されました—この時のシャットダウンにより約 2 億ドルが阻止されました。
しかし、被害は広範囲に及んでいます。Aave V3 は約 1.77 億ドルの負債を抱えました。AAVE トークンの価格は 10.27% 下落しました。ETH は 3% 下落しました。Aave 上の WETH の利用率は瞬時に 100% まで跳ね上がり、預金者が一斉に引き出しを行いました。L2 上の20以上の rsETH は、一夜の間にすべて価値疑惑の資産となりました。
4 月 6 日、レポートが把握した内容
4 月に入り、4 月 1 日に Drift Protocol が 2.85 億ドル盗まれた直後、私はクロード・コードというオープンソースの技術 crypto-project-security-skill を作成しました—データ(DeFiLlama、GoPlus、Safe API、on-chain verification)を使用して DeFi プロトコルを評価する AI アシストのアーキテクチャリスク評価フレームワークです。これはコードスキャナーでもあり、形式的検証ツールでもありません。
Drift の事件は私に次のことを明らかにしました:最大の損失の原因は、スマートコントラクトのコードにあるわけではなく—ガバナンスの脆弱性、構成ミス、アーキテクチャの死角にあります。これらはコードスキャナーにとっては永遠に見えない領域です。そのため、私はこれらのレイヤーを評価する専用ツールを書きました:ガバナンス構造、オラクル依存関係、経済メカニズム、クロスチェーンアーキテクチャ。各プロトコルを Drift、Euler、Ronin、Harmony、Mango の過去の有名な攻撃パターンと比較しました。
4 月 6 日、私は Kelp DAO に対して完全な監査を実施しました。完全なレポートは GitHub で公開されており、不変のコミットタイムスタンプが付いています。
Kelp への総合的な分析評価は、72/100(中程度のリスク) でした。事実を考えると、この評価は甘すぎたかもしれません — 未解決のクロスチェーン情報のギャップがあったはずなので、スコアはもっと低くなるはずでした。しかし、中程度のリスク評価の下でも、レポートは後に実際に悪用された攻撃面を指摘していました。
以下のスクリーンショットは、レポートの「情報ギャップ」セクションの元文書であり、Kelp の DVN 構成に関する問題が最終的に 2.92 億ドルの盗難の原因となりました:
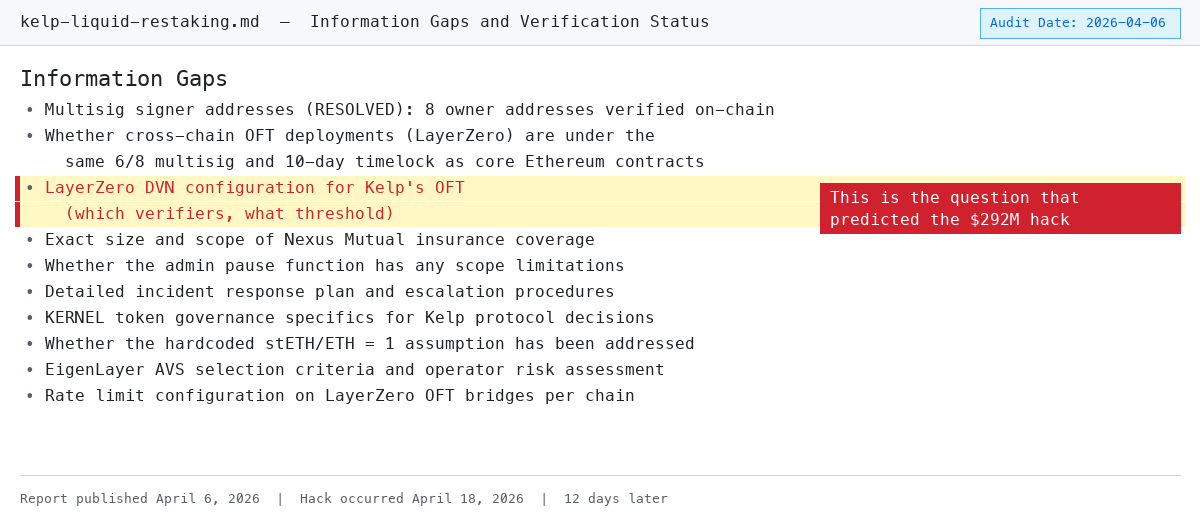
4 月 6 日のレポートで言及された「情報ギャップ」セクション、DVN 構成の不透明性が直接指摘されました
以下は、レポート内で何が指摘されたかと、実際にどのように攻撃されたかの対応表です。
発見 1:DVN 構成の不透明性(警告信号)
レポートの元文書:「LayerZero の DVN 構成(各チェーンの検証者セット、しきい値要件)が公開されていない」
実際の出来事: Kelp は 1-of-1 の DVN 構成を使用していました。1 つのノード。1 つの単一障害点。攻撃者がこの 1 つのノードを制圧すると、クロスチェーンメッセージを偽造できます。もし構成が 2-of-3 であれば(業界の最低推奨値)、攻撃者は複数の独立した検証者を同時に突破する必要があります。
はっきりさせておくべきことがあります:これは Kelp の問題であり、LayerZero の問題ではありません。LayerZero はインフラストラクチャーであり、DVN フレームワークを提供しており、各プロトコルは独自に構成を選択します:いくつかの検証ノード(1-of-1、2-of-3、3-of-5...)、どのノードを使用するか、各チェーンのしきい値など。Kelp が OFT ブリッジを展開する際に、1-of-1 を選択しました。LayerZero は完全に 2-of-3 またはそれ以上をサポートしており、それを Kelp が活用していなかったのです。
たとえば、AWS は MFA(多要素認証)を提供しています。あなたのアカウントが侵害された場合、MFA を有効にしていないことが原因であれば、それはあなたの問題であり、AWS の問題ではありません。LayerZero はセキュリティメカニズムを提供しましたが、Kelp が活用しなかったのです。
当時の私たちのレポートでは、Kelp が公開していなかったため、具体的な DVN しきい値を確認することができませんでしたが、この不透明性を未解決の情報ギャップとリスク項目として明示しました。非公開であること自体が危険信号です。
発見 2:16 本のチェーンが単一障害点となる(ダイレクトヒット)
報告原文:「LayerZero DVN の単一障害点が、rsETH をサポートする 16 本のチェーン全体に影響を及ぼす可能性があります」
実際に起こったこと: 不正なメッセージが直接的にイーサリアム本体に命中し、衝撃波が rsETH を展開しているすべてのチェーンに広がりました。LayerZero は、イーサリアムから出るすべての OFT ブリッジを予防的に一時停止しました。20 本以上の L2 上の rsETH 保有者は、彼らのトークンが一晩で担保されているかどうかを確認できなくなりました。
これはマルチチェーン展開のシステム全体に影響するリスクです:rsETH は Arbitrum、Optimism、Base、Scroll などの L2 で同時に流通していますが、これらすべてのトークンの価値はイーサリアム本体の資産に基づいています。本体ブリッジが侵害されると、各 L2 上の rsETH が同時に担保を失います——保有者は償還できず、自分のトークンの価値を確認できません。Lido の earnETH(rsETH ポジションを保持)、Ethena の LayerZero ブリッジ——すべて強制停止されました。爆発半径は Kelp 自体をはるかに超えました。
発見 3:クロスチェーンガバナンスのコントロール権が検証されていない(関連問題)
報告原文:「各チェーンの LayerZero OFT 設定におけるガバナンスコントロール権が検証されていません——特に、これらのコントロール権が同じ 6/8 マルチシグおよび 10 日間タイムロックに属しているか、または独立した管理キーによって管理されているか」
実際に起こったこと: DVN の設定は、明らかにコアプロトコルの厳格なガバナンスの下にありません。もしブリッジの設定変更も 6/8 マルチシグと 10 日間タイムロックで管理されている場合、1 対 1 の DVN 設定には 8 人中 6 人の同意が必要ですが、このような設定はずっと無視されている可能性が高いです。
これは一般的なガバナンスの盲点を露呈しています:多くのプロトコルは、コアスマートコントラクトのアップグレードに厳格なマルチシグとタイムロックを設定していますが、運用上の変更——ブリッジの設定、オラクルパラメータ、ホワイトリスト管理——には通常、1 つの管理キーしか変更できない場合があります。Kelp のコアプロトコルのガバナンスは業界をリードしています(6/8 マルチシグ + 10 日間タイムロック)、しかし、これらの保護措置は最も大きな攻撃面であるクロスチェーンブリッジには適用されていません。
発見 4:Ronin/Harmony マッチ攻撃パターンの発見(ダイレクトヒット)
報告元文:「最も関連する過去の先例は、ブリッジのセキュリティに関連しています。Kelp は、16 本のチェーン上での LayerZero デプロイメントで、Ronin のマルチチェーンアーキテクチャに似た運用の複雑さをもたらしました」
実際に何が起こったのか: 攻撃パスはほぼ完璧に Ronin のスクリプトを複製しました — ブリッジ検証者のハック、メッセージの偽造、資産の引き出し。当社のツールの攻撃パターンマッチングモジュールは、プロトコルのアーキテクチャと過去の攻撃のカテゴリを比較し、これを最もリスクの高い攻撃ベクトルとして正しく識別しました。
背景:2022 年、Ronin ブリッジは 9 つ中 5 つの検証者がハックされて 6.25 億ドルの損失を被りました。同年、Harmony の Horizon ブリッジは 5 つ中 2 つの検証者がハックされて 1 億ドルの損失を被りました。
Kelp の状況はより過酷 — 1 つの検証者しかいないため、攻撃のハードルが絶対的に最低限に抑えられました。このリスクを指摘できるのは、このツールが自動的にプロトコルのアーキテクチャを過去の攻撃パターンと比較するからであり、コードだけを見るのではありません。
発見 5:保険プールが存在しない(損失の拡大)
報告元文:「プロトコルには現在、専用の保険プールも、没収事象を吸収する社会化損失負担メカニズムも存在しません」
実際に何が起こったのか: 保険準備金がなかったため、29 億 2000 万ドルの損失が全体的に下流プロトコルに吸収されました。Aave の復旧準備金は、17 億 7000 万ドルの貸し倒れのうち 30%しかカバーしていません。Kelp のブリッジ構成決定とは全く関係のない LP が最も大きな衝撃を受けました。
攻撃者は盗んだ rsETH を担保として Aave V3、Compound V3、Euler に預け、それから本物の WETH を借りました。rsETH が担保として使われなくなった瞬間、これらのポジションは「清算できない」貸し倒れとなりました — 担保が無価値となり、借りた WETH はもうありません。Aave 上の WETH の使用率は直ちに最大に達し、通常のユーザーは引き出せません。Aave 上の WETH 入金者であっても、rsETH に触れたことがなくても、資金に影響が及んでいます。Kelp と Nexus Mutual の保険提携は特定の資産にのみカバーを提供しており、rsETH のコアプロトコルの露出はカバーされていません。
これは双方の責任が果たされていないケースです。Kelp 側:130億ドルの TVL を管理しているプロトコルであり、保険プールも損失吸収メカニズムもありません。橋が侵害された際、被害を吸収する緩衝がありませんでした。Aave 側:rsETH を担保として受け入れていましたが、クロスチェーンブリッジの構成リスクを十分に評価していませんでした。
Aave のリスクパラメータ(LTV、清算閾値)は通常の価格変動を考慮して設計されていましたが、「ブリッジ構成の侵害による担保資産の一夜消失」というようなテールリスクは考慮されていませんでした。リカバリーリザーブですら 30% の不良債権をカバーできませんでした。基本的に、これはリスク価格設定の失敗です。Aave は rsETH を通常の波動のある資産と見なしていましたが、実際にはブリッジの失敗に伴う二極化したテールリスクを抱えていました。両側の失敗が重なり合いました — Kelp 側はシステムに不良担保資産を持ち込むのを防ぐ保険を持っておらず、Aave 側はこのような状況の敞口を制限するために十分なリスクモデリングを行っていませんでした。
私たちがどこで間違ったのか
より良くすべきことが 3 つあります:
リスク評価が甘かった。 クロスチェーンブリッジのリスクを「中程度」と評価しました。レポートには未解決の情報ギャップが 5 つあり、うち 3 つが LayerZero ブリッジ構成に関連しており、Ronin/Harmony の攻撃履歴モデルと一致していました — これは「高い」または「深刻な」評価を受けるべきでした。透明性の欠如そのものが強力なシグナルであるべきでした。
構成レイヤーを突破できなかった。 レポートでは Kelp が DVN 閾値を開示するよう何度も要求していましたが、独自に検証することはできませんでした。これは批判的な盲点であり、既存の監査ツールはコードロジックに焦点を当てており、構成レイヤーのリスクを見逃しています。問題を指摘しましたが、それに対する回答はありませんでした。
チェーン上での調査が足りなかった。 DVN 構成は実際には LayerZero の EndpointV2 コントラクトを通じてチェーン上で直接読み取ることができました。当時は Kelp が開示しなかったとするよりも、ULN302 レジストリをクエリして Kelp の DVN 閾値を独自に検証できました。「非公開披露情報」としてラベリングする必要はありませんでした。これはツールの最も具体的な改善方法であり、クロスチェーン評価手順にチェーン上の DVN 構成検証を追加することです。
発見が具体的で実行可能性に欠けていました。 「DVN 構成が開示されていない」と述べることは文書の欠如を観察していました — 攻撃を予測していたわけではありません。これらのリスク(オラクルの集中度、ブリッジへの依存、保険の欠如)は実際には多くのクロスチェーン DeFi プロトコルで一般的に存在しています。ツールは Kelp の不透明性をマーキングしましたが、これは攻撃を受けていない数十のプロトコルでも似たようなパターンが見られました。誤報率を公表していない限り、「私たちは予測していた」と主張することは事実を誇張することです。より正直な言い方は:私たちは正しい質問をして、そのうちの1つが偶然重要なポイントに触れてしまいました。
「責任ある開示」について
公正な質問:これらのリスクを 4 月 6 日にすでにマークしていた場合、なぜ 4 月 18 日の攻撃前に Kelp に通知しなかったのですか?
通知しなかった。その理由は: レポートに記載されたのは不透明性で、「DVN 構成が公開されていない」と特定の悪用可能な脆弱性ではないことが識別されたからです。構成が 1-of-1 であることを知らず、単に構成が公開されていないことだけを知っていました。具体的に開示できる内容ではなかったため、「あなたのブリッジ構成にはドキュメントがありません」というのはガバナンス上の観察であり、バグバウンティプログラムに提出するのに適した報告ではありません。
後で考えると、私たちは直接 Kelp チームに連絡し、彼らの DVN 閾値を尋ねることができました。その会話で、1-of-1 構成が明らかになり、修正が促進されたかもしれません。しかし、私たちはそうしませんでした。これは教訓です: 発見があいまいすぎて公式な開示プロセスを進むには適していなくても、プライベートメッセージを送り、質問することは価値があります。
DeFi のセキュリティにとってこの問題は何を意味するのか
Kelp の盗難 — 17 日前の Drift の盗難と同様 — はスマートコントラクトの脆弱性ではありません。Slither、Mythril、さらには GoPlus のような自動コードスキャナーでは検知できません。脆弱性はデプロイメント構成、ガバナンスのギャップ、アーキテクチャの意思決定に潜んでおり、コードレベルの上に存在しています。
これはまた、crypto-project-security-skill の中心的主張です:
プロトコルのセキュリティはコードのセキュリティだけではありません。 プロトコルは完璧な Solidity、トップカンパニーからの 5 回の監査、25 万ドルのバグバウンティを持っていても、ブリッジ検証者の構成の問題のために 2.92 億ドルを盗まれる可能性があります。
ツールは GitHub でオープンソースです — だれでもメソドロジーを検討し、自分で実行したり、改善したりすることができます。
タイムライン
12 日間。サインはもうそこにありました。問題は: 次のブリッジが崩壊する前にこれらのサインを見ることができるエコシステムをどのように構築するかです。
あなたができること
あなたが DeFi プロトコル内のクロスチェーンブリッジを使用しているアセットを持っている場合:
1. 自己で監査を実行してください。 ツールはオープンソースです。私たちを信じる必要はありません —— 自分で検証してください。
2. ブリッジ検証者の設定を確認してください。 プロトコルが自身の DVN 閾値を開示することを拒否する場合、それは警戒すべき兆候です。私たちのレポートはこのように行動し、事実はこれを正当化しています。
3. コード監査がすべてを網羅していると思わないでください。 Kelp は、Code4rena、SigmaPrime、MixBytes からの 5 回以上のコード監査を受けています。従来のコード監査は DVN 閾値の設定などの構成レベルのリスクを捉えることを目的としていません。それは監査企業の怠慢ではなく、別の種類の分析です。
4. 保険カバーを評価してください。 プロトコルが保険プールを持っていない場合、あなたが LP としてそのトークンを担保として受け入れるあるレンディングプラットフォームにいる場合、あなたは隠れてそのリスクを負っています。今回の Aave の WETH 入金者は、これを最も厳しい方法で学びました。
より大きな視野:AI エージェントがセキュリティレイヤーとして
この記事はツールと一度の被害についてです。しかし、背後にある主張はより大きいです:AI エージェントは DeFi 投資家の独立したセキュリティレイヤーになり得ます。
暗号通貨業界の伝統的なセキュリティモデルは次のようになっています:プロトコルが監査企業を雇い、監査企業がコードを見る、監査企業がレポートを作成します。このモデルには盲点があります——Kelp イベントはこれを明確に示し、コードの正確性に焦点を当てるが、構成、ガバナンス、アーキテクチャリスクを見逃していました。
Claude Code とそのようなスキルツールがもたらすのは、別のアプローチです:誰もがオープンデータを使用して、数分で任意のプロトコルに対してAI支援のリスク評価を実行できます。20 万ドルを支払って監査企業に頼る必要はありません。Solidity を読む必要はありません。プロトコルの設計を既知の攻撃パターンと対比するようにエージェントに指示すれば、資金を預ける前に尋ねるべき質問が提示されます。
これは専門の監査を置き換えるものではありませんが、第1層の尽力の門擁をすべての人が利用できるレベルに引き下げます。新しいリスク共有プロトコルに資金を投入を検討している LP は、今や audit defi を実行できます
Kelp のレポートは完璧ではありません。それはブリッジリスクに中程度の評価を下しましたが、重大なものであるべきでした。それは構成レイヤーを突破しませんでした。しかし、正しい質問をしました——Kelp チームまたはその LP がその質問を真剣に考慮していた場合、29.2 億ドルの損失は避けられたかもしれません。
Original Article Link
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia







