バイナンスの63億ドル相当のハッキング事件はTraderTraitorに特定されたが、ラザルスとどんな関係があるのか?

11月1日、米国連邦捜査局は通達を出し、10月29日にバイナンスから盗まれた63億ドル相当を北朝鮮の仕業と断定した。通達では「TraderTraitor」という言葉が使われている。
この名前で検索すると、Bybitの15億ドル、Bitgetの3億ドル、そして過去数年の暗号資産に関する大型事件が、すべてこの名前と関連していることがわかる。
TraderTraitorは企業でもなく、組織図の一枠でもない。米国政府が一类の行為につけたコードネームだ。
2022年4月、FBI、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)、米国財務省が共同で通達番号AA22-108Aを発行した。これがこの言葉が初めて正式に登場した時だ。当時は、DAFOM、TokenAIS、CryptAISなど、仮想通貨取引ソフトに偽装した数種類のトロイの木馬を指しており、インターフェースは本物そっくりで、インストールするとすぐに秘密鍵を盗み始める。
これをやっている者たちを、業界ではずっとLazarus Group、APT38、BlueNoroff、Stardust Chollimaと呼んでいるが、これは四つのチームではない。Lazarus、つまりラザロは総称であり、APT38(Mandiant)、BlueNoroff(カスペルスキー)、Stardust Chollima(CrowdStrike)は、同じ資金獲得ルートに対して異なるセキュリティ企業がつけた三つの名前だ。
二年後、このタグは具体的な行為に落とし込まれた。2024年12月23日、FBI、米国国防総省サイバー犯罪センター、日本警察庁が共同でDMMの3億ドル盗難事件の帰属を発表し、初めて「TraderTraitorとして追跡されている北朝鮮のサイバー行為者」という表現を用い、その三つの別名を列挙した:Jade Sleet(マイクロソフトの呼称)、UNC4899(Googleの呼称)、Slow Pisces(Palo Altoの呼称)。
現在、情報はかなり明確になっている。TraderTraitorはLazarusという大グループの中で、暗号資産を専門とし、現在最も資金を生み出している部門だ。少なくとも2020年からブロックチェーンだけを狙っており、取引プラットフォーム、DeFi、ウォレットサービスプロバイダー、暗号資産ファンド、そして大量のコインを保有する個人までも対象にしている。
銀行強盗から取引プラットフォーム強奪へ
Lazarusは傘のような名前で、その下にはあらゆるものが含まれる。2014年にはソニー・ピクチャーズのハードディスクを消去し、2016年にはバングラデシュ中央銀行から資金を送金した。
例えばバングラデシュ中央銀行のこの一件、手を下した当時の名称はAPT38、別名BlueNoroff。2016年2月、彼らはSWIFT指令(銀行間送金に使われる国際電文)を偽造し、バングラデシュ中央銀行のニューヨーク連銀口座から10億ドルを送金しようとした。最終的に成立したのは8,100万ドルで、ある送金の綴り間違いが仲介銀行に止められたためだった。
銀行の業務フローを研究し、人手による審査の隙を見つけ、指令を偽造するその手腕は、後にそのまま暗号資産取引所へと持ち込まれた。
およそ2020年前後。彼らは手口をアップグレードし始め、標的はクリプト業界。理由も推測しやすい、金があり監視もなく、流動性も悪くない。
手口はいくつかある。
一つ目は偽の採用。ヘッドハンターがLinkedInで接触し、話は弾み、最後に「入社前のプログラミングテスト」あるいは「社内ツール」のインストーラーを送ってくる。インストールすれば、マシンは彼らのもの。Roninの6.2億ドルはこうして消えた。
二つ目はサプライチェーン。人を騙すのではなく、開発者のツールチェーンを汚染する:GitHub上の悪意あるリポジトリ、npm上の毒入りパッケージ、JumpCloudのようなIDサービスプロバイダー。一人がやられれば、下流の一連の企業が連鎖的にやられる。
三つ目は取引の直接改ざん。日本のDMM事件では、相手のログイン認証情報を盗み、ウォレット企業Gincoの内部通信に潜入し、本来正常な送金を書き換えた。Bybit事件では、Safe{Wallet}の開発者のPCに侵入し、Webフロントエンドにスクリプトを埋め込み、署名する人が見ているのは正常なページのまま、署名したのは別の取引だった。
Binanceの今回も含まれる。
攻撃者は36時間前から準備し、50件のEIP-7702承認に署名した。これはイーサリアムの新機能で、ウォレットが一時的にプログラムを「借りて」使えるようにするもの。そしてBinanceのホットウォレット自身に資金を送金させた;40分で10ネットワークを跨いだ。あるセキュリティ企業の結論は、彼らはおそらくBinanceの署名システムにまで到達している、というものだ。
この組織の犯行金額
最も有名な12件で、97億ドル。
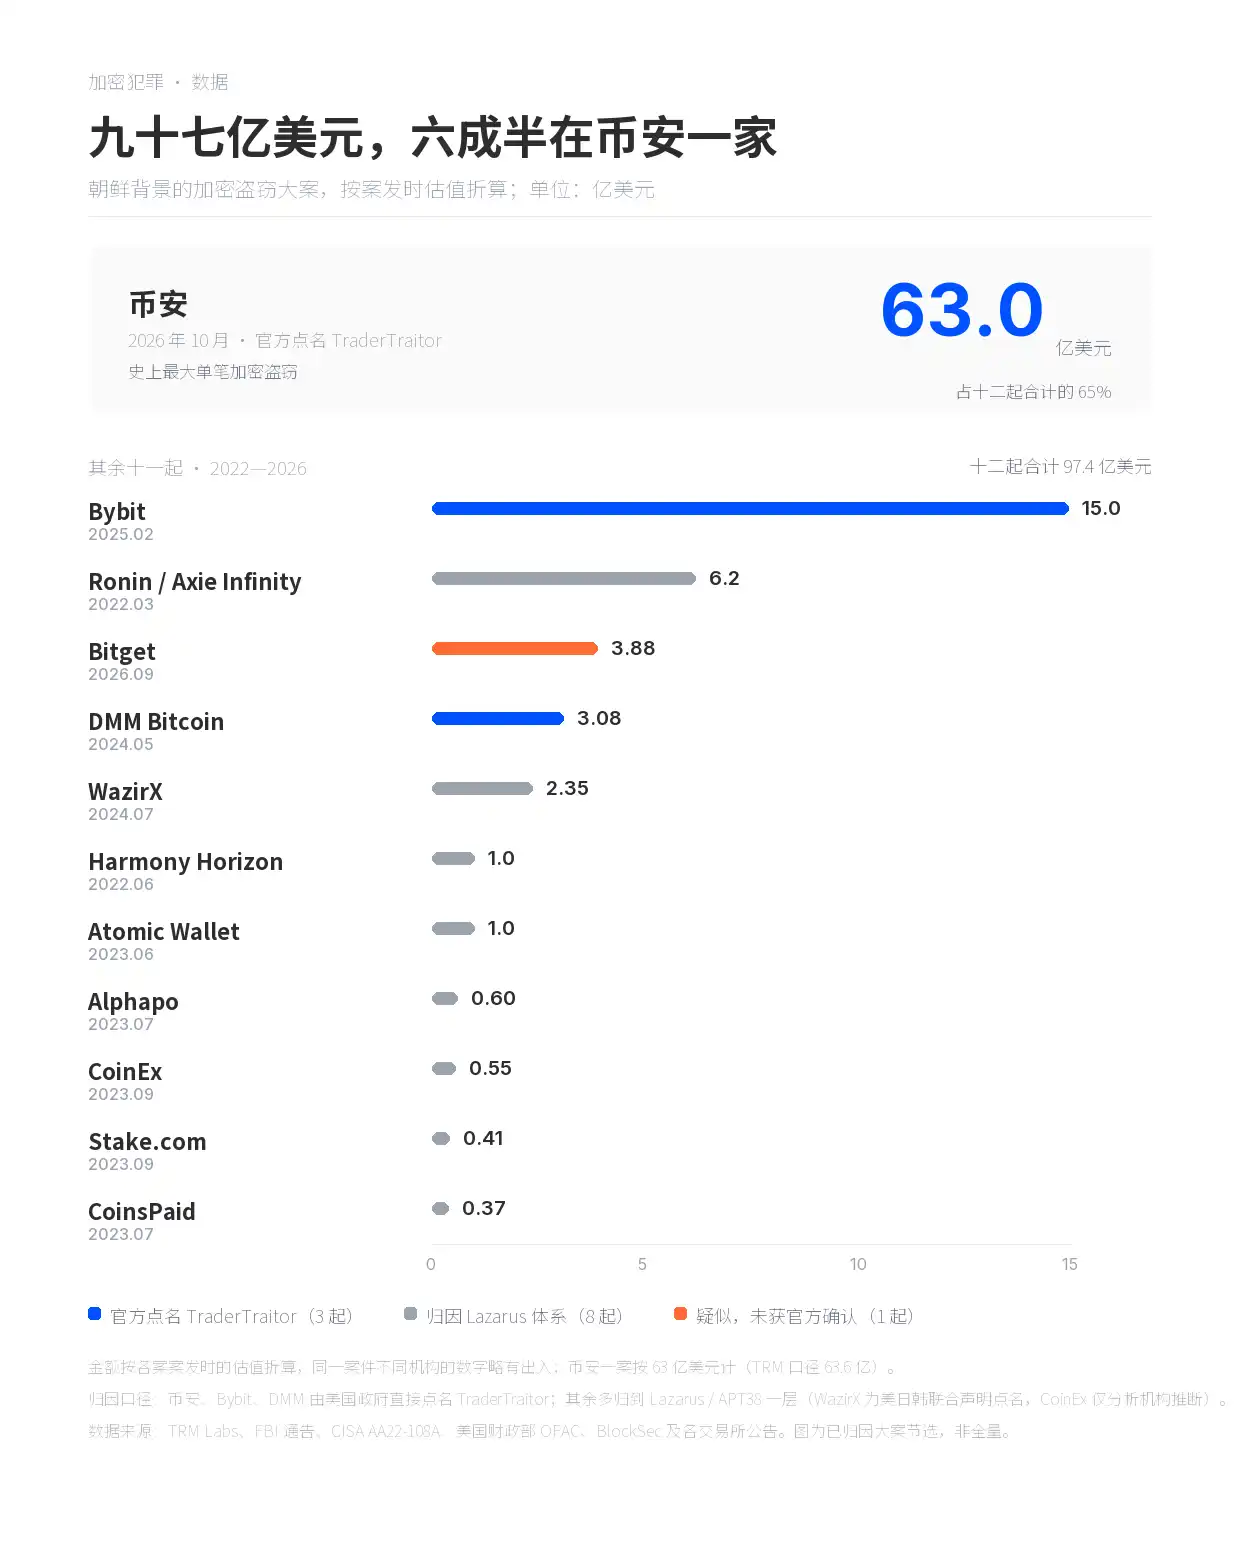
Binance一社で63億。残り11件は、2022年から2026年まで、全部合わせて34.4億。
Bybit 15億ドルは改ざんされたフロントエンド、Ronin 6.2億ドルは騙し取られた採用情報、Bitget 3.88億ドルはウォレットシステムに書き込まれた偽造出金命令だった。
DMM 3.08億ドル、WazirX 2.35億ドル、HarmonyとAtomicが各1億ドル、Alphapo 0.6億ドル、CoinEx 0.55億ドル、Stake 0.41億ドル、CoinsPaid 0.37億ドル。
図の中で米国政府から直接TraderTraitorと名指しされたのはバイナンス、Bybit、DMMの3件のみ。Ronin、Harmony、Stake、Alphapo、CoinsPaid、AtomicはFBIによりLazarus/APT38に分類され、WazirXは2025年1月の米日韓共同声明で名指しされ、CoinExはオンチェーン分析機関の推測に過ぎない。Bitgetの件は複数の機関がTraderTraitorとの関連を疑っているが、いずれも正式な帰属はなされていない。
TRMの統計によると、北朝鮮は2017年以降100件を実行し、累計約128億ドルに上る。今年はこれまでに74億ドル、2026年の世界の暗号資産盗難総額のうち85%が北朝鮮の勘定に記録されている。この表はそのうちの12件に過ぎない。
顔が特定できる人物
米国当局が名指しし、写真も残している北朝鮮ハッカーは一人ではない。朴鎮赫(Park Jin Hyok)、Jon Chang Hyok、Kim Ilはいずれも2021年2月の起訴状に記載され、2024年にはRim Jong Hyokが加わり、懸賞金1,000万ドルがかけられた。
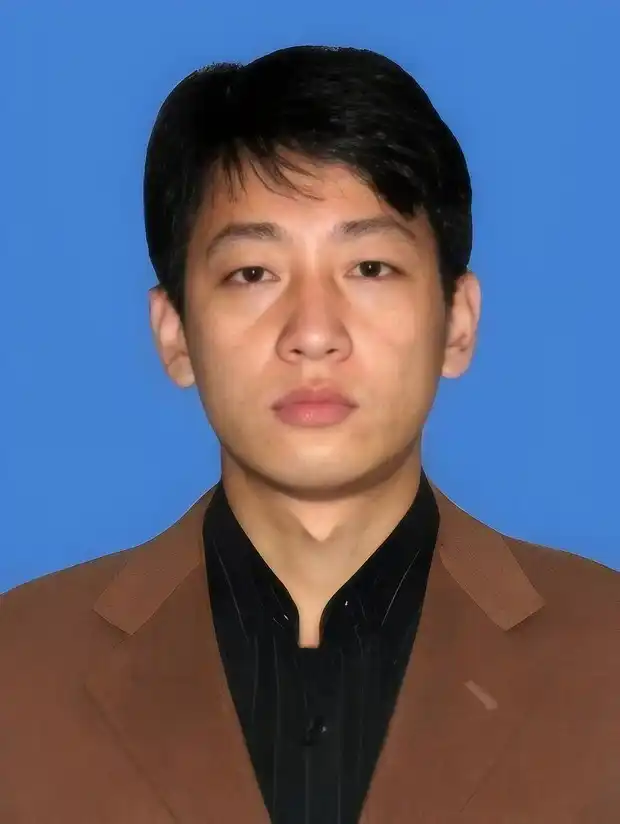
FBIが指名手配する朴鎮赫(Park Jin Hyok)
朴鎮赫は最も早く起訴された一人である。2018年6月、米司法省が彼に対して刑事告訴し、同年9月に封印が解除された。起訴状によると、彼が関与した共謀には2014年のソニー・ピクチャーズ攻撃、2017年のWannaCry、そして2016年にバングラデシュ中央銀行から送金された8,100万ドルが含まれる。彼は今も逃亡中で、一度も出廷していない。
バイナンス盗難の追跡
バイナンスは既に会社資金、SAFU基金、先物保険基金で約90%を補填し、残りの10%は流動性の低いトークンである。損失は全て会社が負担し、ユーザーは負担しない。
11月1日時点で、約27億ドル、約42%がステーブルコイン発行体とArbitrumセキュリティ委員会によって凍結されている。攻撃者の手元にはまだ42万枚のイーサリアムと18,270枚のビットコイン、約24億ドルが残っている。
マネーロンダリングの手法は依然として定番のやり方だ。クロスチェーンブリッジでチェーンを変え、THORChainのようなサービスでコインを交換し、ミキサーで多くの人のコインを混ぜて分散させ、最後にOTC取引を行う。
今回はちょっとしたハプニングがあった。THORChainは最近、イーサリアムのチェーン再編により、Binance攻撃事件で盗まれた資金のマネーロンダリングプロセスを偶然遅延させた。このチェーン再編により、THORChainは10枚のETHを預け入れたユーザーに誤って二重返金を行い、プロトコルの緊急停止を引き起こし、全てのユーザーのクロスチェーン交換を一時的に阻止した。これには北朝鮮のハッカー組織に関連するマネーロンダリング要員も含まれていた。
前回Bitgetの盗難資金はTHORChainを通ったが、THORChainは一切凍結しなかった。「分散型だから凍結できない」と言っていたが、前回自分たちが盗まれた時はそうではなかった。
THORChainがサービスを再開した時、今回のBinance盗難資金が依然としてTHORChainを通った場合、彼らがどんな言い訳でごまかすのか分からない。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia
 関連記事