言葉が出ません。Coinbase からチェーンに送金すると、どうしたらブロックされるのでしょうか?

イーサリアムのコア開発者であり、イーサリアム財団の元メンバーであるエリック・コナー氏は最近、Twitterでコインベースアカウントの異常なロックについて公に不満を述べ、率直に不満を表明した。彼は「ETHを友人に送ろうとしたら、ユーザーインターフェースに取引に関するランダムな質問がポップアップ表示された。当然ながら私の答えは通らなかったので、パスワードをリセットしなければならず、アカウントがロックされた??? 冗談でしょ?」と述べ、制限されたアカウントのスクリーンショットを添付した。

取引操作を送信するときにページに表示される質問に入力すると、プラットフォームは取引のキャンセルに関する警告をポップアップ表示しました。 Coinbase が示した理由は、詐欺師が Coinbase アカウントにアクセスしようとしている可能性があるというものでした。 アカウントのセキュリティを保護するために、プラットフォームはこの取引をキャンセルし、一部のアカウント アクティビティを一時的に制限しました。 同時に、ユーザーはパスワードをリセットする必要があります。その後、エリックは暗号通貨の送金が制限されていることに気づきました。

左: 取引キャンセル、パスワード変更の警告、右: 送金制限のリマインダー
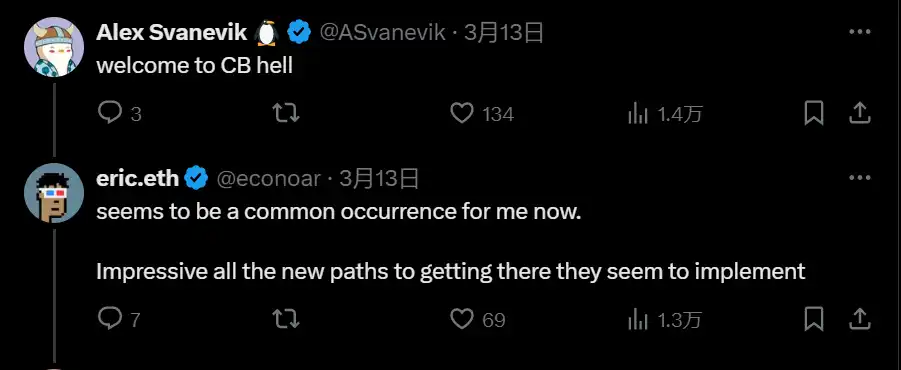
おそらく長い間 Coinbase に悩まされてきたため、ユーザーは Eric のツイートの下で不満を言い始めました。ナンセンのCEO、アレックス・スヴァネヴィク氏は「コインベースの地獄へようこそ」とコメントした。経営コンサルタントでイーサリアム投資家の「DCinvestor.eth」は「コインベースを通じて自分のものではないアドレスに資金を送金しないことをお勧めします。まずはオンチェーンウォレットに送金し、その後好きな場所に送金してください」と述べた。
ユーザーが「秘密鍵を完全に管理」できると主張する非管理型ウォレットとして、コインベースウォレットはより高度な分散化を実現すべきだ。しかし、この事件はプラットフォームの根本的なロジックの矛盾を露呈した。プラットフォームはユーザーの優位性を重視しているにもかかわらず、依然としてリスク管理戦略の実装に中央サーバーに依存しており、ユーザーが検証に合格できなかった場合はアカウントを直接ロックしているのだ。この動きは間違いなく暗号通貨コミュニティで幅広い注目と議論を集めています。Coinbase がリスクを過剰に管理しているのでしょうか、それとも現在の業界環境が取引プラットフォームにセキュリティ対策の強化を強いているのでしょうか。
万能のセキュリティ対策、アカウント管理は長い間議論の的となってきました
Coinbase の積極的なセキュリティ対策が論争を巻き起こしたのは今回が初めてではない。 2025年1月、コインベースの元従業員は、自分のアカウントが理由もなく2か月間凍結され、結婚式の費用を支払えなくなったと公に主張した。同氏によると、この口座は長年にわたり給与の受け取りや仮想通貨の取引に使用されており、これまで異常な動きはなかったという。しかし、Coinbaseは「ユーザー保護」を理由に凍結の具体的な理由を明らかにすることを拒否し、効果的な異議申し立ての手段も提供しなかった。この事件は急速に広がり、Coinbase のアカウント管理メカニズムに対する市場の疑念をさらに増幅させました。
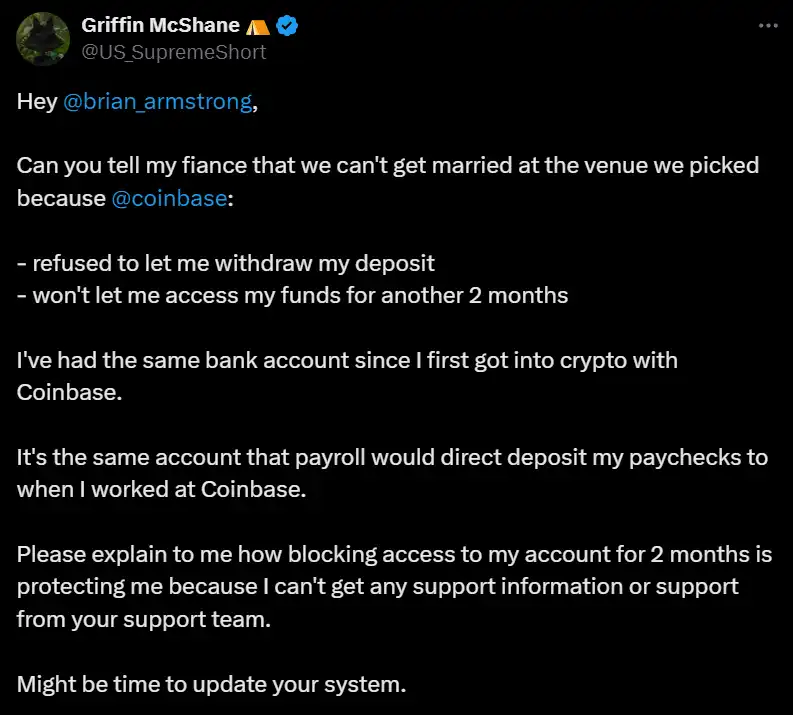
Coinbase は近年、ユーザー アカウント管理において慎重なリスク管理戦略を採用しています。このような厳格な対策により、取引所がハッキングされるリスクは確かにある程度軽減されますが、自動化されたリスク管理システムへの過度の依存と運用モデルの透明性の欠如により、多くの無実のユーザーに問題が生じています。特にWeb3が分散化と自律制御を重視する環境においては、このような集中型のリスク管理策の合理性が批判されてきました。
サードパーティ サービスの脆弱性がセキュリティ チェーンの弱点となる可能性があります
Coinbase やその他の取引プラットフォームは内部のリスク管理メカニズムを強化し続けていますが、外部依存関係が依然としてセキュリティ チェーンの最大の抜け穴となる可能性があります。典型的な事例は、Binance の最近のセキュリティインシデントです。
2月25日、ハッカーが紅封筒を通じて資産を移転していると非難する投稿がTwitterで広く転送されました。ツイートでは、ユーザーのBinanceアカウント、メール、Google Authenticatorがすべてハッキングされたと説明されていました。ハッカーは正常にお金を引き出すことができず、パスワードを変更した後でもお金を引き出すのに24時間待たなければなりませんでしたが、Binanceの紅封筒機能は正常に使用でき、ハッカーが紅封筒を通じてすぐに資産を移転できるバグのようでした。
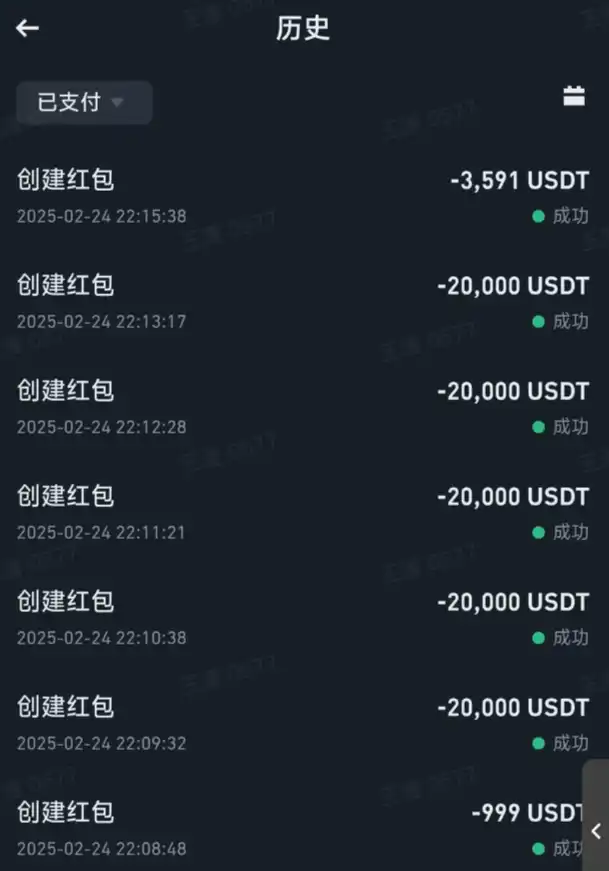
この写真は、盗まれたユーザーの Binance アカウントの赤い封筒の送金記録を示しています
さらに心配なのは、そのわずか 1 日後に、セキュリティ会社 SlowMist CISO 23pd が Twitter で、一部のユーザーが「偽の Binance 公式テキスト メッセージ」を受信しており、そのテキスト メッセージが Binance の以前の公式通知と同じ会話スレッドに表示されたと警告したことです。この精密な偽造攻撃方法は、ハッカーがサードパーティの SMS サービス サプライ チェーンの一部に侵入し、攻撃のステルス性と成功率を高めている可能性があることを意味します。
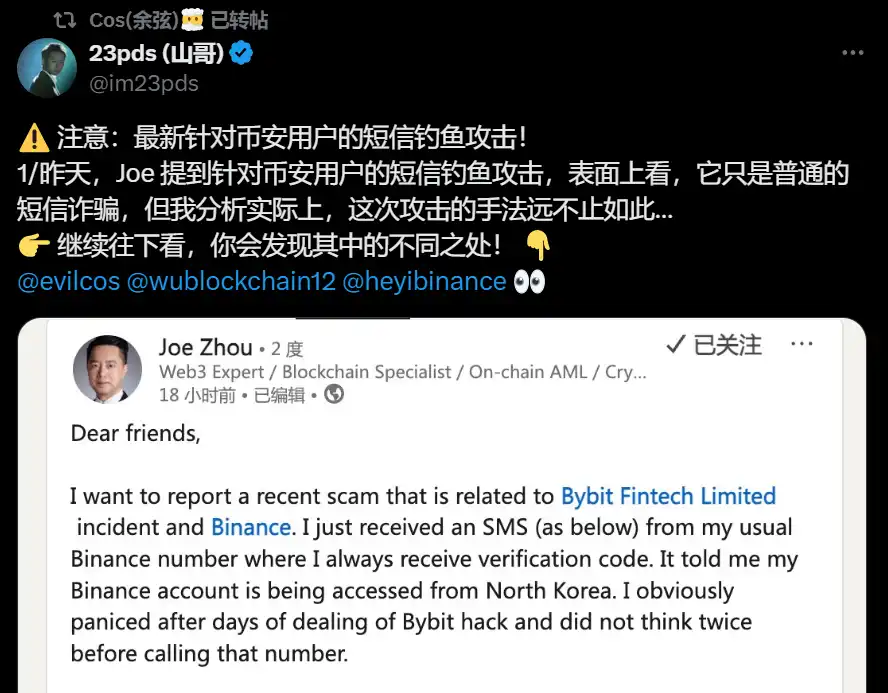
対照的に、Coinbase は同様の攻撃にさらされていませんが、最近の暗号通貨ローン サービスでは遅延やパフォーマンスの低下が発生しており、プラットフォームの技術アーキテクチャに潜在的なリスクがある可能性があることが示されています。取引所は、自社のシステム防御を強化するだけでなく、外部リンクがハッカーの突破口にならないように、サードパーティのサービス(電子メール、テキストメッセージ、認証システムなど)のセキュリティ監視機能も向上させる必要があります。
2025年第1四半期現在、Coinbaseの全世界のユーザーベースは5,600万人を超えています。しかし、ユーザーベースが急速に拡大するにつれ、顧客サービスサポートとアカウント管理におけるプラットフォームの欠点が徐々に明らかになってきています。
Coinbase は、その不透明なトークン監査基準について長い間批判されてきました。コンプライアンスに対するこの極度の慎重さはアカウント管理にも反映されているようで、多くのユーザーはアカウントがブロックされた後に明確な説明を得ることが困難になっています。元従業員のアカウントが凍結された件では、Coinbaseが「2か月間効果的なサポートを提供しなかった」とユーザーらが主張し、顧客サービスの対応が不十分であるという問題がさらに浮き彫りになった。
一方、バイナンスはハッカー攻撃への対応において、ユーザーに生体認証ログインを有効にするよう推奨しただけで、自ら率先して大規模な調査措置を講じることはなかった。これは、主流の取引所の現在のセキュリティ戦略が、積極的な監視やリスク警告ではなく、依然として受動的な防御に傾いていることを示しています。ユーザーにとって、これは、アカウントの異常に遭遇した場合、明確で予測可能な解決メカニズムではなく、プラットフォームの「善意」に頼ることしかできないことを意味します。
Coinbase のアカウントロック事件であれ、Binance ユーザーがフィッシング攻撃を受けた事件であれ、いずれも取引所が現在直面しているジレンマを露呈しています。リスク管理が過剰だと、無実のユーザーが巻き込まれ、取引体験に影響が出ます。セキュリティ ポリシーが緩すぎると、ハッカーにチャンスを与える可能性があります。業界の急速な発展を背景に、取引プラットフォームはより健全なリスク管理システムを確立する必要があるだけでなく、透明性、ユーザーエクスペリエンス、顧客サービスの応答性を継続的に最適化する必要もあります。そうしないと、セキュリティ インシデントが頻繁に発生し、ユーザーの信頼が低下した場合、最も厳格なリスク管理対策であってもユーザーの損失を回復することはできません。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事