ログイン

简体中文
繁體中文
English
Tiếng Việt
한국어
日本語
ภาษาไทย
Türkçe
BTC
$96,000
5.73%
ETH
$3,521.91
3.97%
HTX
$0.{5}2273
5.23%
SOL
$198.17
3.05%
Partnered With:

ヴィタリック・ブテリンが量子脅威理論を改めて主張。暗号通貨の基盤は本当に揺るがされるのか?
この記事を読むのに必要な時間は 12 分
これは常に業界全体にとって最も危険な脅威となるでしょう。
原題:「量子脅威論再浮上:仮想通貨の基盤は揺らいだのか?」
原著者:東、Odaily Planet Daily
最近、量子コンピューティングによる仮想通貨への脅威が、再びインターネット上で議論の焦点となっている。この新たな関心の高まりは、量子コンピューティングと暗号通貨業界の複数の重要人物が、量子コンピューティングの発展とその潜在能力に関する新たな予測を発表したことに端を発しています。
まず、11月13日、量子コンピューティングの第一人者であり、テキサス大学量子情報センター所長のスコット・アーロンソン氏は、ある記事の中で次のように述べています。「私は今、次の米国大統領選挙の前に、ショアのアルゴリズムを実行できるフォールトトレラントな量子コンピュータが登場する可能性があると考えています…」。そして11月19日、イーサリアムの共同創設者であるヴィタリック・ブテリン氏も、ブエノスアイレスで開催されたDevconnectカンファレンスで、楕円曲線暗号(ECC)が2028年の米国大統領選挙前に量子コンピューティングによって解読される可能性があると述べ、イーサリアムが4年以内に量子耐性アルゴリズムにアップグレードするよう強く求めました。では、量子脅威とは何でしょうか? スコット氏とヴィタリック氏の予測を解釈する前に、「量子脅威」とは何かを簡単に説明する必要があります。簡単に言えば、暗号通貨に対する量子脅威とは、将来、十分に強力な量子コンピュータが現在の暗号通貨を保護している暗号基盤を破り、セキュリティモデルを破壊する可能性を指します。現在、ほぼすべての暗号通貨(ビットコインやイーサリアムなど)のセキュリティは「非対称暗号化」と呼ばれる技術に依存しており、その中で最も重要な2つの要素は「秘密鍵」と「公開鍵」です。• 秘密鍵:ユーザーが秘密に保管し、取引の署名や資産の所有権の証明に使用されます。• 公開鍵:秘密鍵から生成され、公開され、ウォレットアドレスやアドレスの一部として使用されます。暗号通貨のセキュリティの根幹は、現状では公開鍵から秘密鍵を導出することが計算量的に不可能であるという事実にあります。しかし、量子力学の原理を利用する量子コンピューティングは、特定のアルゴリズム(前述のショアのアルゴリズムなど)を実行することで、特定の数学的問題を解くプロセスを大幅に加速することができます。これはまさに非対称暗号の弱点です。ショアのアルゴリズムとは何か、さらに詳しく説明しましょう。ここでは数学的な詳細には立ち入りませんが、簡単に言えば、ショアのアルゴリズムの本質は、古典的コンピュータでは「ほぼ解けない」数学的問題を、量子コンピュータでは「比較的簡単な」周期探索問題に変換する能力にあります。これは、暗号通貨の既存の「秘密鍵-公開鍵」暗号システムを脅かす可能性があります。より分かりやすい例を挙げると、イチゴの入ったバスケット(秘密鍵のように)をジャム(公開鍵のように)に簡単に変えることはできますが、当然のことながら、そのプロセスを逆にしてジャムをイチゴに戻すことはできません。しかし、量子コンピューティングのように突然チートコードが登場すれば、ショアのアルゴリズムのように都合の良い方法で実現できるかもしれません。仮想通貨の基盤は揺るがされたのでしょうか?もしそうだとしたら、仮想通貨は破滅するのではないでしょうか?慌てる必要はありません。量子脅威は客観的に存在しますが、問題はそれほど切迫したものではありません。主な理由は2つあります。1つ目は、真の脅威が到来するまでにはまだ時間があること、2つ目は、仮想通貨は量子耐性アルゴリズムを実装するようにアップグレードできることです。まず、スコットの予測が2028年の選挙前に実現したとしても、それが仮想通貨のセキュリティを真に脅かすことになるわけではありません。ヴィタリックの発言は、ビットコインとイーサリアムの基盤が揺るがされると言っているわけではなく、長期的な理論的なリスクを指摘しているに過ぎません。Dragonflyのマネージングパートナーであるハシーブ氏は、量子コンピューティングの新たなタイムラインについて慌てる必要はないと説明しました。ショアのアルゴリズムを実行することは、実際の256ビット楕円曲線鍵(ECC鍵)を解読することとは異なります。ショアのアルゴリズムを使って1つの数字を解読することは可能ですが、それだけでも十分に素晴らしいことです。しかし、数百桁の数字を因数分解するには、はるかに大規模な計算量とエンジニアリング能力が必要です。これは真剣に取り組むべき問題ですが、緊急を要するものではありません。暗号通貨のセキュリティ専門家である MASTR は、より明確な数学的な答えを示しています。ビットコインやイーサリアムなどの暗号通貨で現在使用されている楕円曲線署名 (ECDSA) を解読するには、約 2,300 個の論理量子ビット、10¹² ~ 10¹³ 個の量子演算、そしてエラー訂正後の物理量子ビットが数百万から数億個必要になります。しかし、現在実装されている量子コンピューティングは、100~400個のノイズ量子ビットしか使用しておらず、エラー率が非常に高く、コヒーレンス時間が短いため、前者を解読するために必要な量より少なくとも4桁少ないです。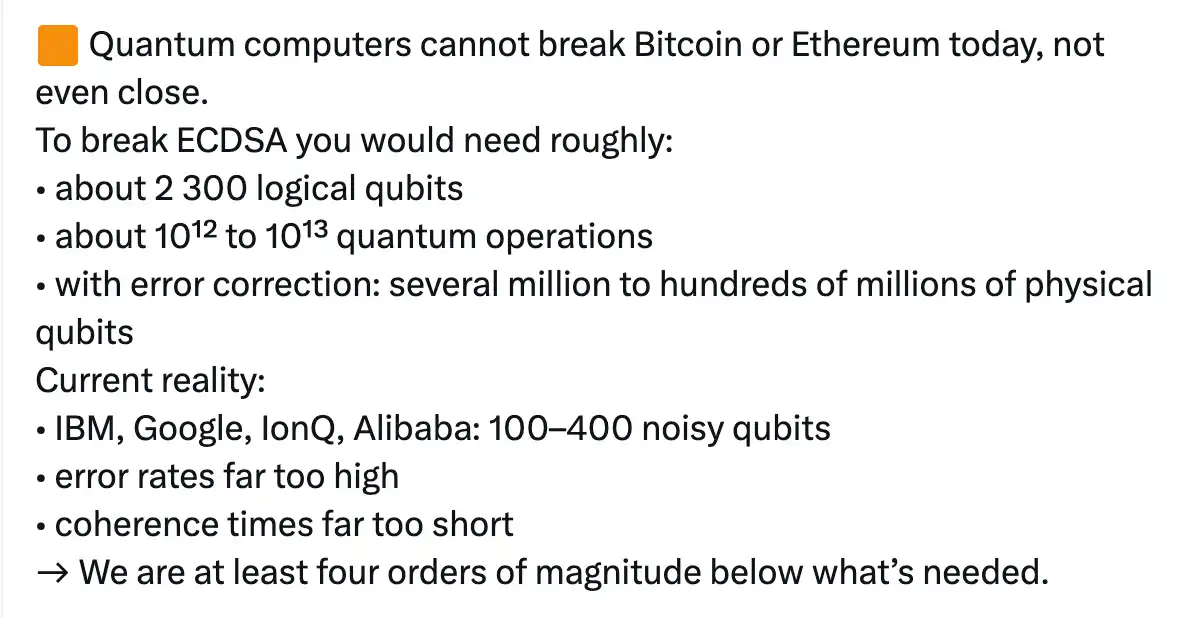
2つ目の点に関して、業界の暗号学者は、量子コンピューティング攻撃に耐えることができる新しい耐量子暗号アルゴリズム(PQC)も開発しており、主流のブロックチェーンはすでにこれに備えています。
昨年3月、Vitalik Buterin氏は「明日量子攻撃が発生したらどうなるか? Ethereumはどのように解決するのか?」という記事を執筆し、量子脅威に対するウィンターニッツ署名とSTARKの防御効果について言及し、緊急時にEthereumをアップグレードする方法まで構想していました。イーサリアムと比較すると、ビットコインはアップグレード実装の柔軟性が低いかもしれませんが、コミュニティではすでにDilithium、Falcon、SPHINCS+といったアルゴリズムアップグレードの潜在的な解決策がいくつか提案されています。最近、このトピックに関する議論が高まる中、ビットコインのOGであるアダム・バック氏は、ポスト量子時代の暗号標準は、実質的な量子コンピューティングの脅威が出現するずっと前に実装できる可能性があると述べています。つまり、量子脅威とは、遠くにぶら下がっている「マスターキー」のようなもので、理論的には現在のすべてのブロックチェーンロックを解除できるということです。しかし、ロックを作成した人々は、このマスターキーでは開けられない新しいロックの研究を既に開始しており、マスターキーが完全に開発される前に、すべてのドアのロックを交換する準備をしています。これが、量子脅威に関する現在の客観的な現実です。その進展を無視することはできませんが、盲目的にパニックになる必要はありません。[元のリンク:https://www.odaily.news/zh-CN/post/5207672]BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事







ライブラリを選択
新しいライブラリを追加
キャンセル
完了
新しいライブラリを追加
自分のみが閲覧可
公開
保存
訂正/通報
送信