5000 万ドルの高額な「学費」、アドレス投毒はなぜ何度も成功するのか?
原文タイトル:「5000 万ドルが盗まれた、アドレスを十分に確認しなかったため」
原著者:Eric,Foresight News
昨日の午前、Specter という名前のチェーン分析者が、送金先アドレスを注意深く確認しなかったことにより、およそ 5000 万枚のUSDT がハッカーのアドレスに送金された事件を発見しました。
筆者の調査によると、このアドレス(0xcB80784ef74C98A89b6Ab8D96ebE890859600819)は北京時間 19日 13時ごろに、Binance から 50 USDT を出金する前のテストとして送金されました。
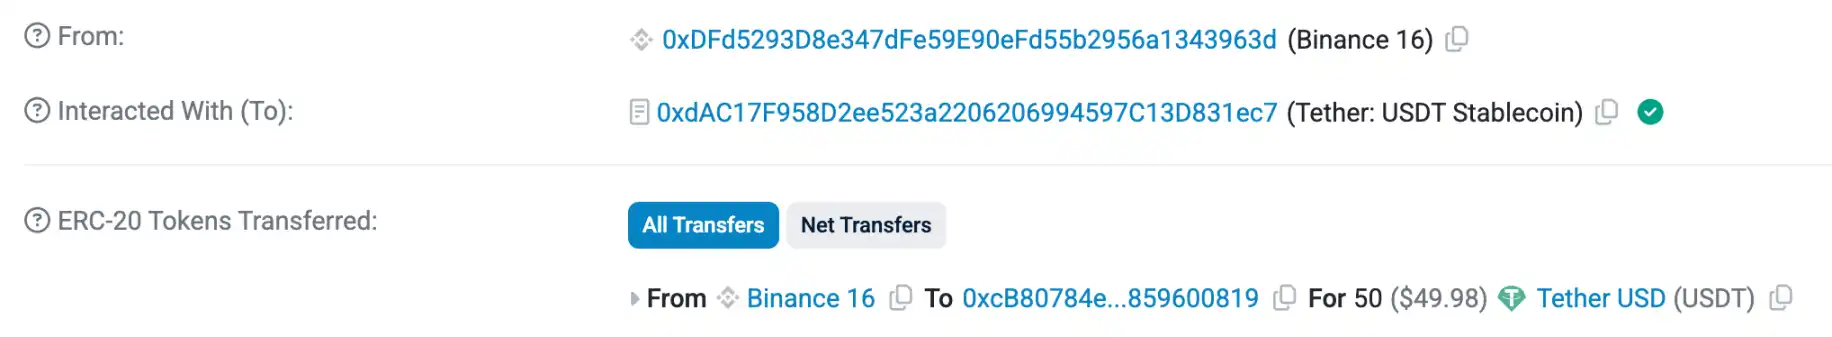
約10時間後、このアドレスは一括で 49,999,950 USDT をBinanceから出金し、前回の50 USDTと合わせてちょうど5000 万枚となりました。
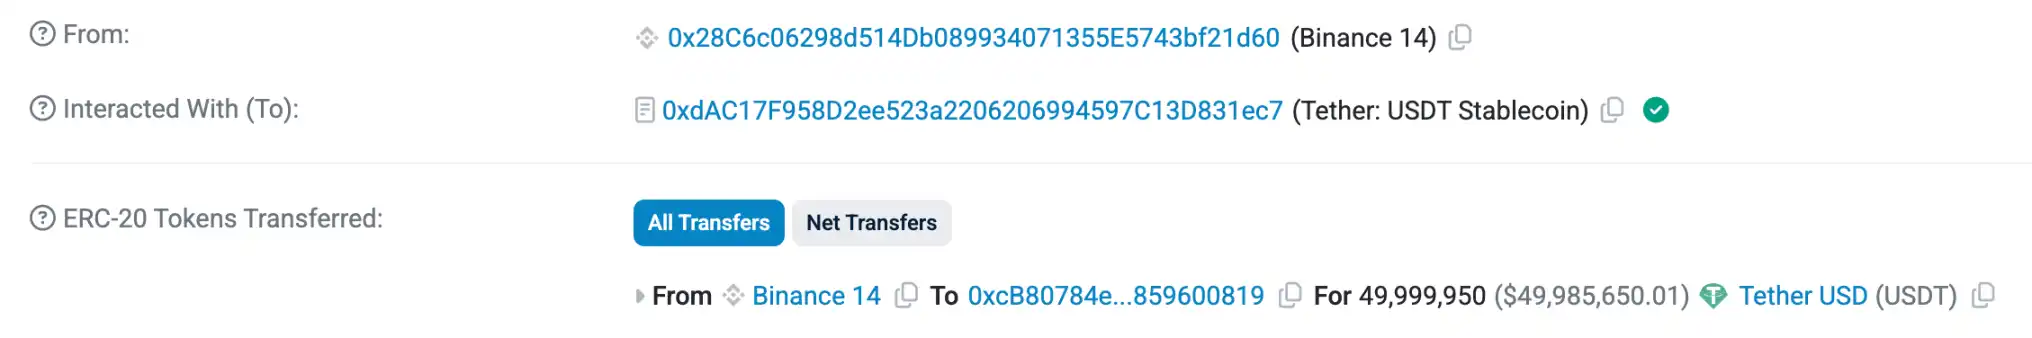
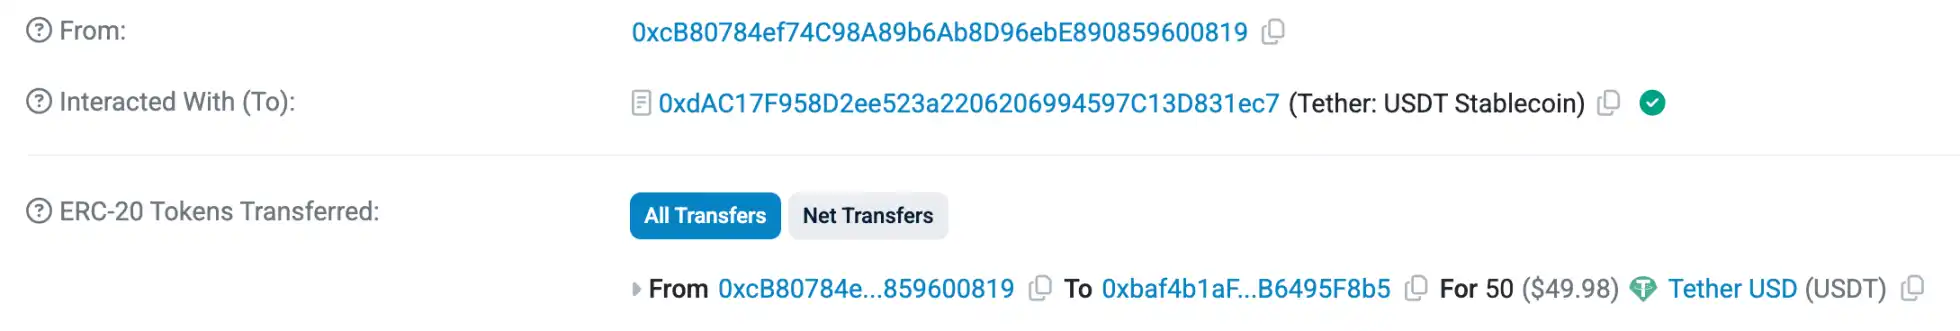
20分後、5000 万枚のUSDTを受け取ったアドレスは、テスト用に0xbaf4…95F8b5に50 USDT を送金しました。
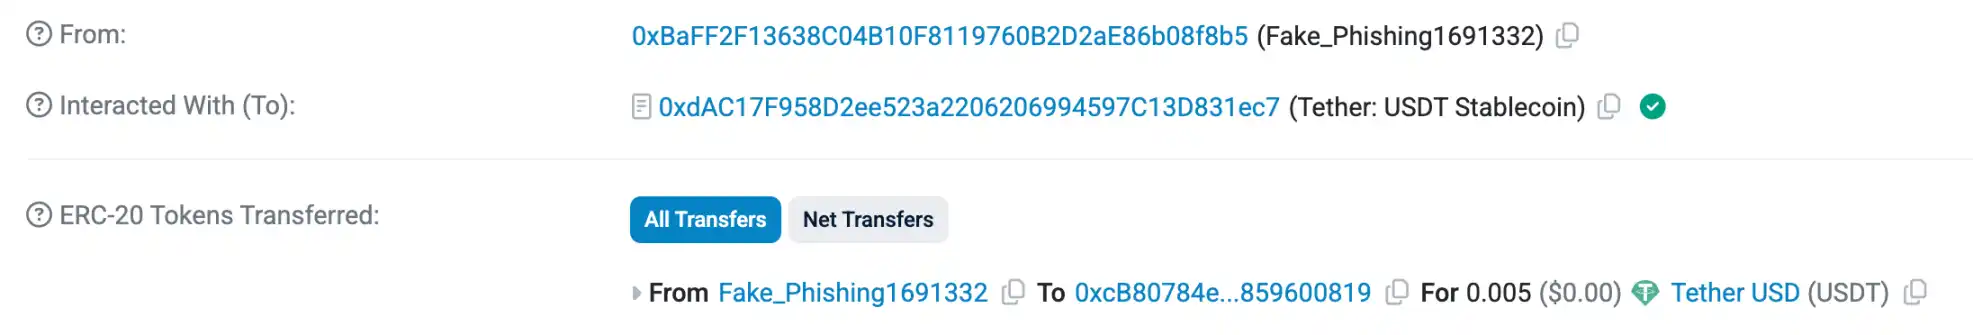
テスト送金が完了して15分も経たないうちに、ハッカーアドレス0xbaff…08f8b5は、残りの49,999,950 USDTを受け取ったアドレスに0.005 USDTを送金しました。ハッカーが使用したアドレスと50 USDTを受け取ったアドレスは非常に類似しており、明らかな「アドレスポイズニング」攻撃でした。
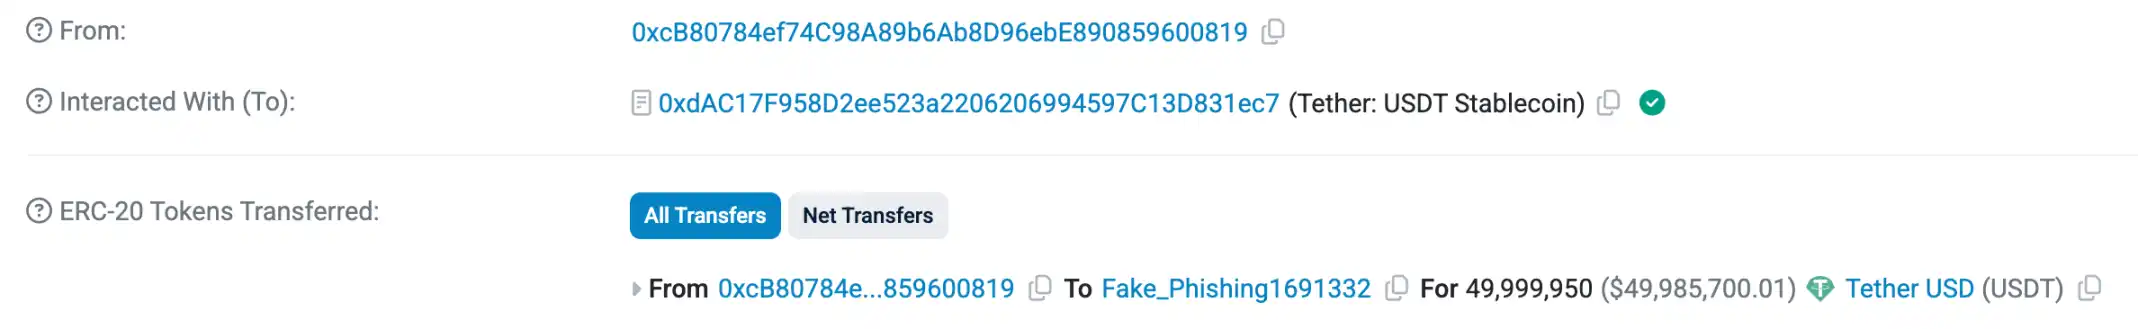
その後10分後、0xcB80で始まるアドレスが残りの4000万枚以上のUSDTを送金しようとしたとき、おそらく不注意により前回の取引をコピーしてしまい、つまりハッカーが行った「ポイズニング」のアドレスに、ほぼ5000 万枚のUSDTが直接ハッカーに送金されました。
5000 万ドルを手に入れたハッカーは、30分後に資金洗浄を開始しました。 SlowMistの監視によると、ハッカーはまずMetaMaskを使用してUSDTをDAIに交換し、全てのDAIを約16690 ETHに換金し、10 ETHを残して残りのETHをすべてTornado Cashに送金しました。
昨日、北京時間の午後16時頃、被害者はハッカーに対してチェーン上でメッセージを送り、正式に刑事訴訟を提起したことを明らかにしました。また、法執行機関、ネットワークセキュリティ機関、および複数のブロックチェーンプロトコルの協力を得て、そのハッカー活動に関する信頼性の高い情報を収集しました。被害者はハッカーが100万ドルを残し、残りの98%の資金を返還すれば追及をやめると述べました。協力しない場合は、法的手段でハッカーの刑事および民事責任を追求し、ハッカーの身元を公開すると脅しました。しかし、現時点ではハッカーからの一切の音沙汰はありません。
Arkhamプラットフォームが整理したデータによると、このアドレスはBinance、Kraken、Coinhako、Coboのアドレスと大額の送金記録があります。Binance、Kraken、およびCoboについては言及するまでもありませんが、Coinhakoは比較的馴染みの薄い名前かもしれません。Coinhakoは2014年に設立されたシンガポールの暗号通貨取引プラットフォームであり、2022年にシンガポール金融管理局から大規模な支払機関ライセンスを取得し、シンガポールの規制対象取引所に属しています。
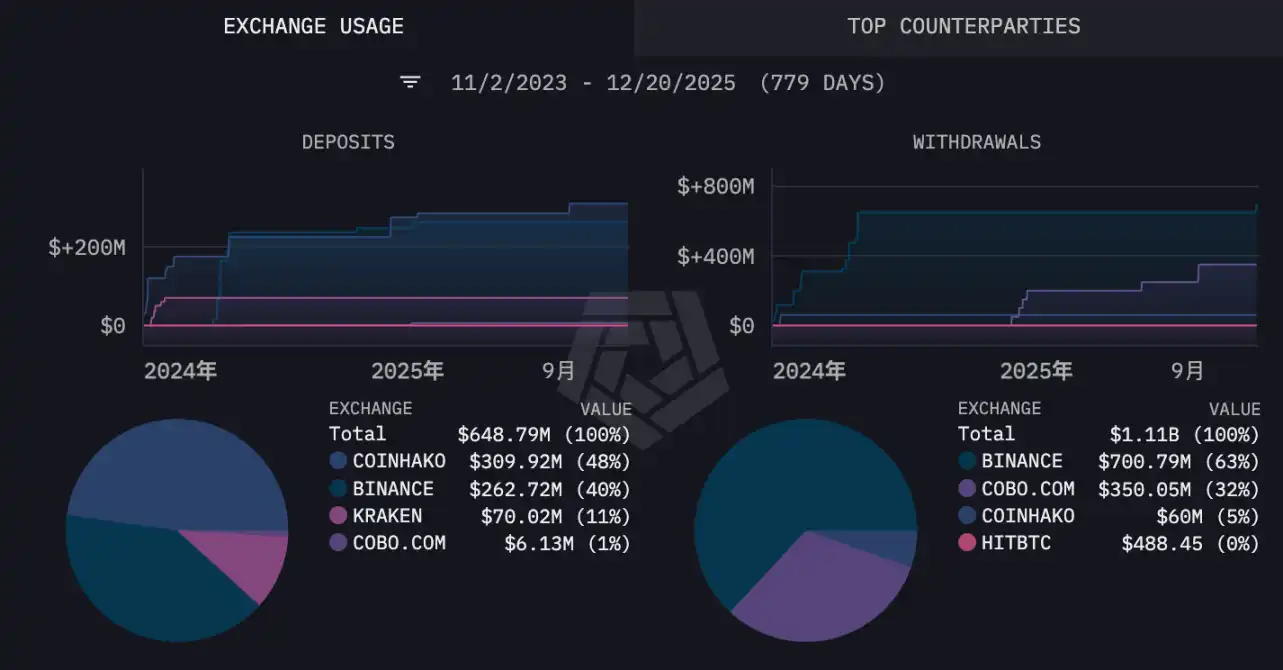
このアドレスが複数の取引所とCoboの保管サービスを使用しており、事件発生から24時間以内に迅速に各方と連絡を取り合い、ハッカーの追跡を完了していた能力を考慮すると、筆者はこのアドレスが個人ではなく何らかの組織に所属している可能性が高いと推測しています。
「不注意」が大きな過ちに
「アドレス投毒」攻撃が成功した唯一の説明は「不注意」であり、このような攻撃は送金前にアドレスを再確認するだけで回避できますが、明らかに今回の事故の主人公はこの重要な手順を省略しました。
アドレス投毒攻撃は2022年から現れ始め、その始まりは「ナイスアドレス」ジェネレーターであり、これはEVMアドレスの先頭をカスタマイズできるツールです。たとえば、筆者自身が「0xeric」という先頭を持つアドレスを生成して、アドレスによりラベルを付けることができます。
後に、このツールが設計上の問題からハッカーに発見され、プライベートキーを総当たりで解読できることが明らかになり、いくつかの重大な資金盗難事件が発生しました。しかし、先頭と末尾をカスタマイズして生成する能力は、悪意を持った人々に、「気付かれないトリック」を思いつかせました。つまり、ユーザーのよく使う送金アドレスに似たアドレスを生成し、ユーザーが不注意によりハッカーアドレスを自分のアドレスだと勘違いして、チェーン上の資産をハッカーのポケットに自発的に送ってしまう可能性があります。
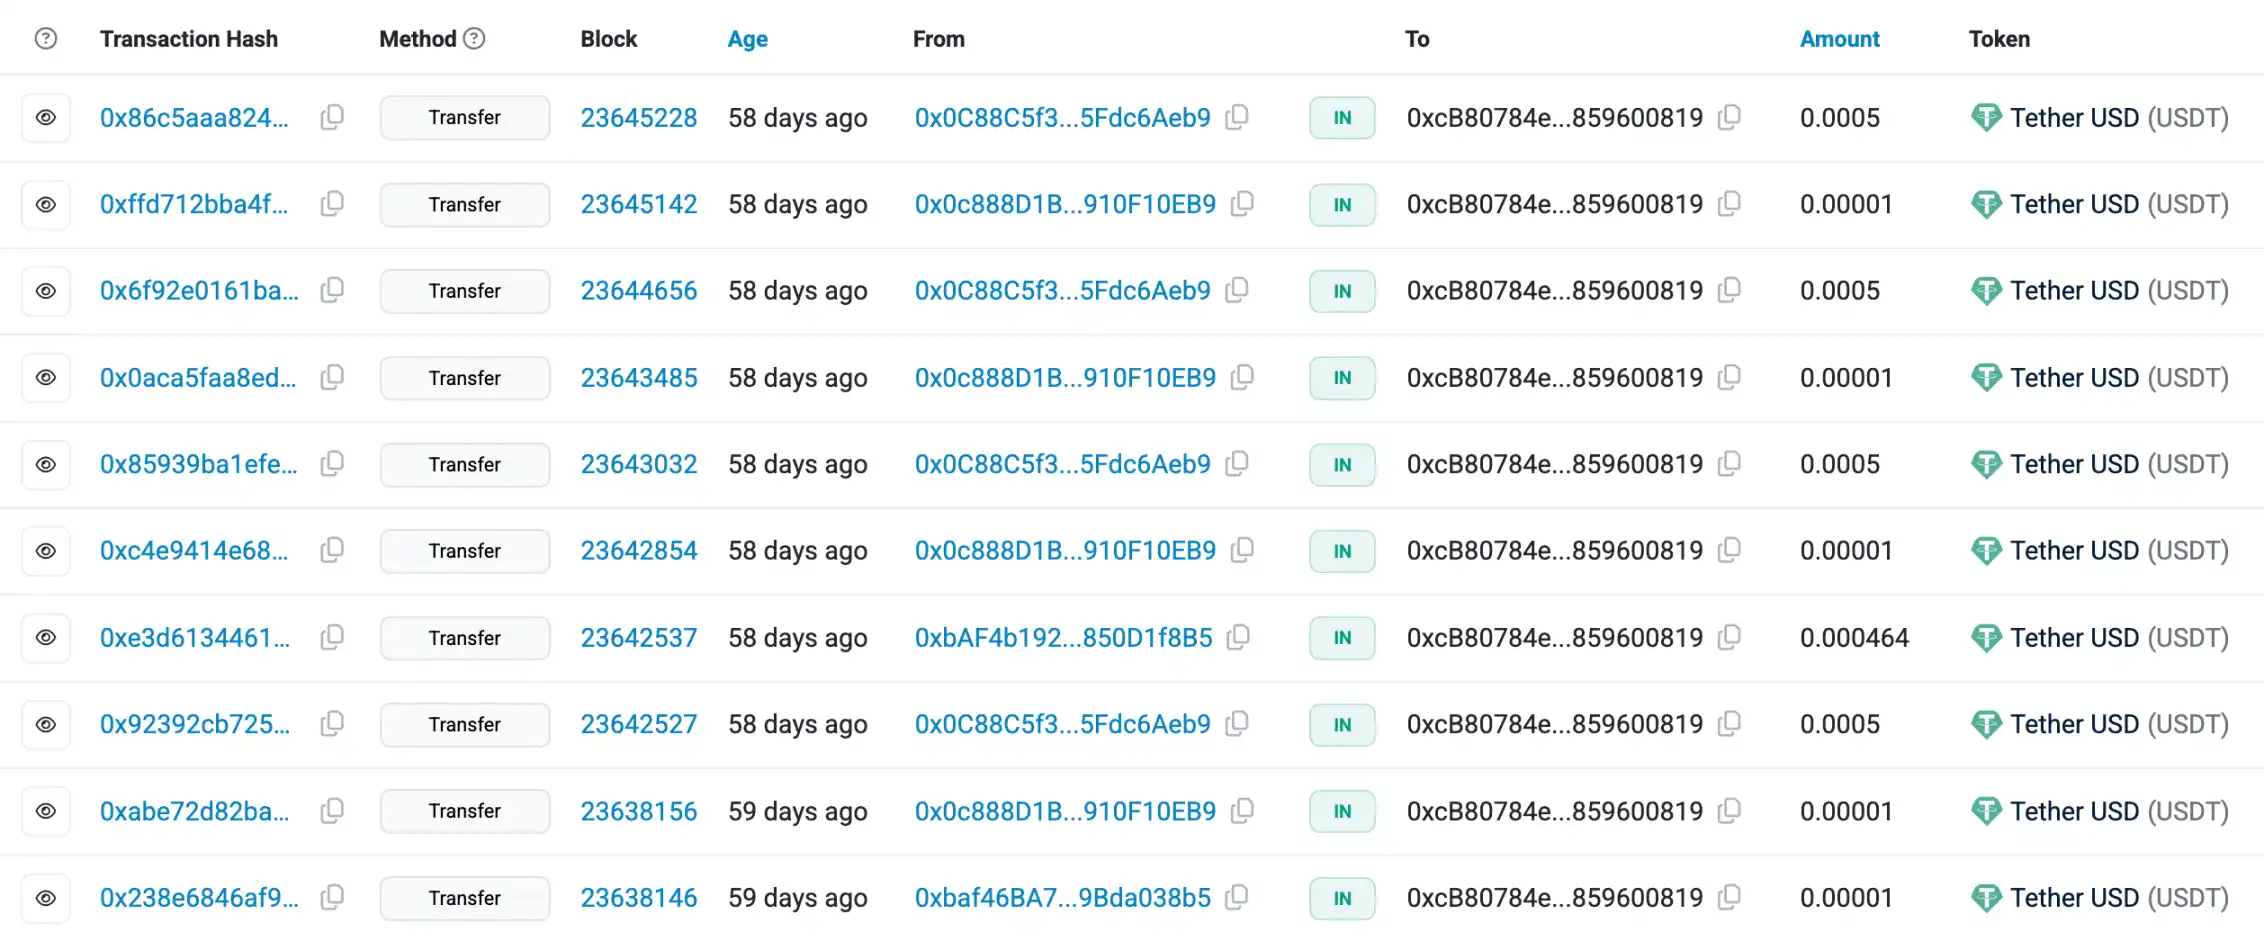
過去のチェーン上の情報によると、この攻撃の前から0xcB80で始まるアドレスは、ハッカーがアドレス投毒の重要なターゲットの1つであり、アドレス投毒攻撃は約1年前に開始されました。この攻撃方法は、本質的にはハッカーが、あなたがいつか手間を惜しむか気を抜くだろうと賭けたものであり、一目でわかるこの攻撃方法が、「だらしない人」たちを容易に犠牲にしてしまうのです。

今回の事件に関して、F2Pool の共同創設者である王純發(Wang Chunfa)は被害者に同情の意を表し、昨年、自身のアドレスが秘密鍵漏洩の可能性があるかどうかをテストするために500 BTCを送金し、その後にハッカーに490 BTCを盗まれた経験を語りました。王氏の経験はアドレス中毒攻撃とは関係ありませんが、誰もが「愚かな行動」をすることがあるという点を表現しており、被害者の不注意を責めるのではなく、矛先をハッカーに向けるべきだと述べています。
5,000 万ドルは少額ではないですが、このような攻撃で盗まれた金額が最も多いわけではありません。2024年5月には、1つのアドレスがこのような攻撃に遭い、7000 万ドル超の価値のWBTCがハッカーのアドレスに送金されましたが、被害者は最終的にセキュリティ企業Match SystemsとCryptex取引プラットフォームの協力を得て、ほぼ全額を取り戻しました。しかし、今回の事件では、ハッカーはすでに盗まれた資金をETHに迅速に送金し、Tornado Cashに移したため、最終的に回収できるかどうかはまだ不透明です。
Casaの共同創業者兼チーフセキュリティオフィサーであるJameson Loppは、4月に警告し、アドレス中毒攻撃が急速に蔓延しており、2023年以降、ビットコインネットワークだけで4.8万件のこの種の事件が発生していると述べています。
Telegram上の偽のZoomミーティングリンクを含む、これらの攻撃手法は洗練されていませんが、このような「素朴」な攻撃手法こそが人々を油断させる要因となります。暗黒の森に身を置く私たちにとって、警戒心を強めることは常に正しい選択です。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia
 関連記事