2億4000万ドルの強盗事件の背後にあるもの:暗号世界で最も危険な脆弱性は実際には人間です
原文タイトル:「暴力、誘拐、2400 万ドル、暗号資産保持者は捻り攻撃から逃れられない」
原著者:ChandlerZ,Foresight News
「傷跡がある。最善を尽くしたが、手足を傷つけられ、斧で切り付けられ、もう何もできなかった。」
2026年3月5日、暗号通貨の人気者である sillytuna が、自身が暴力攻撃を受けたことをつぶやき、約2400万ドル相当のAUSDステーブルコインを失ったこと、そして事件が暴力、武器、誘拐、そしてレイプの脅迫を含むものであることを述べました。現在、警察が介入しています。
Sillytuna はかつて Punk #7523(通称「Covid Alien」)の所有者であり、このNFTは2021年にサザビーズで1170万ドルで売却され、一時は単一のPunkのオークション記録を打ち立てました。
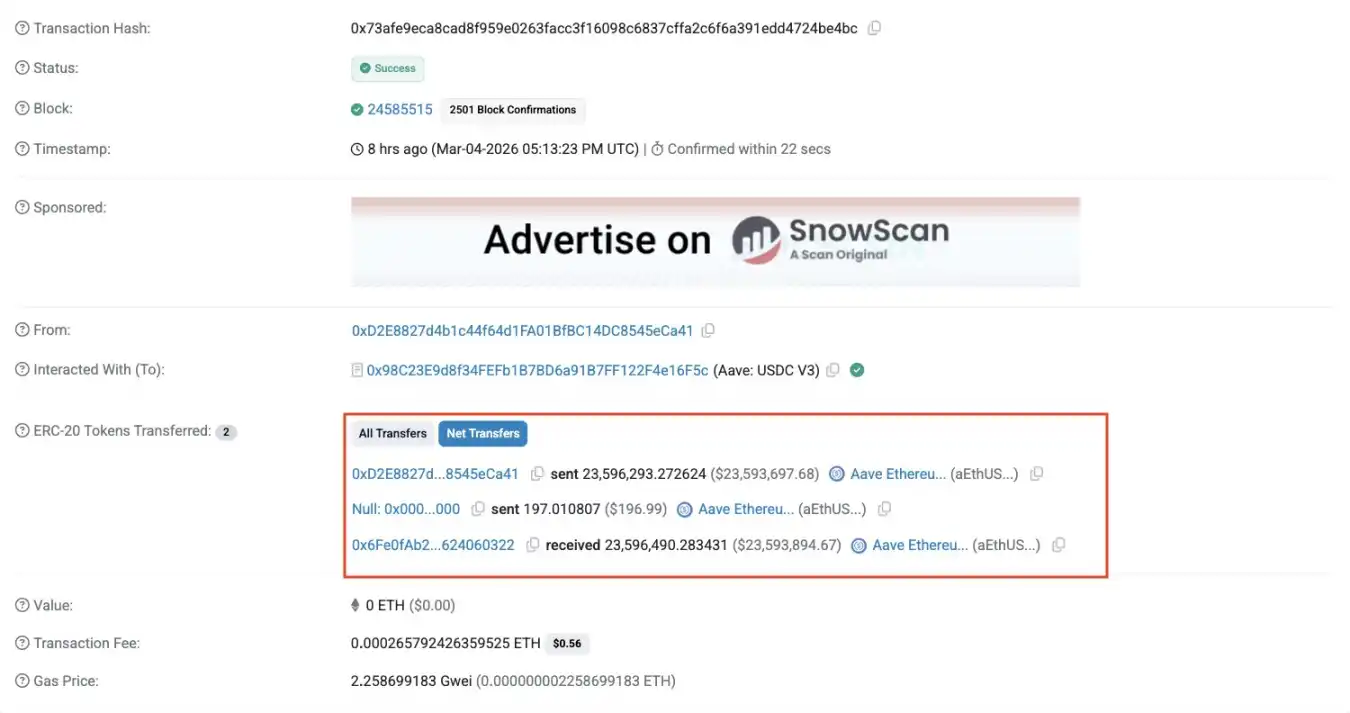
このつぶやきは暗号コミュニティに迅速に拡散しました。セキュリティ企業のPeckShieldは関連するチェーン上の送金をモニターし、初期段階では「毒入り攻撃」(Poisoning Attack)としてマークしました。これは、類似したアドレスを偽装してユーザーに送金させる手法です。
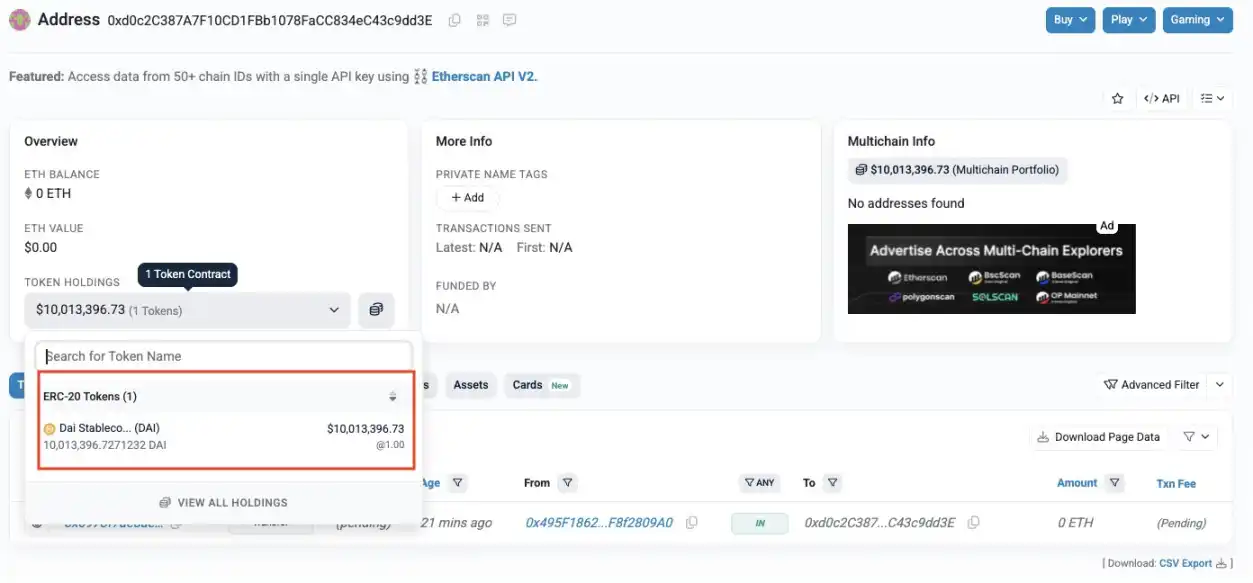
PeckShieldの監視によると、現在、約2000万DAIが、2つの攻撃者がコントロールするウォレットに存在しています(まだミキシングされていません):0xdCA9で始まるアドレス(約1000万ドル)と0xd0c2で始まるアドレス(約1000万ドル)。現在、攻撃者はアービトラムに少額の資金を送り始めています。
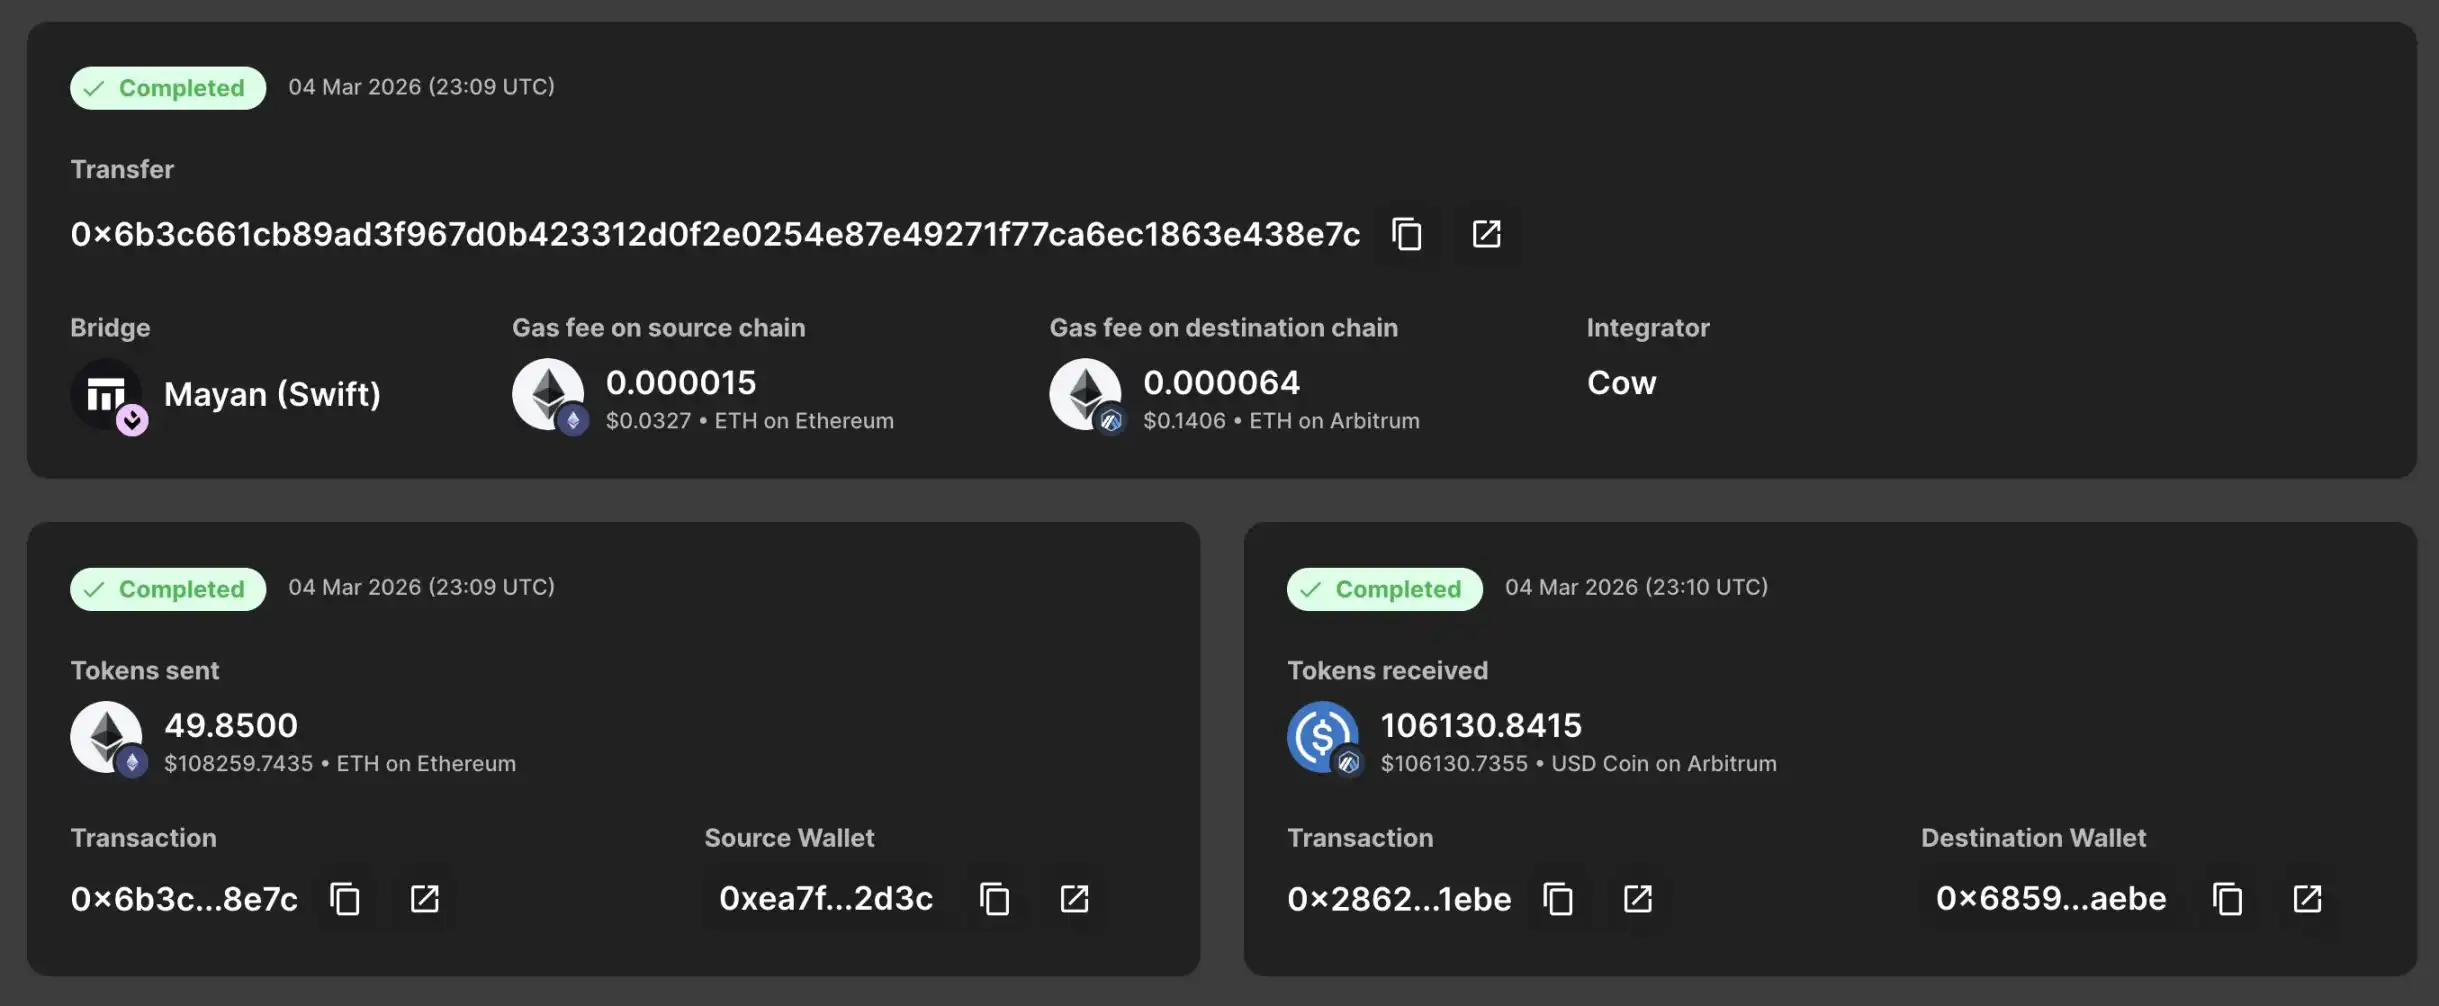
両者の説明には明らかな矛盾があります。毒入り攻撃の場合、被害者は騙されて自発的に送金し、物理的な暴力は必要な前提条件ではありません。物理的脅迫の場合、攻撃者は既に被害者の正体と住所を把握しています。
現時点で事件の詳細は警察の調査によって確認される必要があり、コミュニティの一部は「トラフィックポストかどうか」という疑問を投げかけています。しかし、この事件の最終的な結論がどうなるにせよ、引き起こされたパニックからすでに一つの事実が明らかになっています:
暗号資産の富が非常に透明化された今日、誤ったチェーン上の露出は、現実の斧をもたらす可能性があります。
例外ではない:2025年、物理攻撃が169%急増
「Socket Wrench Attack」是指攻击者通过暴力、恐吓、绑架等物理手段,迫使受害者交出私钥或密码。这类攻击不依赖技术漏洞,而是直接将矛头指向加密资产背后的个人。
根据 CertiK 发布的报告显示,2025 年「扳手攻击」激增 75%,肢体暴力成加密领域重要威胁。
从攻击形态来看,报告指出,绑架仍是最主要的攻击路径,全年发生 25 起;直接人身攻击事件同比增长 250%,成为最值得警惕的变化之一。在地理分布上,欧洲首次成为全球风险最高地区。2025 年,欧洲占全球已知事件的 40% 以上,其中法国记录的攻击数量位居全球首位,超过美国。从财务影响看,2025 年已确认的扳手攻击相关损失超过 4,090 万美元,同比增长 44%。
比特币安全公司 Casa 首席安全官、同时也是物理攻击事件长期追踪者 Jameson Lopp,维护着一份迄今覆盖逾 225 起已验证案例的数据库。2025 年,这份名单以前所未有的速度增长,2026 年,这一数据也在急速增加。
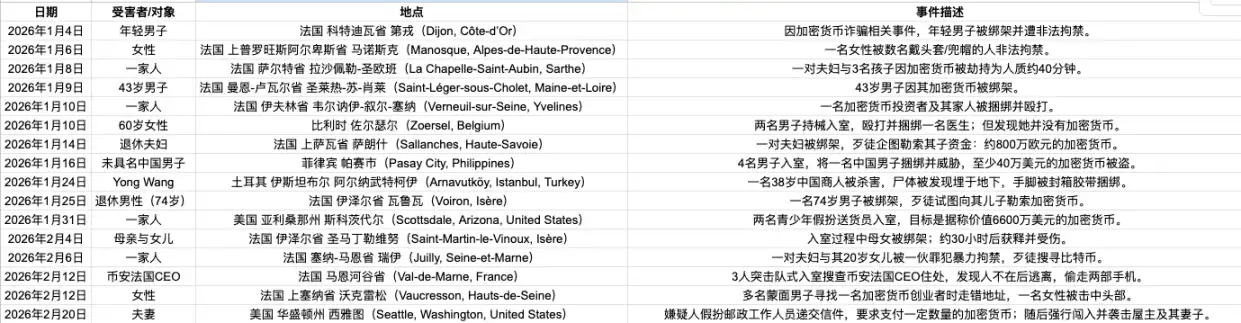
甚至,由于大量受害者因恐惧、隐私顾虑或对执法机构的不信任而选择沉默,因此真实发生的数字很可能更高。受害者群体已远超加密精英,涵盖教师、建筑工人、消防员,以及他们的家属。
2025 年三起标志性案例
案例 1:Ledger 联创被劫持,手指遭切断(法国,2025 年 1 月)
2025 年 1 月,加密硬件钱包公司 Ledger 联合创始人 David Balland 与妻子在法国中部城市 Vierzon 的住所遭到绑架,被分开关押。攻击者随后向 Ledger 另一位联创 Eric Larchevêque 发送了 Balland 断指的视频,索要折合 1000 万欧元的加密货币赎金。
法国精锐警察部队 GIGN(国家宪兵干预组)介入后成功定位并解救了 Balland,其妻数小时后在一辆货车中被找到。已支付的部分赎金几乎被全部追踪、冻结并没收。10 名年龄在 20 至 40 岁之间的嫌疑人被捕,检察官表示,若罪名成立,涉案者将面临终身监禁。
ケース 2:Paymium CEO の娘、パリのストリートで襲撃される(フランス、2025年5月)
2025年5月13日の朝、フランスの暗号通貨取引プラットフォーム Paymium の CEO ピエール・ノイザの娘は、パリの11区の通りを歩いている途中、3人組の仮面をつけた男に襲われ、無理やり荷台付きのバンに押し込まれようとしました。
この攻撃は日中、歩行者でにぎわう通りで起こり、全てが監視カメラに記録されました。ノイザの娘は激しく抵抗し、そのうちの1つの銃を奪い取り地面に投げつけました。通行人が立ち上がり、1人は銃を拾い上げて犯人に向け、もう1人は消火器を使って彼らを追い払いました。結局、3人の犯人は慌てて撤退しました。
事件が波紋を広げ、フランス当局は未遂の誘拐事件を中心に関連事件を調査し、25人を起訴しました。そのうち6人は未成年者です。この詳細はフランスのメディアで「フランスのメキシコ化」について多くの議論を巻き起こしました。
ケース 3:元アメリカの警官による暗号解読器攻撃(ロサンゼルス、2024-2025年)
2024年末、元ロサンゼルス警察署(LAPD)の警官が暗号保有者に対し身体的脅迫を行い、被害者に約35万ドル相当のビットコインを送金させたため、陪審団は有罪判決を下しました。この事件の特異な点は、犯罪者が執法経験を持っていたことです。これは、監視の回避方法や脅迫の実施方法について専門知識を有していたことを意味します。
この判決は広く暗号コミュニティで引用されました。なぜなら、それは「物理的攻撃は通常、ストリート犯罪者からのみ起こる」という固定観念を打破したからです。
なぜ暗号保有者は特に脆弱であり、ユーザーは何ができるか?
CertiK レポートのコアな判断は、攻撃者がリスクリターン分析に基づいて積極的にターゲットを選別していることであり、「高い潜在リターンでありながら低いセキュリティ防御」の組み合わせを優先して探しています。この論理に基づいて、攻撃者は4つの典型的なターゲットを産み出しています。
最も直接的なのは、ソーシャルメディア上で資産保有を公開している小口保有者です。チェーン上の残高は追跡可能であり、セキュリティ対策はほとんどありません。業界の重役やプロトコル創設者はより高い価値を持っており、通常はセキュリティ対策が取られていますが、外出中や公共イベント中にはまだ脆弱です。3番目のグループである家族や友人はしばしば無視され、犯罪者はこのことを熟知しており、配偶者や子供、年配の両親が制御下に置かれると、主要なターゲットを回避するために任意のセキュリティプロトコルを迂回します。そして、多くの家族は通常、基本的なオペレーションセキュリティトレーニングを受けていないため、保護レベルは主要なターゲット自体よりもはるかに低いです。最後のグループはオフチェーン取引者であり、攻撃者はオフライン取引を通常のビジネスミーティングに偽装し、被害者が資産の証明を提示した瞬間に強奪を行います。
同時、攻撃の監視手段は、ヒューマンインテリジェンスから OSINT ドリブンのデジタルフットプリント分析に昇格し、攻撃者は行動の数週間前にターゲットの防御弱点を特定します。侵入段階では、偽の宅配業者や公共サービス従業員を騙ることが依然として最も効果的な侵入手段であり、これにより被害者は心理的に全く備えていません。室内に入った後、彼らはファラデーケージと信号ジャマーを展開してデバイスのネットワーク接続を切断し、被害者と家族を強制的に隔離します。
単にニーモニックフレーズだけに依存する時代は終わりました。人間は依然として全体のセキュリティ体制の中で最も脆弱な単一障害点です。
個人レベルでは、最も重要なステップは、「バイトレイジングウォレット + コアウォレット」の分離アーキテクチャを構築することです。 バイトレイジングウォレットには、外見上合理的な少額の資産を保持する必要があります。金額が少なすぎると攻撃者を怒らせ、より激しい行動を引き起こす可能性があります。脅迫に直面した場合、それは妥協点となり、コアアセットが触られるのを防ぎます。同時に、ニーモニックフレーズと署名デバイスは同じ場所に保存してはならず、理想的には、ニーモニックフレーズを銀行の金庫に保管し、自宅に置いておくべきではありません。
日常行動では、「見栄を張らない」ことが基準であり、ウォレットアドレス、アセットのスクリーンショット、または旅程をどの公開プラットフォームにも投稿しないようにしてください。外出時には、専用の携帯電話を使用し、最低限のアカウント権限のみを保持し、高額なウォレットアプリケーションは日常的に持ち歩いているデバイスにインストールされていません。高額取引は、専用かつ持ち出し不可のコンピューターでのみ行います。
大規模な資産を保有する個人や組織にとって、報告書は2つの構造的ツールを提供しています:マルチシグネチャスキーム(例:2/3または3/5)は、一人だけが脅迫されて資金転送できる可能性を根本的に排除します。タイムロックコントラクトでは、引き出し金額がしきい値を超える場合に強制的な遅延を設定し、外部からの介入に対する時間枠を確保します。
さらに、CertiK は、受信したリクエスト外の2段階認証コード(これは攻撃者があなたのデジタルクレデンシャルを手に入れ、応答テストを行っていることを意味する可能性があります);現実世界での異常、注文していないのに宅配が届く、繰り返し家に人がいるかどうかを確認するための嫌がらせ;および数年間連絡を取っていなかった知人から突然手紙が届き、オフラインでの面会が強調されるといった、警戒すべき3つのタイプの警告信号を挙げました。 これらの3つのタイプの信号は、事例データベースで何度も見られますが、当時の被害者が危険性に気付くことはほとんどありません。
これは個人の安全の問題だけではありません
ビットコインの価格が歴史的な高値を記録するたびに、Jameson Lopp のデータベースには新しいエントリが追加されます。 この価格と暴力の関連線は、彼がほぼ10年に渡って追跡してきました。
暗号業界は、プライベートキーのセキュリティ問題を解決するのに15年の歳月を要し、ハッカーに破られにくいウォレット、プロトコル、およびマルチシグネチャ構造を構築してきました。しかし、攻撃者が人間の肉体に焦点を当てると、これらの技術的な防衛線は無力になります。
現在、sillytuna 案件はまだ議論の的となっていますが、そこで提起された問題は真実のものです:暗号資産の透明性が業界のセールスポイントとなる一方、それはある人々にとって獲物を追うための地図を描いている可能性がありますか?
フランスはすでに、暗号勒索犯罪に対処するための専用の立法枠組みが必要かどうかを議論し始めており、英国やシンガポールなどの地域の執行機関も、デジタル資産保有者に対する身の安全に関するガイダンスを更新しています。
次に斧で追われる人は、必ずしも億万長者であるとは限りません。それは単に他人によって残高が見られた普通のユーザーかもしれません。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事