人は人にとっての利点がある:エージェンティックウォレットとウォレットの次の十年
Original Title: "The Usefulness of Human: Agentic Wallet and the Next Decade of Wallets"
Original Source: Bitget Wallet
In 1984, Apple (Macintosh) killed the command line with a mouse. In 2026, Agent is killing the mouse.
This is not a metaphor. Companies like Google, Amazon, Nvidia, Visa, Microsoft, Alibaba, which have spent billions of dollars refining graphical interfaces, are proactively bypassing GUI and turning towards CLI, API, and Agent-native interfaces. The logic is simple: human relied on 0-1 growth, but the next tenfold of users will no longer look at screens.
But what everyone is avoiding is: when software users transition from human to Agent, does the human still need to be present?
As early as 1950, the founder of cybernetics, Wiener (Norbert Wiener), issued a warning: once humans lose the ability to observe and intervene, the feedback loop will break, and the system will spiral out of control. Today, what OpenAI emphasizes as "Harness Engineering" is essentially a continuation of this idea.
Over seventy years later, the Agentic Wallet faces the encrypted version of this issue. Confirmation pop-ups, signature requests, approval processes, mnemonic backups, multi-factor authentication... The security mechanisms built by encrypted wallets over the past decade all respond to one question: "Did you really authorize this transaction?" The Agent is causing this human interaction mechanism to start failing: continuing to require manual confirmation for each transaction, the Agent cannot achieve continuous, real-time, automated execution; directly handing over borderless private key control to the Agent would expose humans to unacceptable risks.
The answer is not in two extremes. Full autonomy is the most enticing narrative of the Agent era, but Wiener's warning still holds true.
We believe that the Agentic Wallet must simultaneously serve two types of entities: on one hand, providing rule-setting, risk control, and governance intervention capabilities for humans; on the other hand, providing constrained execution permissions for the Agent, enabling it to autonomously perform on-chain operations within explicit boundaries. In other words, the wallet needs to evolve from an asset container and signing tool used by humans to a system that allows humans to set boundaries and enables Agents to act within those boundaries.
このシステムはどのように見えるべきですか?これこそがこの記事が答えることを意図しています。
一、ファットウォレット以外の、もう一つのウォレット戦争
Delphi Digital は『ファットウォレットテーゼ』という論文で、力強い判断を提出しました:プロトコルとアプリケーション層がますます同質化するにつれて、価値はウォレット層に沈殿します。なぜなら、ウォレットがユーザーに最も近く、配信チャネルと注文フローを掌握しているからです。そして、ユーザーは、馴染みのあるインターフェース、蓄積された資産、および移行の摩擦により、長期間特定のウォレットに留まるでしょう。
しかし、エージェントは同じ論理に従いません。『非情』の機械実行者として、エージェントは、人間とは異なり、インターフェースの馴染み、ブランドの好み、または使用習慣により特定のウォレットに留まりません。エージェントは、常にコストが最小限、遅延が最小限、実行が最も安定したインフラストラクチャの組み合わせを探し続けます。ERC-8004などの標準が徐々に普及するにつれて、エージェントのアイデンティティおよび信頼層も異なるシステム間で移行する可能性があり、これはウォレットがエージェントに対するロックイン効果に関して、従来の人間に対するロックイン効果よりも自然に弱いことを意味します。
ただし、これはウォレットの価値が消失することを意味するのではなく、価値の沈殿の位置が変わることを意味します。単純な個人利用シナリオでは、エージェントはウォレットが元々持っていたインターフェース、習慣、およびエントリに基づく堀を弱めるでしょう。一方、比較的複雑な組織的展開シナリオでは、企業が「エージェントフリート」全体を中心に戦略ルール、承認プロセス、リスク管理パラメータ、監査体系を構築すると、移行コストはもはやフロントエンドのエクスペリエンスからではなく、権限、ガバナンス、および運用構成全体から生じます。
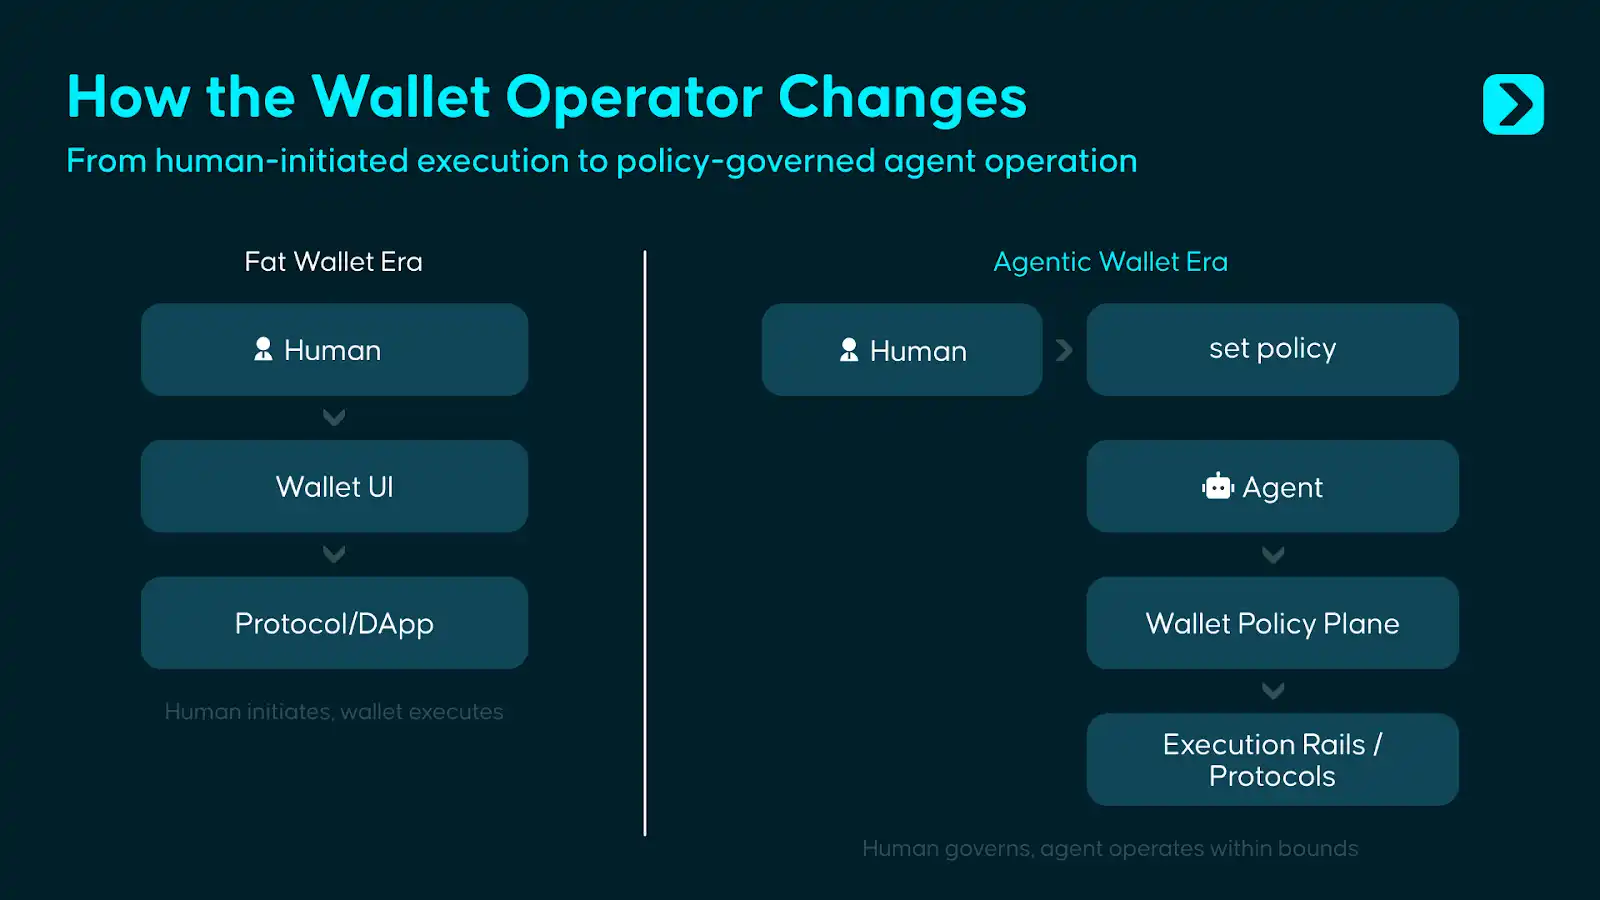
したがって、Agentic Wallet はファットウォレット以外のもう一つの主題に答えます:ファットウォレットがユーザーエントリを争奪しているのに対し、Agentic Wallet が争っているのは、ソフトウェアが直接資金を支配し始めたときのコントロール権です。
ウォレットの進化の過程を振り返ると、すべての製品形態変化が本質的にはユーザーの信頼対象の変化に対応していることがわかります:
· ニーモニックウォレットは、ユーザーに自身を信頼させます。
· スマートコントラクトウォレットは、ユーザーにコードを信頼させます。
· 組み込みウォレットは、ユーザーにサービスプロバイダを信頼させます。
そして、Agentic Wallet に至っては、ユーザーが信頼する必要があるのは、権限、ポリシー、およびガバナンスメカニズムから共同して構築される制御システムです。
このシステムの目標は、ソフトウェアに資金管理を委任するのではなく、ソフトウェアには限られた権限のもとで行動させ、人間が常に最終的なコントロールを保持することです。そのため、Agentic Wallet の核心は「エージェントがウォレットを使用できるようにする」だけでなく、「エージェントが人間ユーザーの資金を制御可能で監査可能、介入可能な条件下で管理できるようにする」ことです。
2. ウォレットの境界線、エージェントのスタート
既存のウォレットは、元々の設計シナリオ内でうまく機能していますが、問題は、ますますエージェントによって駆動されるユースケースが、既存のウォレットの設計境界を超えていることです。
シナリオ1:トランザクションエージェントは迅速な行動が必要ですが、「実行可能である」ということと「許可されている」ということは異なります
投資ポートフォリオエージェントは常にクロスチェーンの流動性を監視しています。機会が訪れたとき、そのエージェントはミリ秒のうちに取引を完了する必要があります。従来のウォレットの制御ロジックは、ユーザーがアプリを開き - 取引を確認 - 承認をクリックするという流れです。このプロセスが完了すると、機会はしばしば閉じてしまいます。
技術的には、エージェントはスワップ関数をコールし、calldata を生成し、資金をブリッジする能力を持っていますが、能力が権限とは限りません。エージェントが取引を開始できるということは、自由に資金を操作できるということではないのです。
Agentic Wallet の役割は、これら2つを分離することです: エージェントは即座に行動できますが、事前に設定されたルールの内側でのみ行動できます。例えば、承認された資産にのみ制限され、日々の予算に制限され、スリッページの境界に制約され、市場条件が異常なときには自動的に一時停止します。スキルがエージェントが「何ができるか」を定義し、ウォレットはエージェントが「何が許可されているか」を制約します。
シナリオ2:支払いエージェントは支出が必要ですが、すべての資金のコントロール権を持つべきではありません
支払いエージェントは、API 請求書の自動決済、SaaS サブスクリプション料金、サプライヤーへの支払いを担当しています。現行のウォレットシステムでは、通常、このエージェントは2つの選択肢しか持っていません:支払いごとに人の承認を待つか、無制限の署名権を持つプライベートキーを直接保持するかです。前者は拡張できず、後者はリスクが高いです。
Agentic Wallet が提供するのは制限付きの承認です: 白名店の商人にのみ支払いを行うことができ、指定された資産のみを使用し、毎日の予算内でのみ支払いを実行し、すべての支出が完全に記録されます。
シナリオ 3:複数のエージェントが共有予算の下で互いに隔離された権限を持つ必要があります
1 つの主体が複数のエージェントを同時に実行する場合: 1 つは取引を担当し、もう 1 つは支払いを担当し、もう 1 つは審査を担当します。現在のウォレットはもちろん、複数のサブアカウントを作成できますが、これらのアカウントに対して統一された権限の配置、グローバル予算の設定、エージェント間のポリシー制約の実行、統一された監査トレイルの形成は、現行のウォレットのネイティブ機能ではありません。
一方、Agentic Wallet モデルでは、これは最初に設計された問題として取り扱われます: 各エージェントは独自の独立した、明確な範囲の権限を持ちます。同時に、統一されたポリシーレイヤーは、全体的なリスク露出の制御、エージェント間の頻度制限と共有予算の適用、統一された監査記録の生成を担当します。
これらのシナリオはすべて同じ結論を指しています: 私鍵の管理は依然としてウォレットセキュリティの基盤であり、エージェントが直接私鍵にアクセスすることは、どのようなシナリオでも受け入れがたいリスク源です。ただし、私鍵の管理だけでは不十分です。
オペレーターが人間からエージェントに変わるとき、ウォレットは 2 番目の問題にも答える必要があります: 誰がどの条件で、どの資産に対して、どの範囲で、どの対象に対して行動を許可されるか。私鍵管理は第 1 の防護線ですが、非人間オペレーターの権限境界管理は、エージェント時代に追加された第 2 の防火壁です。
3、バウンダリードリブン:Agentic Wallet の設計思想
現在の業界は、Agentic Wallet に関してはまだ初期の探索段階にあり、本格的な Agentic Wallet ソリューションはまだ存在しません。ただし、本文では、Agentic Wallet を人間のガバナンスとエージェントの実行を接続する資金制御システムと見なしています。人間は境界を設定し、エージェントは境界内で行動し、ウォレットはこの制約関係が常に実行可能であり、監査可能であり、介入可能であることを確認します。
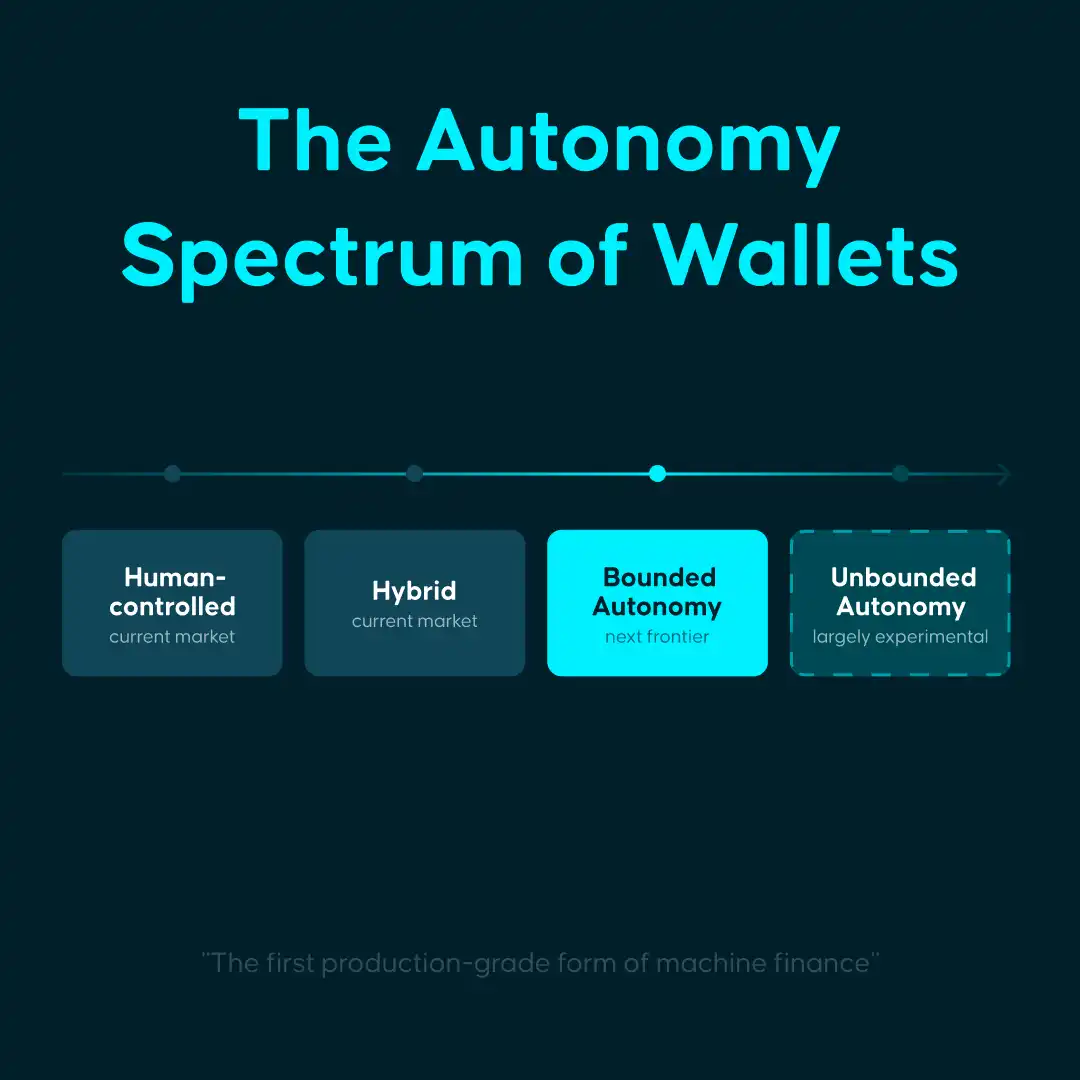
同時に、エージェントが取得する権限の度合いに応じて、Agentic Wallet は次の 4 つのケースをそれぞれサポートする可能性があります:
人間コントロール型: エージェントは提案と補助を提供し、各操作には引き続き人間の確認が必要です。改善されたのはインタラクションの効率であり、資金制御ロジックは変更されていません。
混合型: エージェントは通常の操作を処理し、取得、見積もり、リマインダ、または低リスクの実行などを行います。人間の介入頻度は低下しますが、境界条件はまだ人の承認が必要とされる場合があります。例:資金移動、契約呼び出し、または例外フローに触れる場合。
有界自主型: エージェントは明示されたルール、限度額、拒否パス内で自律行動します。人間は取引ごとの承認者からルールメーカーに移行します。本文で言及されているエージェントウォレットは、主にこのタイプを指します。
完全自主型: エージェントはほぼ完全な経済的主権を持ち、事前に設定された境界線なしで資金を独立してスケジューリングし、結果を引き受けることができます。このモデルは理論上成立しますが、セキュリティ、ガバナンス、責任の所在、およびコンプライアンスの面では未熟であり、現在は実験段階にとどまっています。
参考までに、Stripe は2025年の年次報告書でエージェンティックコマースを5つのレベルに分類しており、L1 はフォームの自動入力(ウェブフォームの排除)、L2 は記述的検索、L3 は持続性、L4 は委任、L5 は予見的購入です。同時に、現在の業界全体が「L1とL2の境界でたゆたっている」と明確に述べています。
この観点から、現時点で最も大きな市場需要はおそらく人間が制御する型と混合型のシナリオから来ており、有界自律型が現在の実際の最前線であり、エージェントが資金を本格的に管理し始める最初のプロダクションレディな形態です。
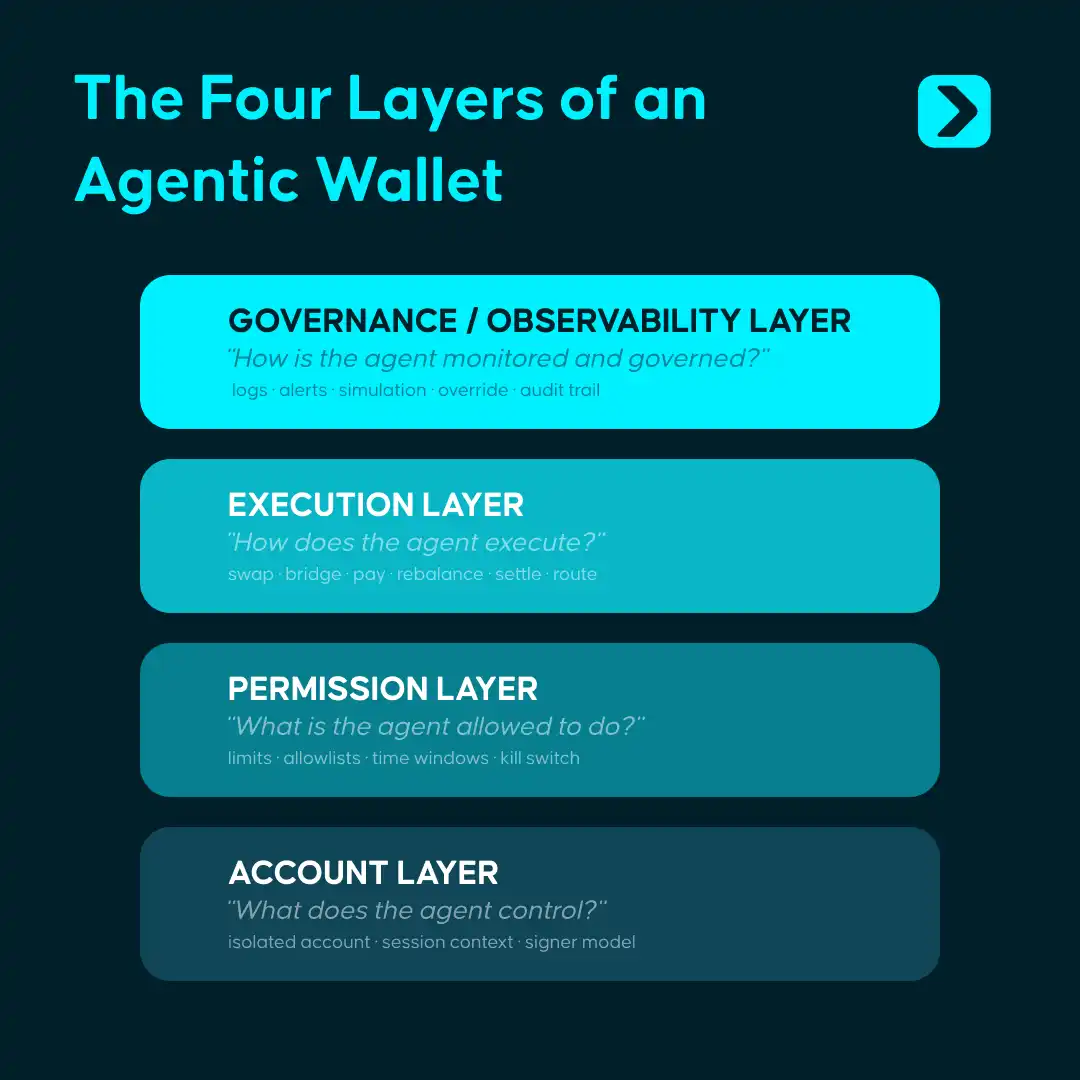
この理念を実現するには、4つのレイヤーのアーキテクチャが必要です:
· アカウントレイヤー: 各エージェントに対して独立かつ隔離された経済的コンテナを構築します。これは、EOA、スマートコントラクトアカウント、サーバーウォレット、またはTEE環境を介して行います。システムは異なるエージェントに異なるルールを適用する必要があります。
· 権限レイヤー: エージェントの行動境界を定義します。プログラム可能な限度額、操作可能な資産、相互作用可能な契約、実行可能な時間枠、および触れた後のアクションロジックが含まれます。これは全体のアーキテクチャの中心的な部分です。
· 実行レイヤー: 人間のクリックではなく、エージェントインターフェースに焦点を当てます。送信、支払い、スワップ、ブリッジング、リバランス、決済、および清算は、プログラムから直接呼び出せる原語に抽象化する必要があります。
· ガバナンス レイヤー: ログ、シミュレーション、監査トレース、アラート、一時停止スイッチ、人為的拒否権、リカバリメカニズムなどを提供する必要があります。 このレイヤーは、Agentic Wallet が本当に本番環境に入るべきかどうかを決定します。
さらに、4つのレイヤーアーキテクチャの上に、システムを稼働させるための4つのコア機能が必要です:
スキル: 標準化されたオンチェーン操作モジュールを提供します。 エージェントは、トランザクション、支払い、ブリッジなどのアクションを、下位の calldata を自分で組み立てる必要なく、関数を呼び出すように完了できます。 Skill は、「何ができるか」の能力の抽象化の問題を解決します。
ポリシー + KYA / KYT: ポリシーエンジンは、各操作をルールに基づいて検証し、人間が設定した境界を機械が実行可能な制約条件に変換します。 一方、KYA / KYT メカニズムは、エージェントのソース、アイデンティティ、リスクコンテキスト、および実行履歴を識別するために使用されます。 前者は行動を制約し、後者は操作者を識別し、両方が組み合わさって、すべての資金アクションが常に事前に定義された境界内にあることを確実にします。
セッションキー: 時間制限、制限額、範囲制限のセキュアな委任メカニズムを提供します。 エージェントが取得するのは、一時的で制限された権限であり、完全なプライベートキーではありません。 権限は自動的に失効し、手動で取り消す必要はありません。「エージェントが完全な秘密鍵に触れることなく実行資格を取得できるようにする」。
監査と通知: 全体のトレース可能な操作ログおよびリアルタイムアラートシステムを提供します。 各取引は追跡でき、各異常はアラートでき、各エージェントはいつでも一時停止できます。
現在、通常、命令によってエージェントの動作ロジックを制御していますが、タスクのスケジューリングは資金の制約とは異なります。
エージェントはまだ誤判断し、逸脱する可能性があり、または攻撃や悪意のある入力の汚染に遭う可能性があります。ウォレット レイヤーの意義は、「資金の利用可能性、いくら資金が利用可能か、どの資産と取引できるか、どのオブジェクトとやり取りできるか、および異常な状況でどのように中止するか」といった資金権限に関連する問題を、事前にシステム規則に固定化することです。 エージェントが逸脱した場合でも、実際に発生できる資金アクションは、常に事前に定義された境界内に制限されます。
四、Agentic Wallet の現状:四つの経路と四つのギャップ
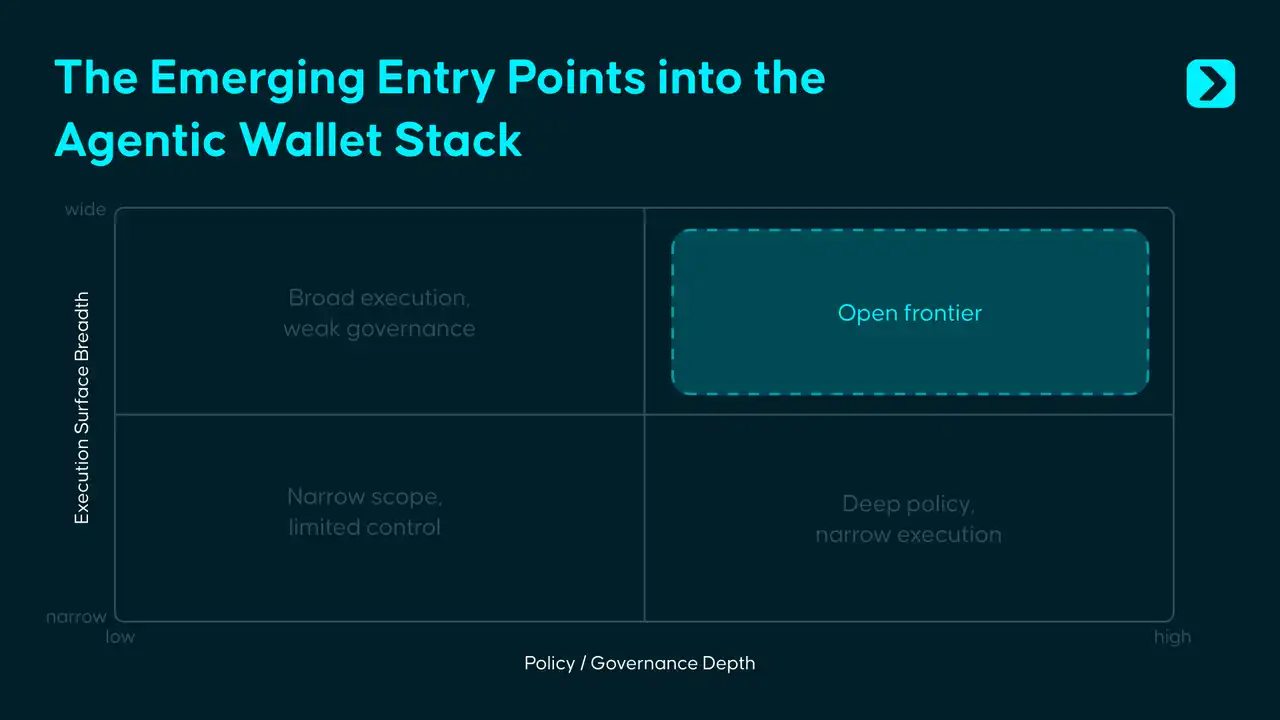
既存の Agentic Wallet ソリューションに焦点を当てると、私たちは 4 つの典型的なケースに気づきます。基本的な「エージェントが資金システムに参加する方法」はすでに解決されていますが、「エージェントがクロスチェーンおよび複雑なリアルワールド環境で安全に資金を使用する方法」はまだ答えられていません。
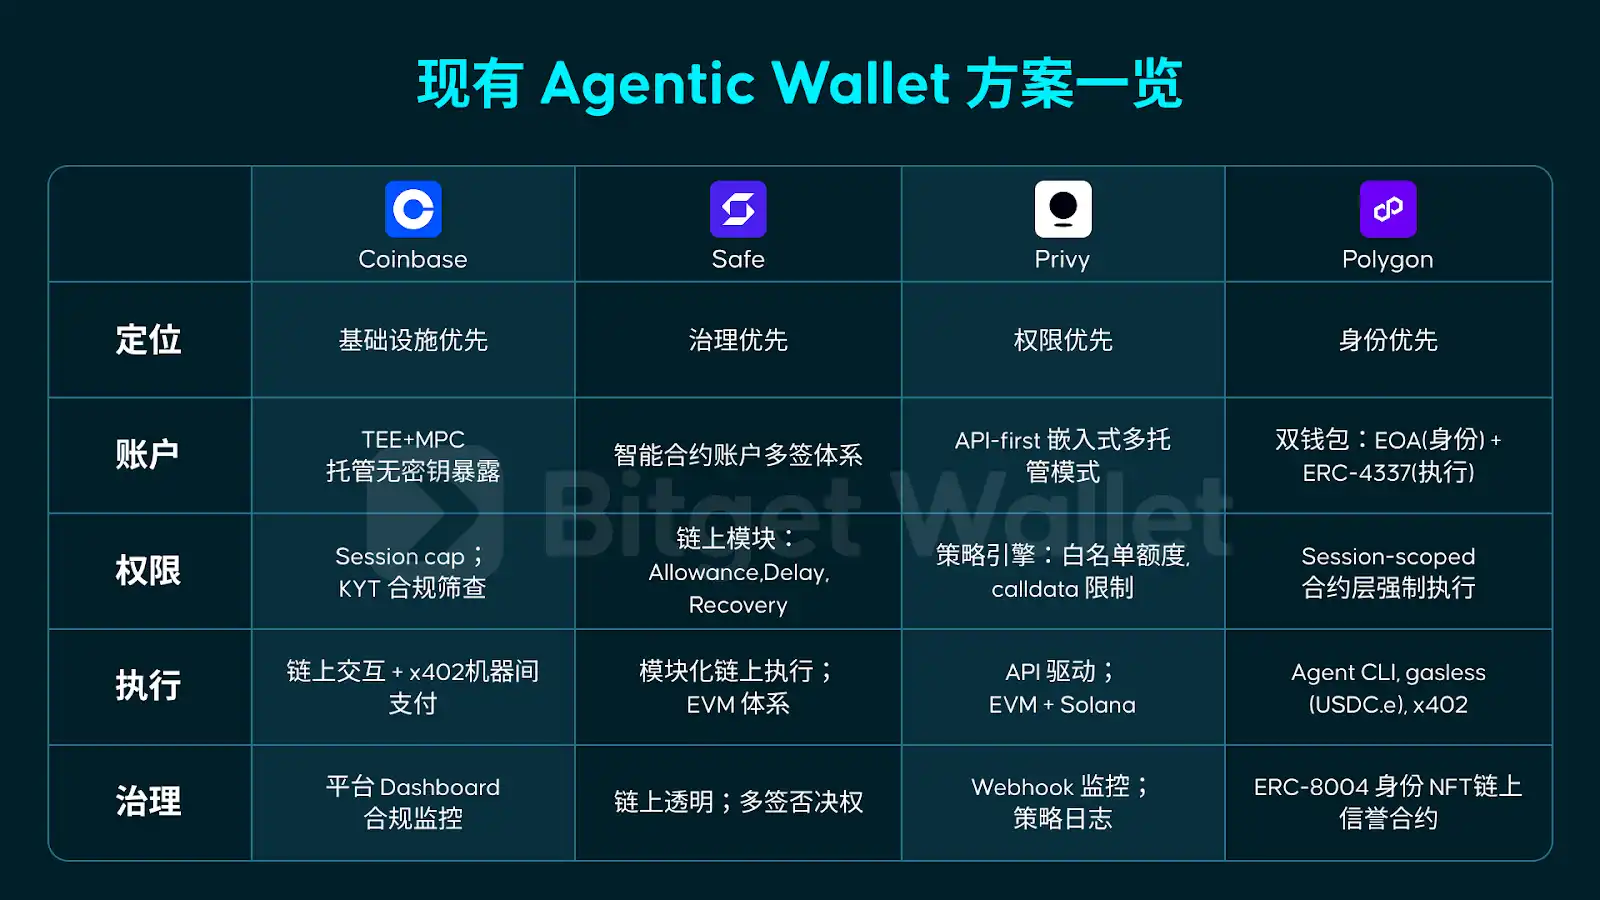
Coinbase、Safe、Privy、Polygon はそれぞれインフラストラクチャ、ガバナンス、権限、およびアイデンティティのレベルで実現可能な回答を提供していますが、これらの個別の能力をさらに統合し、クロスチェーンで実行可能であり、異なる環境間で移行可能で、複雑な対立シナリオでも機能する一貫した制御システムとしてまとめることはまだ達成されていません。現段階での Agentic Wallet の共通のボトルネックは、主に以下の四つのギャップに集中しています:
第一に、アイデンティティと信頼性が移植不可能であること。
オンチェーンのエージェントアイデンティティと信頼システムは構築できますが、クロスチェーン、クロスウォレット、異なる実行環境で共通の信用システムはまだ存在しません。あるエージェントが特定のエコシステムで蓄積した履歴と信頼は、自然に別のエコシステムに移行できません。
第二に、ポリシーレイヤーに統一された標準が欠如していること。
Coinbase は支出制限を使用し、Safe はオンチェーンモジュールを使用し、Privy はポリシーエンジンを使用し、Polygon はセッションスコープのウォレットを使用しています。業界全体で権限レイヤーが中心であることが認識されていますが、移植可能で、組み合わせ可能で、製品間で再利用可能な統一されたポリシースタンダードがまだ形成されていません。
第三に、対立的なセキュリティに対する理解が十分でないこと。
プロンプトインジェクション、ツールスポイリング、悪意のあるスキル、汚染された外部入力など、これらの問題は従来のスマートコントラクト監査では自動的に解決されるものではありません。エージェントの時代の真の新しい課題は、モデルの意思決定プロセスが悪意のある入力によって歪められた場合、ウォレットがリスクをどのように識別し、介入し、阻止するかです。
第四に、全体的なチェーンカバレッジが十分でないこと。
既存のソリューションのほとんどは単一のチェーンに依存しているか、限られた複数のチェーン範囲に依存していますが、エージェントの経済活動は単一のエコシステムに長期間とどまることはありません。真に成熟した Agentic Wallet は、マルチチェーン、マルチ実行環境、およびクロスドメインの権限の一貫性に直面しなければなりません。
五、水面之下:Agentic 钱包下一个十年
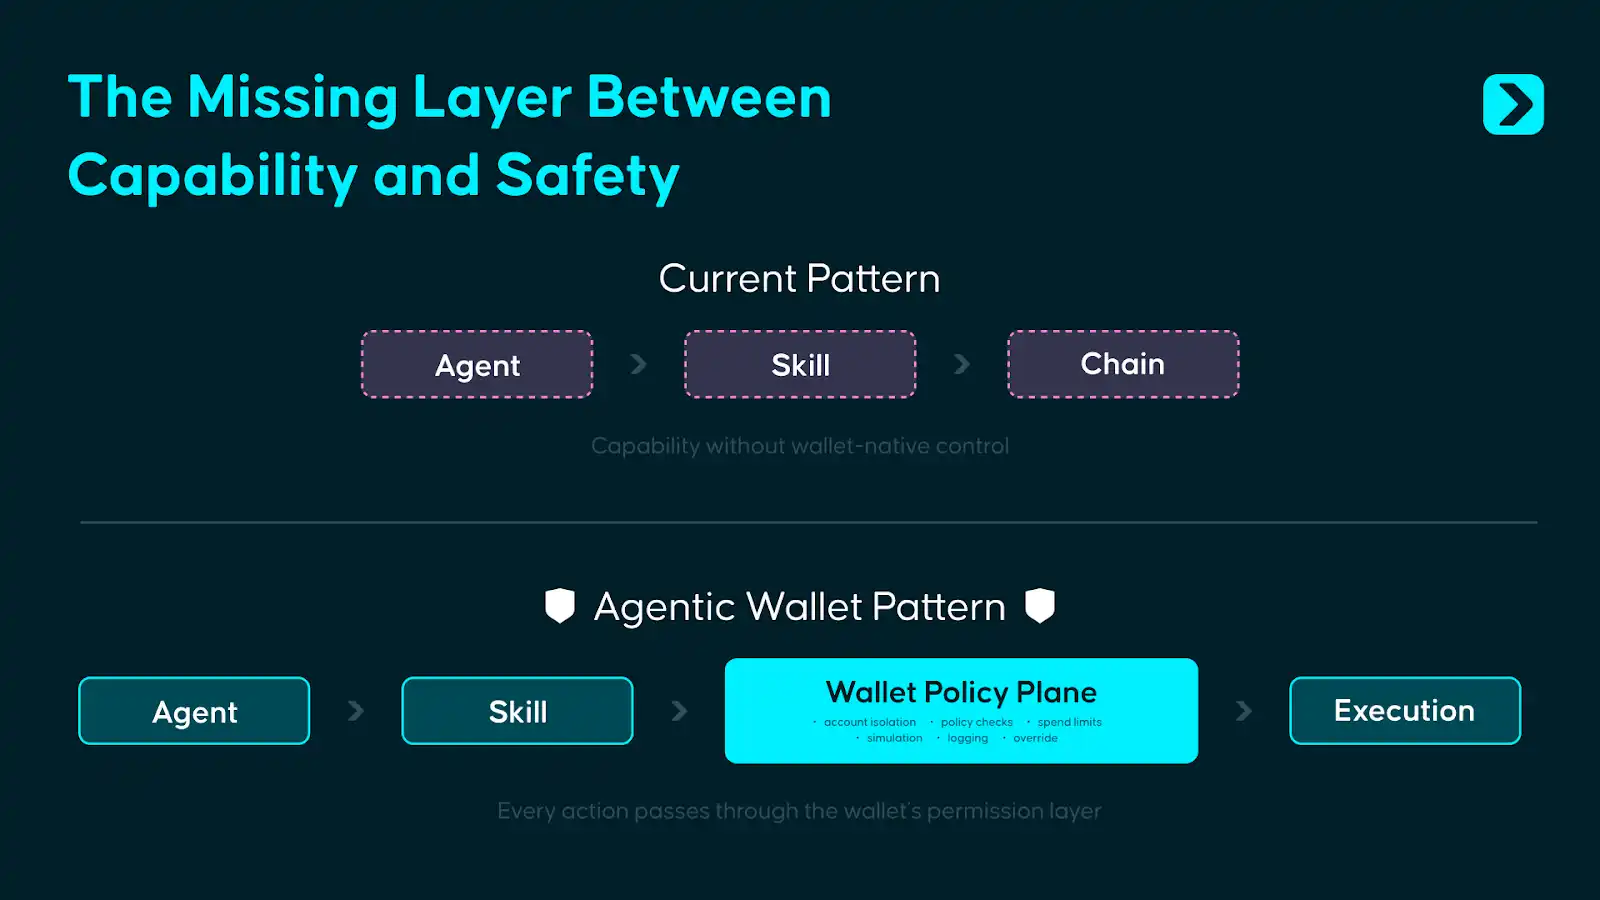
当前,Agentic 钱包的设计重点是赋能人类对 Agent 施加精细化控制。在大多数实现中,钱包的角色更接近一个被动的签名器:Agent 调用 Skill,Skill 生成交易,钱包在后端完成签名,链上执行随之发生。
但如果 Agent 真正开始管理资金,仅仅在最后一步签名显然不够。更合理的做法是让权限判断发生在执行之前:Agent 调用 Skill 之后,请求先进入钱包内部的 Policy Plane,只有通过策略校验,执行才会被放行。
所谓钱包 Policy Plane,借用的是系统架构中 Control Plane 与 Data Plane 的思路。它位于 Agent 行为与链上执行之间,把 Policies 引擎、KYT/KYA 校验、会话密钥验证、风险评分和异常处理整合成一个统一的决策面。
这个思路并不陌生,Stripe 的支付架构就是类似的逻辑:开发者调用的是简洁的 API,但在资金真正移动之前,Stripe 已经在后台完成了风险识别、规则检查与合规处理。Agentic 钱包要做的事情本质相同,上层给开发者一个干净的执行接口,下层用前置策略引擎完成权限裁决。
紧迫性在于,Prompt 注入、工具投毒、恶意 Skill 带来的攻击面正在快速膨胀,而钱包侧的安全基础设施远没有跟上。标准化的钱包 Policy Plane,在今天还没有成为行业通用的基础原语。
不过,Policy Plane 本身也不会是终态。随着 Agent 身份与信誉体系逐步成熟,授权逻辑会从静态规则驱动转向动态信任驱动。今天靠的是预设边界、额度限制、白名单和人工否决路径;未来,链上交易记录、行为轨迹和跨生态信用数据会逐渐构成可验证的 Agent 信用基础,更多的授权决策将基于身份、历史和实际表现来做出。
エージェント同士が機械の速度で経済的相互作用を開始すると、システムが最初から制御メカニズムを内部に組み込む必要があります。ウォレットの役割も変わるでしょう:初期にはゲートキーパーであり、クロスチェーン行動を阻止する役割を担っていましたが、成熟段階では、信頼できる主体がアカウント、権限、決済システムにより低い摩擦で継続的に接続できるようにする基盤に近づく役割を果たします。
過去10年間、ウォレットの戦場は画面上のそのエントランスでした。次の10年間、戦場はユーザーには見えない制御のそのレイヤーにあります。
本文は投稿からの引用であり、BlockBeats の見解を表すものではありません。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事