2.85億ドル、年間最大のオンチェーン攻撃、それはやはり最古の秘密鍵の問題

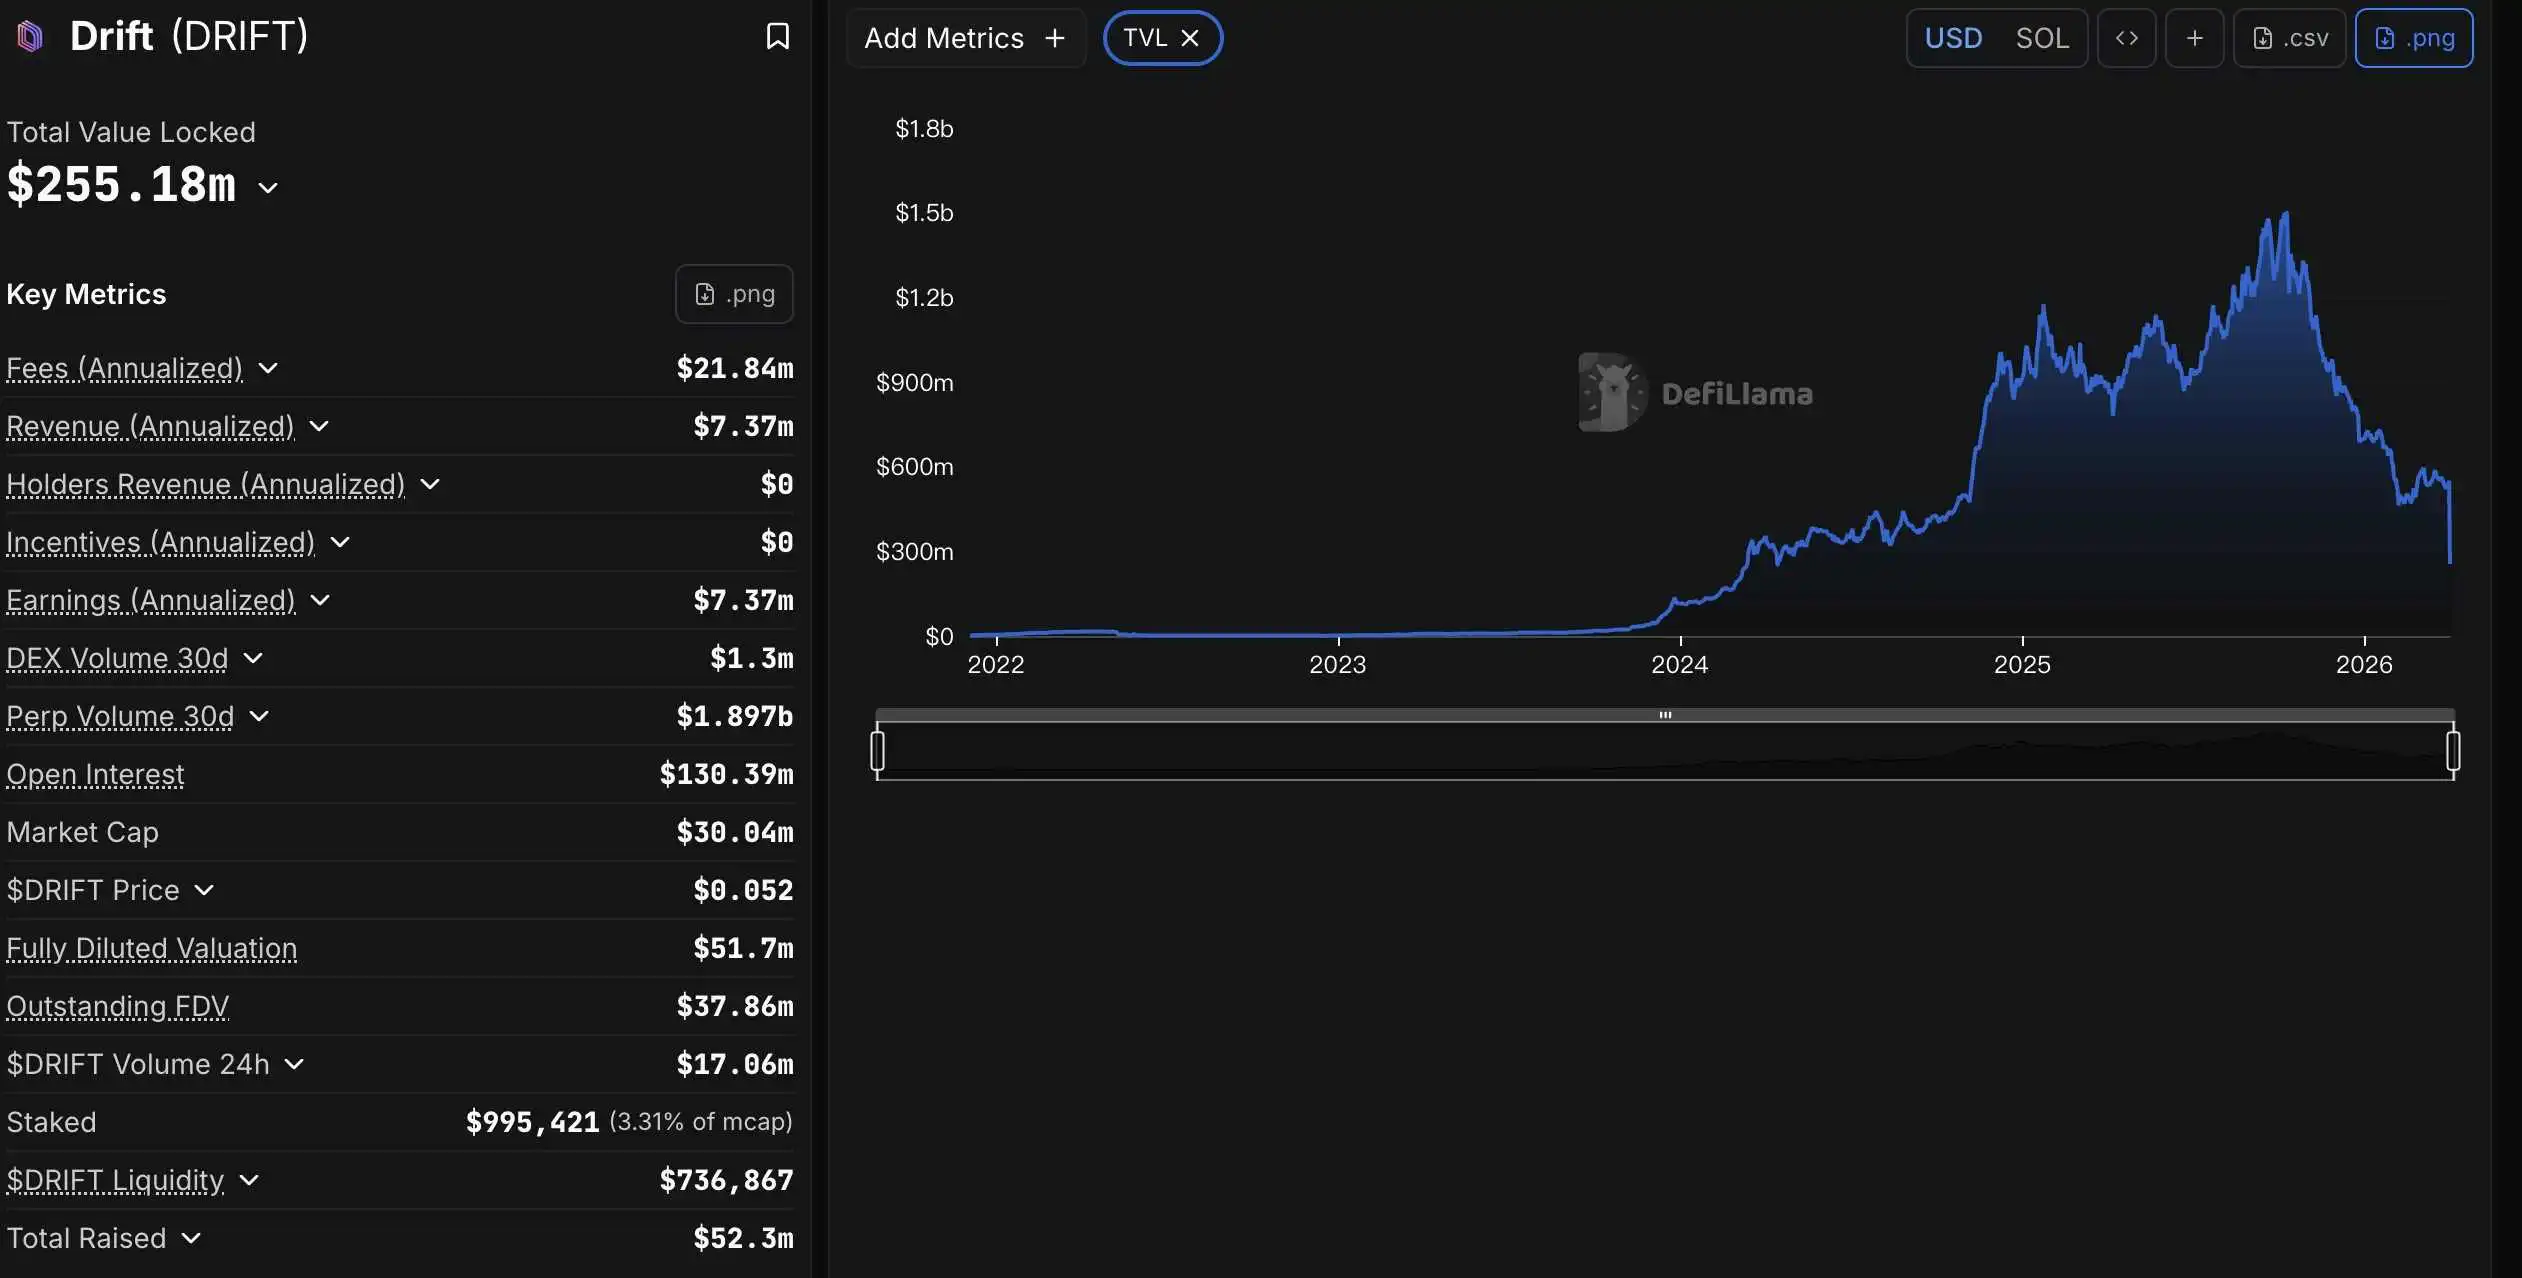
2026年4月1日午後4時(UTC時点)、Drift Protocolの金庫の総資産は30億9000万ドルでした。1時間後、残額は4,100万ドルだけです。
これはエイプリルフールの悪ふざけではありません。Driftチーム自身も最初に明確に述べたように、「これはエイプリルフールの冗談ではありません」。しかし、オンチェーンのデータの前では、ジョークと災害の違いはただ一つ、お金が残っているかどうかです。
何が起こったのか
UTC 4月1日午後約16:00、オンチェーンモニタリング機関LookonchainとPeckShieldはほぼ同時に異常なシグナルをキャプチャしました:たった8日前に作成されたばかりのウォレットHkGz4K...がDriftの複数の金庫から資産を大規模に移動し始めました。最初の取引は、約1億5560万ドル相当のJLPトークン41,700万枚でした。
攻撃者は体系的にDriftのJLP Delta Neutral、SOL Super Staking、BTC Super Stakingの3つの主要金庫を空にし、USDC、SOL、cbBTC、wBTC、流動性ステーキング代替トークン、さらにはMemeコインFartcoinまで含む15を超えるトークンに関与しました。約2億7000万ドルから2億8500万ドル相当の資産が1時間で抜き取られました。
PeckShieldは初期の判断として、管理者プライベートキーの漏洩を示唆しています。攻撃者はプロトコルの特権管理キーを入手しました。これにより金庫の引き出し機能を呼び出すだけでなく、管理者キー自体を変更しました。これは鍵を変えられるため、元の所有者が外に閉じ込められるということです。Driftチームは攻撃発生後、契約を緊急凍結することさえできませんでした。
これは最も古典的な攻撃方法です。フラッシュローンアービトラージではなく、オラクル操作でもなく、スマートコントラクトの論理バグでもありません。それはただ、鍵がそれを持つべきではない人の手に落ちただけです。
攻撃者の撤退経路
侵害よりも注目すべきは、攻撃者の撤退戦略です。
資産を盗んだ後、攻撃者は迅速にJupiter Aggregatorを介して各種トークンをUSDCに交換し、その後イーサリアムにクロスチェーンブリッジしています。UTC 17:49時点では、攻撃者は19,913 ETH(約42,600,000ドル)を購入していました。18:17時点では、この数値が倍増し、38,820 ETH(約82,660,000ドル)に達しました。同時に、一部のSOLは直接BinanceとHyperliquidに預けられました。
マルチチェーン分散、マルチプラットフォームでのキャッシュアウト、リアルタイムヘッジ。これは一時的なハッカー行為ではなく、事前にリハーサルされた撤退計画です。
Drift の重み
Drift は名前の知れたプロトコルではありません。
2021 年に Cindy Leow と David Lu によって共同設立され、Solana エコシステムで最大規模の分散型永続契約取引所です。2024 年初め、Polychain Capital が2,350 万ドルのシリーズ A ラウンドをリードし、総調達額は 5,230 万ドルに達しました。事件前までに、Drift の累計取引量は 550 億ドルを超え、総ロックアップ量は 10 億ドルを超え、活発なトレーダーは 20 万人を超えています。
2024 年に Fortune の取材を受けた Cindy Leow は、Drift を「暗号世界のロビンフッド」としたいと述べました。今や、この比喩にはあまり良い含意がありません — Robinhood は 2021 年の GameStop イベントでユーザーの取引権限を凍結しましたが、Drift は攻撃者によって自身の管理権限を凍結されました。
これは2022 年の Wormhole クロスチェーンブリッジが 3.25 億ドル盗まれて以来、Solana エコシステムが直面する最大のセキュリティ事件です。
DeFi の古いセキュリティ問題
Drift イベントを歴史の流れに位置付けると、その光景は馴染みがあります。
2022 年に Ronin Bridge が 6.25 億ドル盗まれ、検証ノードの秘密鍵が漏洩しました。2025 年 2 月に Bybit が 14 億ドル盗まれ、Safe{Wallet} のフロントエンドに悪意のあるコードが注入され、本質的には鍵管理のリンクが断絶されたことです。そして今、Drift も同じ物語:管理者の鍵が乗っ取られ、プロトコルが崩壊しました。
2.85 億ドルの被害額は DeFi のハッキングランキングでおおよそ 5 〜 6 位にランクインします。しかし、数字の大きさはもはや重要ではありません。重要なのは、分散型プロトコルが繰り返し同じ段階で破られ続けていることです — コードロジックでも暗号技術でもなく、すべてを統括する鍵を誰がどのように管理するかです。
永続契約プロトコルは許可なしの金融の自由を提供しています。しかし、一つの管理者鍵で誰でも金庫を 1 時間で空にできるとき、「許可なし」のこの言葉は果たして誰を守っているのでしょうか?
アフターマスおよび未解決の謎
Drift チームは、事件の直後に迅速に入出金機能を一時停止し、"複数のセキュリティ企業、クロスチェーンブリッジ、取引所" と協力して資金の追跡を調整していると声明しました。しかし、執筆時点では、資金を凍結したり回収したりすることに成功した情報はありません。
DRIFT トークンは、このニュースが公表された後、約 0.072 ドルから 0.055 ドルまで急落しました。DeFi Development Corp.(SOL を大量保有する DAT 上場企業)は、Drift との関係を否定する声明を迅速に発表しました。
攻撃者のウォレットはまだ活発です。チェーン上のデータによると、資産は引き続き変換および分散されています。これはまだ進行中の撤退です。
いくつかの重要な問題はまだ未解決です:管理者の秘密鍵がどのように漏洩したのか?運用上の過失、ソーシャルエンジニアリング攻撃、それとも社内関係者?攻撃者は8日前にウォレットを作成し、OKX および Jupiter で少額の取引を行っていました — これは探測なのか計画なのか?中央集権取引所に送金された資金は凍結される可能性がありますか?
4 月 1 日、わずか8日前に作成されたウォレットが、Solana 上の最大の永続契約プラットフォームのすべての金庫を管理者キーで開きました。全プロセスは1時間に満たない時間でした。チェーン上では、鍵と鍵穴の関係は常に比喩ではありませんでした。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia
 関連記事