Claude Opus 4.8が45億ドルのバグを発見、AI時代はハッカーを量産している
文|Sleepy
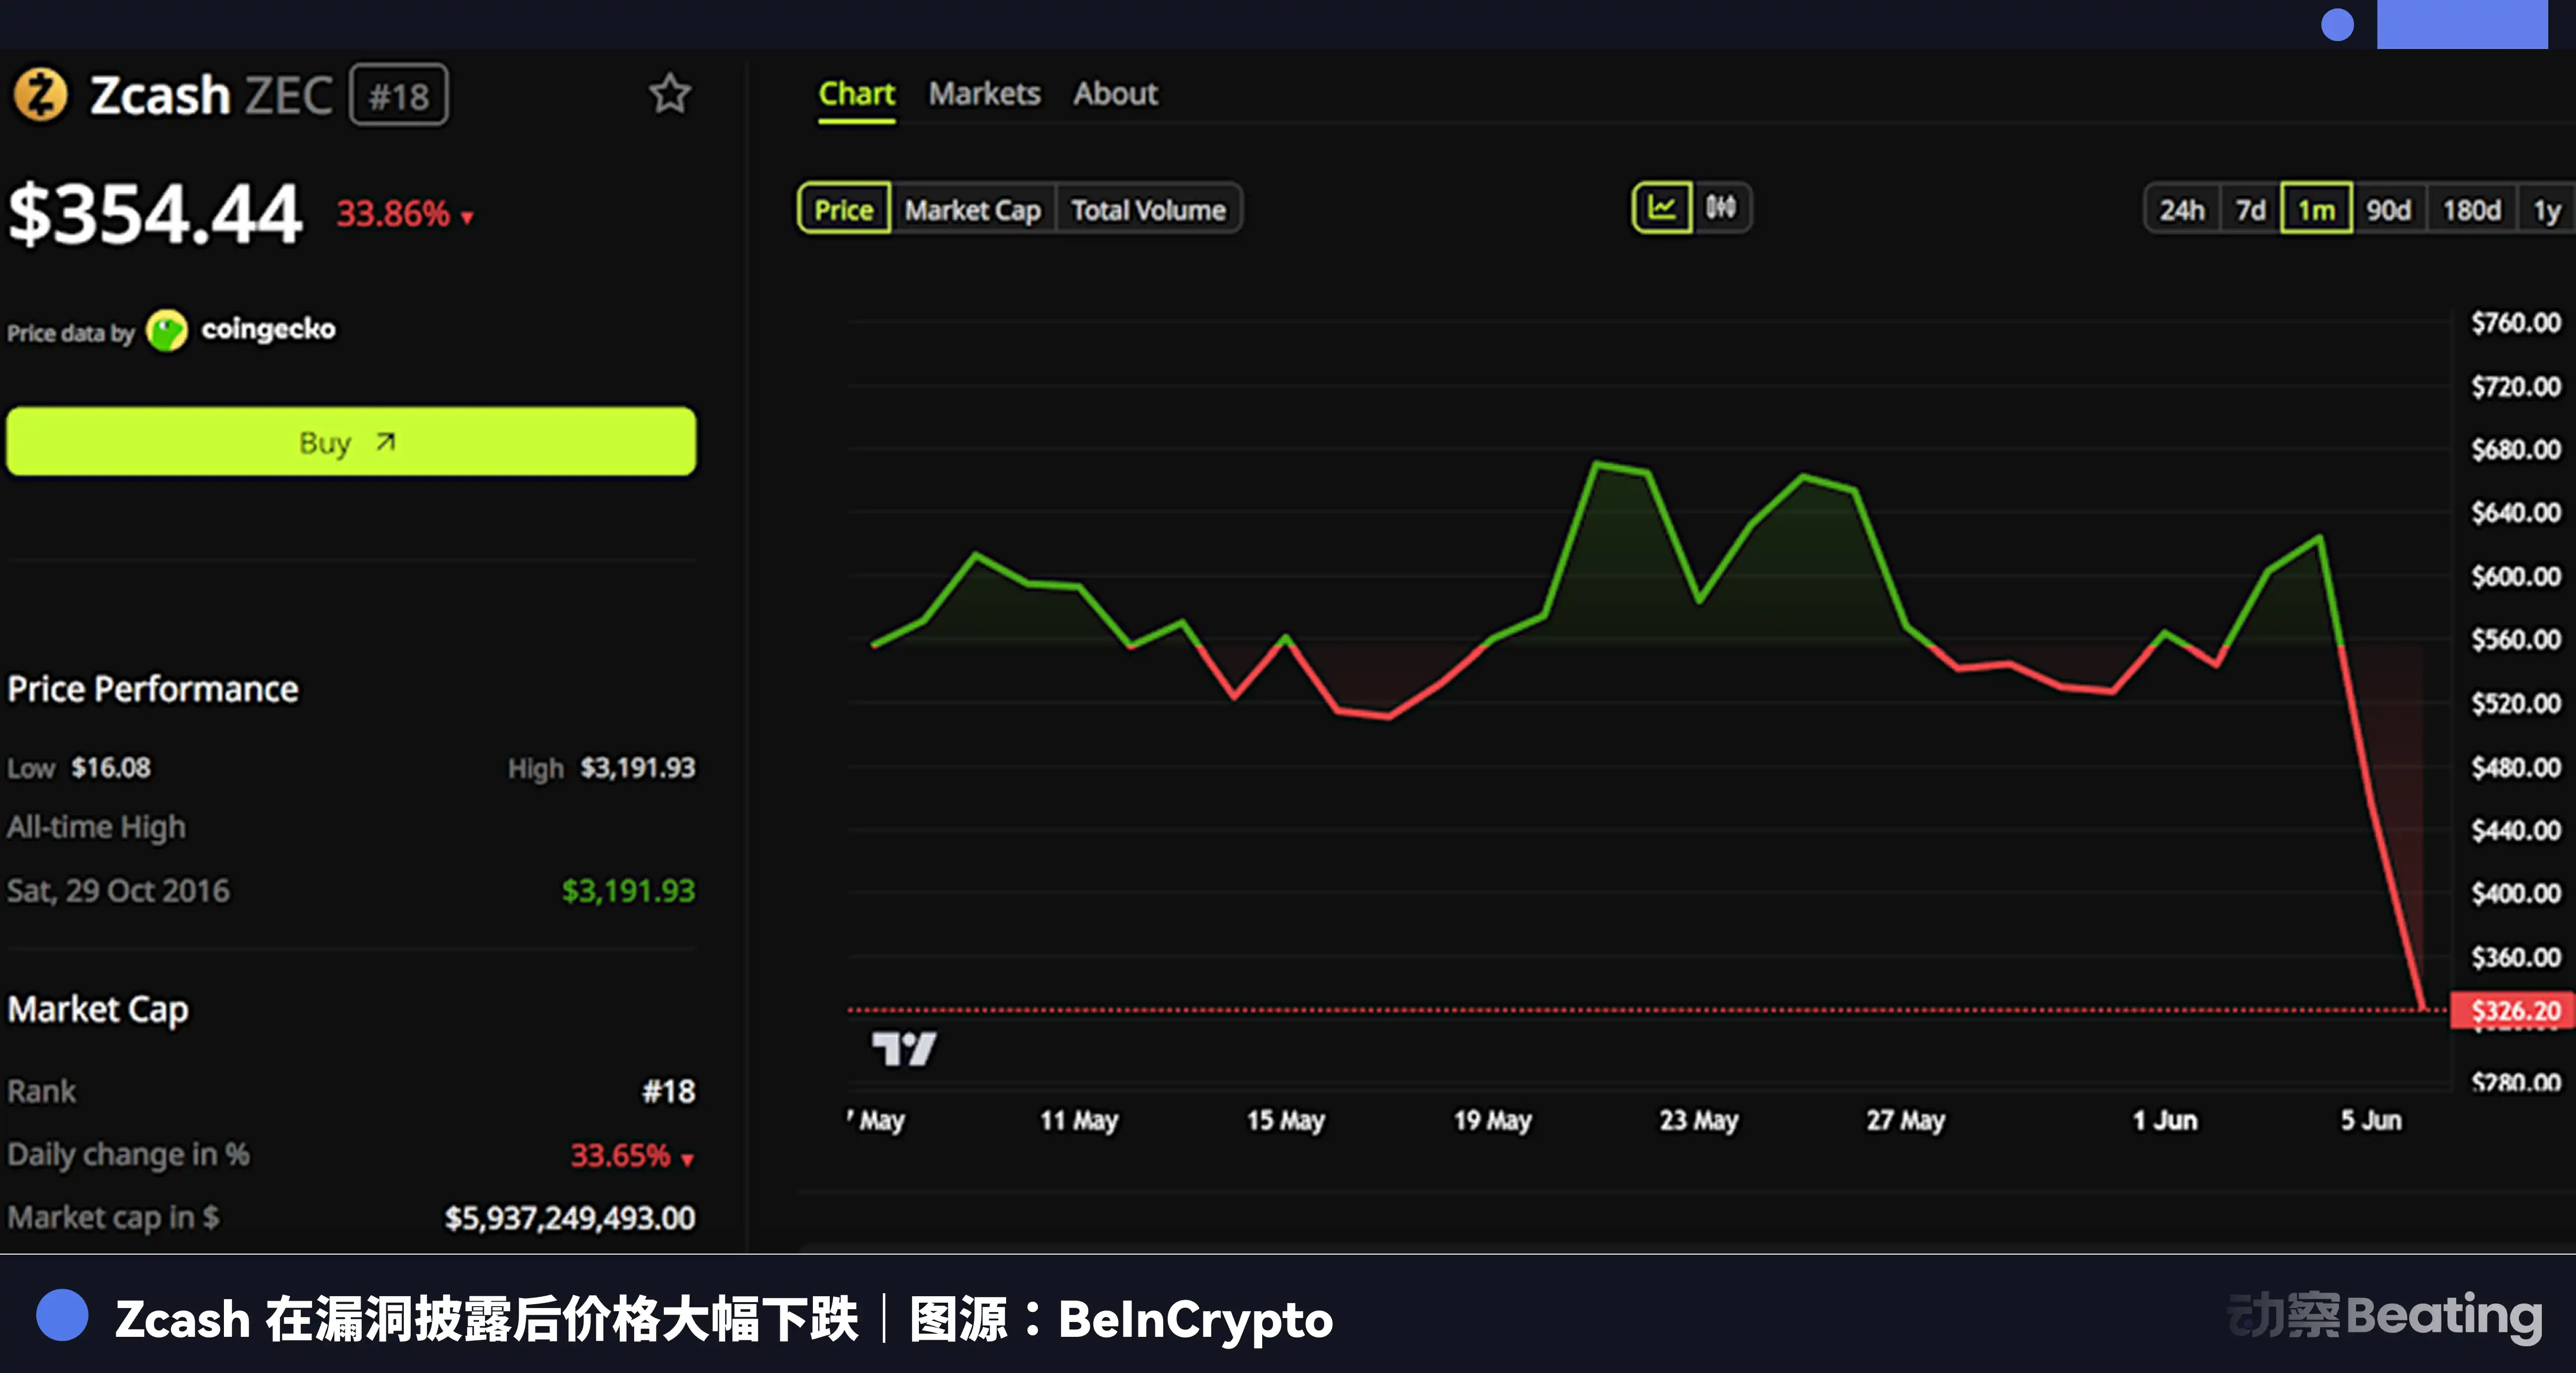
ある人物がClaude Opus 4.8を使ってバグを発見し、ある暗号通貨の時価総額を45億ドルも蒸発させた。
事の発端は、あるセキュリティ監査だった。Zcashは老舗のプライバシーネットワークで、ゼロ知識証明を使って取引情報を保護している。Orchardは、そのプライバシー取引機能の中核を担う場所だ。
5月29日、セキュリティ研究者のTaylor Hornby氏が、Shielded Labs委託のプロトコル監査の中で、Orchardに深刻な脆弱性があることを発見した。この脆弱性により、攻撃者は本来存在すべきでないトークンを無から作り出す、いわゆる「無限増刷」が可能になる。
Zcashはその後数日以内に緊急アップグレードを実施。公式は脆弱性の存在を確認したものの、すでに誰かがこれを利用してトークンを増刷したかどうかは確認できていない。6月5日の公式声明発表後、Zcashは50%暴落した。
AnthropicのOpus 4.8は5月28日にリリースされ、その翌日にこの脆弱性が発見された。
Mythosではなく、Opus
Zcashのこの出来事は戦慄を覚えさせる。AIが強力だからではなく、今回の強力さがあまりにも普通だったからだ。
それ以前、セキュリティ業界が本当に恐れていたのは、AnthropicのClaude Mythos Previewだった。2026年4月、Anthropicはサイバーセキュリティ能力評価を公表し、Mythos Previewがテストにおいて主要なOSやブラウザのゼロデイ脆弱性を特定・悪用できると述べた。中には非常に巧妙で、十数年にわたって潜伏していた脆弱性もあり、そのうちの1つ、OpenBSDのバグは27年前にまで遡るものだった。
評価ではさらに、セキュリティのバックグラウンドを持たないエンジニアでも、Mythos Previewに一晩中リモートコード実行の脆弱性を探させ、翌朝起きれば完全で使用可能な攻撃コード一式を手に入れられる、とも述べられていた。
これは、かつてはごく一部の人だけが長期間にわたって掌握できていた能力が、今や誰でもいつでも呼び出せるサービスになりつつあることを意味する。この能力自体に立場はなく、違いは誰がそれを何に使うかだけだ。
Anthropic自身もそれを理解している。だからこそ、Project Glasswingを立ち上げ、まずMythos Previewを一部の組織に限定して提供し、防御的なセキュリティ業務に活用させている。同社はまた、このレベルのモデルを全員に開放するには、より強固な保護と厳格な使用制約が必要だと認めている。
しかし、Zcashの件では、技術者たちが使っていたのは、まだロックされているMythosではなく、すでに公開され、利用可能で、一般のワークフローに組み込まれているOpus 4.8だった。
AIがセキュリティ分野に参入したことで、小規模なチームでも大規模なチーム並みの監査能力を持てるようになった。これにより、メンテナーはより迅速にバグを発見できるようになり、攻撃者もシステムをより速く理解できるようになった。
そして、最も危険なのは必ずしも最強のモデルではなく、十分に強力で、十分に安価で、かつ十分に普及しているモデルである。
モデルが一般的であればあるほど、それを手に取れる人は増える。すると問題は、AIが脆弱性を見つけられるかどうかではなく、誰もがそれを見つけられるようになったとき、何が起こるのか、ということになる。
バグ探しが大衆のムーブメントになるとき
AIが脆弱性の発見を安価にしたことで、二つのものが現れる。
一つは偽物で、一見もっともらしく見えるが、実際には検証に耐えないセキュリティレポートが大量に発生する。もう一つは本物で、これまでシステムの奥深くに隠れ、専門家が数週間から数ヶ月かけてようやく見つけていた脆弱性も、より迅速に掘り起こされるようになる。
前者はメンテナーを圧倒し、後者はシステムを破壊する。さらに厄介なのは、それらが同時にやってくることだ。
サイバーセキュリティには、本来理想的なストーリーがあった。ホワイトハットが脆弱性を発見し、責任を持って開示し、ベンダーが修正し、ユーザーが恩恵を受ける、というものだ。
過去には、世界が確かにこのストーリーに沿って動いていたことも多かった。しかし、AIが「脆弱性の発見」のハードルを下げ、誰もが公開モデルを使ってバグを探せるようになると、報奨金を狙ったり、名声を稼ごうとする大勢の人々が押し寄せてくる。彼らの多くは、プロンプトをコピーして、モデルにそれらしいレポートを生成させるだけだ。そのレポートが本物であるとは限らない。
しかし、本物か偽物かに関わらず、メンテナーは真剣に対処しなければならない。
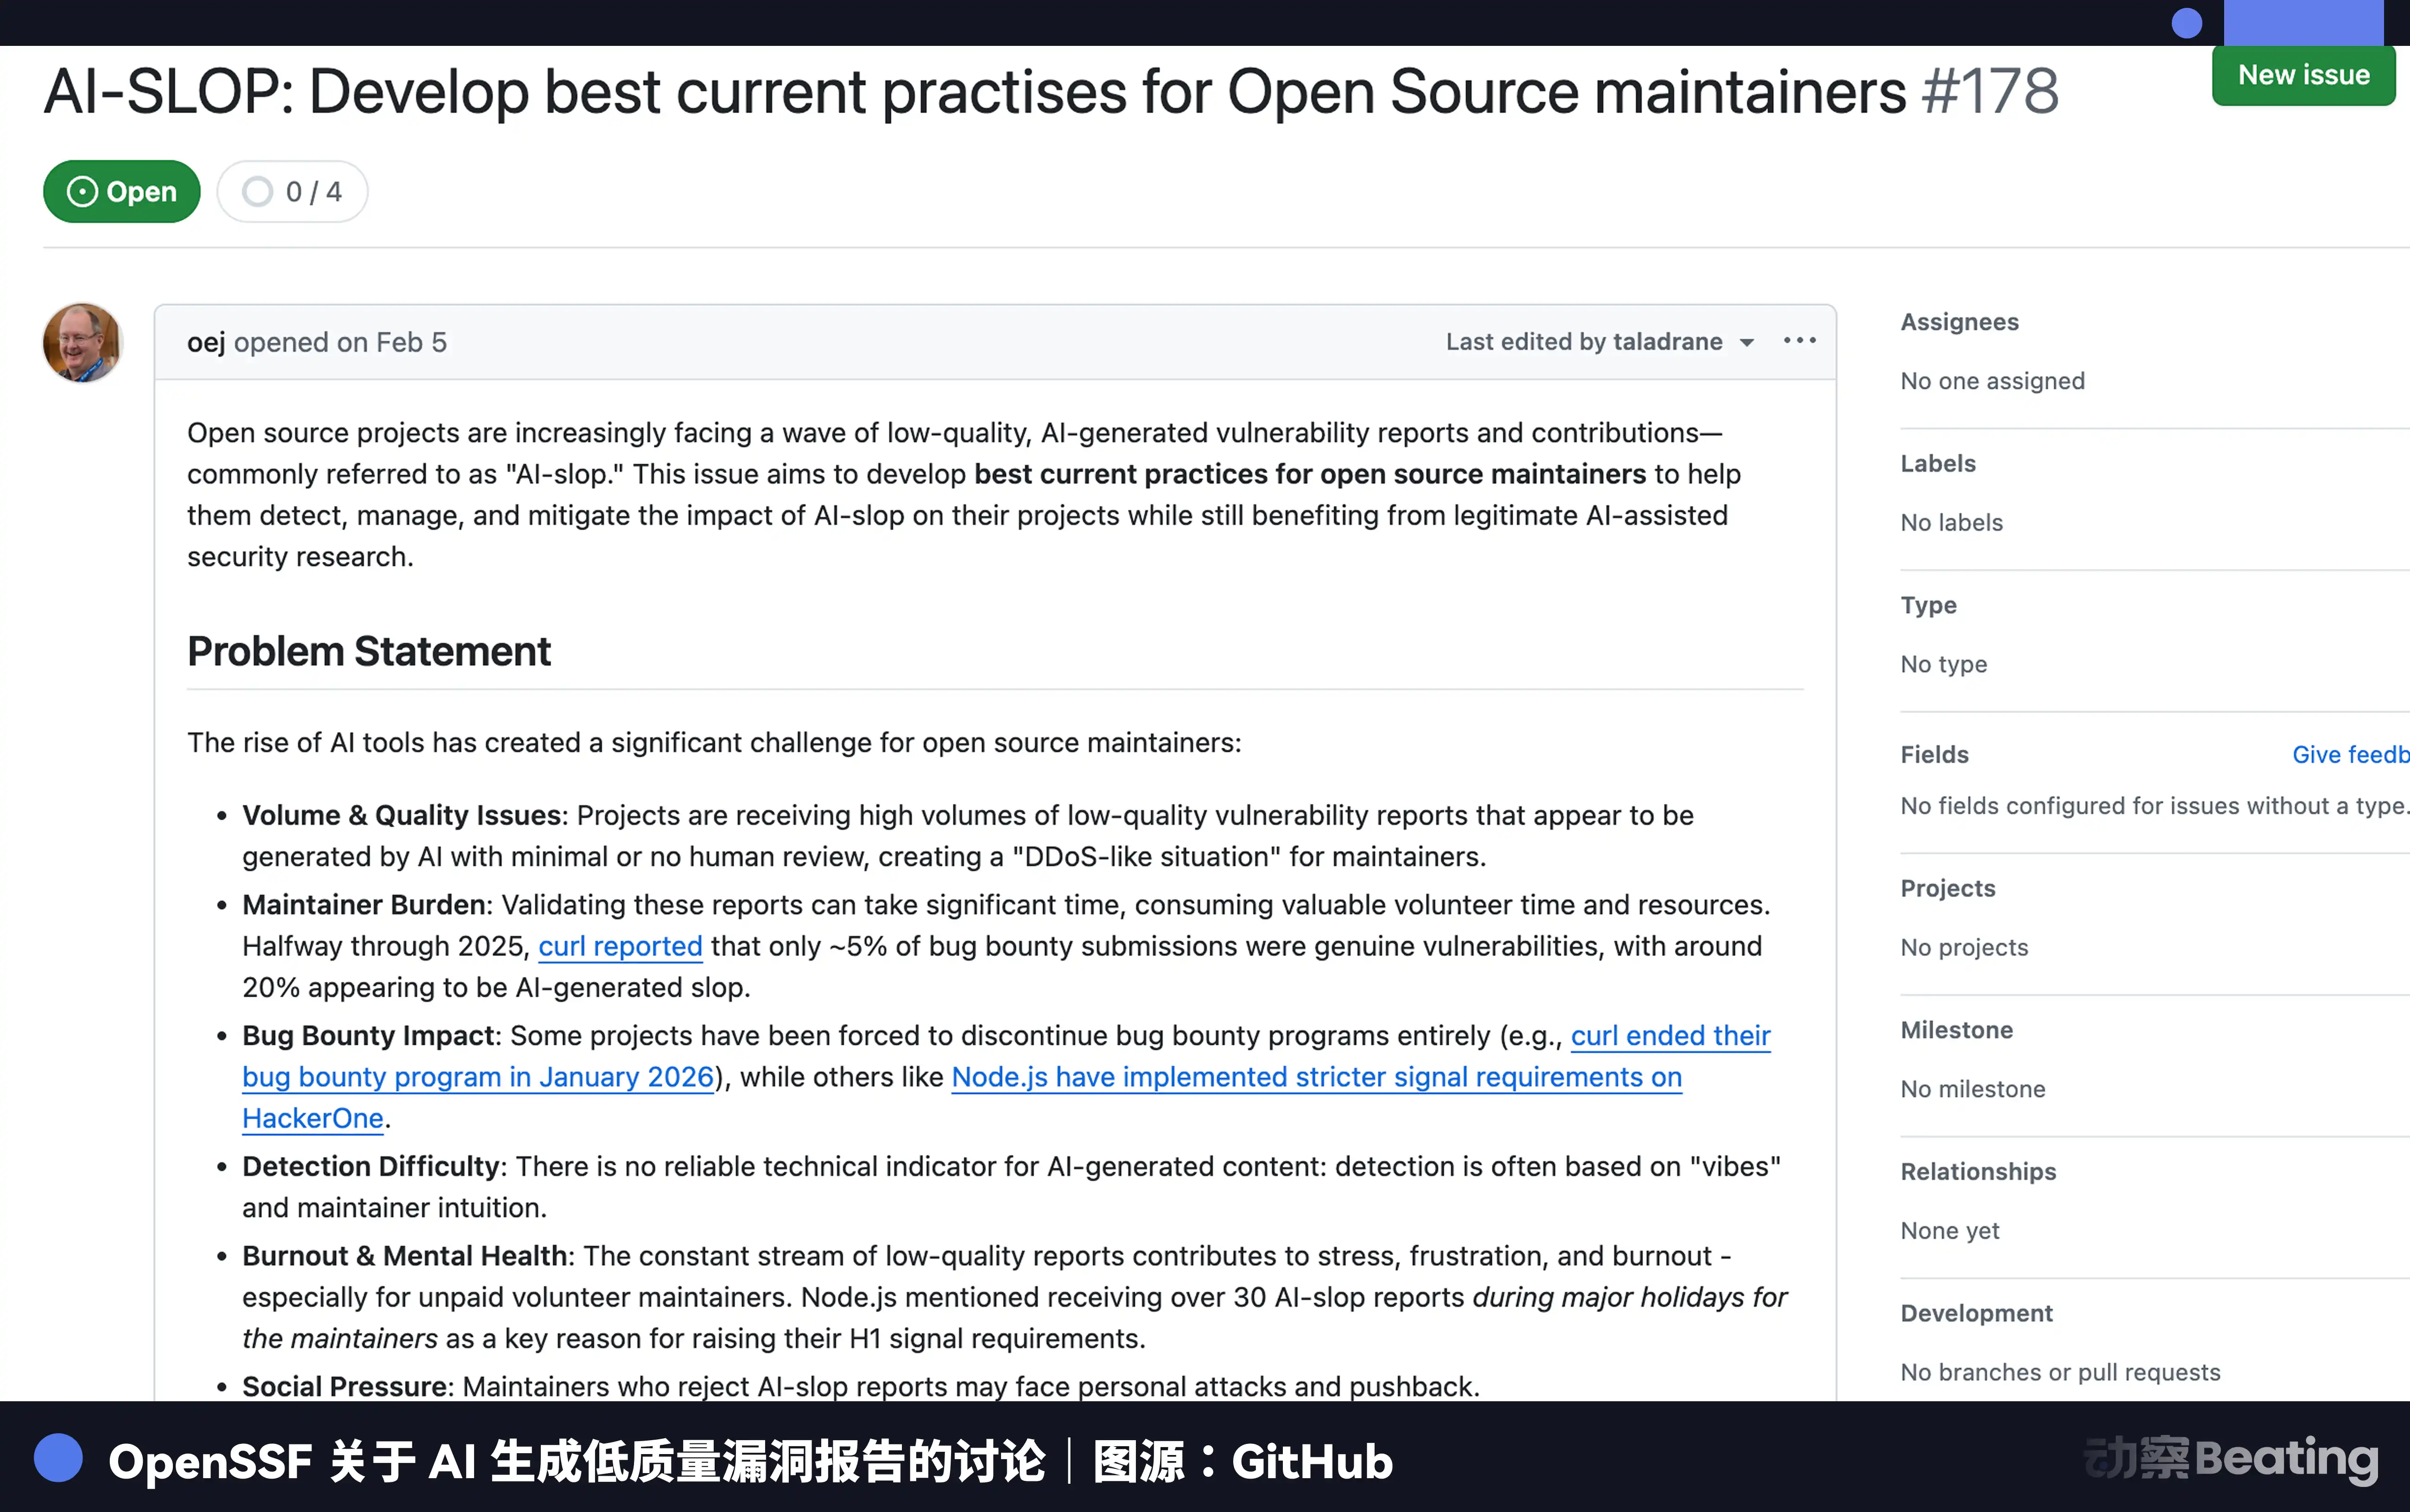
OpenSSFは2026年2月に「AIゴミレポート」に関する議論を開始し、オープンソースのメンテナーがAI生成の低品質な脆弱性レポートにどう対処すべきかを専門に研究した。curlは、2025年半ばまでに報奨金提出の約5%だけが実際の脆弱性であり、約20%がAI生成の低品質なコンテンツのように見えると報告している。OpenSSFは、このようなレポートはDDoSに似ているが、攻撃対象は人の注意力であると述べている。
オープンソースのメンテナーはカスタマーサービスセンターではない。彼らの多くは給料もなく、セキュリティチームもなく、シフト表もない。しかし、一つのプロジェクトが世界中の無数の商用システムを支えている可能性がある。オープンソースで莫大なコストを節約している企業は、メンテナーに一銭も払わないかもしれない。しかし、ひとたび問題が発生すれば、彼らは皆、なぜもっと早く修正しなかったのかと問い詰めてくる。
curlは後にバグ報奨金プログラムを閉鎖した。人が耐えられなくなったからだ。セキュリティレポートは本来防御の一部だったが、レポートがゴミコンテンツで溢れると、この防御線は逆にそれを守る側の人々を消耗させることになる。
AIはより多くの人に脆弱性レポートを提出する能力を与えたが、脆弱性の真偽を判断する能力をより多くの人に与えたわけではない。モデルにレポートを生成させられることと、そのレポートを理解できることは別物だ。検証コードを実行できても、その影響範囲を正確に説明できるとは限らない。
そしてさらに厄介なのは、私たちが実際にAIを使って無数の脆弱性を見つけられる世界に生きているということだ。
これまでの平穏は、運が良かっただけ
インターネットが人に与える最大の錯覚は、動くものは必ず信頼できるということだ。
スマホで支払いができ、地下鉄でQRコードを読み取り、病院で予約が取れる。クラウドには10年前の写真さえ保存されていて、あなたは忘れていても、クラウドは覚えている。これらは毎日機能しているため、私たちは当然のように問題がないと思い込む。テクノロジーへの信頼は、多くの場合、信頼ではなく、疑うのを怠っているだけだ。
しかしコードは、絶えず増築される古いビルのようなものだ。下には古いプロトコルや古いライブラリが積まれ、上には一時的な要件や「とりあえずリリース」が重なり、最上階には誰も削除できない先祖伝来のコードが山積みになっている。ビルの明かりは灯り、エレベーターは動き続け、管理会社も「すべて正常」と言う。しかし、壁にひびが入っていないか誰も知らない。

Heartbleedはその典型だ。OpenSSLの脆弱性により、攻撃者はサーバーメモリ内の秘密鍵やパスワードを読み取ることができ、2014年まで発見・修正されなかった。それ以前の2年以上もの間、潜伏しており、当時世界のアクティブなウェブサイトの6割以上が影響を受けるサーバーで稼働していた。2年間、インターネットの大半はほぼ裸同然で、誰も知らなかった。
また、sudoのBaron Sameditもそうだ。2021年にQualysが開示した際、この脆弱性はsudoに約10年間存在していたと指摘された。sudoはUnix/Linux世界で最も一般的に使われる権限ツールの一つだ。
同様の例は他にもたくさんある。これらを並べてみると、私たちが今日まで安心してインターネットを利用できているのは、実に幸運だったと感じる。
なぜこれらの脆弱性は長い間発見されなかったのか?
答えは簡単だ:脆弱性を見つけるコストが高すぎるからだ。
コストはお金だけでなく、時間と忍耐も含まれる。コードを読み、環境を構築し、プロトコルを理解し、境界条件を再現し、検証コードを書き、影響範囲を判断し、さらに誤検出を見分けなければならない。時にはプログラムが一晩中動いても結果が出ず、一つのパスを最後まで試しても、結局行き詰まることもある。現実のセキュリティ研究者やハッカーは、しばしば無数の断片的な詳細と格闘し、互いに消耗し合っている。
過去、多くの脆弱性が長期間隠れ続けられたのは、それらが特別に神秘的なものだったからではなく、進んで調査し、能力があり、かつ継続的に探し続ける人があまりにも少なかったからだ。
AIが変えたのは、まさにこのコスト構造である。
かつては隅々が多すぎて、懐中電灯が少なすぎた。今や懐中電灯は卸売りされ始めている。
しかし、同じ懐中電灯が、亀裂を照らすと同時に、攻撃可能な場所も照らし出す。「発見」を安くした瞬間に、「攻撃」も同時に安くなったのだ。今日、ある人がそれを使ってオープンソースプロジェクトに質の低い報告書を提出し、明日には同じ方法で企業のシステムをスキャンするかもしれない。今日はバグ報奨金を狙い、明日はチェーン上の資金を狙うかもしれない。
通常のネット利用の裏側
実際に問題が発生するまでは、私たちは「インターネットセキュリティ」の存在を感じることはない。
支付宝(アリペイ)を開き、QRコードをスキャンし、支払いをし、着金する。このプロセス全体はおそらく3秒もかからない。その背後に、どれだけのリスク管理ルール、デバイスフィンガープリンティング、行動認識、サイバー犯罪対策、脆弱性対応、緊急時対応計画が存在するかなど、考えもしないだろう。
2026年5月、アリババのセキュリティレスポンスセンターAntSRCは「ハンター作戦」という脆弱性報奨キャンペーンを実施した。テスト範囲は支付宝、花唄(フアベイ)、借唄(ジエベイ)、蚂蚁财富(アント・ウェルス)、网商(ワンシャン)、数科(シューカー)、蚂蚁国际(アント・インターナショナル)などのサービスをカバー。決済取引、資金、請求書関連の製品における高リスクおよび重大な脆弱性に対して、最大5倍の報奨金、最高71,500元が支払われた。
大手企業も、内部チームだけで全ての問題を発見できるわけではないことをよく理解している。そのため、外部のホワイトハッカーを正式なプロセスに組み込む必要がある。セキュリティはむしろ長い協力チェーンのようなものだ。攻撃を発見する者、検証・格付け・修正・公開を行う者、そして一般ユーザーを誤って傷つけないように監視する専門家が必要だ。このチェーンのどの部分が欠けても機能しない。
アリババクラウドは2025年10月のセキュリティ状況レポートで、クラウドプラットフォームが平均して毎日62億4500万回の攻撃から顧客を防御し、27500個の悪意あるIPをブロックしたと報告。同月中に10万2800回のDDoS攻撃を監視・遮断し、ピーク時は2100 Gbpsに達した。

私たちが普段「通常のネット利用」と呼んでいるものは、実際にはセキュリティエンジニアたちが膨大な異常の中から私たちのために確保した細い道に過ぎない。インターネットは決して静かではないのだ。
オープンソースのメンテナーには予算もシフト表も緊急対応チームもない。大手企業はこれらを購入できる。しかし、大手企業でさえ、長い人的協力チェーンに頼って異常を一般ユーザーが感じないレベルに抑え込んでいるに過ぎない。
この長くて脆い協力の連鎖は、AIが大規模に介入する前からすでにフル稼働状態だった。そこにさらに倍の脆弱性と倍の報告を流し込んだら、防御側に十分な人員がいるのか?
脆弱性を見つけた後、誰が修正するのか
ISC2の2024年サイバーセキュリティ人材レポートによると、世界で実際に従事するサイバーセキュリティ専門家は約550万人で、人材不足は480万人に達し、前年比19%増加している。特に説明されているのは、この「不足」とは求人サイトに掲載されているポジションの数ではなく、組織が十分に保護されるために必要と考える人員と、実際に利用可能な人員とのギャップである。
この数字の意味は単純だ:脆弱性は多く、人員は足りない。
そして、単に人数が足りないだけでなく、複雑な仕事をこなせる人材が不足している。ISC2はさらに、回答者の67%が所属組織でサイバーセキュリティ人材の不足を感じており、58%がこの不足が組織に顕著なリスクをもたらしていると回答したと述べている。31%はセキュリティチームにエントリーレベルの社員がおらず、15%は1〜3年の経験を持つジュニア社員がいないと回答した。多くの組織は人材不足だけでなく、次世代を育成するパイプラインも不足している。
これは採用できないことよりも厄介だ。採用できないのは今日の問題だが、ジュニア社員がいなければ、将来も採用できなくなる。
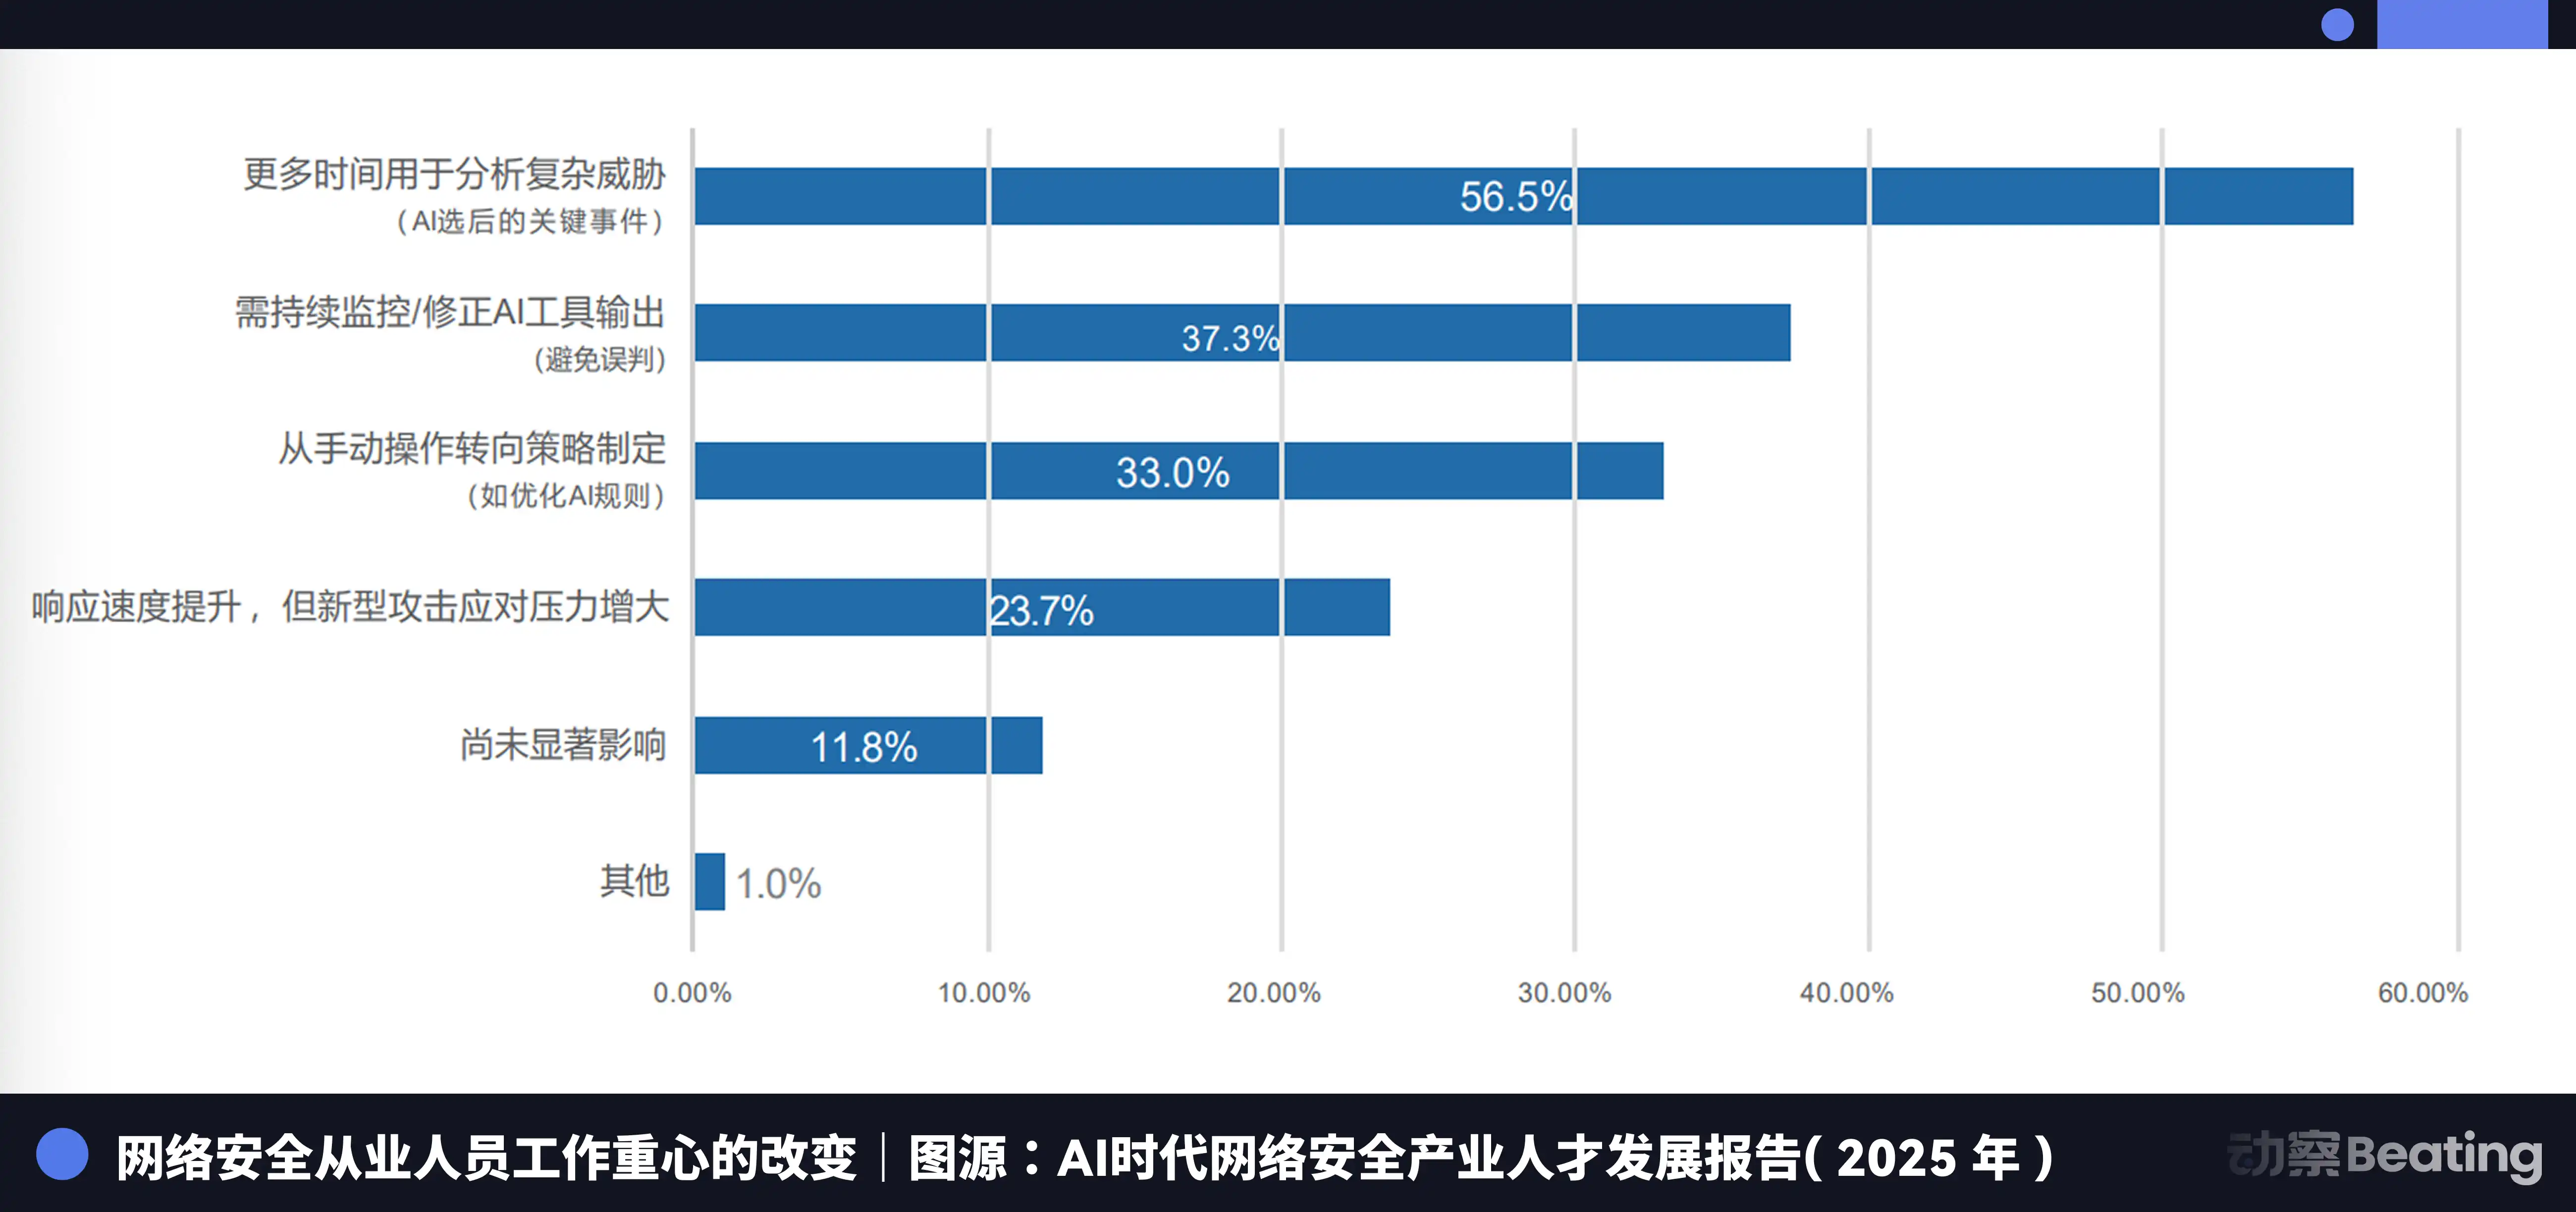
国内の「AI時代のサイバーセキュリティ産業人材発展報告」もデータを提供している:2025年、回答した従事者のうち46.2%が税込年収20万〜30万元の範囲にあった。市場は中核人材に報酬を支払う用意がある。なぜなら、複雑な脅威を処理し、インシデントで判断を下せる人材が非常に希少だからだ。報告書はさらに、56.5%の従事者がAIによって複雑な脅威の分析に重点を置くようになり、33.0%が実行層から戦略策定へと移行していると示している。
この点は非常に重要だ。
現在最も不足しているのは、夜中に脆弱性を読み解き、その影響範囲を判断し、上流と下流を調整し、パッチを作成できる人材だ。セキュリティは決してひらめきで成り立つ仕事ではなく、泥臭くて大変な仕事だ。「サイバーセキュリティ」という言葉を分解すれば、そこには誤検知、責任転嫁、終わりのないパッチ、終わりのない会議、そして午前3時にあなたを起こす電話しかない。
ペスト菌は決して消えていない
カミュは『ペスト』という小説を書いた。
物語は北アフリカの普通の小さな町で展開される。突然ペストが発生し、城門が閉ざされ、全員が閉じ込められる。日常生活は一夜にして崩れ去った。人々は最初はパニックに陥り、その後無感覚になり、さらに慣れていく。そしてついにペストが去り、城門が再び開かれ、街には再び笑い声が戻る。
カミュは小説の最後でこう述べている。「医学書によれば、ペスト菌は決して死滅せず、消え去ることもない。家具や衣類、布団の中で何十年も生き続ける。部屋や地下室、旅行かばん、ハンカチ、古紙の中でじっと待つ。いつかペストが再びその鼠の群れを呼び覚まし、ある幸福な都市に彼らを葬り去り、人々に再び災いをもたらし、新たな教訓を学ばせるだろう。」
私は常々、この一節はネットワークの脆弱性を語るのにぴったりだと思っている。
脆弱性は発見されたその日に生まれるわけではない。それはずっと前からコードの中に潜んでいた。過去には誰もその呼吸を聞き取れず、静けさを安全と誤認していた。
私たちが慣れ親しみ、疑うことすらしなくなった日常は、すべてコードの上で動いている。コードには古い負債がある。その負債を急いで返さなくて済んだのは、催促する者が少なかったからだ。AIが登場してから、催促する者が突然増えた。
恐ろしいのは、ハッカーが増えることだけではない。システムの反対側では、問題に対処する人が比例して増えていないのだ。
これこそがAIセキュリティ時代の最も苦しい点だ。能力は自然に拡散するが、責任は拡散しない。脆弱性を見つけるコストはどんどん安くなる一方で、それを修正するコストは以前と変わらず高い。破壊はスクリプトで何度でも複製できるが、信頼は一つのシステム、一つのチームごとにゆっくりと積み上げていくしかない。
AIは一夜にしてインターネットを破壊するわけではない。AIがやることは、むしろ灯りをつけるようなものだ。私たちはようやく気づく。デジタルライフは決して自動的に回る自然の秩序ではなく、ある人々が日々リスクを私たちが感じないレベルまで抑え込んでいる結果なのだと。
今後、本当に高価になるのは、脆弱性を見つけることではない。脆弱性を一つひとつ修正し続ける意志を持つ人が、十分にいるかどうかだ。
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事