DeFiプロトコルResupplyの脆弱性により960万ドルが盗まれ、ユーザーはその穴埋めに自腹を切るよう求められている。
原題:「Resupplyは脆弱性により960万ドルの盗難被害に遭い、ユーザーは代償を支払ったのか?」
原文出典:1912212.eth、Foresight News
近年、DeFi分野の急速な発展は多くの投資家や開発者を魅了してきましたが、そのハイリスク・ハイリターンの特性は、頻繁なハッカー攻撃など、多くのオンチェーン金融管理や裁定取引業者を悩ませるなど、大きな問題も引き起こしています。6月27日、DeFiプロトコルResupplyは重大なセキュリティ脆弱性に見舞われ、960万ドルの資金が盗難されました。この事件は、OneKeyの創設者であるYishi Wang氏が開始した権利保護活動により、コミュニティに広く知られるようになりました。
Resupplyの主要投資家の一人であるYishi氏は、プロジェクトの過ちを公に批判し、関係者に責任を取るよう求めました。彼の行動はコミュニティで幅広い議論を引き起こし、Curveの創設者であるMichael Egorov氏との激しい対立にまで発展しました。
契約の脆弱性によりユーザー資金が盗難に遭う
Resupplyは、革新的な流動性管理と利回り戦略を通じてユーザーと投資家を引き付けることを目的とした新興のDeFiプロトコルです。DeFiプロトコルは通常、スマートコントラクトを通じて資金プールの管理を自動化し、ユーザーが暗号資産を預けて収益を得ることができます。しかし、このようなプロトコルの複雑さとコードの脆弱性により、ハッカー攻撃の標的になることがよくあります。発売以来、Resupplyは高利回りの約束と、Curve、Convex、Yearnなどの有名なDeFiプロジェクトとの協力により、急速に多くの資金と注目を集めています。盗難前には数億ドルの資産を管理していました。
暗号ウォレット会社OneKeyの創設者であるWang Yishiは、Resupplyのトップ3投資家の1人です。 Xでの公式声明によると、彼は個人的にResupplyに数百万ドルを投資していました。この攻撃は大きな経済的損失をもたらしただけでなく、大きな心理的プレッシャーももたらしました。
Yishi氏の分析によると、事件の根本原因は、Resupplyチームが新しい資金プール(金庫)を展開する際に初期シェアを破棄し損ねたことで、スマートコントラクトのERC-4626標準に「インフレ型ミント脆弱性」が発生しました。この脆弱性により、攻撃者はコストゼロで無制限の数のトークンをミントし、資金プールの資産を奪うことができます。
Yishi氏は、「これはブラックスワンイベントではなく、人災であり、開発レベルでの重大な過失です」とコメントしました。彼は、この脆弱性は外部のハッカーが複雑な技術的手段を使ったことではなく、チームの基本コードの展開における低レベルのエラーによって引き起こされたと指摘しました。この種のミスは、特に DeFi 分野では致命的です。スマート コントラクトの不変性により、脆弱性が悪用されると、損失はほぼ回復不可能になるからです。
沈黙、沈黙、そして投資家への損失負担の試み
ブロックチェーンハッキング事件は絶えず発生しています。ここ数年、多くのパブリックチェーン、DeFi、取引所がハッキング被害に遭い、恐ろしい瞬間を経験しました。公式チームは、常にタイムリーに立場を表明し、ハッカーに迅速に警告を発していますが、Resupplyチームの対応は驚くべきものです。彼らはハッカー攻撃に対して沈黙を貫いただけでなく、「これまで技術的な追跡やホワイトハットバウンティ関連の作業は一切行っていない」としています。
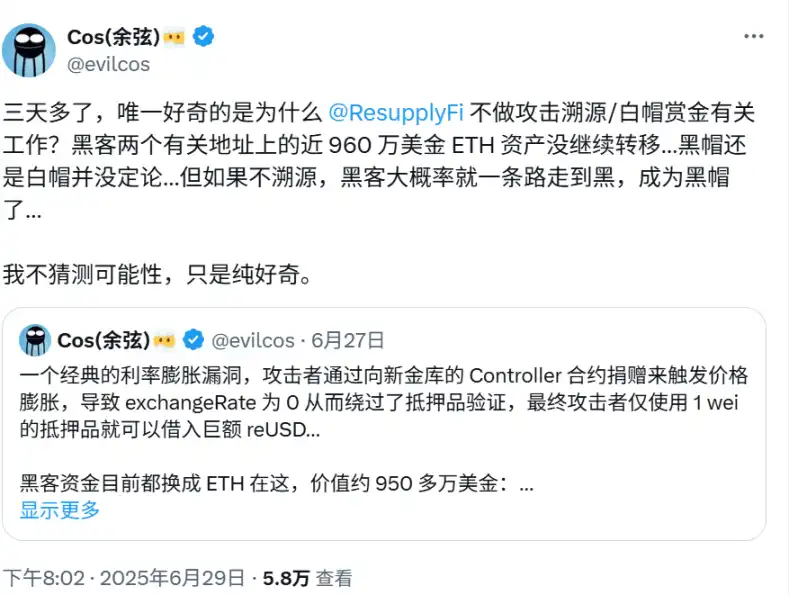
Yishi氏は、チームがすぐに捜査を開始したり警察に通報したりせず、保険プールを通じて投資家に損失を負担させようとし、公式Discordサーバーで質問者の発言をブロックしたと明らかにしました。主要投資家であるYishi氏は、合理的な疑問を提起した後、チームから警告なしに沈黙させられ、「衝撃と怒り」を感じたと語った。
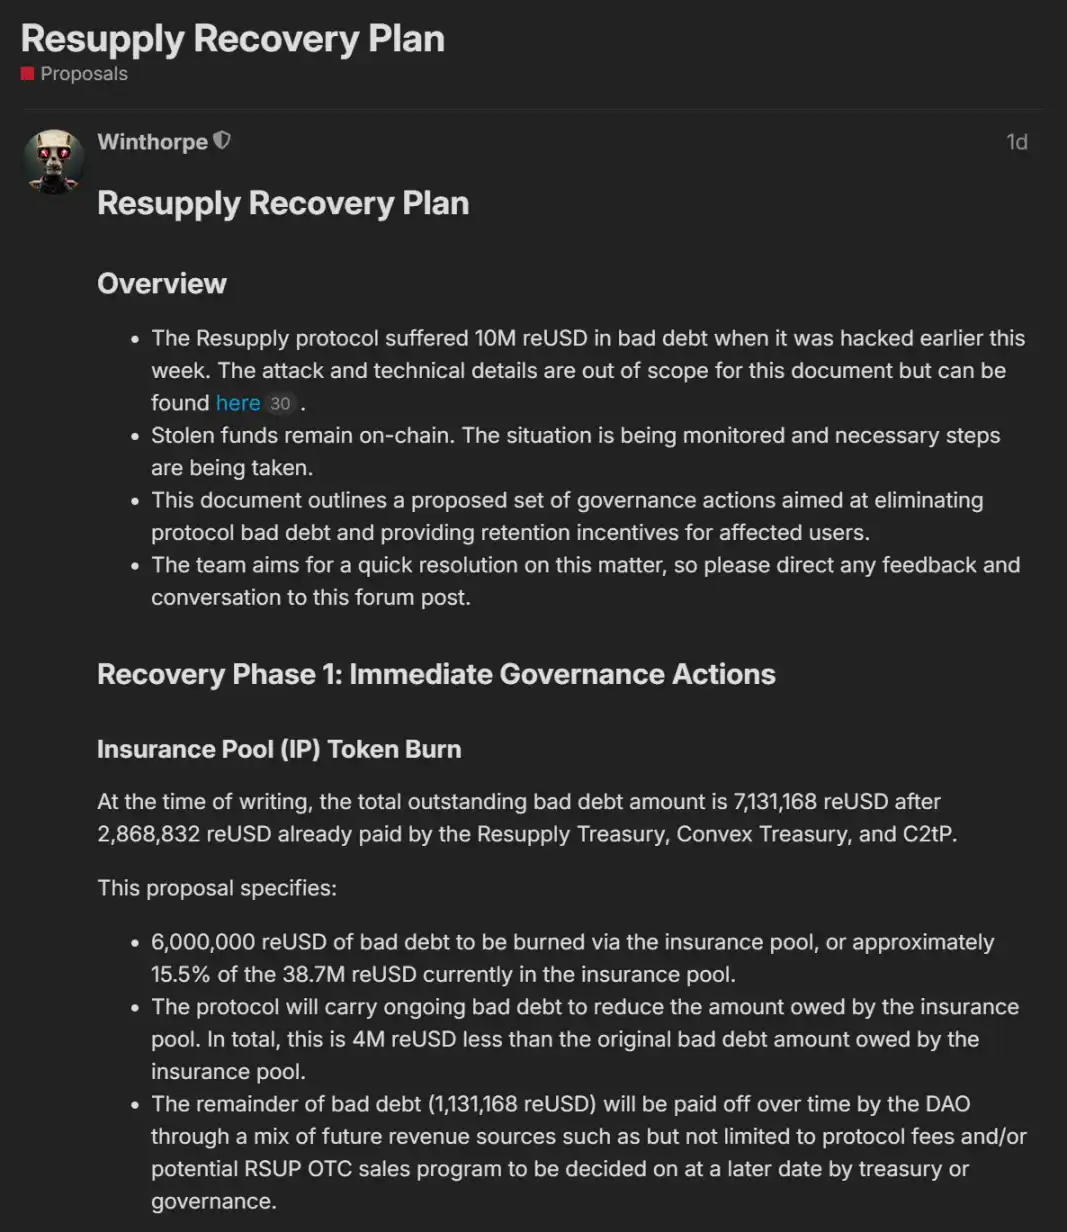
最新の提案では、プロジェクトが保険プールを通じて不良債権を負担することが示唆されている
Resupplyチームの不作為と反対意見を抑圧する姿勢に直面し、Yishi氏はXプラットフォームにおける自身の権利を公に擁護することを選択した。彼は長文の記事を掲載し、事件の原因と結果を詳細に説明し、Resupplyチームの無責任な行動を批判した。彼は、保険プールは開発チームの軽微なミスを補うためのものではなく、予測不可能なブラックスワンイベントに対処するために設計されていると強調した。彼は「ユーザーが開発ミスの代償を支払えるのであれば、これは単に富裕層から奪って貧困層を助ける偽の保険に過ぎない」と疑問を呈した。
Yishi氏の権利保護措置はResupplyチームだけでなく、Curve、Convex、Yearnといった同プロジェクトと提携する著名なDeFiプロトコルにも及んでいる。これらのプロジェクトはResupplyへの流動性支援と支持提供によって知名度と利益を得ており、今回の事件後も関与を控えるべきではないと指摘した。特にCurveのステーブルコインcrvUSDはResupplyの資金調達プールにおいて重要な役割を果たしている。Yishi氏は、これらのプロジェクトの開発者と財務担当者に対し、投資家の損失を補填するため、共同で賠償責任を負うよう求めた。
公開情報によると、近年、関連プロトコルプロジェクトから毎年平均1,000万ドルが盗まれており、コミュニティの間で横領の疑いも浮上している。
・2021年にYearn Financeに約1,100万ドルが盗まれた。契約ビジネスロジックの抜け穴により、攻撃者はプロトコルで完全に保護されていない資金の流動性を利用してフラッシュローン攻撃を仕掛け、資金プールを操作して裁定取引を行った。
· 2023年3月 Yearn Finance 約140万米ドル Euler Financeへのハッキングの影響を受け、Yearn Financeは同社と金銭的なつながりがあり、間接的な被害を受けましたが、コントラクト自体には抜け穴はありません。
· 2023年4月13日 Yearn Finance 約1,160万米ドル 初期のiearn yUSDTコントラクトの設定に誤りがあり、コントラクトは間違った資産プール(USDTではなくUSDC)を指していました。攻撃者は設定の脆弱性を利用し、大量のyUSDTを発行して2 6を現金化しました。
· 2024年3月28日 Prisma Finance 約1,000万米ドル コントラクトには権限管理とビジネスロジックの脆弱性がありました。攻撃者は悪意のあるコントラクトを展開し、複数の操作を通じて資金を盗みました。この方法には、関数の権限の問題と契約呼び出しの欠陥1 5 6が含まれていました。
· 2025年6月26日 Convex Finance(ResupplyサブDAO)約1,000万ドル ResupplyサブDAO契約にはビジネスロジックの脆弱性があり、攻撃者は契約の欠陥を悪用して不正に資金を送金しました。具体的には、契約の権限が不十分であるか、資金フローの検証が不十分でした。
さらに、Yishi氏はResupplyチームのコミュニケーション姿勢も批判しました。同氏によると、チームは透明性が欠如しているだけでなく、異議を唱えた投資家を嘲笑したり、禁止したりすることさえあり、これはコミュニティの信頼に対する重大な裏切りであると述べました。同氏はResupplyに対し、技術的エラーによる損失をユーザーに還元するための公正な解決策を開発するよう求めました。
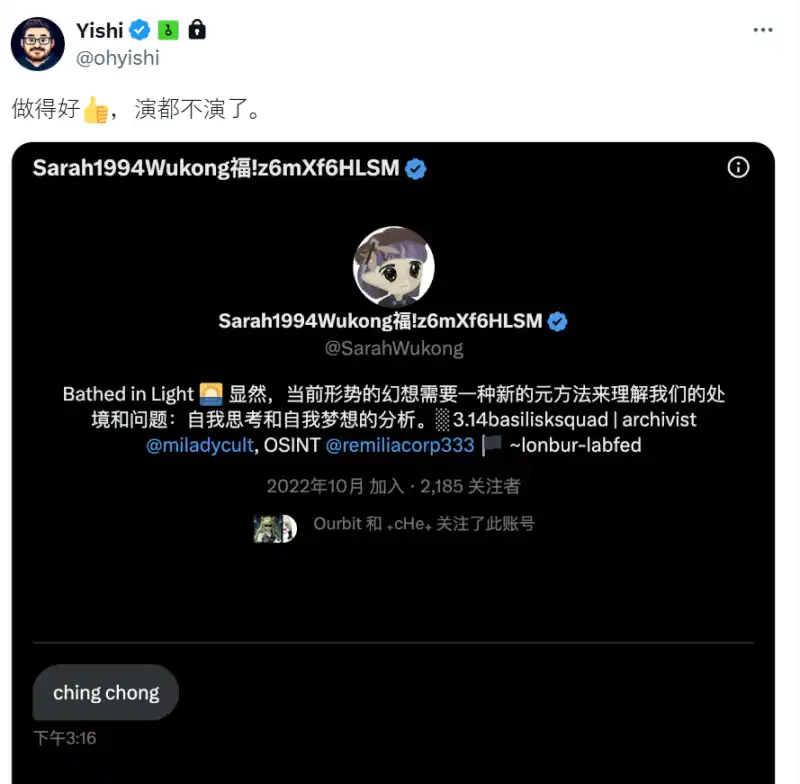
すぐに、Yishi は匿名のプライベート メッセージで攻撃され、差別的な模倣語「ching chong」を投稿しました。これもまた、中国人コミュニティで広範な不満を引き起こしました。
対立が激化: Curve 創設者との対立
Yishi の公衆の権利保護は、すぐに Curve 創設者 Michael Egorov との直接の対立につながりました。これに先立ち、Curve Financeはこのセキュリティインシデントについて、「ResupplyはCurveの開発者によって開発されたものではありませんが、Resupplyの開発者は有能で経験豊富であり、この問題の解決に全力を尽くしてくれると信じています」と公式声明を発表しました。
しかし、インシデントはそれだけでは終わりませんでした。
Yishi氏によると、Michael氏は自身の発言が「Curveの評判を傷つけた」として、個人的に訴訟を起こす意向を示していたとのことです。このニュースはXプラットフォームのコミュニティで激しい議論を巻き起こし、ResupplyのパートナーであるCurveは、法的脅迫によって批判を封じ込めるのではなく、責任の一部を負うべきだと考える人が多くいました。
YishiはXで「マイケルはCurveの名誉を傷つけたとして私を訴えると言った。これはどういう行為だ?正直者はいじめられて当然だ」と反応した。彼は、マイケルが事件を仲裁しようとした努力を尊重するとしながらも、責任追及は放棄しないと述べた。
事件が深刻化するにつれ、一部のユーザーはYishiの個人権益保護活動とOneKeyブランドを結び付け始め、OneKeyが「世論攻撃を組織している」と非難する人もいた。これらの非難に対し、OneKeyは6月29日にXプラットフォーム上で厳粛な声明を発表し、同社はいかなる世論攻撃にも参加または操作したことはなく、Yishi氏の権利保護行為は彼の個人的な投資行為であり、OneKeyの事業とは一切関係がないことを明確にしました。
要約
Resupply事件は、Yishi氏の個人的な権利保護の縮図であるだけでなく、DeFi業界の急速な発展の中で露呈した多くの問題を反映しています。まず、スマートコントラクトのセキュリティは、DeFiプロジェクトにとって依然として中核的な課題です。Resupplyの脆弱性は低レベルに見えますが、同様の事件はDeFi分野では珍しくありません。2024年には、ハッキングや詐欺による世界の暗号通貨の損失は22億ドルを超え、業界のセキュリティ基準を向上させる緊急の必要性を浮き彫りにしました。
第二に、Resupplyチームの対応は、DeFiプロジェクトの危機管理における欠陥を露呈しました。透明性の欠如、反対意見の抑圧、責任回避は、投資家の信頼を損なうだけでなく、プロジェクトの長期的な発展に壊滅的な打撃を与える可能性があります。Yishiの権利保護措置は、投資家にはユーザーに損失を転嫁するのではなく、プロジェクト関係者に技術的エラーの責任を負わせる権利があることをコミュニティに思い出させます。
この事件は、DeFiエコシステムにおけるパートナーの責任についても議論を引き起こしました。CurveやConvexなどのプロジェクトは、Resupplyとの協力により論争に巻き込まれており、DeFiプロジェクトの相互接続性は利点であると同時にリスク増幅要因でもあることを示しています。今後、エコシステム協力における責任の明確化をどのように図っていくかが、DeFi業界が解決すべき重要な課題となるだろう。
原文リンク
BlockBeats の公式コミュニティに参加しよう:
Telegram 公式チャンネル:https://t.me/theblockbeats
Telegram 交流グループ:https://t.me/BlockBeats_App
Twitter 公式アカウント:https://twitter.com/BlockBeatsAsia

 関連記事